
Wie man das WiFi-Passwort knackt (Wi-Fi-Netzwerk hacken)
 Redaktion
⚡ Intelligente Zusammenfassung
Das Knacken von WLAN-Passwörtern zeigt, wie drahtlose Netzwerke durch schwache Verschlüsselung und fehlerhafte Authentifizierung angreifbar werden. Dieser Überblick erklärt die Funktionsweise von WEP, WPA und WPA2, die von Angreifern verwendeten Tools und die Maßnahmen, die Administratoren ergreifen sollten, um unberechtigten WLAN-Zugriff zu verhindern.
Drahtlose Netzwerke sind für jeden innerhalb der Reichweite des Routers zugänglich. Dadurch sind sie anfällig für Angriffe. Hotspots sind an öffentlichen Orten wie Flughäfen, Restaurants und Parks verfügbar. In diesem Tutorial stellen wir gängige Techniken vor, mit denen Schwachstellen in der Sicherheit drahtloser Netzwerke ausgenutzt werden. Wir betrachten außerdem Gegenmaßnahmen, die Sie zum Schutz vor solchen Angriffen ergreifen können.
Was ist ein drahtloses Netzwerk?
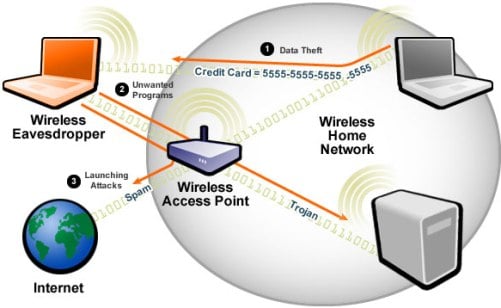
Ein drahtloses Netzwerk nutzt Funkwellen, um Computer und andere Geräte miteinander zu verbinden. Die Implementierung erfolgt auf Schicht 1 (der physikalischen Schicht) des OSI-Modells. Da sich diese Signale durch die Luft ausbreiten, kann jeder Empfänger, der auf die richtige Frequenz eingestellt ist und sich in Reichweite befindet, sie empfangen. Deshalb sind Authentifizierung und Verschlüsselung unerlässlich.
Wie greife ich auf ein drahtloses Netzwerk zu?
Sie benötigen ein WLAN-fähiges Gerät wie einen Laptop, ein Tablet oder ein Smartphone und müssen sich in Reichweite eines WLAN-Zugangspunkts befinden. Die meisten Geräte zeigen eine Liste verfügbarer Netzwerke an, sobald WLAN aktiviert ist. Ist das Netzwerk offen, tippen Sie einfach auf „Verbinden“. Ist es passwortgeschützt, benötigen Sie das Passwort, um Zugriff zu erhalten.
Drahtlose Netzwerkauthentifizierung
Da drahtlose Netzwerke für jeden mit einem WLAN-fähigen Gerät zugänglich sind, sind die meisten Netzwerke passwortgeschützt. Im Folgenden werden die gängigsten Authentifizierungsmethoden beschrieben.
WEP
WEP ist die Abkürzung für Wired Equivalent Privacy (gleichwertiger Datenschutz bei kabelgebundenen Netzwerken). Es wurde 1997 für den IEEE 802.11 WLAN-Standard entwickelt, um einen Datenschutz zu gewährleisten, der dem von kabelgebundenen Netzwerken entspricht. WEP verschlüsselt Daten. transmitüber das Netzwerk verschlüsselt, um es vor Abhören zu schützenpingWEP wurde jedoch im Jahr 2004 vom IEEE aufgrund schwerwiegender kryptografischer Schwächen offiziell für veraltet erklärt.
WEP-Authentifizierung
WEP unterstützt zwei Authentifizierungsmethoden:
- Offene Systemauthentifizierung (OSA) – Gewährt Zugriff auf jede Station, die eine Authentifizierung anfordert, basierend auf der konfigurierten Zugriffsrichtlinie, ohne ein gemeinsames Geheimnis zu überprüfen.
- Shared Key Authentication (SKA) – Sendet eine verschlüsselte Anfrage an die Station, die Zugriff anfordert. Die Station verschlüsselt die Anfrage mit ihrem Schlüssel und antwortet. Stimmt der Wert mit den Erwartungen des Zugriffspunkts überein, wird der Zugriff gewährt.
WEP-Schwäche
WEP weist erhebliche Designfehler auf, die ein Angreifer ausnutzen kann:
- Die Integritätsprüfung der Pakete nutzt die zyklische Redundanzprüfung (CRC32), die durch das Abfangen von mindestens zwei Paketen kompromittiert werden kann. Angreifer können Bits im verschlüsselten Datenstrom und in der Prüfsumme so verändern, dass das Paket vom Authentifizierungssystem akzeptiert wird.
- WEP verwendet die RC4-Stromchiffre mit einem Initialisierungswert (IV) und einem geheimen Schlüssel. Der IV ist nur 24 Bit lang, der geheime Schlüssel hingegen 40 oder 104 Bit. Der kurze Schlüssel ermöglicht Brute-Force-Angriffe.
- Schwache IV-Kombinationen verschlüsseln nicht ausreichend und sind daher anfällig für statistische Angriffe wie den FMS-Angriff.
- Da WEP passwortbasiert ist, ist es anfällig für Wörterbuchangriffe.
- Das Schlüsselmanagement ist schlecht umgesetzt; WEP verfügt über kein zentrales Schlüsselmanagementsystem.
- Initialisierungswerte können innerhalb derselben Sitzung wiederverwendet werden.
Aufgrund dieser Mängel wurde WEP zugunsten von WPA, WPA2 und WPA3 als veraltet eingestuft.
WPA
WPA ist die Abkürzung für Wi-Fi Protected Access. Es handelt sich um ein Sicherheitsprotokoll, das 2003 von der Wi-Fi Alliance als Reaktion auf Schwachstellen in WEP entwickelt wurde. WPA verwendet größere 48-Bit-Initialisierungswerte (anstatt 24 Bit wie bei WEP) und führt temporäre Schlüssel mittels TKIP ein, um den Verschlüsselungsschlüssel pro Paket zu rotieren.
WPA-Schwächen
- Die Implementierung der Kollisionsvermeidung kann unter bestimmten Bedingungen fehlschlagen.
- Es ist anfällig für Denial-of-Service-Angriffe, die eine Deauthentifizierung erzwingen.
- Vorab vereinbarte Schlüssel verwenden Passphrasen; schwache Passphrasen sind anfällig für Wörterbuch- und Brute-Force-Angriffe.
WPA2 und WPA3: Moderne WLAN-Sicherheitsstandards
WPA2 löste 2004 das ursprüngliche WPA ab und führte AES mit CCMP ein, wodurch ein deutlich höherer Schutz der Vertraulichkeit und Integrität erreicht wird. WPA2-Personal verwendet einen vorab vereinbarten Schlüssel, während WPA2-Enterprise 802.1X mit einem RADIUS-Server für benutzerbezogene Anmeldeinformationen nutzt.
WPA3, veröffentlicht im Jahr 2018, behebt verbliebene Schwächen von WPA2. Es ersetzt den Vier-Wege-Handschlag durch die simultane Authentifizierung gleicher Authentifizierungsmethoden (SAE), die Offline-Wörterbuchangriffe abwehrt. WPA3 ermöglicht zudem Forward Secrecy und schreibt Protected Management Frames vor.
| Standard | Jahr | Verschlüsselung | Schlüsselaustausch | Status |
|---|---|---|---|---|
| WEP | 1997 | RC4 | Statische Taste | Veraltete |
| WPA | 2003 | RC4 + TKIP | PSK | Veraltete |
| WPA2 | 2004 | AES-CCMP | PSK / 802.1X | Weit verbreitet |
| WPA3 | 2018 | AES-GCMP | SAE / 802.1X | Empfohlen |
Allgemeine Angriffsarten
Bevor man sich mit spezifischen Hacking-Methoden befasst, sollte man die zugrunde liegenden Angriffskategorien verstehen, auf die sich Angreifer in drahtlosen Netzwerken stützen:
- Schnüffeln – Abfangen von Paketen, während sie transmitDie Übertragung erfolgte drahtlos. Aufgenommene Bilder können mit Tools wie beispielsweise … dekodiert werden. Cain & Abel or Wireshark.
- Man-in-the-Middle-Angriff (MITM). – Abhörenping bei einer Sitzung und Weiterleitung oder Änderung des Datenverkehrs zwischen dem Opfer und dem Zugangspunkt.
- Denial-of-Service-Angriff (DoS) – Überflutung oder Deauthentifizierung legitimer Clients. Dienstprogramme wie FataJack wurden in der Vergangenheit zu diesem Zweck eingesetzt.
So knacken Sie WiFi-Netzwerke (drahtlos).
WEP-Cracking
Cracking ist der Prozess, Schwachstellen in drahtlosen Netzwerken auszunutzen, um unbefugten Zugriff zu erlangen. WEP-Cracking zielt auf Netzwerke ab, die noch WEP verwenden, und lässt sich in zwei Kategorien einteilen:
- Passives Knacken – Der Netzwerkverkehr wird erst beeinträchtigt, wenn der WEP-Schlüssel wiederhergestellt ist. Die Störung ist schwer zu erkennen.
- Aktives Knacken – Sendet Pakete ein und erhöht so die Netzwerklast. Leichter zu erkennen, aber effektiver und schneller.
So hacken Sie WiFi-Passwort
In diesem praktischen Szenario werden wir die Anmeldeinformationen für ein drahtloses System aus einem Gerät wiederherstellen. Windows Diese Maschine verwendet Cain and Abel, ein älteres Penetrationstest-Tool. Cain and Abel wird seit 2014 nicht mehr offiziell weiterentwickelt; es wird hier zu Schulungszwecken gezeigt und funktioniert am besten auf älteren Rechnern. Windows Veröffentlicht.
Entschlüsseln von Passwörtern für drahtlose Netzwerke, die in gespeichert sind Windows
Schritt 1) Laden Sie das Kain-und-Abel-Tool herunter.
Installieren Cain & Abel aus einem vertrauenswürdigen Archiv und starten Sie die Anwendung.
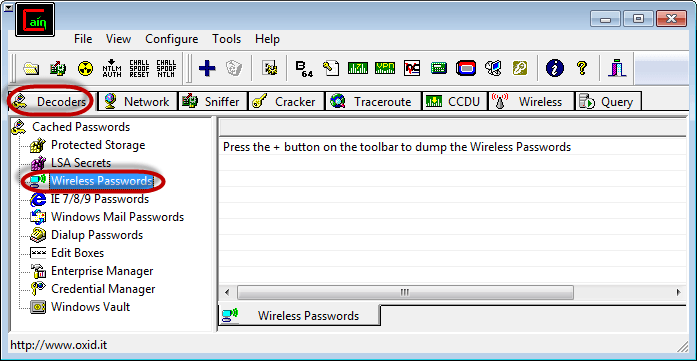
Schritt 2) Wählen Sie die Registerkarte Decoder und anschließend Drahtlospasswörter.
Wählen Sie die Registerkarte Decoder aus, klicken Sie in der linken Navigation auf Drahtlospasswörter und anschließend auf die Schaltfläche plus (+), um nach gespeicherten Anmeldeinformationen zu suchen.
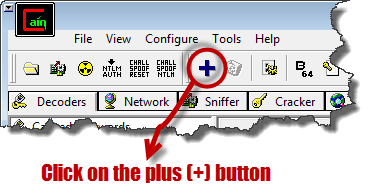
Schritt 3) RevSehen Sie sich die wiederhergestellten Passwörter an.
Wenn der Host zuvor eine Verbindung zu einem gesicherten drahtlosen Netzwerk hergestellt hat, zeigt Cain and Abel ähnliche Ergebnisse wie die unten stehenden an.
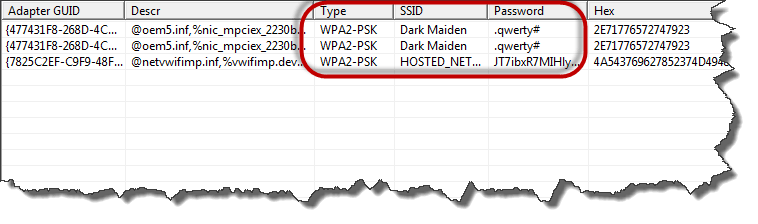
Schritt 4) SSID, Verschlüsselungstyp und Passphrase erfassen.
Der Decoder zeigt den Verschlüsselungstyp, die SSID und das verwendete Klartextpasswort an, die ein Angreifer für Folgeangriffe exportieren würde.
So hacken Sie ein WLAN-Passwort mit Hacker-Tools (WEP Cracking).
Penetrationstester verwenden verschiedene Tools, um WEP-geschützte Netzwerke zu überprüfen:
- Aircrack-ng – Netzwerk-Sniffer und WEP/WPA-Cracker: https://www.aircrack-ng.org/.
- WEPCrack – Open-Source-Programm zur Wiederherstellung von 802.11-WEP-Schlüsseln, das den FMS-Angriff implementiert: https://wepcrack.sourceforge.net/.
- Kismet – Erkennt sichtbare und versteckte drahtlose Netzwerke, analysiert Datenpakete und meldet Eindringversuche: https://www.kismetwireless.net/.
- WebDecrypt – Nutzt aktive Wörterbuchangriffe, um WEP-Schlüssel zu knacken: https://wepdecrypt.sourceforge.net/.
WPA-Cracking
WPA verwendet einen 256-Bit-Schlüssel, der aus der Passphrase abgeleitet wird. Kurze oder häufig verwendete Passphrasen sind anfällig für Wörterbuchangriffe und Rainbow-Table-Lookups. Gängige Tools sind:
- CoWPAtty – Brute-Force- und Wörterbuchangriffe gegen WPA-Pre-Shared-Keys. Im Lieferumfang enthalten Kali Linux.
- Cain & Abel – Dekodiert Aufzeichnungsdateien von Sniffer-Geräten wie z. B. Wireshark, die WEP- oder WPA-PSK-Frames enthalten können: https://www.softpedia.com/get/Security/Decrypting-Decoding/Cain-and-Abel.shtml.
Knacken von WEP/WPA-Schlüsseln für drahtlose Netzwerke
Es ist möglich, WEP- und WPA-Schlüssel zu knacken, um Zugang zu einem WLAN-Netzwerk zu erhalten. Der Erfolg hängt von der benötigten Software, kompatibler Hardware, Geduld und der Aktivität der Zielnetzwerknutzer ab. transmitting-Daten.
Kali Linux ist der moderne Nachfolger von BackTrack (im Ruhestand seit 2013). Kali basiert auf Debian und wird mit einer sorgfältig zusammengestellten Sammlung von Sicherheitstools ausgeliefert, darunter:
- Metasploit
- Wireshark
- Aircrack-ng
- NMap
- Ophcrack
Zum Knacken von drahtlosen Schlüsseln ist mindestens Folgendes erforderlich:
- Drahtlosadapter mit Paket-Injektionsunterstützung (z. B. ein Alfa AWUS036ACH).
- Kali Linux: https://www.kali.org/get-kali/.
- Nähe zum Ziel – Aktive Benutzer erhöhen Ihre Chancen, verwertbare Pakete zu sammeln.
- Linux-Kenntnisse und Vertrautheit mit Aircrack-ng scripts.
- Geduld ist eine Tugend – Die Wiederherstellung kann je nach Komplexität des Passworts Minuten bis viele Stunden dauern.
So sichern Sie WLAN-Lecks
Um die Gefährdung durch drahtlose Netzwerke zu reduzieren, sollten Organisationen die folgenden Kontrollmaßnahmen ergreifen:
- Ändern Sie das standardmäßige Administratorpasswort und die standardmäßige SSID, die mit der Hardware geliefert werden.
- Aktivieren Sie die stärkste verfügbare Authentifizierung, vorzugsweise WPA3, und verwenden Sie für ältere Clients WPA2 als Ausweichmöglichkeit.
- Beschränken Sie den Zugriff, indem Sie nur registrierte MAC-Adressen zulassen (eine Härtungsschicht, keine primäre Kontrolle).
- Verwenden Sie starke WPA-PSK-Schlüssel, die Symbole, Zahlen und Groß-/Kleinschreibung kombinieren, um Wörterbuch- und Brute-Force-Angriffen zu widerstehen.
- Um die seitliche Ausbreitung nach einer unautorisierten Verbindung einzuschränken, sollten Firewalls und Netzwerksegmentierung eingesetzt werden.
- Deaktivieren Sie WPS und patchen Sie die Router-Firmware regelmäßig, um bekannte Sicherheitslücken zu schließen.
Wie KI die WLAN-Netzwerksicherheit und Angriffserkennung verbessert
Künstliche Intelligenz (KI) ist zu einem unverzichtbaren Bestandteil moderner WLAN-Sicherheitslösungen geworden. Da drahtlose Netzwerke enorme Mengen an Telemetriedaten durch Verbindungsaufbau, Testanfragen und Datenverkehr generieren, erkennen KI-Modelle verdächtiges Verhalten deutlich schneller als regelbasierte Überwachungssysteme. Administratoren setzen daher KI-gestützte Plattformen ein, um Intrusion-Detection-Systeme zu ergänzen und die Reaktionszeit zu verkürzen.
So stärkt KI drahtlose Sicherheitsprogramme:
- Anomalieerkennung: Unüberwachte Modelle lernen eine Basislinie des normalen Verhaltens (Roaming-Muster, Datenvolumen, Protokollmix) und kennzeichnen Deauthentifizierungsfluten, betrügerische Zugriffspunkte oder Evil-Twin-Imitationen.
- Verhaltensauthentifizierung: Die KI korreliert Geräte-Fingerabdrücke, Signalstärke und Nutzungszeiten, um zu bestätigen, dass es sich bei einem Client um den legitimen Benutzer und nicht um einen Angreifer handelt, der gestohlene Zugangsdaten verwendet.
- Automatisierte Passphrase-Prüfungen: Generative Modelle sagen von Menschen gewählte Passphrasen voraus und ermöglichen es so den Red Teams, intelligentere Wörterbuchangriffe durchzuführen, damit schwache Schlüssel außer Betrieb genommen werden, bevor Kriminelle sie finden.
- Bedrohungsanalyse in Echtzeit: SIEM-Plattformen speisen drahtlose Ereignisse in Klassifikatoren ein, die Risiken bewerten, Warnmeldungen gruppieren und Störungen unterdrücken, die Analysten überfordern würden.
- Adaptive Reaktion: Die KI-gestützte Netzwerkzugriffskontrolle kann einen verdächtigen Endpunkt unter Quarantäne stellen, eine erneute Authentifizierung verlangen oder ihn automatisch in ein eingeschränktes VLAN umleiten.
Angreifer nutzen KI auch, um Geräte zu analysieren, den Geräte-Handshake zu beschleunigen und überzeugende Phishing-Seiten für Captive Portals zu erstellen. Kombinieren Sie KI-gestützte Überwachung mit WPA3, starken Passwörtern und regelmäßigen Sicherheitsupdates, damit die automatisierte Verteidigung mit den automatisierten Angriffen Schritt halten kann.
