
OSI-Modellschichten und -Protokolle in Computernetzwerken
 Bryce Leo
⚡ Intelligente Zusammenfassung
Das OSI-Modell mit seinen Schichten und Protokollen definiert die konzeptionelle Struktur der Netzwerkkommunikation in sieben Schichten: Bitübertragungsschicht, Sicherungsschicht, Vermittlungsschicht, Transportschicht, Sitzungsschicht, Darstellungsschicht und Anwendungsschicht. Jede Schicht besitzt spezifische Verantwortlichkeiten und Protokolle und dient ausschließlich der darüber und darunter liegenden Schicht.
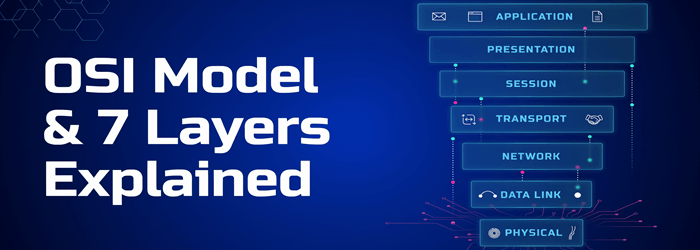
Was ist das OSI-Modell?
Das OSI-Modell (Open Systems Interconnection) ist ein konzeptionelles Referenzmodell, das beschreibt, wie Daten zwischen Systemen in einem Netzwerk fließen. Es unterteilt die Kommunikation in sieben abstrakte Ebenen.tracDas OSI-Modell besteht aus t Schichten, von denen jede eine klar definierte Verantwortung und ein spezifisches Protokollset besitzt. In realen Netzwerken wird das Modell nicht exakt wie dargestellt implementiert – tatsächlich kommt TCP/IP als Protokollstapel zum Einsatz –, aber die OSI-Schichten bleiben das Standardvokabular, das Ingenieure zur Analyse von Netzwerkproblemen verwenden.
Merkmale des OSI-Modells
- Eine Schicht entsteht nur dort, wo ein bestimmter Abs-Wert erreicht ist.traction ist erforderlich.
- Die Funktion jeder Schicht wird so gewählt, dass sie einem international standardisierten Protokoll entspricht.
- Die Anzahl der Ebenen sollte ausreichend sein, um verschiedene Belange voneinander zu trennen, aber gleichzeitig so gering, dass eine ausufernde Komplexität vermieden wird.
- Jede Schicht nutzt die unmittelbar darunter liegenden Schichten für grundlegende Funktionen und stellt der unmittelbar darüber liegenden Schicht Funktionen zur Verfügung.
- Eine Änderung innerhalb einer Ebene sollte keine Änderungen in den darüber oder darunter liegenden Ebenen erfordern.
Warum das OSI-Modell verwenden?
- Bietet ein gemeinsames Vokabular zum Verständnis der Kommunikation innerhalb eines Netzwerks.
- Vereinfacht die Fehlersuche durch die Trennung der Funktionen in unabhängige Netzwerkschichten.
- Hilft Ingenieuren, neue Technologien mithilfe von Karten zu erfassen.ping sie auf vertraute Ebenen.
- Ermöglicht den Vergleich funktionaler Beziehungen über verschiedene Protokollstapel hinweg.
Geschichte des OSI-Modells
- Ende der 1970er Jahre — Die ISO hat ein Programm zur Definition allgemeiner Netzwerkstandards ins Leben gerufen.
- 1973 — Ein experimentelles paketvermitteltes System in Großbritannien verdeutlichte die Notwendigkeit von Protokollen höherer Ebene.
- 1983 — Das OSI-Modell wurde zunächst als detaillierte Schnittstellenspezifikation veröffentlicht.
- 1984 — Die ISO hat die OSI-Architektur formell als internationalen Standard übernommen (ISO 7498).
Die 7 Schichten des OSI-Modells
Das OSI-Modell ist eine geschichtete Referenzarchitektur, in der jede Schicht eine spezifische Funktion erfüllt. Die sieben Schichten arbeiten zusammen, um Daten vom Sender zum Empfänger zu übertragen.
- Obere Schichten (Anwendung, Präsentation, Sitzung): befassen sich mit Anwendungssemantik und laufen primär in Software ab.
- Untere Schichten (Transportschicht, Netzwerkschicht, Sicherungsschicht, Bitübertragungsschicht): Sie befassen sich mit Datentransport, Paketierung, Rahmung und dem physikalischen Medium. Datenverbindung und physikalische Schnittstelle umfassen auch Hardware.
Die sieben Schichten, von oben nach unten, sind:
- Anwendung
- Präsentation
- Session
- Transport
- Netzwerk
- Datenverbindung
- Physik
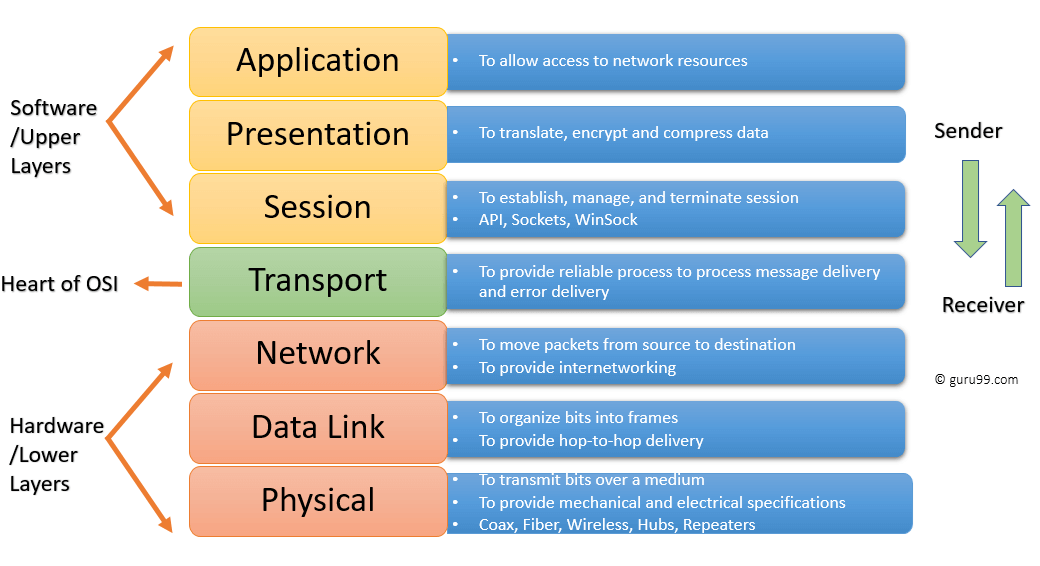
Netzwerkschichtdiagramm.
Physikalische Schicht
Das Physikalische Schicht Sie definiert die elektrischen, mechanischen und physikalischen Spezifikationen der Datenverbindung. Sie überträgt Rohdatenbits über ein Übertragungsmedium und kümmert sich nicht um Protokolle oder Semantik höherer Schichten. PRI (Primary Rate Interface) ist ein Beispiel für Telekommunikation, das auf dieser Schicht arbeitet – erfahren Sie mehr im Abschnitt [Link einfügen]. PRI-Tutorial.
Beispiele für Hardware der physikalischen Schicht sind Netzwerkadapter, Ethernet-Kabel, Repeater und Netzwerk-Hubs.
Datenübertragungsebene
Das Sicherungsschicht Es erkennt und korrigiert Fehler auf der Bitübertragungsschicht und verwaltet das Protokoll zum Aufbau und Abbau einer Verbindung zwischen zwei direkt verbundenen Geräten. Es rahmt Rohdaten in strukturierte Datenpakete ein und übernimmt die physikalische (MAC-)Adressierung.
Die Datenverbindung ist in zwei Teilschichten unterteilt:
- Medienzugriffskontrolle (MAC): steuert, wie Geräte Zugriff auf das gemeinsam genutzte Medium erhalten und wie sie transmit Daten.
- Logical Link Control (LLC): Identifiziert und kapselt Netzwerkschichtprotokolle und erkennt Fehler.
Wichtige Funktionen der Sicherungsschicht
- Framing: Teilt Daten der Netzwerkschicht in Frames auf.
- Fügt einen Header hinzu, der die physische (MAC-)Adresse von Quelle und Ziel enthält.
- Ermöglicht die nahtlose Übertragung von Frames zwischen benachbarten Geräten.
- Erkennt Fehler und fordert beschädigte oder verlorene Frames erneut an.
- Bietet einen Mechanismus zum Durchsuchen unabhängiger, aber miteinander verbundener Netzwerke.
Netzwerkschicht
Das Netzwerkschicht Es bietet die funktionalen und prozeduralen Mittel zur Übertragung von Datensequenzen variabler Länge zwischen Hosts in verschiedenen Netzwerken. Es übernimmt die logische Adressierung (IP), das Routing und die Paketweiterleitung.
Die Netzwerkschicht bietet keine prinzipielle Zuverlässigkeit – diese Gewährleistung obliegt der Transportschicht. Zu den Protokollen für das Schichtmanagement auf dieser Schicht gehören:
- Routing-Protokolle (OSPF, BGP, RIP).
- Multicast-Gruppenverwaltung (IGMP).
- Netzwerkadresszuweisung (DHCP).
Transportschicht
Das Transportschicht Sie baut auf der Netzwerkschicht auf und ermöglicht den durchgängigen Datentransport zwischen Prozessen auf Quell- und Zielrechnern. Dabei werden Dienstgüteeigenschaften wie Reihenfolge, Zuverlässigkeit und Flusssteuerung gewährleistet.
Die Transportschicht unterteilt Nachrichten höherer Schichten in Segmente, nummeriert diese und setzt sie beim Empfänger wieder zusammen. Sie gewährleistet eine fehlerfreie und sequenzielle Zustellung bei Verwendung zuverlässiger Protokolle wie TCP oder akzeptiert Paketverluste zugunsten einer höheren Übertragungsgeschwindigkeit bei Verwendung von UDP.
Wichtige Funktionen der Transportschicht
- Die von der Sitzungsschicht empfangene Nachricht wird in Segmente unterteilt und jedes Segment wird nummeriert.
- Übermittelt die Ports, um jedes Segment an den richtigen Prozess auf dem Zielrechner zu übermitteln.
- Stellt sicher, dass die gesamte Nachricht fehlerfrei ankommt, retransmitting, falls erforderlich.
- Regelt die Datenflusssteuerung, damit ein schneller Sender einen langsamen Empfänger nicht überlastet.
Sitzungsschicht
Das Sitzungsschicht Es steuert die Dialoge (Sitzungen) zwischen zwei Computern. Es stellt logische Verbindungen her, verwaltet sie und beendet sie, übernimmt bei Bedarf die Authentifizierung und unterstützt sowohl Vollduplex- als auch Halbduplex-Dialog. Es wird am häufigsten in Umgebungen eingesetzt, die Remote Procedure Calls (RPC) verwenden.
Wichtige Funktionen der Sitzungsschicht
- Stellt eine Sitzung zwischen zwei Systemen her, hält sie aufrecht und beendet sie.
- Ermöglicht beiden Systemen einen kontrollierten Dialog.
- Fügt einem Datenstrom Prüfpunkte hinzu, damit eine Sitzung nach einer Unterbrechung fortgesetzt werden kann.
Präsentationsfolie
Das Präsentationsfolie Es definiert das Format, in dem Daten zwischen zwei kommunizierenden Einheiten ausgetauscht werden, und regelt Komprimierung und Verschlüsselung. Es wird manchmal auch als Syntaxschicht.
Funktionen der Präsentationsschicht
- Zeichensatzübersetzung (zum Beispiel von ASCII nach EBCDIC).
- Datenkomprimierung zur Reduzierung der Bitanzahl auf der Leitung.
- Datenverschlüsselung – beispielsweise TLS zum Schutz der Integrität und Vertraulichkeit der Nutzdaten.
- Bietet Formatunterstützung für Dienste wie E-Mail und Dateiübertragung.
Anwendungsschicht
Das Anwendungsschicht Die Netzwerkschicht ist diejenige, die dem Endbenutzer am nächsten liegt und als einzige direkt mit Anwendungen interagiert. Sie enthält nicht die Anwendungen selbst, sondern stellt die von den Anwendungen genutzten Netzwerkdienste bereit.
Funktionen der Anwendungsschicht
- Identifiziert Kommunikationspartner, ermittelt die Ressourcenverfügbarkeit und synchronisiert die Kommunikation.
- Ermöglicht Benutzern die Anmeldung an einem Remote-Host.
- Bietet E-Mail-Dienste und Zugriff auf Verzeichnisse.
- Bietet Zugriff auf eine verteilte Datenbank für globale Informationen über Objekte und Dienste.
Interaktion zwischen OSI-Modellschichten
Informationen, die von einer Computeranwendung an eine andere gesendet werden, fließen durch die OSI-Schichten auf dem Sender, über die Leitung und wieder zurück durch die Schichten auf dem Empfänger.
- Jede Schicht kommuniziert mit der darüber liegenden Schicht, der darunter liegenden Schicht und der entsprechenden Peer-Schicht auf dem entfernten System.
- Im folgenden Diagramm kommuniziert die Sicherungsschicht des ersten Systems mit der Netzwerk- und der physikalischen Schicht auf demselben Host sowie mit der Sicherungsschicht des entfernten Systems.

Auf jeder OSI-Schicht unterstützte Protokolle
| Schicht | Name | Gemeinsame Protokolle |
|---|---|---|
| Ebene 7 | Anwendung | SMTP, HTTP, HTTPS, FTP, POP3, SNMP, DNS |
| Ebene 6 | Präsentation | MPEG, ASCII, SSL, TLS |
| Ebene 5 | Session | NetBIOS, SAP, RPC |
| Ebene 4 | Transport | TCP, UDP, SCTP |
| Ebene 3 | Netzwerk | IPv4, IPv6, ICMP, IPsec, ARP, MPLS |
| Ebene 2 | Datenverbindung | Ethernet, PPP, Frame Relay, ATM, HDLC |
| Ebene 1 | Physik | RS-232, 100BaseTX, ISDN, IEEE 802.11 (physikalische Signalisierung) |
Unterschiede zwischen OSI und TCP/IP

| OSI-Modell | TCP/IP-Modell |
|---|---|
| Sorgt für eine klare Unterscheidung zwischen Schnittstellen, Diensten und Protokollen. | Zieht keine strikte Trennlinie zwischen Diensten, Schnittstellen und Protokollen. |
| Hat sieben Schichten. | Besteht aus vier Schichten (Anwendung, Transport, Internet, Netzwerkzugriff). |
| Verwendet eine dedizierte Netzwerkschicht für das Routing. | Nutzt eine einzige Internetschicht, die Routing und Adressierung kombiniert. |
| Verfügt über separate physikalische Schichten und Sicherungsschichten. | Kombiniert die physikalische Schicht und die Sicherungsschicht zu einer einzigen Netzwerkzugriffsschicht. |
| Die Transportschicht ist verbindungsorientiert. | Das TCP / IP Die Transportschicht ist sowohl verbindungsorientiert (TCP) als auch verbindungslos (UDP). |
| Die minimale OSI-Headergröße beträgt etwa 5 Byte. | Die minimale Größe des TCP/IP-Headers beträgt 20 Byte. |
Vorteile des OSI-Modells
- Standardisiert Router, Switches und andere Hardware entlang klar definierter Schichtgrenzen.
- Reduziert die Komplexität und standardisiert Schnittstellen.
- Ermöglicht modulares Engineering – Anbieter können innerhalb einer Ebene Innovationen entwickeln, ohne andere Ebenen zu beeinträchtigen.
- Gewährleistet interoperable Technologie über verschiedene Anbieter hinweg.
- Beschleunigt die Weiterentwicklung von Netzwerkprotokollen.
- Bietet Unterstützung sowohl für verbindungsorientierte als auch für verbindungslose Dienste.
- Gilt weiterhin als Standardreferenzmodell in der Ausbildung im Bereich Computernetzwerke.
- Bietet Flexibilität zur Anpassung an viele verschiedene Protokolltypen.
Nachteile des OSI-Modells
- Die Integration realer Protokolle in die OSI-Schichten kann mühsam sein.
- Es handelt sich lediglich um ein Referenzmodell – es definiert keine spezifischen Protokolle.
- Manche Dienste werden über mehrere Schichten hinweg dupliziert (zum Beispiel die Fehlerprüfung auf Transport- und Sicherungsschicht).
- Die einzelnen Ebenen können nicht parallel ausgeführt werden – jede Ebene wartet auf die Ausgabe der vorherigen Ebene.
