
Kryptographie-Tutorial
 Oliver Jones
⚡ Intelligente Zusammenfassung
Kryptographie schützt Informationen, indem sie diese in eine für Menschen nicht lesbare Form umwandelt, die nur ein Inhaber des richtigen Schlüssels umkehren kann. Diese Seite behandelt ihre Funktionen, Anwendungen, Algorithmen und eine praktische Übung mit CrypTool.
Informationen spielen eine entscheidende Rolle in Wirtschaft, Verwaltung und Militär, und Informationen in den falschen Händen können zu Umsatzeinbußen oder Schlimmerem führen. Um die Kommunikation zu sichern, nutzen Organisationen Kryptologie, um Informationen zu verschlüsseln – sie werden also in ein für Menschen unlesbares Format umgewandelt und anschließend wieder zurück.
In diesem Artikel über Kryptographie und Netzwerksicherheit erfahren Sie, wie Kryptologie funktioniert und wie Sie Informationen vor dem Zugriff Unbefugter schützen können.
Was ist Kryptographie?
Kryptographie ist die Untersuchung und Anwendung von Techniken, die die wahre Bedeutung von Informationen verbergen, indem sie diese in nicht für Menschen lesbare Formate umwandeln und wieder zurück.
Betrachten wir ein Beispiel. Um „I LOVE APPLES“ zu senden, ersetzt man jeden Buchstaben durch den jeweils drittnächsten Buchstaben des Alphabets, wodurch „K NQXG CRRNGU“ entsteht. Um dies zu lesen, muss der Empfänger drei Buchstaben zurückgehen, wie unten dargestellt.

Das Umwandeln von Informationen in eine für Menschen nicht lesbare Form wird als … bezeichnet. Verschlüsselungund die Umkehrung wird genannt EntschlüsselungDas verschlüsselte Ergebnis wird als … bezeichnet. Chiffre.
Die Entschlüsselung erfolgt mithilfe eines geheimen Schlüssels, der nur den berechtigten Empfängern bekannt ist. Da dieser Schlüssel erforderlich ist, bleibt die Kommunikation auch dann sicher, wenn ein Angreifer die verschlüsselte Daten abfängt, was ohne ihn sinnlos wäre.
Merkmale der Kryptographie
Ein kryptografisches System wird anhand der folgenden Merkmale beurteilt.
| Funktion | Was es bedeutet |
|---|---|
| Algorithmus | Das veröffentlichte mathematische Verfahren zur Durchführung der Transformation. |
| Vertraulichkeit | Nur Inhaber des Schlüssels können die geschützten Daten lesen. |
| Integrity | Jede Veränderung der Daten ist erkennbar. |
| Flexibilität | Das System passt sich an unterschiedliche Schlüssellängen und Bedrohungsstufen an. |
| Flexibel Kommunikation | Unterschiedliche Systeme und Anbieter tauschen geschützte Daten aus. |
| Authentifizierung | Der Ursprung einer Nachricht kann nachgewiesen werden. |
| Skalierbarkeit | Die Leistungsfähigkeit bleibt auch bei wachsenden Datenmengen erhalten. |
| Schlüsselverwaltung | Schlüssel werden generiert, gespeichert, rotiert und sicher außer Betrieb genommen. |
Anwendungen der Kryptographie
Diese Eigenschaften werden zu alltäglichen Dienstleistungen, auf die die Menschen vertrauen, ohne es zu bemerken.
| Anwendung | Wie Kryptographie verwendet wird |
|---|---|
| TLS-Verschlüsselung | Schützt den Datenverkehr zwischen Browser und Website. |
| Passwortspeicherung | Speichert gesalzene Hashwerte anstelle von lesbaren Passwörtern. |
| Online-Banking | Sichert Transaktionen und verifiziert die Bank. |
| Kryptowährung (Cryptocurrency) | Signiert Transaktionen und verknüpft Blöcke mit Hashes. |
| Verschlüsselte E-Mail | Gewährleistet die Vertraulichkeit der Nachrichteninhalte während der Übertragung und Speicherung. |
| Digital Signaturen | Beweist die Urheberschaft und die Unveränderlichkeit des Dokuments. |
| Sicheres Messaging | Wendet Ende-zu-Ende-Verschlüsselung zwischen den Geräten an. |
| E-commerce | Schützt Kartendaten während des Bezahlvorgangs. |
Was ist Kryptoanalyse?
Kryptoanalyse ist die Kunst, Nachrichten ohne den zu ihrer Verschlüsselung verwendeten Schlüssel zu entschlüsseln. Sie wendet mathematische Analysen und Algorithmen an, um Verschlüsselungen zu entschlüsseln, und wird sowohl zum Eindringen in Systeme als auch – defensiv – zur Messung des Schutzes eines Algorithmus eingesetzt.
Der Erfolg eines Kryptoanalyseangriffs hängt von folgenden Faktoren ab:
- Verfügbare Zeit
- Rechenleistung vorhanden
- Lagerkapazität vorhanden
Im Folgenden werden die am häufigsten diskutierten Kryptoanalyseangriffe aufgeführt:
- Brute-Force-Angriff — probiert jede mögliche Kombination aus Klartext und Schlüssel aus, verschlüsselt jede einzelne und vergleicht sie mit der ursprünglichen Verschlüsselung.
- Wörterbuchangriff — verwendet eine Wortliste, um entweder den Klartext oder den Schlüssel abzugleichen. Es wird hauptsächlich verwendet, wenn man versucht, Verschlüsselte Passwörter knacken.
- Angriff auf den Regenbogentisch — vergleicht den Chiffretext mit zuvor berechneten Hashwerten, um Übereinstimmungen zu finden. Das Hinzufügen eines Salts zu jedem gespeicherten Passwort macht diese Methode unbrauchbar.
Was ist Kryptologie?
Die Kryptologie ist das Obergebiet, das Kryptographie und Kryptoanalyse vereint. Beide Bereiche sind wichtig: Einem Algorithmus wird erst dann vertraut, wenn Kryptoanalytiker versucht haben, ihn zu knacken, und gescheitert sind.
Verschlüsselung Algorithms
Die folgenden Algorithmen kommen in der Sicherheitsarbeit immer wieder vor. Beachten Sie, welche weiterhin anerkannt sind und welche nur noch in älteren Systemen zu finden sind.
- MD5 MD5 ist die Abkürzung für Message-Digest 5 und erzeugt 128-Bit-Hashwerte. Es handelt sich um eine Hashfunktion und nicht um eine Algorithmenfunktion. VerschlüsselungDaher ist es systembedingt nicht umkehrbar. Es ist nicht kollisionsresistent – zwei verschiedene Eingaben können denselben Hashwert erzeugen – und eignet sich daher nicht für Passwörter oder Signaturen.
- SHA — Diese Familie, kurz für Secure Hash Algorithm, erzeugt komprimierte Darstellungen einer Nachricht, sogenannte Message Digests:
- SHA-0: erzeugte 160-Bit-Hashwerte. Es wurde aufgrund eines schwerwiegenden Fehlers zurückgezogen und durch SHA-1 ersetzt.
- SHA-1: Erzeugt 160-Bit-Hashwerte. Ein praktischer Kollisionsfall wurde 2017 demonstriert, und das NIST hat die Verwendung für digitale Signaturen untersagt; daher sollte sie vermieden werden.
- SHA-2Eine Familie von sechs Funktionen, darunter SHA-256 und SHA-512, die mit 32-Bit- bzw. 64-Bit-Wörtern arbeiten. Beide sind weiterhin zugelassen.
- SHA-3: wurde 2015 standardisiert und war früher unter dem Namen Keccak bekannt; es verwendet ein anderes internes Design als Backup für SHA-2.
- AES Der Advanced Encryption Standard (AES) ist der symmetrische Blockchiffre-Standard, der heute die meisten Daten im Ruhezustand und während der Übertragung mit 128-, 192- und 256-Bit-Schlüsseln schützt. Er hat DES abgelöst und ist der Standard für neue Systeme.
- RC4 RC4 war ein Stromchiffre, der früher in Secure Sockets Layer (SSL) und Wired Equivalent Privacy (WEP) weit verbreitet war. Beide Protokolle sind veraltet, und RFC 7465 verbot RC4 in allen TLS-Versionen ab 2015. Er wird hier weiterhin als Lehrbeispiel verwendet.
- Kugelfisch AES ist ein symmetrischer Blockchiffre mit Schlüssel, der historisch für Passwörter und Dateien verwendet wurde. Aufgrund seiner 64-Bit-Blockgröße ist AES die bessere Wahl für moderne Anwendungen.
Mit Blick auf die Zukunft veröffentlichte das NIST im August 2024 seine ersten Post-Quanten-Standards – ML-KEM für den Schlüsselaustausch, ML-DSA und SLH-DSA für Signaturen –, die die heutigen Public-Key-Algorithmen nach und nach ersetzen werden.
Hacking-Aktivität: So erstellen Sie eine Verschlüsselung mit CrypTool
In dieser praktischen Übung mit CrypTool erstellen Sie eine einfache Verschlüsselung mit RC4 und entschlüsseln sie anschließend per Brute-Force-Angriff, wobei der Schlüssel als 24 Bit bekannt ist. Ziel ist es, zu zeigen, warum ein kurzer Schlüssel und eine gebrochene Verschlüsselung keinen wirklichen Schutz bieten.
Erstellen der RC4-Stream-Verschlüsselung
Schritt 1) CrypTool herunterladen und installieren
CrypTool 1 ist ein Open-Source-Lehrmittel für Kryptologie. Die aktive Entwicklung wurde inzwischen auf CrypTool 2 verlagert, aber Version 1.4.42 läuft weiterhin auf [Plattformname einfügen]. Windows und entspricht den untenstehenden Bildschirmen. Laden Sie es herunter von cryptool.org.
Schritt 2) Öffnen Sie CrypTool und ersetzen Sie den Text
Der zu verschlüsselnde Satz lautet Unterschätzen Sie niemals die Entschlossenheit eines Kindes, das viel Zeit und Geld hatDer Schlüssel ist 00 00 00.
- Öffnen Sie CrypTool 1.
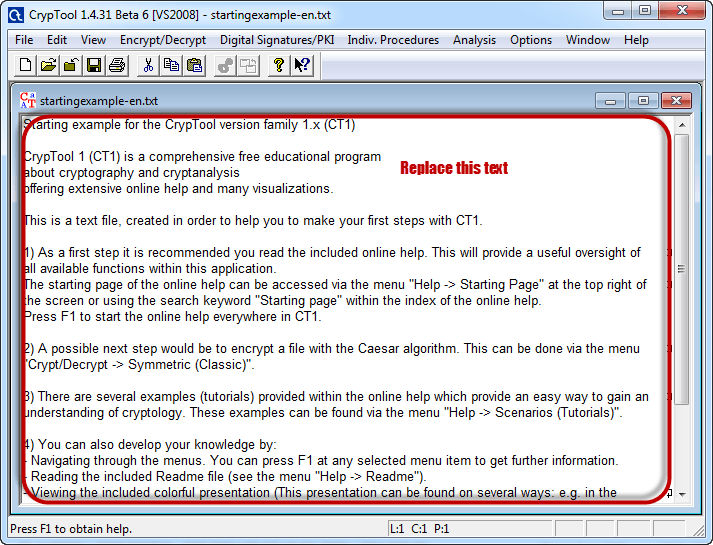
- Ersetzen Sie den Text durch den obigen Satz.

Schritt 3) Verschlüsseln Sie den Text
- Klicken Sie auf das Menü Verschlüsseln/Entschlüsseln.

- Zeigen Sie auf „Symmetrisch (modern)“ und wählen Sie dann RC4.

Schritt 4) Wählen Sie den Verschlüsselungsschlüssel aus
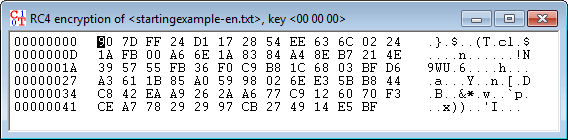
- Wählen Sie 24 Bit als Schlüssellänge.
- Setzen Sie den Wert auf 00 00 00.
- Klicken Sie auf „Verschlüsseln“, um die unten stehende Stromchiffre zu erzeugen.
Angriff auf die Stream-Verschlüsselung
Schritt 5) Starten Sie die Analyse.
- Klicken Sie auf das Menü „Analyse“.

- Wählen Sie „Symmetrische Verschlüsselung (modern)“ und anschließend RC4.

- Die Annahme ist ein 24-Bit-Geheimschlüssel, daher wählen Sie 24 Bit als Schlüssellänge.
- Klicken Sie auf Start.

- Hinweis: Die benötigte Zeit hängt von der Rechenleistung des verwendeten Rechners und der Schlüssellänge ab. Ein längerer Schlüssel benötigt mehr Zeit, weshalb moderne Schlüssel 128 Bit oder mehr lang sind.
Schritt 6) Ergebnisse analysieren
- Nach Abschluss der Analyse werden die Kandidatenschlüssel in folgender Reihenfolge angezeigt.

- Hinweis: Ein niedrigerer Entropiewert deutet in der Regel auf das richtige Ergebnis hin, obwohl auch ein höherer Wert richtig sein kann.
- Markieren Sie die Zeile, die als sinnvoller Text erscheint, und klicken Sie dann auf „Auswahl übernehmen“.
