
Was ist Social Engineering? Definition & Arten
 Oliver Jones
⚡ Intelligente Zusammenfassung
Social Engineering ist die Kunst, Menschen durch Manipulation dazu zu bringen, vertrauliche Informationen preiszugeben oder Zugang zu gewähren. Auf dieser Seite wird erklärt, wie solche Angriffe durchgeführt werden, welche Techniken die Angreifer bevorzugen und welche Gegenmaßnahmen sie stoppen.
Was ist Social Engineering?
Social Engineering bezeichnet die Kunst, Nutzer eines Computersystems zu manipulieren, um vertrauliche Informationen preiszugeben, die für unbefugten Zugriff auf das System genutzt werden können. Der Begriff umfasst auch die Ausnutzung von Gutmütigkeit, Gier und Neugier, um in gesperrte Gebäude zu gelangen oder Nutzer zur Installation von Hintertür-Software zu bewegen.
Die Kenntnis der Tricks, mit denen Angreifer Menschen zur Preisgabe ihrer Zugangsdaten verleiten, ist grundlegend für den Schutz von Computersystemen. Da das Ziel ein Mensch und nicht ein Server ist, kann keine Firewall allein die Sicherheitslücke schließen.
In diesem Artikel lernen Sie die gängigen Social-Engineering-Techniken und die Sicherheitsmaßnahmen kennen, die ihnen entgegenwirken.
Wie funktioniert Social Engineering?
Ein Social-Engineering-Angriff folgt einem wiederholbaren Zyklus. Das folgende Diagramm zeigt die fünf Phasen, die ein Angreifer durchläuft.
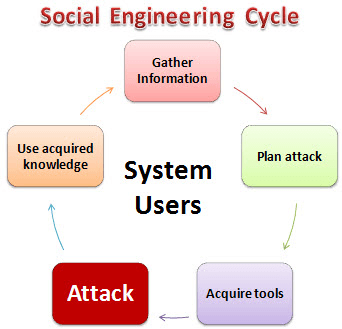
HIER,
- Informationen sammelnIn dieser ersten Phase sammelt der Angreifer so viele Informationen wie möglich über das potenzielle Opfer. Die Informationen stammen von Unternehmenswebseiten, öffentlichen Dokumenten, sozialen Medien und aus informellen Gesprächen mit Nutzern.
- Angriff planenDer Angreifer erläutert, wie der Angriff ablaufen wird und wen man zuerst kontaktieren wird.
- Erwerben Sie WerkzeugeDazu gehören die Computerprogramme und Requisiten, die beim Start des Angriffs verwendet wurden.
- AttackeDer Angreifer nutzt die Schwächen des Zielsystems aus, in der Regel indem er eine Person zum Handeln verleitet.
- Nutzen Sie erworbenes Wissen: Details, die unterwegs aufgeschnappt werden, wie zum Beispiel Haustiernamen oder Geburtsdaten der Gründer, dienen späteren Angriffen wie dem Erraten von Passwörtern als Grundlage.
Arten von Social-Engineering-Angriffen
Social-Engineering-Techniken nehmen viele Formen anDie folgenden sechs Punkte betreffen die meisten gemeldeten Vorfälle.
Vertrautheits-Exploit
Nutzer sind gegenüber Personen, die sie bereits kennen, weniger misstrauisch. Daher investiert ein Angreifer möglicherweise Zeit, um sich zunächst ein bekanntes Gesicht zu verschaffen – etwa bei Mahlzeiten, in Pausen oder bei gesellschaftlichen Anlässen. Wo ein Gebäude einen Zugangscode oder eine Karte erfordert, ist die Wahrscheinlichkeit viel höher, dass einem vertrauten Gesicht die Tür aufgehalten wird. Dieselbe Vertrautheit veranlasst Menschen, beiläufige Fragen zu beantworten, beispielsweise wo sie ihren Partner kennengelernt haben oder wie ein Lehrer hieß. Genau diese Antworten werden bei der Passwortwiederherstellung abgefragt, um so Zugang zu erhalten. E-Mail-Konten.
Einschüchternde Umstände
Menschen meiden Personen, die wütend oder konfrontativ wirken. Bei dieser Masche inszeniert der Angreifer einen hitzigen Telefonstreit oder eine Auseinandersetzung mit einem Komplizen und fragt dann nach Informationen. Viele Nutzer antworten nur, um das Gespräch zu beenden. Dieselbe Taktik hält Mitarbeiter davon ab, an Sicherheitskontrollpunkten ordnungsgemäße Überprüfungen durchzuführen.
Phishing
Phishing nutzt Tricks und Täuschung, um an private Daten zu gelangen. Der Betrüger gibt sich als Mitarbeiter eines legitimen Dienstes aus, beispielsweise eines Webmail- oder Online-Banking-Anbieters, und fordert den Nutzer zur Bestätigung von Benutzername und Passwort auf. Mit derselben Methode werden Kartennummern, Einmalpasswörter und andere persönliche Daten erbeutet.
Dicht auffahren
Beim sogenannten „Tailgating“ folgt man einem autorisierten Benutzer durch die Tür eines Sperrbereichs. Aus Höflichkeit hält der Benutzer die Tür auf, und der Social Engineer geht hinein, ohne einen Ausweis vorzuzeigen.
Ausnutzung der menschlichen Neugier
Hier platziert der Social Engineer einen mit Schadsoftware infizierten USB-Stick, den die Benutzer finden. Der Finder schließt ihn üblicherweise an, und der Stick startet entweder automatisch oder verleitet den Benutzer dazu, eine Datei mit einem verdächtigen Namen wie „Mitarbeitergehalt“ zu öffnen. Review.docx.
Ausnutzung der menschlichen Gier
Der Social Engineer lockt den Nutzer mit dem Versprechen, online schnell Geld zu verdienen, und fordert ihn dann auf, ein Formular auszufüllen und seine Identität mit Kreditkartendaten zu bestätigen.
Wie kann man Social-Engineering-Angriffe verhindern?
Vorbeugung beginnt mit persönlichen Gewohnheiten. Folgende Praktiken schützen vor allen Arten von Social-Engineering-Angriffen:
- Schließen Sie keine unbekannten USB-Laufwerke an Ihren Computer an.
- Klicken Sie nicht auf Links in unerwarteten E-Mails; geben Sie die Adresse manuell ein oder verwenden Sie ein gespeichertes Lesezeichen.
- Verwenden Sie lange, einzigartige Passwörter, die in einem Passwort-Manager gespeichert sind.
- Aktivieren Sie die Multi-Faktor-Authentifizierung und bevorzugen Sie dabei eine App oder einen Hardware-Schlüssel gegenüber SMS.
- Vorsicht ist geboten bei reinen Online-Freundschaften, die sich schnell in Richtung Geld oder Zugang verlagern.
- Halten Sie das Betriebssystem und alle Anwendungen auf dem neuesten Stand.
- Sichern Sie Ihre Geräte mit Festplattenverschlüsselung und einer Bildschirmsperre.
- Installieren Sie eine seriöse Antiviren- oder Endpoint-Protection-Software.
- Sichern Sie Ihre Daten regelmäßig und testen Sie die Wiederherstellung.
- Vertrauliche Dokumente sollten geschreddert statt weggeworfen werden.
- Nutzen Sie ein VPN in nicht vertrauenswürdigen Netzwerken.
- Sperren Sie Ihren Laptop, sobald Sie ihn verlassen.
- Ungewöhnliche Anfragen sollten vor dem Handeln über einen zweiten, bekannten Kanal überprüft werden.
Gegenmaßnahmen gegen Social Engineering
Individuelle Gewohnheiten sind nur die halbe Wahrheit. Da jede Technik eine vorhersehbare menschliche Neigung ausnutzt, kann eine Organisation für jede Technik eine Gegenmaßnahme entwickeln.
| Technik | Organisatorische Gegenmaßnahme |
|---|---|
| Ausnutzung von Vertrautheit | Weisen Sie die Nutzer darauf hin, dass Vertrautheit nicht die Sicherheitsprüfung ersetzen kann. Selbst ein bekannter Kollege genügt nicht als Berechtigung für geschützte Bereiche und Informationen. |
| Einschüchternde Umstände | Schulen Sie die Nutzer darin, Drucktaktiken zu erkennen, mit denen auf sensible Informationen geachtet wird, höflich abzulehnen und den Vorfall anschließend zu melden. |
| Phishing | Seriöse Websites nutzen sichere Verbindungen zu Daten verschlüsseln und ihre Identität nachweisen. Überprüfen Sie die Adresszeile und beantworten Sie niemals E-Mails, in denen nach persönlichen Daten gefragt wird. |
| Dicht auffahren | Weisen Sie die Benutzer an, niemals eine andere Person mit ihrer Zugangsberechtigung einzulassen. Jeder meldet sich einzeln an, und Besucher ohne Zugangsberechtigung werden am Empfang kontrolliert. |
| Menschliche Neugier | Gefundene USB-Sticks sind den Systemadministratoren zu übergeben, die sie auf einem separaten Rechner und nicht auf einer Produktions-Workstation scannen. |
| Menschliche Gier | Schulen Sie Ihre Mitarbeiter darin, Betrugsmaschen, die schnellen Reichtum versprechen, zu erkennen, und geben Sie ihnen einen einfachen Kanal zur Meldung solcher Betrugsmaschen. |
Das Patchen unterstützt dieses Training, denn ein Angreifer, dem es nicht gelingt, einen Benutzer zur Kooperation zu bewegen, greift auf ungepatchte Software zurück.

