
Was ist VLAN? Typen, Vorteile, Beispiel
 Bryce Leo
⚡ Intelligente Zusammenfassung
Ein VLAN (Virtual Local Area Network) ist ein benutzerdefiniertes Netzwerk, das aus einem oder mehreren lokalen Netzwerken (LANs) erstellt wird und Geräte zu einem einzigen logischen Netzwerk zusammenfasst. Diese Ressource erklärt die Funktionsweise von VLANs, ihre Bereiche, Typen, Vorteile, Nachteile und praktischen Anwendungsbereiche.
Was ist VLAN?
VLAN Ein virtuelles Netzwerk (VLAN) ist ein benutzerdefiniertes Netzwerk, das aus einem oder mehreren lokalen Netzwerken (LANs) erstellt wird. Es ermöglicht die Zusammenführung von Geräten aus verschiedenen Netzwerken zu einem logischen Netzwerk. Das Ergebnis ist ein virtuelles LAN, das wie ein physisches LAN verwaltet wird. VLAN steht für „Virtual Local Area Network“ (virtuelles lokales Netzwerk).
Die folgende Topologie stellt ein Netzwerk dar, bei dem sich alle Hosts im selben virtuellen LAN befinden:

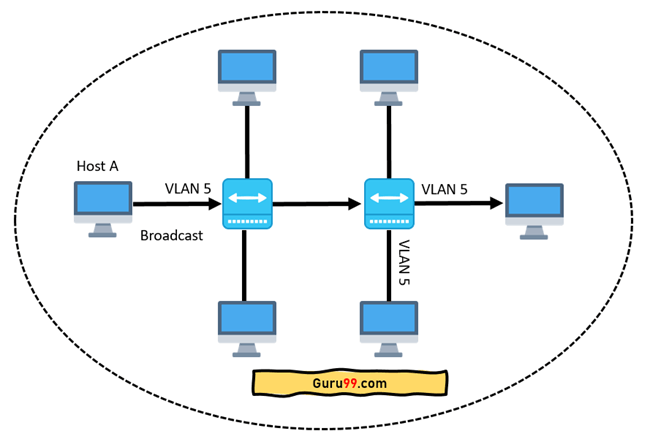
Ohne VLANs kann eine von einem Host gesendete Broadcast-Nachricht problemlos alle Netzwerkgeräte erreichen. Jedes einzelne Gerät verarbeitet die empfangenen Broadcast-Frames. Dies kann die CPU-Auslastung jedes Geräts erhöhen und die allgemeine Netzwerksicherheit beeinträchtigen.
Wenn Sie die Schnittstellen beider Switches in separate VLANs einteilen, kann ein Broadcast von Host A nur die Geräte im selben VLAN erreichen. Hosts anderer VLANs bemerken die Kommunikation gar nicht. Dies wird in der folgenden Abbildung veranschaulicht:
Ein VLAN (Virtual LAN) ist eine virtuelle Erweiterung eines LANs. Ein LAN ist ein Verbund von Computern und Peripheriegeräten in einem begrenzten Bereich wie einer Schule, einem Labor, einem Privathaushalt oder einem Bürogebäude. Es ist ein weit verbreitetes Netzwerk zum gemeinsamen Nutzen von Ressourcen wie Dateien, Druckern, Spielen und anderen Anwendungen.
So funktioniert VLAN
Hier finden Sie eine detaillierte Schritt-für-Schritt-Anleitung zur Funktionsweise eines VLANs:
- VLANs werden in Netzwerken durch eine Nummer identifiziert.
- Ein gültiger Bereich ist 1-4094. Bei einem VLAN-Switch weisen Sie den Ports die entsprechende VLAN-Nummer zu.
- Der Switch ermöglicht dann den Datenaustausch zwischen verschiedenen Ports innerhalb desselben VLANs.
- Da fast alle Netzwerke größer als ein einzelner Switch sind, sollte es eine Möglichkeit geben, Datenverkehr zwischen zwei Switches zu senden.
- Eine einfache Möglichkeit hierfür besteht darin, jedem Netzwerk-Switch einen Port mit einem VLAN zuzuweisen und ein Kabel zwischen ihnen zu verlegen.
VLAN-Bereiche
Hier sind die wichtigen Bereiche von VLAN:
| Abdeckung | Beschreibung |
|---|---|
| VLAN 0, 4095 | Reserviertes VLAN, das nicht gesehen oder genutzt werden kann. |
| VLAN 1 | Dies ist das Standard-VLAN der Switches. Sie können dieses VLAN nicht löschen oder bearbeiten, es kann aber verwendet werden. |
| VLAN 2-1001 | Es handelt sich um den normalen VLAN-Bereich. Sie können ihn erstellen, bearbeiten und löschen. |
| VLAN 1002-1005 | Diese Bereiche sind CISCO-Standards für Token-Ringe und FDDI. Sie können dieses VLAN nicht löschen. |
| VLAN 1006-4094 | Es handelt sich um die erweiterte Bandbreite von VLANs. |
Beispiel für VLAN
Im folgenden Beispiel befinden sich 6 Hosts an 6 Switches mit unterschiedlichen VLANs. Sie benötigen 6 Ports, um die Switches miteinander zu verbinden. Das bedeutet: Bei 24 verschiedenen VLANs benötigen Sie 24 Hosts an 45-Port-Switches.

Eigenschaften von VLAN
Hier sind die wichtigen Merkmale von VLAN:
- Virtuelle LANs bieten eine Struktur zur Bildung von Gerätegruppen, auch wenn ihre Netzwerke unterschiedlich sind.
- Es erhöht die Anzahl der in einem LAN möglichen Broadcast-Domänen.
- Durch die Implementierung von VLANs werden die Sicherheitsrisiken verringert, da die Anzahl der mit der Broadcast-Domäne verbundenen Hosts abnimmt.
- Dies wird erreicht, indem ein separates virtuelles LAN nur für die Hosts konfiguriert wird, die vertrauliche Informationen haben.
- Es verfügt über ein flexibles Netzwerkmodell, das Benutzer nach Abteilungen und nicht nach Netzwerkstandort gruppiert.
- Der Wechsel von Hosts/Benutzern in einem VLAN ist relativ einfach. Es ist lediglich eine neue Konfiguration auf Portebene erforderlich.
- Durch die Aufteilung des Datenverkehrs kann die Überlastung reduziert werden, da ein einzelnes VLAN wie ein separates LAN funktioniert.
- An jedem Port kann ein Arbeitsplatz mit voller Bandbreite genutzt werden.
- Terminal-Neuzuweisungen werden einfacher.
- Ein VLAN kann mehrere Switches umfassen.
- Die Trunk-Verbindung kann Datenverkehr für mehrere LANs übertragen.
Arten von VLANs
Hier sind die wichtigsten VLAN-Typen:

Portbasiertes VLAN
Portbasierte VLANs gruppieren ein virtuelles lokales Netzwerk nach Port. In dieser Art von virtuellem LAN kann ein Switch-Port manuell so konfiguriert werden, dass er Mitglied eines VLANs ist.
Geräte, die an diesen Port angeschlossen sind, gehören zur selben Broadcast-Domäne, da alle anderen Ports mit einer ähnlichen VLAN-Nummer konfiguriert sind.
Die Herausforderung bei diesem Netzwerktyp besteht darin, die passenden Ports für die einzelnen VLANs zu ermitteln. Die VLAN-Zugehörigkeit lässt sich nicht allein durch die Betrachtung der physischen Ports eines Switches feststellen. Sie kann durch Überprüfung der Konfigurationsinformationen ermittelt werden.
Protokollbasiertes VLAN
Dieser VLAN-Typ verarbeitet den Datenverkehr auf der Grundlage eines Protokolls, mit dem Filterkriterien für Tags, also Pakete ohne Tags, definiert werden können.
In diesem virtuellen lokalen Netzwerk (VLAN) wird das Layer-3-Protokoll im Frame übertragen, um die VLAN-Zugehörigkeit zu bestimmen. Es funktioniert in Umgebungen mit mehreren Protokollen. In einem überwiegend IP-basierten Netzwerk ist diese Methode nicht praktikabel.
MAC-basiertes VLAN
MAC-basiertes VLAN ermöglicht die Zuordnung eingehender, ungetaggter Pakete zu einem virtuellen LAN und klassifiziert so den Datenverkehr anhand der Quelladresse des Pakets. Sie definieren eine Zuordnung von MAC-Adressen zu VLANs.ping durch Konfigurieren der Karteping Eintrag in der MAC-zu-VLAN-Tabelle.
Dieser Eintrag wird mithilfe der Quelle spezifiziert. MAC-Adresse und die korrekte VLAN-ID. Die Konfigurationen dieser Tabellen werden von allen Geräteports gemeinsam genutzt.
Unterschied zwischen LAN und VLAN
Hier ist ein wichtiger Unterschied zwischen LAN und VLAN:
| LAN | VLAN |
|---|---|
| Ein LAN kann als eine Gruppe von Computern und Peripheriegeräten definiert werden, die in einem begrenzten Bereich miteinander verbunden sind. | Ein VLAN kann als ein benutzerdefiniertes Netzwerk definiert werden, das aus einem oder mehreren lokalen Netzwerken erstellt wird. |
| Die Abkürzung LAN steht für Local Area Network (Lokales Netzwerk). | Die vollständige Form von VLAN ist Virtual Local Area Network. |
| Die Latenz von LAN ist hoch. | Die Latenz von VLAN ist geringer. |
| Die LAN-Kosten sind hoch. | Die Kosten für ein VLAN sind geringer. |
| Im LAN wird das Netzwerkpaket jedem einzelnen Gerät bekannt gegeben. | Im VLAN wird das Netzwerkpaket nur an eine bestimmte Broadcast-Domäne gesendet. |
| Es verwendet einen Ring und FDDI (Fiber Distributed Data Interface) als Protokoll. | Es verwendet ISL und VTP als Protokoll. |
Vorteile von VLAN
Hier sind die wichtigen Vor- und Vorteile von VLAN:
- Es löst ein Broadcast-Problem.
- VLAN reduziert die Größe von Broadcast-Domänen.
- Mit VLAN können Sie eine zusätzliche Sicherheitsebene hinzufügen.
- Es kann die Geräteverwaltung einfacher und einfacher machen.
- Sie können eine logische Gruppe bildenping Geräte nach Funktion und nicht nach Standort sortieren.
- Sie können damit Gruppen logisch verbundener Geräte erstellen, die sich so verhalten, als wären sie in einem eigenen Netzwerk.
- Sie können Netzwerke logisch nach Abteilungen, Projektteams oder Funktionen segmentieren.
- VLAN hilft Ihnen dabei, Ihr Netzwerk geografisch zu strukturieren, um wachsende Unternehmen zu unterstützen.
- Höhere Leistung und reduzierte Latenz.
- Benutzer können an vertraulichen Informationen arbeiten, die von anderen Benutzern nicht eingesehen werden dürfen.
- VLAN entfernt die physische Grenze.
- Es ermöglicht Ihnen die einfache Segmentierung Ihres Netzwerks und die Verbesserung der Netzwerksicherheit.
- Sie können Hosts durch VLAN getrennt halten.
- Sie benötigen keine zusätzliche Hardware und Verkabelung, wodurch Sie Kosten sparen.
- Es bietet operative Vorteile, da die Änderung des IP-Subnetzes des Benutzers softwareseitig erfolgt.
- Es reduziert die Anzahl der Geräte für eine bestimmte Netzwerktopologie und vereinfacht die Verwaltung physischer Geräte.
Nachteile von VLAN
Hier sind die wichtigsten Nachteile von VLAN:
- Ein Datenpaket kann von einem VLAN in ein anderes gelangen.
- Ein eingeschleustes Paket kann zu einem Cyberangriff führen.
- Eine Bedrohung in einem einzelnen System kann einen Virus über ein ganzes logisches Netzwerk verbreiten.
- Um die Arbeitslast in großen Netzwerken zu kontrollieren, benötigen Sie einen zusätzlichen Router.
- Es können Probleme bei der Interoperabilität auftreten.
- Ein VLAN kann den Netzwerkverkehr nicht an andere VLANs weiterleiten.
Anwendung/Zweck von VLAN
Hier sind die wichtigen Einsatzmöglichkeiten von VLAN:
- VLAN wird verwendet, wenn Sie mehr als 200 Geräte in Ihrem LAN haben.
- Dies ist hilfreich, wenn in einem LAN viel Verkehr herrscht.
- VLAN ist ideal, wenn eine Benutzergruppe mehr Sicherheit benötigt oder durch viele Broadcasts verlangsamt wird.
- Es wird verwendet, wenn sich Benutzer nicht in einer Broadcast-Domäne befinden.
- Es kann einen einzelnen Schalter so verhalten lassen, als ob er mehrere Schalter hätte.
