
Address Resolution Protocol (ARP): Was ist der Header?
 Bryce Leo
⚡ Intelligente Zusammenfassung
Das Address Resolution Protocol (ARP) ordnet eine 32-Bit-IPv4-Adresse einer 48-Bit-MAC-Adresse zu, damit Geräte in einem lokalen Netzwerk miteinander kommunizieren können. Dabei werden Broadcast-Anfragen, zwischengespeicherte Antworten und Header-Felder verwendet, um die Netzwerk- und Sicherungsschicht zu überbrücken.
Was ist ARP?
Das Address Resolution Protocol (ARP) ist ein wichtiges Protokoll der Netzwerkschicht im OSI-Modell, das bei der Adressfindung hilft. MAC-Adresse (Media Access Control) eines Geräts von seinem IP-AdresseDie Hauptaufgabe von ARP besteht darin, eine 32-Bit-IP-Adresse (für IPv4) in eine 48-Bit-MAC-Adresse umzuwandeln.
Es wird hauptsächlich verwendet, wenn ein Gerät mit einem anderen Gerät in einem lokalen Netzwerk kommunizieren möchte. Die Abkürzung ARP steht für Address Resolution Protocol (Adressauflösungsprotokoll).
Wie funktioniert das Address Resolution Protocol (ARP)?
Jedes Betriebssystem in einem IPv4-Netzwerk verwaltet einen ARP-Cache. Wenn ein Host ein Paket an einen anderen Host im LAN senden muss, prüft er zunächst seinen ARP-Cache, ob die MAC-Adressübersetzung bereits vorhanden ist.ping Existiert die MAC-Adresse, verwendet der Host sie wieder; falls nicht, sendet der Host eine ARP-Anfrage, um die MAC-Adresse zu ermitteln.
Das folgende Diagramm zeigt, wie ein Host Adressen auflöst und ein Paket über zwischengeschaltete Router weiterleitet, bis es das Ziel erreicht:

Betrachten Sie das folgende Beispiel:
- Host P löst die Protokolladresse für Host U auf, wenn eine Anwendung auf P Nachrichten an U sendet.
- Kann P die Protokolladresse für Host U nicht direkt auflösen, verwendet es die Internetschicht, um das Paket über T1 und T2 an U zu übermitteln.
- Host P löst die T1-Hardwareadresse auf.
- Die Netzwerkschicht auf Host P leitet das Paket, das die Zielprotokolladresse für U enthält, zur Zustellung an T1 weiter.
- T1 liefert das Paket an T2, welches das Paket wiederum an Host U weiterleitet.
Wichtige ARP-Begriffe
Hier sind die wichtigsten Begriffe im Zusammenhang mit dem Address Resolution Protocol:
- ARP-Cache: Nach der Auflösung einer MAC-Adresse speichert ARP diese in einer Tabelle (dem Cache) zur späteren Verwendung, sodass nachfolgende Kommunikationen die MAC-Adresse ohne erneute Broadcast-Nachricht wiederverwenden können.
- ARP-Cache-Timeout: Es ist die Zeitspanne, in der eine aufgelöste MAC-Adresse im ARP-Cache gespeichert bleiben kann, bevor sie entfernt wird.
- ARP-Anfrage: Ein über das Netzwerk gesendetes Paket, um zu überprüfen, ob der Absender die Ziel-MAC-Adresse für eine gegebene IP-Adresse finden kann.
- ARP-Antwort/Antwort: Die MAC-Adressenantwort, die die Quelle vom Ziel erhält, dient der weiteren Übermittlung der Daten.
Methoden zur Adressauflösung
Die Verknüpfung einer Protokolladresse mit einer Hardwareadresse wird als Bindung bezeichnet. Hierfür werden drei Techniken verwendet:
- Tabellensuche: Die Bindungen werden im Speicher mit der Protokolladresse als Schlüssel gespeichert. Die Sicherungsschicht prüft die Protokolladresse, um die entsprechende Hardwareadresse zu finden.
- Dynamisch: Dieses Messaging-Verfahren dient der „Just-in-Time“-Auflösung. Die Sicherungsschicht sendet eine Anforderungsnachricht für eine Hardwareadresse, und das Ziel antwortet.
- Geschlossene Berechnung: Bei dieser Methode basiert die Protokolladresse auf der Hardwareadresse, sodass die Sicherungsschicht die Hardwareadresse direkt aus der Protokolladresse ableiten kann.
Arten von ARP
Hier sind die vier Arten von Adressauflösungsprotokollen:
- Proxy-ARP
- Unentgeltliche ARP
- Reverse ARP (RARP)
- Inverses ARP (InARP)
Die folgende Abbildung fasst die vier ARP-Typen zusammen, bevor wir jeden einzelnen im Detail untersuchen:

Proxy-ARP
Bei der Proxy-ARP-Methode können Layer-3-Geräte im Namen eines anderen Hosts auf ARP-Anfragen antworten. Ein konfigurierter Router antwortet auf die Ziel-IP-Adresse und ordnet seine eigene MAC-Adresse dieser Ziel-IP-Adresse zu, sodass der Datenverkehr des Absenders über den Router das beabsichtigte Ziel erreicht.
Unentgeltliche ARP
Gratuitous ARP ist eine Anfrage, die ein Host für seine eigene IP-Adresse sendet. Sie hilft dem Netzwerk, doppelte IP-Adressen zu identifizieren. Wenn ein Router oder Switch eine Gratuitous-ARP-Anfrage für seine eigene IP-Adresse sendet und keine Antwort erhält, bestätigt er, dass kein anderer Knoten die diesem Gerät zugewiesene IP-Adresse verwendet.
Reverse ARP (RARP)
Reverse ARP (auch RARP genannt) ist ein Netzwerkprotokoll, das von Clientsystemen in einem LAN verwendet wird, um ihre IPv4-Adresse aus der ARP-Routingtabelle anzufordern. Der Netzwerkadministrator erstellt üblicherweise eine Tabelle im Gateway-Router, die jeder MAC-Adresse eine bestimmte IP-Adresse zuordnet.
Inverses ARP (InARP)
Inverses ARP (InARP) dient dazu, die IP-Adressen von Knoten anhand ihrer Sicherungsschichtadressen zu ermitteln. InARP findet breite Anwendung in ATM-Netzwerken und Frame Relay, wo die virtuelle Adressierung der Schicht 2 aus der Signalisierung der Schicht 2 gewonnen wird.
ARP-Header
Der ARP-Header enthält die Felder, die sowohl die Anfrage als auch die Antwort zur Übermittlung von Adressinformationen verwenden. Die folgende Abbildung zeigt die Struktur des ARP-Headers:
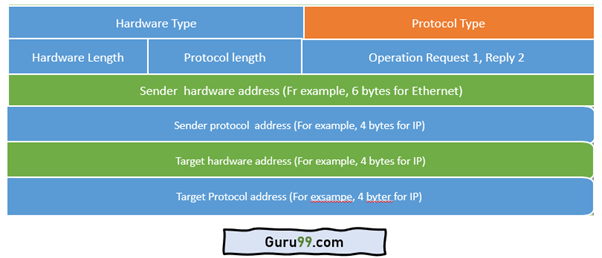
- Hardwaretyp: Es ist 1 für Ethernet.
- Protokolltyp: Es handelt sich um das in der Netzwerkschicht verwendete Protokoll.
- Hardware-Adresslänge: Es handelt sich um die Länge in Bytes, also wären es bei Ethernet 6.
- Protokolladresslänge: Sein Wert beträgt 4 Bytes.
- OperaProduktion Code: Es zeigt an, ob es sich bei dem Paket um eine ARP-Anfrage (1) oder eine ARP-Antwort (2) handelt.
- Absender-Hardwareadresse: Es handelt sich um die Hardwareadresse des Quellknotens.
- Absenderprotokolladresse: Es handelt sich um die Layer-3-Adresse des Quellknotens.
- Target Hardwareadresse: Es wird in einer RARP-Anfrage verwendet; die Antwort enthält dann sowohl die Hardware- als auch die Layer-3-Adresse des Ziels.
- Target Protokolladresse: Sie wird in einer ARP-Anfrage verwendet; die Antwort enthält sowohl die Layer-3-Adresse als auch die Hardwareadresse des Ziels.
Vorteile der Verwendung von ARP
Hier sind die Vorteile und Nutzen der Verwendung von ARP:
- Kennt man die IP-Adresse eines Systems, lässt sich dessen MAC-Adresse mithilfe von ARP leicht ermitteln.
- Die Endgeräte müssen nicht manuell so konfiguriert werden, dass sie MAC-Adressen „kennen“; sie können bei Bedarf gefunden werden.
- ARP ermöglicht es jedem Host in einem Netzwerk, eine Karte zu erstellen.ping zwischen IP-Adressen und physischen (MAC-)Adressen.
- Die KartenmengepingDie auf einem Host gespeicherten Daten werden als ARP-Tabelle oder ARP-Cache bezeichnet.
