
Was ist DigiForensik? Geschichte und Prozess
 Oliver Jones
⚡ Intelligente Zusammenfassung
DigiDie forensische Wissenschaft ist die Wissenschaft der Konservierung, Identifizierung und Analyse von Beweismitteln.tracund die Dokumentation elektronischer Beweismittel, sodass diese vor Gericht auf Computern, Mobilgeräten, Servern, Netzwerken und Cloud-Speichern Bestand haben.
Was ist DigiTal-Forensik?
DigiDie forensische Analytik ist der Prozess der Konservierung, Identifizierung und Untersuchung von Beweismitteln.tracDie forensische Analyse und Dokumentation von Computerbeweisen, die vor Gericht verwendet werden können, ist die Wissenschaft der Beweissicherung in digitalen Medien wie Computern, Mobiltelefonen, Servern oder Netzwerken. Sie stellt dem forensischen Team bewährte Techniken und Werkzeuge zur Verfügung, um komplexe digitale Fälle zu lösen.
DigiTal Forensics unterstützt das forensische Team bei der Analyse, Untersuchung, Identifizierung und Sicherung digitaler Beweismittel, die sich auf unterschiedlichsten elektronischen Geräten befinden, von der Festplatte eines Laptops bis hin zu einem Cloud-Postfach.
Geschichte von Digital Forensik
Hier sind die wichtigsten Meilensteine in der Geschichte der digitalen Forensik:
- Hans Gross (1847–1915): Erstmals wurde eine wissenschaftliche Studie zur Leitung von Strafverfolgungsmaßnahmen eingesetzt.
- Francis Galton (1822–1911): Führte die erste dokumentierte wissenschaftliche Studie über Fingerabdrücke durch.
- FBI (1932): Ein Labor soll eingerichtet werden, um Außendienstmitarbeitern und anderen Strafverfolgungsbehörden in den gesamten USA forensische Dienstleistungen anzubieten.
- 1978: Das erste Computerverbrechen wurde im Florida Computer Crimes Act anerkannt.
- 1992: Der Begriff Computerforensik hielt Einzug in die akademische Literatur.
- 1995: Die Internationale Organisation für Computerbeweise (IOCE) wurde gegründet.
- 2000: Das erste regionale Computerforensiklabor des FBI wurde eingerichtet.
- 2002: Die wissenschaftliche Arbeitsgruppe Digital Evidence (SWGDE) veröffentlicht beste Praktiken für Computerforensik.
- 2010: Simson Garfinkel legte die strukturellen Probleme dar, mit denen digitale Ermittlungen konfrontiert sind.
- 2012: Die Norm ISO/IEC 27037 wurde veröffentlicht und wurde damit zum ersten weltweit anerkannten Standard für die Identifizierung, Sammlung, Erfassung und Aufbewahrung digitaler Beweismittel.
- 2015: Die Norm ISO/IEC 27043 wurde veröffentlicht. Sie definiert gemeinsame Grundsätze und Verfahren für die Untersuchung von Zwischenfällen und dient als übergeordnete Norm für die breitere ISO-Forensikfamilie.
- 2019: Meta (Facebook AI) rief die Deepfake Detection Challenge (DFDC) ins Leben, und Datensätze wie FaceForensics++ entstanden, wodurch Deepfakes zu einem wichtigen forensischen Problem wurden.
- 2021: Der Ransomware-Angriff „Colonial Pipeline“ trieb rasante Fortschritte in der Kryptowährungs- und Blockchain-Forensik voran. tracillegale Zahlungen.
- 2024: Mit dem EU-KI-Gesetz wurde als erstes umfassendes KI-Gesetz der Fokus verstärkt auf die Authentifizierung von KI-generierten Medien gelegt, da die Zahl der Betrugsfälle im Zusammenhang mit Deepfakes stark angestiegen ist.
- 2025: Der erste eigens dafür eingerichtete Deepfake Forensics Workshop (DFF-2025) wurde abgehalten, da KI-generierte Inhalte, IoT-Geräte und Cloud-Beweise die Ermittlungen zunehmend dominierten.
- 2026: In diesem Bereich wird zunehmend Wert auf die Validierung KI-basierter forensischer Werkzeuge gelegt, einschließlich Fehlerraten und Reproduzierbarkeit, um die Anforderungen an die Zulässigkeit vor Gericht zu erfüllen.
Ziele der Computerforensik
Jede Untersuchung verfolgt dieselben Ziele. Hier sind die wesentlichen Ziele der Computerforensik:
- Computermaterial sichern, analysieren und aufbewahren, damit die Ermittlungsbehörde es als Beweismittel vor Gericht vorlegen kann.
- Ermitteln Sie das Motiv für das Verbrechen und die Identität des Täters.
- Verfahren am mutmaßlichen Tatort entwickeln, die eine Beschädigung der digitalen Beweismittel verhindern.
- Daten erfassen und duplizieren, gelöschte Dateien und Partitionen von digitalen Medien wiederherstellen und anschließend validieren.
- Schnell Beweise identifizieren und die potenziellen Auswirkungen der böswilligen Handlung auf das Opfer abschätzen.
- Erstellen Sie einen forensischen Bericht über die Ermittlungen und sichern Sie die Beweismittel durch Einhaltung der Beweiskette.
Prozess von Digital Forensik
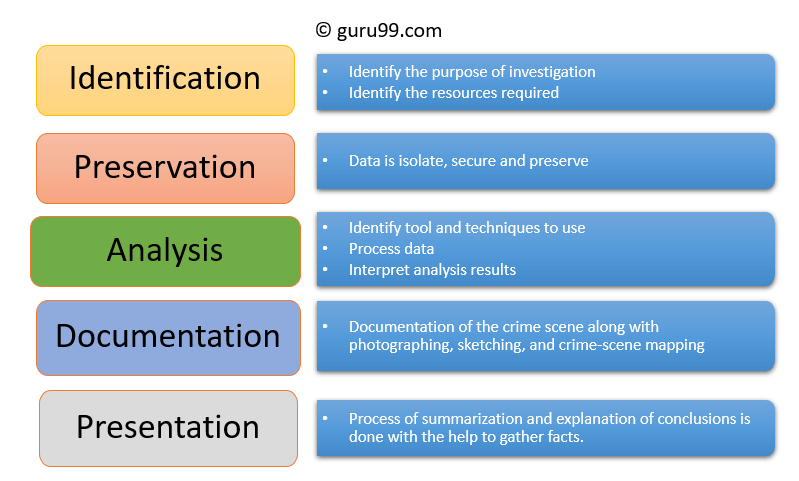
DigiDie forensische Analytik umfasst fünf Schritte, die in Richtlinien wie beispielsweise … kodifiziert sind. NIST-SP 800-86 und ISO/IEC 27037:
- Login
- Erhaltung
- Analyse
- Dokumentation
- Präsentation
Das nachstehende Diagramm zeigt, wie die fünf Phasen aufeinander folgen, von der ersten Sichtung eines Geräts bis zum abschließenden Gerichtsbericht.
Login
Dies ist der erste Schritt im forensischen Prozess. Die Identifizierung umfasst die Frage, welche Beweismittel vorhanden sind, wo sie gespeichert sind und in welchem Format sie vorliegen.
Zu den elektronischen Speichermedien zählen PCs, Mobiltelefone, Tablets, externe Festplatten und Speicherkarten.
Erhaltung
In dieser Phase werden die Daten isoliert, gesichert und aufbewahrt. Dazu gehört, die Nutzung des Geräts durch Unbefugte zu verhindern, damit die digitalen Beweismittel nicht manipuliert werden.
Analyse
In diesem Schritt rekonstruieren die Ermittler Datenfragmente und ziehen Schlussfolgerungen auf Grundlage der gefundenen Beweise. Es kann zahlreiche Untersuchungsdurchgänge erfordern, um eine bestimmte Theorie des Verbrechens zu stützen.
Dokumentation
Es muss eine Aufzeichnung aller sichtbaren Daten erstellt werden. Dies hilft bei der Rekonstruktion und Überprüfung des Tatorts und umfasst die ordnungsgemäße Dokumentation des Tatorts einschließlich Fotografieren, Skizzieren und Erstellen einer Tatortkarte.ping.
Präsentation
Im letzten Schritt werden die Schlussfolgerungen zusammengefasst und erläutert. Der Bericht sollte in allgemeinverständlicher Sprache verfasst sein.tracted Terminologie und jede AbstracDer Begriff „ted“ sollte sich auf das spezifische unterstützende Detail beziehen.
Arten von Digital Forensik
DigiDie forensische Wissenschaft ist keine einheitliche Disziplin. Sie gliedert sich in spezialisierte Bereiche, die jeweils auf unterschiedliche Beweismittel ausgerichtet sind:
| Standorte | Was es untersucht |
|---|---|
| Festplatten-Forensik | Extracts-Daten von Speichermedien durch Suche nach aktiven, geänderten oder gelöschten Dateien. |
| Netzwerk-Forensik | Überwacht und analysiert den Netzwerkverkehr, um Informationen und rechtliche Beweise zu sammeln. |
| Forensik drahtloser Systeme | Ein Teilgebiet der Netzwerkforensik, das drahtlosen Datenverkehr sammelt und analysiert. |
| Datenbankforensik | Untersucht Datenbanken und die zugehörigen Metadaten auf Anzeichen von Veränderungen oder Zugriffen. |
| Malware-Forensik | Identifiziert Schadcode und untersucht dessen Nutzlast, einschließlich Viren und Würmer. |
| E-Mail-Forensik | Stellt E-Mails wieder her und analysiert sie, einschließlich gelöschter E-Mails, Kalender und Kontakte. |
| Gedächtnisforensik | Sammelt Rohdaten aus dem Systemspeicher, wie Registern, Cache und RAM, und verarbeitet diese anschließend. |
| Handyforensik | Ruft Telefon- und SIM-Kartenkontakte, Anruflisten, SMS und MMS, Audio- und Videodateien ab. |
| Cloud-Forensik | Erfasst Beweismittel, die von einem Dienstanbieter gespeichert werden, anstatt sich auf einem in der Hand befindlichen Gerät zu befinden. |
Herausforderungen, denen sich gegenübersteht Digital Forensik
Dies sind die größten Herausforderungen für digitale Forensikteams:
- Anzahl der Geräte: Durch das Wachstum im Bereich der PCs und den nahezu universellen Internetzugang vervielfacht sich die Anzahl der Geräte in jedem Fall.
- Verfügbarkeit von Angriffswerkzeugen: Fertig Hacking-Tools Lassen Sie ungeübte Straftäter Schaden anrichten, der schwer zuzuordnen ist.
- Mangel an physischen Beweisen: Die Strafverfolgung gestaltet sich schwierig, wenn der gesamte Fall auf digitalen Aufzeichnungen beruht.
- Speicherskala: Auf Festplatten mit Terabyte-Größe wird das Auffinden der wenigen relevanten Dateien zu einer langwierigen Angelegenheit.
- Ständiger technischer Wandel: Jedes neue Gerät, Dateisystem oder Verschlüsselungsverfahren erfordert eine Aktualisierung der Werkzeuge und Verfahren.
Beispielverwendungen von Digital Forensik
Nicht nur Strafverfolgungsbehörden, sondern auch kommerzielle Organisationen greifen heute in Fällen wie den folgenden auf digitale Forensik zurück:
- Diebstahl von geistigem Eigentum
- Industriespionage
- Arbeitsstreitigkeiten
- Betrugsermittlungen
- Unangemessene Nutzung von Internet und E-Mail am Arbeitsplatz
- Angelegenheiten im Zusammenhang mit Fälschung
- Insolvenzermittlungen
- Probleme bei der Einhaltung gesetzlicher Vorschriften
Vorteile von Digital Forensik
Hier die wichtigsten Vorteile der digitalen Forensik:
- Bestätigt die Integrität eines Computersystems nach einem Vorfall.
- Erstellt vor Gericht Beweismittel, die zur Bestrafung des Täters führen können.
- Hilft Unternehmen dabei, wichtige Informationen zu erfassen, wenn ihre Systeme oder Netzwerke kompromittiert werden.
- Verfolgt Cyber-Kriminelle effizient über Grenzen hinweg, wodurch Geld und Zeit der Organisation geschützt werden.
Nachteile von Digital Forensik
Hier die wichtigsten Nachteile der digitalen Forensik:
- DigiBeweismittel werden vor Gericht nur dann zugelassen, wenn nachgewiesen werden kann, dass keine Manipulation stattgefunden hat.
- Die Herstellung und Speicherung elektronischer Datensätze ist ein äußerst kostspieliges Unterfangen.
- Rechtsanwälte müssen über umfassende Computerkenntnisse verfügen, um den Fall überzeugend vertreten zu können.
- Die Ermittler müssen authentische und überzeugende Beweise vorlegen.
- Wenn das verwendete Beweismittel nicht den festgelegten Standards entspricht, kann ein Gericht die Beweismittel für ungültig erklären.
- Fehlende Fachkenntnisse des ermittelnden Beamten führen möglicherweise nicht zum gewünschten Ergebnis.
