
Wat is kwetsbaarheidstesten? VAPT-scantools
 Thomas Hamilton
⚡ Slimme samenvatting
Vulnerability Assessment Testing (VAPT) is het proces waarbij systemen, applicaties en netwerken worden gescand om beveiligingszwakheden te ontdekken, te classificeren en te prioriteren voordat aanvallers ze kunnen misbruiken. Het vormt de basis van elk modern VAPT-programma.
Wat is kwetsbaarheidstesten?
KwetsbaarheidstestenVulnerability Assessment (VAPT), ook wel kwetsbaarheidsanalyse genoemd, evalueert beveiligingsrisico's in software, netwerken en infrastructuur om de kans op bedreigingen te verkleinen. Het doel is om de kans op ongeautoriseerde toegang te verminderen. Het vormt het ontdekkingsgedeelte van de gecombineerde praktijk die bekend staat als Vulnerability Assessment and Penetration Testing (VAPT).
Een kwetsbaarheid is elke fout, zwakte of verkeerde configuratie in de beveiligingsprocedures, het ontwerp, de implementatie of de interne controles van een systeem die het beveiligingsbeleid kan schenden. Voorbeelden hiervan zijn software zonder updates, zwakke wachtwoorden en onbeveiligde services.
Waarom een kwetsbaarheidsanalyse uitvoeren?
- Het is essentieel voor de beveiliging van elke organisatie.
- Het systeem lokaliseert en rapporteert zwakke punten, waardoor teams problemen kunnen oplossen door kwetsbaarheden te rangschikken voordat iemand ze misbruikt.
- Het proces scant besturingssystemen, applicatiesoftware en het netwerk om problemen te identificeren zoals onveilige authenticatie, ontbrekende patches en verkeerde configuraties.
- Regelmatige beoordelingen ondersteunen nalevingskaders zoals PCI DSS, HIPAA, ISO 27001, SOC 2 en OWASP Top 10 (editie 2021; editie 2025 is in 2026 nog in concept).
Kwetsbaarheidsbeoordelingsproces
Hier is het stap voor stap Kwetsbaarheidsbeoordelingsproces Wordt gebruikt om systeemkwetsbaarheden te identificeren en te prioriteren.

Stap 1) Doelen en doelstellingen: Definieer de doelstellingen van de kwetsbaarheidsanalyse, de te beschermen activa en de risicotolerantie van het bedrijf.
Stap 2) Omvang: Definieer de reikwijdte duidelijk voordat de tests beginnen. De drie mogelijke reikwijdtes zijn:
- Zwart Box Testen: Testen vanuit een extern netwerk zonder voorafgaande kennis van het interne netwerk en de systemen.
- Grijs Box Testen: Testen vanuit externe of interne netwerken met gedeeltelijke kennis van het interne netwerk. Het is een combinatie van Black Box Testen en wit Box Testing.
- Wit Box TestenTesten binnen het interne netwerk met volledige kennis van het netwerk en het systeem. Dit wordt ook wel interne testen genoemd.
Stap 3) Informatieverzameling: Verzamel gegevens over de IT-omgeving, zoals netwerktopologie, IP-bereiken, besturingssysteemversies en beschikbare services. Dit geldt voor alle drie de scope-typen.
Stap 4) Kwetsbaarheidsdetectie: Gebruik scanners om de omgeving te vergelijken met actuele CVE-feeds en de aanwezige kwetsbaarheden te identificeren.
Stap 5) Analyse en planning: Beoordeel de bevindingen met CVSS en stel een plan op voor herstel of, indien nodig, simuleer de penetratie van de getroffen systemen.

ManageEngine Vulnerability Manager Plus Het is een krachtige tool voor kwetsbaarheidsanalyse en -beheer die een complete oplossing biedt voor het scannen, detecteren, beoordelen en verhelpen van kwetsbaarheden. Het helpt organisaties proactief beveiligingszwakheden in hun netwerk te identificeren, bedreigingen te prioriteren op basis van de ernst van het risico en de implementatie van patches te automatiseren om hun beveiligingsniveau te versterken.
Hoe u een kwetsbaarheidsbeoordeling uitvoert
Hieronder volgt het stapsgewijze proces Hoe u een kwetsbaarheidsbeoordeling uitvoert:
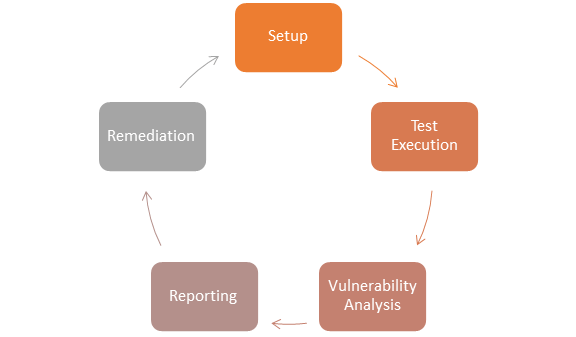
Stap 1) Installatie
- Begin met het documenteren van de omvang, middelen en contactpersonen.
- Verkrijg schriftelijke toestemming van de systeembeheerders.
- Werk de scannerhandtekeningen en plug-ins bij naar de nieuwste versie.
- Configureer tools met toegang op basis van inloggegevens waar dat is toegestaan, voor grondigere controles.
Stap 2) Testuitvoering
- Voer de scanners uit op de hosts, applicaties en netwerkbereiken die binnen het bereik vallen.
- Leg datapakketten vast en inspecteer ze waar nodig. Een pakket is de data-eenheid die tussen een bron en een bestemming wordt verzonden; de TCP-laag verdeelt bestanden in genummerde stukken die de ontvanger vervolgens weer samenvoegt.
Stap 3) Kwetsbaarheidsanalyse
- Definieer en classificeer de netwerk- of systeembronnen die binnen het toepassingsgebied vallen.
- Wijs aan elke bron een prioriteit toe (bijvoorbeeld Hoog, Gemiddeld of Laag).
- Identificeer potentiële bedreigingen voor elke hulpbron.
- Ontwikkel een strategie die eerst de meest prioritaire problemen aanpakt.
- Ontwikkel en implementeer beheersmaatregelen die de gevolgen van een aanval minimaliseren.
Stap 4) Rapportage
- Stel een rapport op met een overzicht van elke bevinding, de bijbehorende CVSS-score, het betreffende object en de aanbevolen oplossing.
- Scheid de technische details voor ingenieurs van de samenvatting voor het management.
Stap 5) Sanering
- Verhelp elke kwetsbaarheid door middel van patches, configuratiewijzigingen of compenserende maatregelen.
- Voer na de herstelwerkzaamheden opnieuw een scan uit om de afsluiting te bevestigen.
Soorten kwetsbaarheidsscanners
Host-gebaseerd
- Identificeert problemen op een specifieke host of besturingssysteeminstantie.
- De scan wordt uitgevoerd met behulp van hostgebaseerde scanners die kwetsbaarheden op configuratie- en patchniveau diagnosticeren.
- Hostgebaseerde tools implementeren doorgaans een agent of laden een mediatorproces op het doelsysteem dat tracregistreert gebeurtenissen en rapporteert deze terug aan de beveiligingsanalist.
Netwerkgebaseerd
- Detecteert open poorten en identificeert onbekende services die op die poorten draaien, en brengt vervolgens mogelijke kwetsbaarheden in kaart die aan elke service zijn verbonden.
- Dit proces wordt uitgevoerd door netwerkgebaseerde scanners die met of zonder authenticatie scans kunnen uitvoeren over IP-bereiken.
Database-gebaseerd
- Identificeert beveiligingslekken in databasesystemen met behulp van tools en technieken die SQL-injectiepaden, zwakke privileges en verkeerde configuraties detecteren. SQL-injectie vindt plaats wanneer kwaadwillende gebruikers SQL-instructies injecteren via invoervelden in applicaties om gegevens te lezen of te wijzigen waartoe ze geen toegang zouden mogen hebben.
Hulpmiddelen voor scannen op kwetsbaarheden
1) Teramind
Teramind Het biedt een uitgebreid pakket voor het voorkomen van interne dreigingen en het monitoren van medewerkers. Het verbetert de beveiliging door middel van gedragsanalyse en het voorkomen van gegevensverlies, waardoor naleving wordt gewaarborgd en bedrijfsprocessen worden geoptimaliseerd.
Kenmerken:
- Preventie van insiderbedreigingen: Detecteert gebruikersacties die wijzen op bedreigingen van binnenuit.
- Optimalisatie van bedrijfsprocessen: Maakt gebruik van gedragsanalyse om processen te verfijnen.
- Productiviteit van het personeel: Houdt toezicht op productiviteit, beveiliging en naleving van regelgeving.
- Nalevingsbeheer: Schaalbaar voor kleine bedrijven, grote ondernemingen en overheidsinstellingen.
- Forensisch onderzoek naar incidenten: Bewijsmateriaal voor incidentbestrijding en dreigingsinformatie.
- Data verlies voorkomen: Beschermt tegen verlies van gevoelige gegevens.
- Toezicht op medewerkers: Tracprestaties en activiteiten van werknemers van ks.
- Gedragsanalyse: Analyseert gegevens over app-gedrag om inzichten te verkrijgen.
- Aanpasbare monitoring: Instellingen voor specifieke gebruikssituaties of vooraf gedefinieerde regels.
- Dashboard-inzichten: Bruikbare inzichten via een uitgebreid dashboard.
Verder TeramindDe meest gebruikte scanners in 2026 zijn onder andere: Houdbare Nessus, OpenVAS / Greenbone, Qualys VMDR, Rapid7 InsightVM, Wireshark, Nikto, Nmapen MetasploitDe onderstaande tabel blijft een nuttig historisch naslagwerk van gereedschapscategorieën.
| Categorie | Gereedschap | Beschrijving |
|---|---|---|
| Host-gebaseerd | STAT | Scant meerdere systemen in het netwerk. |
| TARA | Tiger analytische onderzoeksassistent. | |
| Cain & Abel | Herstelt wachtwoorden door het netwerkverkeer af te luisteren en HTTP-gegevens te kraken. | |
| Metasploit | Open source platform voor ontwikkelingping, het testen en valideren van exploitcode. | |
| Netwerkgebaseerd | Cisco Veilige scanner | Diagnosticeert en verhelpt problemen met de netwerkbeveiliging. |
| Wireshark | Open-source netwerkprotocolanalysator voor Linux. Windowsen macOS. | |
| Nmap | Gratis open source hulpprogramma voor netwerkdetectie en beveiligingsaudits. | |
| Nessus | Integratie van agentgebaseerde en agentloze audit-, rapportage- en patchbeheer. | |
| Database-gebaseerd | SQL-dieet | Woordenboekaanvaltool voor SQL Server. |
| Beveiligde auditor | Voert inventarisatie, scanning, auditing, penetratietesten en forensisch onderzoek uit op besturingssystemen. | |
| DB-scan | Detecteert databasetrojans door middel van een basisscan. |
Voordelen van kwetsbaarheidsbeoordeling
- Open source tools zoals OpenVASNmap en Nikto zijn gratis.
- Identificeert vrijwel elke bekende kwetsbaarheid met een CVE-vermelding.
- Geautomatiseerde scans dekken grote landgoederen snel af.
- Eenvoudig in te plannen voor continue monitoring.
Nadelen van kwetsbaarheidsbeoordeling
- Dit leidt vaak tot een hoog percentage valse positieven, die door een analist moeten worden beoordeeld.
- Kan worden gedetecteerd door inbraakdetectiesystemen en firewalls wanneer scans veel ruis bevatten.
- Mogelijk worden de allernieuwste zero-day-aanvallen of logische kwetsbaarheden zonder signature gemist.
Vergelijking van kwetsbaarheidsbeoordeling en penetratietests
| Kwetsbaarheid Beoordeling | Penetratietests | |
|---|---|---|
| Werkzaam | Ontdek kwetsbaarheden | Kwetsbaarheden identificeren en exploiteren |
| Mechanisme | Ontdekking en scannen | Simulatie |
| Focus | Breedte boven diepte | Diepte boven breedte |
| Dekking van volledigheid | Hoge | Laag |
| Kosten | Laag tot matig | Hoge |
| Verricht door | Eigen personeel of beheerde service. | Een ethische hacker of penetratietester |
| Kennis van testers | Hoge | Laag |
| Hoe vaak rennen | Continu, of na elke nieuwe implementatie | Doorgaans één of twee keer per jaar. |
| Resultaat | Gedeeltelijke details over elke kwetsbaarheid | Volledige details en bewijs van misbruik |
Testmethoden voor kwetsbaarheid
Actief testen
- Bij actief testen introduceert een tester nieuwe testgegevens voor kwetsbaarheidsanalyse en analyseert de resultaten.
- Tijdens het testproces bouwt de tester een mentaal model van het systeem op, dat groeit naarmate hij of zij interactie heeft met de te testen software.
- De tester gaat actief op zoek naar nieuwe testgevallen en aanvalsideeën, vandaar de naam actief testen.
Passief testen
- Passief testen monitort het resultaat van de uitvoering van de te testen software zonder nieuwe testgevallen of gegevens toe te voegen, vaak door logbestanden en netwerkverkeer te observeren.
Netwerktesten
- Netwerktesten meten en registreren de huidige status van de netwerkwerking gedurende een bepaalde periode.
- Het voorspelt hoe het netwerk zich gedraagt onder belasting en brengt problemen aan het licht die ontstaan door nieuwe diensten.
- Belangrijke netwerkkenmerken om te testen zijn onder meer:
- Gebruiksniveaus
- aantal gebruikers
- Toepassingsgebruik
Gedistribueerde tests
- Gedistribueerde tests zijn van toepassing op gedistribueerde applicaties die meerdere clients tegelijk bedienen. Het testen van een dergelijke applicatie houdt in dat de client- en serveronderdelen zowel afzonderlijk als gezamenlijk worden getest.
- De betrokken onderdelen werken tijdens de uitvoering met elkaar samen en moeten gesynchroniseerd blijven; synchronisatie is een van de meest cruciale aspecten bij gedistribueerd testen.
Hoe AI de kwetsbaarheidsanalyse verandert.
AI is reshaping Kwetsbaarheidsanalyse op drie praktische manieren. Ten eerste correleren machine learning-engines de bevindingen van scanners met live exploit-telemetrie en de CISA-catalogus met bekende, misbruikte kwetsbaarheden, waardoor duidelijk wordt welke CVE's worden misbruikt. Ten tweede vertalen grote taalmodellen de scanoutput naar herstelstappen en patchscripts. Ten derde bieden tools zoals Tenable ExposureAI, Qualys TruRisk en Rapid7 Active Risk beoordelen bevindingen op basis van de impact op de bedrijfsvoering in plaats van op de ruwe CVSS-score. AI vervangt geen menselijk oordeel of handmatige penetratietests, maar het vermindert wel aanzienlijk de ruis die kwetsbaarheidsprogramma's al lange tijd parten speelt.
Conclusie
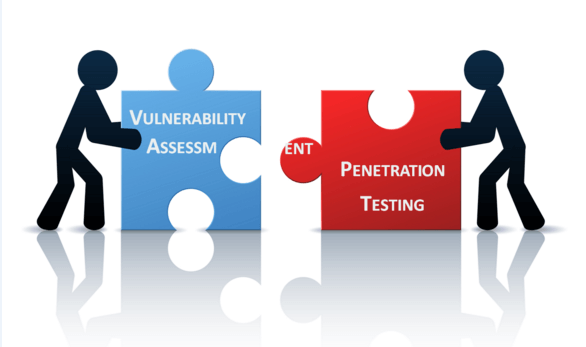
In software engineeringKwetsbaarheidstesten zijn gebaseerd op twee complementaire mechanismen: kwetsbaarheidsanalyse en penetratietesten. Een volwaardig beveiligingsprogramma combineert beide voor een compleet beeld van de risico's. Om de juiste tools te vinden, kunt u deze tools raadplegen. penetratietestgereedschap.
