
Wat is een Denial of Service (DoS)-aanval? Definitie en preventie
 Oliver Jones
⚡ Slimme samenvatting
Denial of Service (DoS)-aanvallen overspoelen een doelwit, zoals een webserver, met meer verzoeken dan deze aankan, waardoor legitieme gebruikers geen toegang meer hebben. Deze pagina legt uit hoe DoS- en DDoS-aanvallen werken en hoe u zich ertegen kunt beschermen.
Wat is een Denial of Service-aanval (DoS)?
DoS is een aanval die wordt gebruikt om legitieme gebruikers de toegang tot een bron te ontzeggen, zoals een website, netwerk, e-mail, enz., of om deze extreem traag te maken. DoS is de afkorting van Denial of Service. Dit type aanval wordt meestal uitgevoerd door de doelbron, zoals een webserver, te overladen met te veel verzoeken tegelijk. Hierdoor kan de server niet meer op alle verzoeken reageren. Het gevolg hiervan kan zijn dat de servers crashen of dat ze extreem traag worden.
Het afsluiten van bepaalde activiteiten via internet kan leiden tot aanzienlijk verlies van omzet of geld. Het internet en computer netwerken Het internet is de drijvende kracht achter veel bedrijven. Sommige organisaties, zoals betaalproviders en e-commercewebsites, zijn volledig afhankelijk van het internet om zaken te doen.
In deze handleiding leer je wat een denial-of-service-aanval is, hoe deze wordt uitgevoerd en hoe je je tegen dergelijke aanvallen kunt beschermen.
Soorten Denial of Service (DoS)-aanvallen
Er zijn twee soorten DoS-aanvallen, namelijk:
- DoS – dit type aanval wordt uitgevoerd door één enkele host.
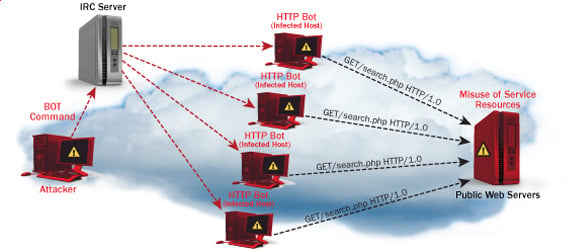
- Gedistribueerde DoS-aanval – dit type aanval wordt uitgevoerd door een aantal gecompromitteerde machines die allemaal hetzelfde slachtoffer aanvallen. Het netwerk wordt overspoeld met datapakketten.
Het onderstaande diagram contrasteert een DoS met één bron met een door een botnet aangestuurde DDoS.
Hoe werken DoS-aanvallen?
Laten we eens kijken hoe DoS-aanvallen worden uitgevoerd en welke technieken daarbij worden gebruikt. We zullen vijf veelvoorkomende soorten aanvallen bespreken.
Ping van de dood
De ping Het commando wordt meestal gebruikt om de beschikbaarheid van een netwerkbron te testen. Het werkt door kleine datapakketten naar de netwerkbron te sturen. ping of death maakt hier misbruik van en verzendt datapakketten die de maximale limiet (65,536 bytes) overschrijden. TCP / IP TCP/IP-fragmentatie verdeelt de pakketten in kleine stukjes die naar de server worden verzonden. Omdat de verzonden datapakketten groter zijn dan de server aankan, kan de server vastlopen, opnieuw opstarten of crashen.
Smurf
Bij dit type aanval worden grote hoeveelheden Internet Control Message Protocol (ICMP)-berichten gebruikt. ping Verkeer gericht op een internetbroadcastadres. Het antwoord-IP-adres wordt vervalst naar dat van het beoogde slachtoffer. Alle antwoorden worden naar het slachtoffer gestuurd in plaats van naar het IP-adres dat voor de oorspronkelijke aanvraag is gebruikt. pingOmdat één internetbroadcastadres maximaal 255 hosts kan ondersteunen, versterkt een smurf-aanval de impact van één enkele aanval. ping 255 keer. Het gevolg hiervan is dat het netwerk zo traag wordt dat het onbruikbaar is.
Buffer Overflow
Een buffer is een tijdelijke opslaglocatie in RAM Dat wordt gebruikt om gegevens op te slaan, zodat de CPU ze kan bewerken voordat ze weer naar de schijf worden geschreven. BufferBuffers hebben een maximale grootte. Bij dit type aanval wordt de buffer gevuld met meer gegevens dan erin passen. Dit zorgt ervoor dat de buffer overloopt en de opgeslagen gegevens beschadigd raken. Een voorbeeld van een bufferoverloop is het versturen van e-mails met bestandsnamen van 256 tekens.
Traan
Bij dit type aanval worden grotere datapakketten gebruikt. TCP/IP verdeelt ze in fragmenten die op de ontvangende host worden samengevoegd. De aanvaller manipuleert de pakketten terwijl ze worden verzonden, zodat ze elkaar overlappen. Dit kan ertoe leiden dat het beoogde slachtoffer crasht terwijl het probeert de pakketten opnieuw samen te stellen.
SYN-aanval
SYN is een korte vorm voor Syncchronize. Dit type aanval maakt gebruik van de drieweg-handshake om communicatie tot stand te brengen via TCP. Een SYN-aanval werkt door het slachtoffer te overspoelen met onvolledige SYN-berichten. Hierdoor reserveert de machine van het slachtoffer geheugenbronnen die nooit worden gebruikt en wordt de toegang voor legitieme gebruikers geweigerd.
DoS-aanvalstools
Hieronder staan enkele hulpmiddelen die u kunt gebruiken om DoS-aanvallen uit te voeren.
- Nemesy – deze tool kan worden gebruikt om willekeurige pakketten te genereren. Het werkt op WindowsDeze tool kan worden gedownload van http://packetstormsecurity.com/files/25599/nemesy13.zip.html . Als u over een antivirusprogramma beschikt, wordt dit vanwege de aard van het programma hoogstwaarschijnlijk als een virus gedetecteerd.
- Land en LaTierra – deze tool kan worden gebruikt voor IP-spoofing en het openen van TCP-verbindingen.
- Blast – deze tool kan gedownload worden van http://www.opencomm.co.uk/products/blast/features.php
- Panther – deze tool kan worden gebruikt om het netwerk van een slachtoffer te overspoelen met UDP-pakketten.
- Botnets – dit zijn grote aantallen gecompromitteerde computers op het internet die gebruikt kunnen worden om een gedistribueerde denial-of-service-aanval uit te voeren.
Controleer ook: - Beste GRATIS DDoS Attack Onlinetool | Software | Websites
Hoe een DoS-aanval voorkomen?
Een organisatie kan het volgende beleid hanteren om zichzelf te beschermen tegen Denial of Service-aanvallen.
- Aanvallen zoals SYN-flooding maken gebruik van fouten in het besturingssysteem. Het installeren van beveiligingspatches kan de kans op dergelijke aanvallen verkleinen.
- Inbraakdetectiesystemen kunnen ook worden gebruikt om illegale activiteiten te identificeren en zelfs te stoppen.
- firewalls kan worden gebruikt om eenvoudige DoS-aanvallen te stoppen door al het verkeer dat van een aanvaller komt te blokkeren door zijn IP te identificeren.
- Routers kan worden geconfigureerd via de toegangscontrolelijst om de toegang tot het netwerk te beperken en vermoedelijk illegaal verkeer te verwijderen.
Hackactiviteit: Ping van de dood
We gaan ervan uit dat u gebruikt Windows Voor deze oefening gaan we ervan uit dat u minimaal twee computers op hetzelfde netwerk hebt. DoS-aanvallen zijn illegaal op netwerken die u niet mag aanvallen. Daarom moet u voor deze oefening uw eigen netwerk opzetten.
Open de opdrachtprompt op de doelcomputer.
Voer het commando ipconfig in. Je krijgt resultaten te zien die lijken op de onderstaande.

Voor dit voorbeeld gebruiken we Mobile Gegevens van de breedbandverbinding. Noteer het IP-adres. Opmerking: voor een effectiever voorbeeld moet u een LAN-netwerk.
Schakel over naar de computer die u voor de aanval wilt gebruiken en open de opdrachtprompt.
We zullen ping Onze slachtoffercomputer beschikt over oneindig veel datapakketten van 65500.
Voer het volgende commando in:
ping 10.128.131.108 –t |65500
HIER,
- "ping"Verstuurt de datapakketten naar het slachtoffer"
- “10.128.131.108” is het IP-adres van het slachtoffer
- “-t” betekent dat de datapakketten moeten worden verzonden totdat het programma wordt gestopt
- “-l” specificeert de gegevensbelasting die naar het slachtoffer moet worden verzonden
U krijgt resultaten die vergelijkbaar zijn met de onderstaande voorbeelden.

Het overspoelen van de doelcomputer met datapakketten heeft weinig effect op het slachtoffer. Om de aanval effectiever te maken, moet je de doelcomputer aanvallen met... pings van meer dan één computer.
Bovenstaande aanval kan worden gebruikt om routers aan te vallen. webservers, Etc.
Als u de effecten van de aanval op de doelcomputer wilt zien, kan dat open de taakbeheerder en bekijk de netwerkactiviteiten.
- Klik met de rechtermuisknop op de taakbalk
- Selecteer Taakbeheer starten
- Klik op het tabblad Netwerk
- U krijgt resultaten die vergelijkbaar zijn met de volgende

Als de aanval succesvol is, zou u toegenomen netwerkactiviteiten moeten kunnen zien.
Hackactiviteit: start een DoS-aanval
In dit praktische scenario gaan we Nemesy gebruiken om datapakketten te genereren en de doelcomputer, router of server te overspoelen met data.
Zoals hierboven vermeld, zal Nemesy door uw computer worden gedetecteerd als een illegaal programma anti-virus. Voor deze oefening moet u het antivirusprogramma uitschakelen.
- Nemesy downloaden van http://packetstormsecurity.com/files/25599/nemesy13.zip.html
- Pak het uit en voer het programma Nemesy.exe uit
- U krijgt de volgende interface
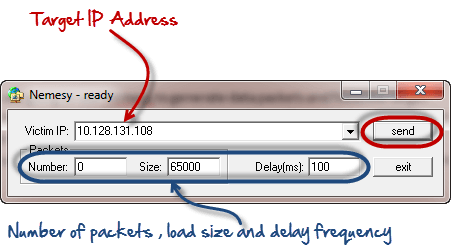
Voer het doel in IP-adresIn dit voorbeeld hebben we hetzelfde doel-IP-adres gebruikt als in het bovenstaande voorbeeld.
HIER,
- 0 als aantal pakketten betekent oneindig. U kunt dit instellen op het gewenste aantal als u niet oneindig veel datapakketten wilt verzenden.
- Het veld 'size' specificeert het aantal te verzenden databytes en 'delay' specificeert het tijdsinterval in milliseconden.
Klik op de verzendknop.
U zou de volgende resultaten moeten zien.

In de titelbalk wordt het aantal verzonden pakketten weergegeven.
Klik op de stopknop om te voorkomen dat het programma datapakketten verzendt.
U kunt de taakbeheerder van de doelcomputer controleren om de netwerkactiviteiten te bekijken.
Wat is een Distributed Denial-of-Service (DDoS)-aanval?
Een DDoS-aanval is een verergerde vorm van een DoS-aanval waarbij het kwaadaardige verkeer afkomstig is van meerdere bronnen, waardoor het lastiger is om de aanval te stoppen door slechts één bron te blokkeren. Bij een DDoS-aanval worden meerdere gecompromitteerde computers, gezamenlijk een botnet genoemd, gebruikt om het doelsysteem te overspoelen met verkeer, wat een denial-of-service-aanval veroorzaakt. Deze aanvallen zijn moeilijker te bestrijden vanwege hun gedistribueerde karakter, aangezien de aanvaller meerdere bronnen van het verkeer beheert.
