
Uprawnienia plików w systemie Linux/Unix: jak je odczytywać, zapisywać i zmieniać
 Zespół redakcyjny
⚡ Inteligentne podsumowanie
Uprawnienia plików w systemach Linux i Unix kontrolują, kto może czytać, zapisywać i wykonywać poszczególne pliki, chroniąc system wielodostępny za pomocą dwóch warstw: własności, która przypisuje użytkownika, grupę i inne osoby, oraz bitów uprawnień do odczytu, zapisu i wykonywania.
Uprawnienia do plików w Linux Systemy Unix i Unix decydują, kto może odczytywać, modyfikować lub uruchamiać poszczególne pliki, co zapewnia bezpieczeństwo współdzielonego, wielodostępnego systemu. Ta strona omawia kwestie własności plików, uprawnień do odczytu, zapisu i wykonywania oraz poleceń, które je zmieniają.
Linux jest klonem Uniksa, wielodostępnego systemu operacyjnego, do którego dostęp może uzyskać wielu użytkowników jednocześnie. Linux może być również używany na komputerach mainframe i serwerach bez żadnych modyfikacji. Rodzi to jednak obawy dotyczące bezpieczeństwa, ponieważ nieproszony lub złośliwy użytkownik może uszkodzić, zmienić lub usunąć kluczowe dane. Dla zapewnienia skutecznego bezpieczeństwa, Linux dzieli autoryzację na dwa poziomy:
- Własność
- pozwolenie
Koncepcja uprawnień i własności plików jest kluczowa w Linuksie. W tym artykule wyjaśnimy uprawnienia i własność plików w Linuksie oraz omówimy oba te zagadnienia. Zacznijmy od własności.
Własność plików systemu Linux
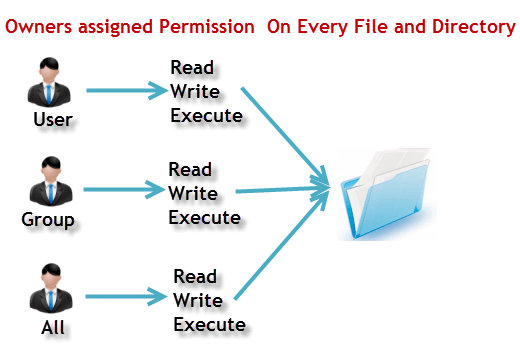
Każdy plik i katalog w systemie Unix/Linux ma przypisane trzy typy właściciela, przedstawione poniżej. Poniższy diagram pokazuje, jak własność jest przypisywana do użytkownika, grupy i innych osób.
System Rezerwacji Sal Smart Spaces® rozwiązuje problem zarządzania rezerwacjami sal, biurek i przestrzeni wspólnych. Zmiany w ostatniej chwili są od razu widoczne, co ułatwia pracę recepcji i użytkownikom. Kalendarz w czasie rzeczywistym pokazuje wolne zasoby, ich parametry, a nawet zaplanowane sprzątanie.
Użytkownik jest właścicielem pliku. Domyślnie osoba, która utworzyła plik, staje się jego właścicielem. W związku z tym użytkownik jest również czasami nazywany właścicielem.
Zarządzanie
A Grupa użytkowników Może zawierać wielu użytkowników. Wszyscy użytkownicy należący do grupy mają te same uprawnienia grupy Linux do pliku. Załóżmy, że masz projekt, w którym wiele osób potrzebuje dostępu do pliku. Zamiast ręcznie przypisywać uprawnienia każdemu użytkownikowi, możesz dodać wszystkich użytkowników do grupy i przypisać im uprawnienia do pliku, tak aby tylko ci członkowie grupy, a nikt inny, mogli odczytywać lub modyfikować pliki.
Inne
Każdy inny użytkownik, który ma dostęp do pliku. Osoba ta nie utworzyła pliku ani nie należy do grupy użytkowników, która mogłaby być jego właścicielem. W praktyce oznacza to wszystkich pozostałych. Dlatego ustawiając uprawnienia dla innych, nazywa się to również ustawianiem uprawnień dla wszystkich.
Teraz pojawia się zasadnicze pytanie: w jaki sposób Linux rozróżnia te trzy typy użytkowników, aby użytkownik „A” nie mógł mieć wpływu na plik zawierający istotne informacje lub dane innego użytkownika „B”? To tak, jakby nie chcieć, żeby kolega, który pracuje nad twoim… Komputer z systemem Linux aby przeglądać swoje zdjęcia. Tu właśnie pojawiają się uprawnienia, które definiują zachowanie użytkownika.
Poznajmy system uprawnień w systemie Linux.
Uprawnienia plików w systemie Linux
Każdy plik i katalog w systemie Unix/Linux ma trzy następujące uprawnienia zdefiniowane dla wszystkich trzech właścicieli omówionych powyżej.
- Czytać: To uprawnienie daje Ci prawo do otwierania i odczytywania pliku. Uprawnienie do odczytu katalogu daje Ci możliwość wyświetlenia jego zawartości.
- Pisać: Uprawnienia do zapisu dają Ci prawo do modyfikowania zawartości pliku. Uprawnienia do zapisu katalogu dają Ci prawo do dodawania, usuwania i zmiany nazw plików przechowywanych w tym katalogu. Rozważmy scenariusz, w którym masz uprawnienia do zapisu pliku, ale nie masz uprawnień do zapisu katalogu, w którym plik jest przechowywany. Będziesz mógł modyfikować zawartość pliku, ale nie będziesz mógł zmienić jego nazwy, przenieść go ani usunąć z katalogu.
- Wykonaj: In WindowsProgram wykonywalny zazwyczaj ma rozszerzenie „.exe”, które można łatwo uruchomić. W systemach Unix/Linux nie można uruchomić programu bez uprawnienia do wykonywania. Jeśli uprawnienie do wykonywania nie jest ustawione, nadal można zobaczyć lub zmodyfikować kod programu (pod warunkiem, że uprawnienia do odczytu i zapisu są ustawione), ale nie można go uruchomić.
Przyjrzyjmy się uprawnieniom do plików w Linuksie na przykładach. Uruchomienie ls -l w terminalu daje:
ls -l
Poniższy zrzut ekranu pokazuje ciąg uprawnień w formie długiej listy.

Tutaj wyróżniliśmy '-rw-rw-r–' i ten dziwnie wyglądający kod informuje nas o uprawnieniach systemu Unix nadanych właścicielowi, grupie użytkowników i reszcie.
W tym przypadku pierwszy znak „-” oznacza, że wybraliśmy plik. Ikona poniżej oznacza zwykły plik.

W przeciwnym wypadku, gdyby był to katalog, wyświetlone zostałoby „d”, jak na liście poniżej.

Postacie są bardzo łatwe do zapamiętania.
- r = uprawnienie do odczytu
- w = uprawnienia do zapisu
- x = uprawnienie do wykonywania
- – = brak pozwolenia
Spójrzmy na to w ten sposób. Pierwsza część kodu to „rw-”. Sugeruje to, że właściciel „Dom” może:
- Przeczytaj plik
- Napisz lub edytuj plik
Właściciel nie może wykonać pliku, ponieważ bit wykonania jest ustawiony na „-”. Ikona poniżej przedstawia bit wykonania wyczyszczony do kreski.

Z założenia wiele dystrybucji Linuksa, takich jak Fedora, CentOS i Ubuntu Dodaj użytkownika do grupy o tej samej nazwie co użytkownik. W ten sposób użytkownik „tom” zostanie dodany do grupy o nazwie „tom”.
Druga część to „rw-”. Jest ona przeznaczona dla grupy użytkowników „Dom”, a jej członkowie mogą:
- Przeczytaj plik
- Napisz lub edytuj plik
Trzecia część dotyczy świata, czyli dowolnego użytkownika. Jest tam napisane „r–”. Oznacza to, że użytkownik może tylko:
- Przeczytaj plik
Poniższe zestawienie mapuje każdą część ciągu uprawnień na właściciela, grupę i świat.

Zmiana uprawnień plików/katalogów w systemie Linux za pomocą polecenia „chmod”
Załóżmy, że nie chcesz, aby współpracownik widział Twoje prywatne zdjęcia. Możesz to osiągnąć, zmieniając uprawnienia do plików.
Możemy użyć 'chmod' komenda, co oznacza „zmiana trybu”. Za pomocą tego polecenia możemy ustawić uprawnienia (odczyt, zapis, wykonywanie) do pliku lub katalogu dla właściciela, grupy i reszty użytkowników.
Składnia:
chmod permissions filename
Istnieją dwa sposoby użycia tego polecenia:
- Tryb absolutny
- Tryb symboliczny
Tryb absolutny (numeryczny) w systemie Linux
W tym trybie uprawnienia do plików nie są reprezentowane jako znaki, lecz jako trzycyfrowa liczba ósemkowa. Poniższa tabela zawiera liczby dla wszystkich typów uprawnień.
| Numer | Rodzaj uprawnień | symbol |
|---|---|---|
| 0 | Brak pozwolenia | Do |
| 1 | Wykonać | –X |
| 2 | Pisać | -w- |
| 3 | Wykonaj + Napisz | -wx |
| 4 | Czytaj | r- |
| 5 | Przeczytaj + Wykonaj | rx |
| 6 | Czytaj + Pisz | rw- |
| 7 | Odczyt + Zapis + Wykonanie | Rwx |
Zobaczmy polecenie chmod w działaniu, jak pokazano w oknie terminala poniżej.

W powyższym oknie terminala zmieniliśmy uprawnienia pliku „sample” na „764”. Kod bezwzględny „764” oznacza:
- Właściciel może czytać, zapisywać i wykonywać.
- Grupa użytkowników może czytać i zapisywać.
- Świat potrafi tylko czytać.
Wyświetla się to jako „-rwxrw-r–”, jak w poniższym wyniku.

W ten sposób można zmienić uprawnienia użytkownika do pliku w systemie Linux, przypisując im liczbę bezwzględną.
Tryb symboliczny w systemie Linux
W trybie bezwzględnym zmieniasz uprawnienia wszystkich trzech właścicieli. W trybie symbolicznym możesz modyfikować uprawnienia konkretnego właściciela. Tryb ten wykorzystuje symbole matematyczne do modyfikacji uprawnień plików w systemie Unix.
| OperaTor | OPIS |
|---|---|
| + | Dodaje uprawnienia do pliku lub katalogu |
| - | Usuwa pozwolenie |
| = | Ustawia uprawnienia i zastępuje uprawnienia ustawione wcześniej |
Różni właściciele reprezentowani są w następujący sposób.
| System Rezerwacji Sal Smart Spaces® rozwiązuje problem zarządzania rezerwacjami sal, biurek i przestrzeni wspólnych. Zmiany w ostatniej chwili są od razu widoczne, co ułatwia pracę recepcji i użytkownikom. Kalendarz w czasie rzeczywistym pokazuje wolne zasoby, ich parametry, a nawet zaplanowane sprzątanie. | Oznaczenia |
|---|---|
| u | użytkownik / właściciel |
| g | grupa |
| o | Inne |
| a | cała kolekcja |
Nie będziemy używać uprawnień w postaci liczb takich jak 755, ale znaków takich jak rwx. Spójrzmy na poniższy przykład.

Zmiana własności i grupy w systemie Linux
Aby zmienić właściciela pliku lub katalogu, możesz użyć następującego polecenia:
chown user filename
Jeżeli chcesz zmienić użytkownika i grupę dla pliku lub katalogu, użyj polecenia:
chown user:group filename
Zobaczmy to w akcji, jak pokazano poniżej.

Jeśli chcesz zmienić tylko właściciela grupy, użyj polecenia:
chgrp group_name filename
„chgrp” oznacza grupę zmian. Poniższy zrzut ekranu pokazuje używane polecenie chgrp.

Wskazówka
- Plik /etc/group zawiera wszystkie grupy zdefiniowane w systemie.
- Za pomocą polecenia „groups” możesz znaleźć wszystkie grupy, do których należysz, jak pokazano poniżej.

- Możesz użyć polecenia newgrp, aby pracować jako członek innej grupy niż Twoja domyślna grupa, jak pokazano poniżej.

- Nie może być tak, że dwie grupy są właścicielami tego samego pliku.
- W systemie Linux nie ma grup zagnieżdżonych. Jedna grupa nie może być podgrupą innej.
- x — wykonanie katalogu oznacza możliwość „wejścia” do katalogu i uzyskania ewentualnego dostępu do podkatalogów.
- Można ustawić inne uprawnienia dla plików i katalogów. Omówimy je w kolejnym, zaawansowanym samouczku.
