
Przewodnik po certyfikacji CISSP: egzamin, koszt i szkolenie
 Zespół redakcyjny
⚡ Inteligentne podsumowanie
CISSP, czyli certyfikat Certified Information Systems Security Professional wydawany przez ISC2, to uznany standard jakości dla stanowisk kierowniczych w dziedzinie bezpieczeństwa informacji, obejmujący osiem dziedzin wiedzy, pięć lat potwierdzonego doświadczenia i egzamin akredytowany na całym świecie.
Co to jest CISSP?
CISSP (Certified Information Systems Security Professional) jest uznawany za standard jakości w dziedzinie bezpieczeństwa informacji.
Certyfikacja jest oferowana przez ISC2, międzynarodowej organizacji non-profit, której społeczność członków, współpracowników i kandydatów przekroczyła pół miliona w 2023 roku. Wprowadzony w 1994 roku certyfikat CISSP pozostaje jednym z najczęściej poszukiwanych certyfikatów bezpieczeństwa w ofertach pracy. Egzamin jest przeprowadzany na całym świecie za pośrednictwem centrów egzaminacyjnych Pearson VUE w języku angielskim, chińskim, niemieckim, japońskim i hiszpańskim. Certyfikat jest akredytowany zgodnie z normą ISO/IEC 17024 i zatwierdzony zgodnie z podręcznikiem Departamentu Obrony USA DoDM 8140.03.
Obecnie wielu specjalistów ds. bezpieczeństwa IT preferuje szkolenia certyfikacyjne CISSP. Zapewniają one specjalistom ds. bezpieczeństwa informacji obiektywną miarę kompetencji i globalnie uznawany standard osiągnięć. Warto zauważyć, że w 2023 roku organizacja zrezygnowała ze starszej wersji (ISC)² na rzecz ISC2, więc obie wersje nadal pojawiają się w starszych materiałach szkoleniowych.
Ważne obszary certyfikacji CISSP
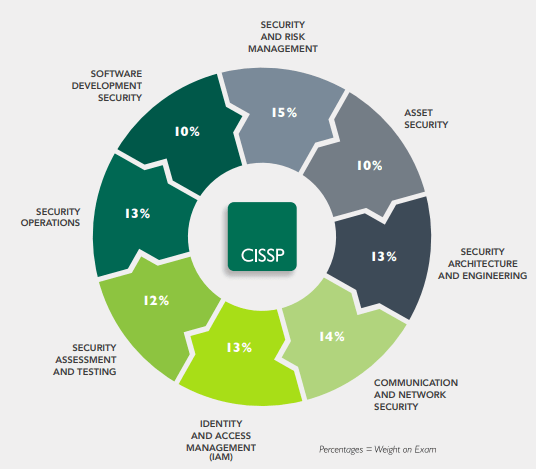
Domena to szeroki temat, który musisz opanować, aby zdać egzamin certyfikacyjny CISSP. Osiem poniższych domen, wraz z ich znaczeniem na egzaminie, pochodzi z aktualnego planu egzaminacyjnego, który wszedł w życie 15 kwietnia 2024 r.
| Domena | Waga egzaminu |
| Dziedzina 1. Bezpieczeństwo i zarządzanie ryzykiem | 16% |
| Domena 2. Bezpieczeństwo aktywów | 10% |
| Domena 3. Bezpieczeństwo ArchiTechnika i Inżynieria | 13% |
| Dziedzina 4. Bezpieczeństwo komunikacji i sieci | 13% |
| Domena 5. Zarządzanie tożsamością i dostępem (IAM) | 13% |
| Dziedzina 6. Ocena i testowanie bezpieczeństwa | 12% |
| Domena 7. Bezpieczeństwo Operanych | 12% |
| Dziedzina 8. Bezpieczeństwo tworzenia oprogramowania | 10% |
Poniższy diagram grupuje te same osiem domen, które pojawiają się w ISC2 Common Body of Knowledge.
Umiejętności rozwijane po uzyskaniu certyfikatu CISSP
Pod koniec kursu certyfikacyjnego CISSP powinieneś umieć:
- Zdefiniuj architekturę, projekt i zarządzanie bezpieczeństwem w swojej organizacji.
- Stosować wiedzę i umiejętności wymagane od wykwalifikowanego specjalisty CISSP.
- Pracuj pewnie w obrębie ośmiu domen Wspólnego Korpusu Wiedzy (CBK) CISSP.
- Projektuj systemy kontroli dostępu i stosuj bezpieczne metody tworzenia oprogramowania.
- Optymalizacja codziennych operacji bezpieczeństwa – od monitorowania po reagowanie na incydenty.
Kto powinien uzyskać certyfikat CISSP?
Szkolenie certyfikacyjne CISSP skierowane jest do doświadczonych praktyków i menedżerów, w tym:
- Dyrektor ds. Bezpieczeństwa informacji
- Dyrektor bezpieczeństwa
- Sieć ArchiTECT
- Konsultant ds. Bezpieczeństwa
- Security Manager
- Audytor bezpieczeństwa
- Analityk bezpieczeństwa
- Dyrektor/Menedżer IT
- Menedżer bezpieczeństwa w chmurze
- Inżynier Systemów Bezpieczeństwa
Jak uzyskać certyfikat CISSP?
Oto kroki, które należy wykonać, aby uzyskać certyfikat CISSP.
Krok 1) Zrozum format egzaminu
CISSP to test CAT (komputerowy test adaptacyjny) składający się ze 100–150 pytań, przeprowadzany w tym formacie na całym świecie. Masz trzy godziny na rozwiązanie testu i musisz uzyskać 700 na 1000 punktów, aby zdać. Każdy egzamin składa się z 25 niepunktowanych pytań wstępnych, a odpowiedzi nie mogą być sprawdzane ani zmieniane po ich przesłaniu.
Krok 2) Spełnij kryteria kwalifikowalności: kluczowe wymagania wstępne
- Wymagane jest co najmniej pięć lat łącznego, płatnego, pełnoetatowego doświadczenia zawodowego w co najmniej dwóch z ośmiu dziedzin CISSP Common Body of Knowledge.
- Czteroletni dyplom ukończenia studiów wyższych, regionalny odpowiednik lub zatwierdzone poświadczenie z listy zwolnień ISC2 spełniają ten wymóg przez jeden rok. Dozwolone jest tylko jedno zwolnienie, a lista zwolnień została ostatnio zaktualizowana 1 kwietnia 2026 r.
- Jeśli nie masz jeszcze odpowiedniego doświadczenia, możesz zostać członkiem Associate of ISC2 po zdaniu egzaminu.
- Osoba posiadająca tytuł Associate of ISC2 ma następnie sześć lat na zdobycie wymaganego pięcioletniego doświadczenia.
- Po uzyskaniu certyfikatu musisz go odnawiać co trzy lata, zdobywając punkty CPE (ustawodawstwo dotyczące kształcenia ustawicznego) oraz uiszczając roczną opłatę za utrzymanie certyfikatu.
Krok 3) Weź udział w szkoleniu
Następnie zapisz się na szkolenie CISSP, aby uzyskać kompleksowe zrozumienie modułów kursu. Zwiększy to Twoje szanse na zdanie egzaminu i zmniejszy presję związaną z przygotowaniami. Certyfikowany instruktor przeprowadzi Cię przez wymagania egzaminacyjne, a jeśli wolisz pracować samodzielnie, dostępne są oficjalne materiały do samodzielnej nauki.
Krok 4) Utwórz konto Pearson VUE
Egzaminy ISC2 są dostarczane wyłącznie za pośrednictwem Pearson Professional Centers i autoryzowanych ośrodków egzaminacyjnych, dlatego potrzebujesz Pearson VUE Aby zarezerwować miejsce, należy założyć konto. Na stronie Pearson VUE znajduje się lista lokalizacji egzaminów, regulaminu i warunków zakwaterowania.
Krok 5) Zarejestruj się i zaplanuj egzamin
Przejdź do rejestracji, która wymaga wypełnienia umowy egzaminacyjnej.
Musisz potwierdzić prawdziwość swoich oświadczeń dotyczących Twojego doświadczenia zawodowego i prawnie zobowiązać się do przestrzegania ISC2 Code Etyki. Na tym etapie należy również uiścić opłatę egzaminacyjną, która w każdym regionie wynosi 749 USD.
Krok 6) Przystąp do egzaminu
Zdaj egzamin CISSP, aby ocenić swoją wiedzę i osąd. Wyniki są ogłaszane natychmiast, a kandydaci, którzy nie zdali, otrzymują informację zwrotną na poziomie domeny, pokazującą, gdzie popełnili błędy.
Krok 7) Subskrybuj ISC2 Code Etyki
Po zdaniu egzaminu należy zapisać się na kurs ISC2 Code Etyki, aby otrzymać certyfikat CISSP.
Krok 8) Zdobądź poparcie
Na koniec, Twój wniosek musi zostać zatwierdzony w ciągu dziewięciu miesięcy od daty egzaminu. Formularz potwierdzenia doświadczenia zawodowego musi zostać wypełniony i podpisany przez aktywnego specjalistę posiadającego certyfikat ISC2. Jeśli nie znasz takiego specjalisty, ISC2 może działać jako Twój podmiot potwierdzający.
Dlaczego warto uzyskać certyfikat CISSP?
Oto główne powody, dla których warto zapisać się na kurs certyfikacyjny CISSP:
- CISSP to międzynarodowy certyfikat, nieograniczony do jednego kraju, dzięki któremu możesz uzyskać uznanie na całym świecie.
- Szkolenie zapewnia wiedzę techniczną i umiejętności niezbędne do stworzenia kompleksowego programu bezpieczeństwa.
- Pomaga wyróżnić się spośród innych kandydatów ubiegających się o stanowiska związane z bezpieczeństwem informacji.
- Uzyskasz dostęp do zasobów dotyczących kariery, możliwości nawiązywania kontaktów z rówieśnikami i wymiany pomysłów z innymi członkami.
- Potwierdza umiejętności i kompetencje zdobyte przez lata pracy w obszarze cyberbezpieczeństwa.
- Certyfikat potwierdza, że jesteś w stanie rozwijaćping polityki, standardy i procedury bezpieczeństwa informacji.
- Członkostwo wiąże się z dodatkowymi korzyściami, takimi jak prenumerata magazynu InfoSecurity Professional, zniżki na podręczniki ISC2, webinaria i cyfrowa odznaka.
Cele kursu Certyfikacja CISSP
Oto cele kursu certyfikacyjnego:
- Zapoznaj się ze wspólnym zbiorem wiedzy ISC2 (CBK) oraz jego terminami, zasadami i kategoriami.
- Poznaj procedurę egzaminu CISSP i stwórz plan nauki, który ułatwi Ci jego zdanie.
- Poszerz swoją wiedzę na temat koncepcji i praktyk bezpieczeństwa oprogramowania.
- Zwiększ swoją atrakcyjność na konkurencyjnym rynku pracy i pokaż swoje zaangażowanie w tę dyscyplinę.
- Zwiększ wiarygodność i dobrą wolę swojej organizacji podczas współpracy z dostawcami i oszustamitractorsy.
- Posługuj się uniwersalnym językiem bezpieczeństwa, opartym na przyjętych w branży terminach i praktykach.
Przewodnik po certyfikacji Ace CISSP
Powyższa lista kontrolna podsumowuje skuteczne nawyki przygotowawcze; poniższe wskazówki je rozwijają.
- Zdecyduj, ile dni potrzebujesz na przygotowania, a następnie załóż lokalną grupę studyjną i wspólnie przepracujcie trudne tematy.
- Skoncentruj się na domenach, które znasz najsłabiej i poświęć swój czas na domeny o większym znaczeniu wymienione w tabeli powyżej.
- Odpowiedz na co najmniej 50 pytań z każdej dziedziny.
- Utrzymuj stałe wyniki ćwiczeń na poziomie 80%.
- Opanowanie materiału kursu CISSP zajmie od dwóch do trzech miesięcy.
- Korzystaj z różnorodnych źródeł nauki: podręczników, materiałów edukacyjnych, internetowego systemu e-learningowego i bezpłatnych testów praktycznych.
- Przygotuj się do procesu certyfikacji przed przystąpieniem do egzaminu, a nie po nim.
- Przeczytaj uważnie każde pytanie i odpowiedz najpierw na te, które znasz.
- Uważaj na zegar. Egzamin adaptacyjny daje trzy godziny na odpowiedź na 100–150 pytań, więc postaraj się poświęcić na każde pytanie około półtorej minuty.
- Pamiętaj, że egzamin sprawdza wiedzę z zakresu zasad, więc niektóre pytania mogą wydawać się oderwane od codziennych ćwiczeń.
Wynagrodzenie specjalistów posiadających certyfikat CISSP
Badania wynagrodzeń konsekwentnie wskazują na wyższą pensję posiadaczy certyfikatu CISSP w porównaniu z osobami bez certyfikatu na porównywalnych stanowiskach. Ostatnie badania z 2026 roku wskazują, że mediana zarobków posiadaczy certyfikatu CISSP w Stanach Zjednoczonych wynosi około 150 000 USD, przy czym większość stanowisk mieści się w przedziale od 120 000 do 170 000 USD, w zależności od stażu pracy i lokalizacji.

Jak pokazuje wykres, skale płac różnią się w zależności od regionu i kraju, dlatego traktuj każdą pojedynczą kwotę jako punkt odniesienia, a nie obietnicę. Jeśli nadal jesteś na mapieping aby wybrać trasę w teren, porównaj CISSP z innymi opcjami w tym przewodniku certyfikaty bezpieczeństwa cybernetycznego i Przewodnik po certyfikacji CompTIA.
