
Czym jest DigiKryminalistyka? Historia i proces
 Oliver Jones
⚡ Inteligentne podsumowanie
DigiKryminalistyka talowa to nauka zajmująca się konserwacją, identyfikacją i badaniemtractworzenie i dokumentowanie dowodów elektronicznych, tak aby można je było rozpatrywać w sądzie na komputerach, urządzeniach mobilnych, serwerach, sieciach i w chmurze.
Czym jest Digicała kryminalistyka?
DigiKryminalistyka talowa to proces konserwacji, identyfikacji i eksptraccja i dokumentacja dowodów komputerowych, które mogą być wykorzystane w sądzie. Jest to nauka o znajdowaniu dowodów w nośnikach cyfrowych, takich jak komputer, telefon komórkowy, serwer lub sieć, która zapewnia zespołowi kryminalistycznemu sprawdzone techniki i narzędzia do rozwiązywania skomplikowanych spraw cyfrowych.
Digital forensics pomaga zespołowi kryminalistycznemu analizować, badać, identyfikować i zachowywać dowody cyfrowe znajdujące się na wielu rodzajach urządzeń elektronicznych, od dysków twardych laptopów po skrzynki pocztowe w chmurze.
Historia Digicała kryminalistyka
Oto najważniejsze wydarzenia w historii informatyki śledczej:
- Hans Gross (1847–1915): Pierwsze wykorzystanie badań naukowych w prowadzeniu śledztw kryminalnych.
- Francis Galton (1822–1911): Przeprowadzono pierwsze udokumentowane naukowe badanie odcisków palców.
- FBI (1932): Założenie laboratorium oferującego usługi kryminalistyczne agentom terenowym i innym organom ścigania w USA.
- 1978: Pierwsze przestępstwo komputerowe zostało uznane za przestępstwo komputerowe w Ustawie o przestępstwach komputerowych na Florydzie.
- 1992: Termin informatyka śledcza wszedł do literatury akademickiej.
- 1995: Powstała Międzynarodowa Organizacja Dowodów Komputerowych (IOCE).
- 2000: Założono pierwsze Regionalne Laboratorium Informatyki Kryminalistycznej FBI.
- 2002: Grupa robocza naukowa ds. Digiopublikowano dowody tal (SWGDE) Najlepsze praktyki w zakresie informatyki śledczej.
- 2010: Simson Garfinkel przedstawił problemy strukturalne, z jakimi borykają się dochodzenia cyfrowe.
- 2012: Opublikowano normę ISO/IEC 27037, która stała się pierwszym globalnie akceptowanym standardem dotyczącym identyfikacji, gromadzenia, pozyskiwania i przechowywania dowodów cyfrowych.
- 2015: Opublikowano normę ISO/IEC 27043, która definiuje wspólne zasady i procesy badania incydentów i pełni funkcję ogólnego standardu dla szerszej rodziny norm ISO dotyczących kryminalistyki.
- 2019: Firma Meta (Facebook AI) uruchomiła inicjatywę Deepfake Detection Challenge (DFDC), a w jej wyniku pojawiły się zbiory danych, takie jak FaceForensics++, co sprawiło, że deepfake stały się poważnym problemem w zakresie informatyki śledczej.
- 2021: Atak ransomware na Colonial Pipeline spowodował szybki postęp w dziedzinie analizy kryminalistycznej kryptowalut i blockchain tracdokonywanie nielegalnych płatności.
- 2024: Ustawa UE o sztucznej inteligencji została przyjęta jako pierwsze kompleksowe prawo dotyczące sztucznej inteligencji, zwiększając nacisk na uwierzytelnianie treści generowanych przez sztuczną inteligencję w obliczu wzrostu liczby oszustw opartych na technologii deepfake.
- 2025: Odbyły się pierwsze warsztaty poświęcone kryminalistyce Deepfake (DFF-2025), w których dochodzenia zaczęły być zdominowane przez treści generowane przez sztuczną inteligencję, urządzenia IoT i dowody w chmurze.
- 2026: W tej dziedzinie coraz większy nacisk kładzie się na weryfikację narzędzi kryminalistycznych opartych na sztucznej inteligencji, w tym na wskaźniki błędów i powtarzalność, aby spełnić standardy dopuszczalności sądowej.
Cele informatyki śledczej
Każde śledztwo ma te same cele. Oto podstawowe cele informatyki śledczej:
- Odzyskaj, przeanalizuj i zachowaj materiał komputerowy, aby organ prowadzący dochodzenie mógł przedstawić go jako dowód w sądzie.
- Ustal motyw zbrodni i tożsamość sprawcy.
- Zaprojektuj procedury na miejscu podejrzenia przestępstwa, które zapobiegną uszkodzeniu dowodów cyfrowych.
- Gromadzenie i duplikowanie danych, odzyskiwanie usuniętych plików i partycji z nośników cyfrowych, a następnie ich weryfikacja.
- Szybko identyfikuj dowody i oszacuj potencjalny wpływ złośliwej działalności na ofiarę.
- Sporządź raport kryminalistyczny na temat śledztwa i zabezpiecz dowody, przestrzegając łańcucha dowodowego.
Proces Digicała kryminalistyka
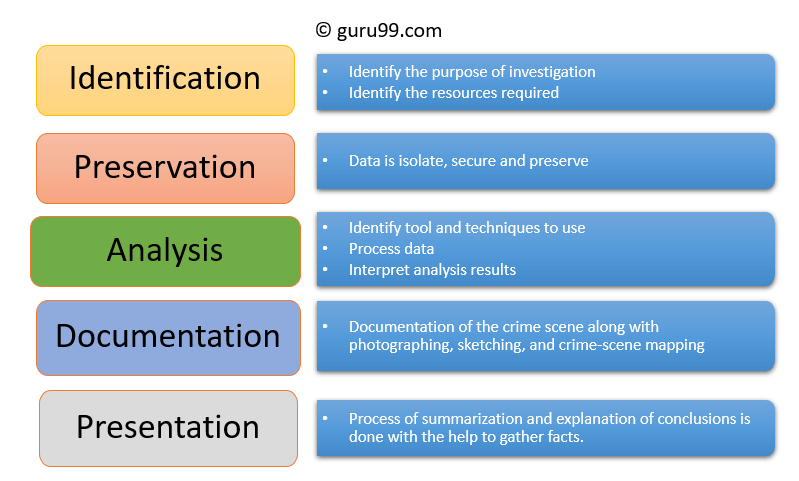
Digikryminalistyka medyczna obejmuje pięć etapów, skodyfikowanych w wytycznych, takich jak: NISTSP 800-86 i ISO/IEC 27037:
- Identyfikacja
- Ochrona
- Analiza
- Dokumenty
- Prezentacja
Poniższy diagram pokazuje, jak następują po sobie kolejne etapy – od pierwszego zauważenia urządzenia do końcowego raportu sądowego.
Identyfikacja
To pierwszy etap postępowania kryminalistycznego. Identyfikacja obejmuje ustalenie, jakie dowody istnieją, gdzie są przechowywane i w jakim formacie.
Nośnikami danych elektronicznych mogą być komputery osobiste, telefony komórkowe, tablety, dyski zewnętrzne i karty wymienne.
Ochrona
Na tym etapie dane są izolowane, zabezpieczane i chronione. Obejmuje to uniemożliwienie korzystania z urządzenia osobom trzecim, aby zapobiec manipulacji dowodami cyfrowymi.
Analiza
Na tym etapie śledczy rekonstruują fragmenty danych i wyciągają wnioski na podstawie zebranych dowodów. Poparcie konkretnej teorii przestępstwa może wymagać wielu iteracji badań.
Dokumenty
Należy sporządzić rejestr wszystkich widocznych danych. Ułatwia to odtworzenie i analizę miejsca zbrodni, a także wymaga odpowiedniej dokumentacji miejsca zbrodni, wraz ze zdjęciami, szkicami i mapą miejsca zbrodni.ping.
Prezentacja
W tym ostatnim kroku wnioski są podsumowywane i wyjaśniane. Raport powinien być napisany w języku zrozumiałym dla laika, z wykorzystaniem…tracterminologia TED i każdy abstracTermin TED powinien odnosić się do konkretnego szczegółu pomocniczego.
Rodzaje Digicała kryminalistyka
DigiKryminalistyka sądowa nie jest jedną dyscypliną. Dzieli się na specjalistyczne gałęzie, z których każda koncentruje się na innym źródle dowodów:
| Oddział | Co bada |
|---|---|
| Analiza dysków | Extracdane z nośników pamięci masowej poprzez przeszukiwanie aktywnych, zmodyfikowanych lub usuniętych plików. |
| Kryminalistyka sieci | Monitoruje i analizuje ruch sieciowy w celu zbierania informacji i dowodów prawnych. |
| Kryminalistyka sieci bezprzewodowych | Dział zajmujący się analizą sieci, który zajmuje się gromadzeniem i analizą ruchu bezprzewodowego. |
| Kryminalistyka baz danych | Bada bazy danych i powiązane z nimi metadane pod kątem oznak zmian lub dostępu. |
| Kryminalistyka złośliwego oprogramowania | Identyfikuje złośliwy kod i bada jego zawartość, w tym wirusy i robaki. |
| Analiza kryminalistyczna poczty e-mail | Odzyskuje i analizuje wiadomości e-mail, w tym usunięte wiadomości, kalendarze i kontakty. |
| Kryminalistyka pamięci | Zbiera surowe dane z pamięci systemowej, takiej jak rejestry, pamięć podręczna i pamięć RAM, a następnie je przetwarza. |
| Kryminalistyka telefonów komórkowych | Pobiera kontakty z telefonu i karty SIM, rejestry połączeń, wiadomości SMS i MMS, pliki audio i wideo. |
| Kryminalistyka chmurowa | Zdobywa dowody przechowywane u dostawcy usług, a nie na urządzeniu, które ma się w ręku. |
Wyzwania stojące przed Digicała kryminalistyka
Oto główne wyzwania, z jakimi mierzą się zespoły zajmujące się informatyką śledczą:
- Objętość urządzeń: Rozwój komputerów osobistych i niemal powszechny dostęp do Internetu powoduje, że liczba urządzeń w każdym przypadku wzrasta.
- Dostępność narzędzi atakujących: Gotowe narzędzia hakerskie pozwólcie przestępcom o niskich umiejętnościach wyrządzić szkody, których nie sposób przypisać.
- Brak dowodów rzeczowych: Prowadzenie postępowania karnego staje się utrudnione, gdy cała sprawa opiera się na zapisie cyfrowym.
- Skala magazynowa: W przypadku dysków o pojemności terabajtów znalezienie kilku istotnych plików jest zadaniem czasochłonnym.
- Ciągłe zmiany techniczne: Każde nowe urządzenie, system plików lub metoda szyfrowania wymuszają modernizację narzędzi i procedur.
Przykładowe zastosowania Digicała kryminalistyka
Organizacje komercyjne, a nie tylko organy ścigania, korzystają obecnie z informatyki śledczej w takich przypadkach, jak:
- Kradzież własności intelektualnej
- Szpiegostwo przemysłowe
- Spory pracownicze
- Dochodzenia w sprawie oszustw
- Niewłaściwe korzystanie z Internetu i poczty elektronicznej w pracy
- Sprawy związane z fałszerstwami
- Dochodzenia w sprawie upadłości
- Kwestie zgodności z przepisami
Zalety Digicała kryminalistyka
Oto główne korzyści płynące z informatyki śledczej:
- Potwierdza integralność systemu komputerowego po incydencie.
- Przedstawia w sądzie dowody, które mogą doprowadzić do ukarania sprawcy.
- Pomaga firmom przechwycić ważne informacje w przypadku ataku na ich systemy lub sieci.
- Opcje Torów cyberprzestępcy skutecznie ponad granicami, chroniąc pieniądze i czas organizacji.
Wady Digicała kryminalistyka
Oto główne wady informatyki śledczej:
- DigiDowody rzeczowe są akceptowane w sądzie tylko wtedy, gdy można udowodnić, że nie doszło do manipulacji.
- Tworzenie i przechowywanie zapisów elektronicznych jest przedsięwzięciem niezwykle kosztownym.
- Aby móc przedstawić argumenty w danej sprawie, prawnicy muszą dysponować rozległą wiedzą komputerową.
- Śledczy muszą przedstawić autentyczne i przekonujące dowody.
- Jeżeli użyte narzędzie nie spełnia określonych standardów, sąd może odrzucić dowód.
- Brak wiedzy technicznej ze strony funkcjonariusza prowadzącego dochodzenie może nie przynieść oczekiwanych rezultatów.
