
9 NAJLEPSZYCH Statycznych Code Narzędzia analityczne (2026)
 Lucasa Bennetta

Narzędzia do analizy kodu statycznego mogą analizować wersje kodu źródłowego lub skompilowanego w celu znalezienia luki semantyczne i bezpieczeństwaMogą wskazać problematyczny kod według nazwy pliku, lokalizacji i numeru wiersza fragmentu kodu, którego dotyczy problem. Mogą również zaoszczędzić czas i wysiłek Ponieważ wykrywanie luk w zabezpieczeniach na późniejszym etapie rozwoju jest trudne. Na rynku dostępnych jest wiele narzędzi do statycznej analizy kodu, a przed wyborem jednego z nich należy wziąć pod uwagę różne czynniki.
Po spędzeniu ponad 100 godzin testowanie Ponad 30 narzędzi do analizy kodu statycznegoStworzyłem sprawdzony i dobrze udokumentowany przewodnik po najlepszych dostępnych rozwiązaniach. Te starannie wybrane narzędzia zostały ocenione pod kątem funkcji, zalet i wad, ceny i… bezpieczeństwo w rzeczywistych środowiskach programistycznychKiedyś skorzystałem z darmowego narzędzia podczas audytu wysokiego ryzyka, a jego fałszywe alarmy zmarnowały dni. To może pomóc innym w wyborze sprawdzonych, skutecznych narzędzi z aktualnymi rekomendacjami. Czytaj więcej ...
Najlepsza statyczna Code Narzędzie analizy
| Imię i nazwisko | Najlepiej nadaje się do | Głowny cel | Obsługiwane języki | Free Trial | Połączyć |
|---|---|---|---|---|---|
 Collaborator |
Regulowane domeny wymagające śladu audytu | Recenzja koleżeńska i zgodność z procesem | C, C++, C#, Java, Python, SQL, HTML, XML | Tak – 30 dni | Dowiedz się więcej |
 Parasoft |
Zgodność przedsiębiorstwa i systemy krytyczne dla bezpieczeństwa | Głęboka analiza statyczna z udoskonaleniem AI/ML | C, C++, Java, C#, VB.NET | Tak – 14 dni | Dowiedz się więcej |
 SonarQube |
Zespoły budujące kulturę jakości open-source | Ciągła jakość/bezpieczeństwo kodu | 29+ języków, w tym Java, Rodzina C, JS, Python, COBOL | Tak – 14 dni | Dowiedz się więcej |
 Veracode |
Zespoły stawiające na bezpieczeństwo i mające potrzeby zgodności | Bezpieczeństwo aplikacji (SAST, DAST, SCA) | Java, C/C++, C#, JS/TS, Python, PHP, Go, Kotlin, Solidność, SQL | Darmowy plan podstawowy | Dowiedz się więcej |
 Coverity Scan |
Projekty open-source poszukujące głębi | Wykrywanie głębokich defektów i błędów | Java, C/C++, C#, JS, Ruby, Python (projekty open source) | Darmowy plan podstawowy | Dowiedz się więcej |
1) Collaborator
Collaborator przynosi angażujące, skoncentrowane na zespole podejście do recenzji kodu, co czyni je jednym z najlepszych narzędzi do skanowania kodu na rynku. Oceniłem to narzędzie i spodobało mi się, jak bezproblemowo wspiera ono przeglądanie wszystkiego, czego potrzebujesz — kodu źródłowego, dokumentów, wymagań i nie tylko. obsługa wielu SCM-ów, w połączeniu z niestandardowymi listami kontrolnymi, pomaga uniknąć pominięcia ważnych szczegółów. Sugeruję Collaborator jeśli szukasz lepszego rozwiązania, którego celem jest poprawa jakości i spójności recenzji dokonywanych przez ekspertów.
Cechy:
- Pola niestandardowe: Pola niestandardowe w Collaborator Umożliwiają wzbogacenie raportów o defekty o konkretne metadane, takie jak system operacyjny, numer wydania czy przypisanie do zespołu. Staje się to niezbędne podczas analizy kodu statycznego, zwłaszcza gdy… tracProblemy z łączeniem się w kompilacjach. Kiedyś dostosowywałem pola dla projektu fintech, aby wyizolować defekty w poszczególnych fazach wdrożenia. Sugeruję wczesną standaryzację opcji pól, aby znacznie usprawnić filtrowanie i raportowanie w całym procesie kontroli jakości.
- Listy kontrolne: Z listami kontrolnymi, Collaborator wymusza spójne i kompletne przeglądy, wymagając spełnienia określonych kryteriów przed zatwierdzeniem. Zmniejsza to ryzyko błędów ludzkich i zwiększa zgodność z wewnętrznymi standardami kodowaniaSkonfigurowałem listę kontrolną do kontroli bezpieczeństwa OWASP i zauważyłem lepszą detekcję luk w zabezpieczeniach. Narzędzie pozwala powiązać elementy listy kontrolnej z wagą defektów, co pomaga zespołom precyzyjniej określić priorytety krytycznych problemów.
- Zasady uczestnictwa: Reguły dla uczestników automatyzują proces przydzielania recenzentów za pomocą ścieżek plików, tagów lub modułów projektu. Dzięki temu właściwa osoba widzi właściwy kod, skracając opóźnienia związane z ręcznym przeglądem. Korzystałem z tej funkcji, kierując rozproszonym zespołem, a czas reakcji na recenzje znacznie się poprawił. Podczas korzystania z tej funkcji zauważyłem, że dodanie rezerwowych recenzentów minimalizuje przestoje w projekcie, gdy główni recenzenci są niedostępni.
- Rozmowy wątkowe: Czaty wątkowe umożliwiają dyskusje w czasie rzeczywistym i asynchroniczne, powiązane bezpośrednio z liniami kodu, ułatwiając śledzenie rozmów technicznych. Było to szczególnie pomocne w mojej pracy z zespołem działającym w różnych strefach czasowych, gdzie spotkania na żywo nie były praktyczne. Problemy były rozwiązywane w sposób jasny, a decyzje podejmowane w sposób spójny. tracMożna je później uruchomić. Zauważysz, jak historia komentarzy w tekście buduje cenny kontekst na potrzeby przyszłych audytów i zmian własności kodu.
- Podpisy elektroniczne: Collaborator Oferuje podpisy elektroniczne do formalnego zatwierdzania wyników analiz statycznych, co czyni je idealnym rozwiązaniem dla branż regulowanych. Podczas pracy nad aplikacją dla sektora opieki zdrowotnej, która wymagała przestrzegania przepisów, rozwiązanie to pomogło naszemu zespołowi spełnić wymagania audytów ISO i HIPAA bez konieczności sporządzania osobnych dokumentów. Zalecam integrację punktów kontrolnych podpisów z procesem CI/CD, aby zapewnić zatwierdzanie przed wdrożeniem, a nie po nim.
- Diff‑Viewer z kolorowaniem składni: Aplikacja Diff‑Viewer obsługuje ponad 30 języków programowania i umożliwia elastyczne porównania wizualne zarówno w widokach obok siebie, jak i ujednoliconych. Podświetlanie składni pomaga szybko wykrywać subtelne zmiany jak źle umieszczone warunki lub niezgodności zmiennych. Bardzo na tym polegałem podczas przeglądania bazy kodu C#. Dostępna jest również opcja umożliwiająca przełączanie czułości na spacje, co jest przydatne podczas przeglądania zrefaktoryzowanego kodu, który nie uległ zmianie pod względem funkcjonalnym.
ZALETY
Wady
Cennik:
- Cena: Ceny planów zaczynają się od 805 USD rocznie.
- Darmowa wersja próbna: 30-dniowy bezpłatny okres próbny
2) Parasoft
Parasoft dostarcza jedno z najbardziej zaawansowanych i zaufanych rozwiązań do analizy statycznej dla nowoczesnego rozwoju oprogramowania, obejmujące C, C++, Java, C# i VB.NETPrzetestowałem pakiet Parasoft w kilku środowiskach i byłem pod wrażeniem, jak łatwo integruje się on z istniejącymi łańcuchami narzędzi, procesami CI/CD i środowiskami IDE. W przeciwieństwie do wielu narzędzi, które koncentrują się wyłącznie na stylu kodu, analizatory Parasoft wykorzystują… głęboka analiza semantyczna, przepływu sterowania i przepływu danych w celu wykrycia usterek mogących prowadzić do awarii, uszkodzenia danych lub luk w zabezpieczeniach produkcji.
Cechy:
- Głęboka analiza statyczna: Głębokość analizy Parasoft przewyższa inne produkty dzięki analizie semantycznej, przepływu sterowania i przepływu danych, co pozwala na wykrywanie złożonych defektów oprogramowania wykraczających poza kontrolę składni. To podejście identyfikuje wycieki pamięci, dereferencje zerowych wskaźników, problemy ze współbieżnością, niezainicjowane zmienne i niebezpieczne użycie API. Uznałem to za szczególnie cenne podczas pracy z systemami krytycznymi dla bezpieczeństwa, gdzie… wczesne wykrywanie defektów znacznie zmniejsza liczbę przeróbek i ryzyka produkcyjne.
- Analiza wspomagana sztuczną inteligencją i uczeniem maszynowym: Parasoft wykorzystuje sztuczną inteligencję i uczenie maszynowe do priorytetyzacji problemów na podstawie ich wagi i historycznych wzorców, identyfikowania obszarów wysokiego ryzyka wymagających ręcznego przeglądu i sugerowania poprawek w kodzie w przypadku naruszeń. Agenci AI uzyskują dostęp do serwerów Parasoft MCP w celu uzyskania dodatkowych wskazówek i rekomendacji dotyczących działań naprawczych. przyspiesza naprawę, jednocześnie zwiększając produktywność programistów i, w moim doświadczeniu, zmniejszanie liczby błędów ludzkich.
- Bezpieczeństwo i wykrywanie luk w zabezpieczeniach (SAST): Każdy analizator Parasoft integruje statyczne testy bezpieczeństwa aplikacji w celu identyfikacji luk zdefiniowanych przez OWASP Top 10, CWE Top 25, standardy kodowania CERT oraz PCI DSS. Poprzez analizę skażeń i przepływu danych tracing, narzędzia identyfikują miejsca, w których działania użytkownika mogą prowadzić do luk w zabezpieczeniach, które można wykorzystać. Widziałem zespoły ustalać priorytety i skuteczniej naprawiać ryzyka korzystając z tej kompleksowej metody skanowania bezpieczeństwa.
- Zgodność ze standardami branżowymi: Parasoft automatyzuje egzekwowanie standardów kodowania, w tym MISRA C/C++, AUTOSAR C++, standardy CERT we wszystkich językach oraz zgodność z normami ISO 26262, IEC 61508, EN 50128/50129, IEC 62304 i DO-178C. Certyfikat TÜV SÜD pomaga zespołom ograniczyć nakład pracy związany z kwalifikacją narzędzi i osiągnąć dokumentacja zgodności gotowa do audytu z zaufaniem dla regulowanych branż.
- Integracja CI/CD i DevSecOps: Narzędzia te bezproblemowo integrują się z nowoczesnymi procesami CI/CD, w tym: Jenkins, Akcje GitHub, GitLab CI/CD, Azure DevOps i BambooObsługa skanowania żądań ściągnięcia i blokowania scalania w przypadku nowych naruszeń zapewnia, że przez potok przechodzi wyłącznie zgodny i bezpieczny kod. utrzymuje tempo rozwoju bez uszczerbku dla bezpieczeństwa lub niezawodności w moich testach.
- Centralne raportowanie i zarządzanie zgodnością: Wszystkie wyniki analiz trafiają do platformy Parasoft DTP (Development Testing Platform), zapewniającej ujednolicone pulpity nawigacyjne zapewniające widoczność w różnych językach, konfigurowalne bramki jakości, analizę trendów i tracMożliwość spełnienia wymagań i standardów. Analityka wspomagana sztuczną inteligencją pomaga przewidywać punkty krytyczne ryzyka i rekomendować strategie naprawcze, dając zespołom pojedyncze źródło prawdy dla metryk jakości oprogramowania.
ZALETY
Wady
Cennik:
- Cena: Skontaktuj się ze sprzedażą, aby uzyskać wycenę
- Darmowa wersja próbna: 14-dniowy bezpłatny okres próbny
3) SonarQube
SonarQube zapewnia intuicyjne rozwiązanie dla programistów, którzy chcą osiągnąć najwyższą jakość kodu. Przetestowałem SonarQube i szczególnie doceniam, jak to bezproblemowo integruje się z istniejącymi przepływami pracy, umożliwiając wykrywanie luk i błędów w kodzie, zanim staną się one realnymi problemami. Możliwość automatycznego skalowania w zależności od zapotrzebowania sprawia, że idealnie nadaje się do projektów dowolnej wielkości, a dzięki kompleksowemu wsparciu dla języków programowania jest doskonałym wyborem dla zróżnicowanych zespołów. Przekonałem się, że pomocne powiadomienia i raporty z działaniami Ułatwić poprawę bezpieczeństwa i wydajności. Moja rada jest taka, aby rozważyć SonarQube jeśli szukasz skutecznego i niezawodnego sposobu na utrzymanie wysokich standardów kodowania.
Cechy:
- Zakres języków: SonarQube oferuje statyczną analizę kodu dla ponad 30 języków programowania, w tym Java, C#, Python, JavaSkrypt. Głębokość analizy różni się w zależności od edycji, ale języki podstawowe mają pełne zestawy reguł nawet w wersji Community. Używałem go intensywnie z C++ oraz Python W wielu projektach. Podczas testowania tej funkcji zauważyłem, że włączenie wtyczek specyficznych dla danego języka znacząco poprawiło zasięg reguł w przypadku skanowania klasy korporacyjnej.
- Bramy jakości: Bramki Jakości (Quality Gates) wymuszają przestrzeganie standardów programistycznych, automatycznie blokując zmiany w kodzie, które nie spełniają predefiniowanych progów. Progi te obejmują takie wskaźniki, jak pokrycie kodu, złożoność, duplikacje i znane luki w zabezpieczeniach. Skonfigurowałem to w poprzedniej inicjatywie DevSecOps, aby zapobiec przedostawaniu się niesprawdzonego kodu do produkcji. Sugeruję dostosowanie bramek do poziomu zaawansowania zespołu – młodsze zespoły mogą skorzystać z bardziej rygorystycznych zasad pokrycia, podczas gdy zaawansowane zespoły mogą precyzyjnie dostroić progi, aby zapewnić sobie elastyczność.
- Integracje CI/CD: SonarQube płynnie integruje się z głównymi platformami CI/CD, takimi jak Jenkins, GitHub Actions oraz GitLab CI/CD. Pozwala to na automatyczne skanowanie kodu na etapie kompilacji, co przyspiesza jego dostarczanie bez utraty jakości. Osobiście skonfigurowałem to w przepływie pracy GitHub Actions, aby blokować niezabezpieczone zatwierdzenia. Zauważysz szybsze wykrywanie regresji, gdy skaner uruchamia się na wczesnym etapie procesu CI, a nie po scaleniu.
- Analiza żądania ściągnięcia: Z SonarQubeKażde żądanie ściągnięcia jest skanowane i opatrywane adnotacjami z informacjami zwrotnymi na poziomie zgłoszenia przed scaleniem. Skraca to cykle recenzji i eliminuje ryzyko integracji podatnego na ataki lub niemożliwego do utrzymania kodu. Użyłem tego do usprawnienia recenzji koleżeńskich w repozytorium mikrousług z ponad 200 zatwierdzeniami tygodniowo. Narzędzie pozwala skonfigurować progi specyficzne dla gałęzi, co jest przydatne przy stosowaniu bardziej rygorystycznych reguł do gałęzi głównych, a lżejszych do gałęzi rozwojowych.
- Informacje zwrotne z IDE w czasie rzeczywistym: SonarLint oferuje natychmiastowa informacja zwrotna w Twoim środowisku IDE, piekłoping Programiści rozwiązują problemy w trakcie kodowania. Odzwierciedla to stronę serwera. SonarQube zasady, dzięki czemu zawsze jesteś w zgodzie ze standardami zespołu. Używałem tego w VS Code, co pomogło wykryć ryzyko wystąpienia wskaźnika zerowego przed kompilacją. Dostępna jest również opcja umożliwiająca powiązanie środowiska IDE z centralnym serwerem zespołu, dzięki czemu nawet niestandardowe reguły są egzekwowane na poziomie programisty.
- Zasady SAST i bezpieczeństwa: SonarQube Obejmuje statyczne testy bezpieczeństwa aplikacji z rozbudowanymi zestawami reguł, takimi jak OWASP Top 10, CWE i wykrywanie poufnych informacji. Analiza skażeń pomaga tracśledź przepływ danych wejściowych przez aplikację, wcześnie wykrywając niebezpieczne wzorce. Podczas audytu zaplecza fintech odkryłem lukę w systemie walidacji danych wejściowych, która pozostawała niezauważona przez miesiące. Zalecam włączenie trybu przeglądu punktów dostępu do zabezpieczeń – wskazuje on ryzykowne wzorce kodu, które niekoniecznie są błędami, ale nadal wymagają ręcznej kontroli.
ZALETY
Wady
Cennik:
- Cena: Plany zaczynają się od 32 USD miesięcznie.
- Darmowa wersja próbna: 14-dniowy bezpłatny okres próbny
Połączyć: https://www.sonarqube.org/
4) Veracode
Veracode oferuje wydajne i praktyczne funkcje skanowania bezpieczeństwa, dzięki czemu jest jednym z najpopularniejszych wyborów wśród najlepsze narzędzia do skanowania kodówSprawdziłem jego możliwości i stwierdziłem, że narzędzie ułatwia znajdowanie luk w zabezpieczeniach, nawet mniej doświadczonym zespołom. Ważne jest, aby korzystać z rozwiązania, które dostarcza jasnych informacji o lukach w zabezpieczeniach i… Veracode robi dokładnie to. Polecam go firmom, które chcą zwiększyć swoją pozycję bezpieczeństwa.
Cechy:
- Skanowanie na poziomie binarnym: VeracodeSkanowanie na poziomie binarnym pozwala skanować skompilowany kod i kod bajtowy, a nie tylko kod źródłowy. Jest to szczególnie przydatne do identyfikacji zagrożeń w pakietach firm trzecich lub zastrzeżonych bibliotekach, w których kod źródłowy jest niedostępny. Użyłem tej funkcji w starszej aplikacji bankowej z brakującymi modułami źródłowymi. Podczas korzystania z tej funkcji zauważyłem, jak skutecznie wykrywała głębokie błędy integracyjne, które nie zostały wykryte podczas skanowania samego kodu źródłowego.
- Skanowanie IDE (Veracode Zielone światło): Veracode Greenlight zapewnia natychmiastową informację zwrotną o lukach w zabezpieczeniach w środowisku IDE, zazwyczaj dostarczanie wyników w mniej niż trzy sekundyPomaga programistom uczyć się bezpiecznego kodowania w trakcie pracy, co skraca czas późniejszego rozwiązywania problemów. Przetestowałem to w IntelliJ, a natychmiastowa informacja zwrotna przypominała programowanie w parach z ekspertem ds. bezpieczeństwa. Zalecam powiązanie sesji IDE z zasadami zespołu, aby Greenlight sygnalizował problemy, które odpowiadają progom ryzyka w organizacji.
- Skanowanie rurociągu: Pipeline Scan oferuje szybkie kontrole bezpieczeństwa w środowiskach CI/CD, zazwyczaj trwające około 90 sekund. Został stworzony do bezpośredniej integracji z procesami kompilacji, takimi jak GitLab CI. Jenkinslub Azure DevOps. Wdrożyłem to w dynamicznie rozwijającym się zespole Agile i zauważyłem, że dobrze równoważy to szybkość z zasięgiem. Zauważysz, że umieszczenie tego skanowania przed wdrożeniami testowymi znacznie zmniejsza liczbę poprawek na późniejszym etapie cyklu wydawniczego.
- Skanowanie zasad: VeracodeUsługa Policy Scan zapewnia pełną zgodność ze standardami bezpieczeństwa przed wydaniem tracKing i sandboxing. Jest to przydatne dla organizacji z wymogami regulacyjnymi, zapewniając, że żaden podatny na ataki kod nie trafi do produkcji. W niedawnym projekcie dla sektora opieki zdrowotnej skonfigurowałem skanowanie polityk, aby dostosować je do zasad raportowania HIPAA. Dostępna jest również opcja klonowania szablonów polityk dla różnych jednostek biznesowych, co pomaga w skalowaniu zarządzania w dużych przedsiębiorstwach.
- Dokładność fałszywie dodatnia: Veracode utrzymuje wskaźnik fałszywie dodatnich wyników poniżej 1.1%, co zmniejsza zmęczenie programistów spowodowane niepotrzebnymi alertamiJego opatentowany silnik chmurowy uczy się na podstawie tysięcy skanów w różnych ekosystemach, aby zwiększyć dokładność. W porównaniu z innymi narzędziami, z których korzystałem, to wymagało najmniej ręcznej selekcji. Sugeruję zapoznanie się z macierzą klasyfikacji problemów, ponieważ pomaga ona programistom szybko odróżnić rzeczywiste luki w zabezpieczeniach od alertów informacyjnych.
- Analiza składu oprogramowania (SCA): Funkcja SCA skanuje w czasie rzeczywistym podatne biblioteki open source i ryzykowne licencje. Jest ściśle zintegrowana z silnikiem SAST, umożliwiając zespołom zarządzanie jakością kodu i ryzykiem w łańcuchu dostaw z jednego interfejsu. Użyłem jej do priorytetyzacji bibliotek wysokiego ryzyka w panelu fintech opartym na React. Narzędzie umożliwia automatyczne naprawianie podatnych pakietów za pomocą żądań ściągnięcia – pozwoliło nam to zaoszczędzić wiele godzin w cyklach aktualizacji.
ZALETY
Wady
Cennik:
- Cena: Poproś o demonstrację
- Darmowa wersja próbna: Dożywotni bezpłatny plan podstawowy
Połączyć: https://www.veracode.com/
5) Coverity Scan
Coverity Scan zapewnia wszystko, czego potrzebujesz identyfikacja błędów kodu, co czyni go doskonałym sposobem na utrzymanie wydajności i dokładności procesu rozwoju. Przeanalizowałem narzędzie i zauważyłem, jak ważne są regularne aktualizacje dla utrzymaniaping Zgodny ze standardami branżowymi. Oceniając jego wydajność, stwierdziłem, że jest to lepszy wybór dla zespołów zarządzających złożonymi aplikacjami. Coverity Scan pomaga Ci utrzymuj wysoką jakość kodu i udoskonalić cykle wydawnicze.
Cechy:
- Analiza statyczna wrażliwa na ścieżkę: Coverity Scan wykorzystuje analizę wrażliwą na ścieżkę, aby tracjak kod jest wykonywany w różnych funkcjach i plikach. Potrafi identyfikować poważne problemy, takie jak dereferencje null, wycieki pamięci i przepełnienia bufora, obejmujące wiele modułów. Uznałem to za przydatne podczas przeglądania dużego C++ backend, gdzie błędy międzyplikowe często pozostawały niezauważone. Sugeruję wczesne włączenie kontroli międzyproceduralnych, ponieważ ujawniają one problemy, które tradycyjna analiza wiersz po wierszu zazwyczaj pomija.
- Wdrażanie Point & Scan: Ta funkcja pozwala na natychmiastową analizę kodu poprzez wskazanie katalogu źródłowego – bez konieczności konfiguracji kompilacji. Świetnie nadaje się do szybkich ocen lub wdrażania starszych baz kodu. Użyłem jej podczas audytu starszego projektu bez aktywnej konfiguracji kompilacji i… ujawnił krytyczne wady w mniej niż 5 minutNarzędzie pozwala na podgląd wyników przed głęboką konfiguracją, co pomaga w ustaleniu priorytetów konfiguracji w przypadku złożonych repozytoriów.
- Przyrostowa analiza pulpitu: Z Code Wtyczka Sight zapewnia programistom natychmiastową informację zwrotną w IDE dzięki skanowaniu przyrostowemu. W ciągu kilku sekund wykrywa nowe luki w zabezpieczeniach podczas kodowania, co ogranicza konieczność późniejszej przeróbki. Testowałem to w Eclipse i uznałem ją za dokładną i responsywną, nawet w przypadku większych projektów. Podczas korzystania z tej funkcji zauważyłem, jak selektywne skanowanie edytowanych plików redukuje szum i pozwala skupić się na rzeczywistych problemach.
- Przechwytywanie kompilacji z poziomu wiersza poleceń: Polecenie cov-build CLI przechwytuje dane kompilacji lokalnej lub CI/CD, umożliwiając dokładna analizaŁatwo integruje się z Jenkins, GitHub Actions lub inne systemy do automatyzacji kontroli bezpieczeństwa. Użyłem tego w potoku DevOps, aby track regresji w czasie. Dostępna jest również opcja eksportu przechwyconych danych w celu ponownego uruchomienia skanowania w trybie offline – idealne rozwiązanie do debugowania lub audytów.
- Wysoka wydajność skanowania: Coverity obsługuje skanowanie na dużą skalę z przetwarzaniem równoległym na maksymalnie 16 rdzeniach. Został stworzony z myślą o szybkości i skalowalności, obsługując bazy kodu liczące ponad 100 milionów linii. Uruchomiłem go na monolicie z wieloma repozytoriami i zaobserwowałem znaczny wzrost wydajności w porównaniu ze starszymi narzędziami. Zauważysz, że czas skanowania znacznie się skróci w przypadku korzystania ze współdzielonych pamięci podręcznych i optymalnej alokacji procesora.
- Dokładne wyniki z niską liczbą wyników fałszywie dodatnich: Głęboka analiza semantyczna Coverity minimalizuje szum, koncentrując się na rzeczywistych defektach, a nie na spekulacyjnych alertach. To oszczędza czas programistom i zwiększa zaufanie do wyników. W porównaniu z innymi narzędziami, z których korzystałem, Coverity wymagało znacznie mniej ręcznej selekcji. Polecam zapoznanie się z wyjaśnieniami problemów w panelu – często zawierają one ścieżkę. tracktóre pomogą Ci szybko zrozumieć przyczyny źródłowe.
ZALETY
Wady
Cennik:
- Cena: Dożywotni bezpłatny plan podstawowy
Połączyć: https://scan.coverity.com/
6) Codacy
Codacy umożliwia utworzenie pliku jedno źródło prawdy do konfiguracji statycznego kodu Twojego zespołu. Miałem dostęp do szczegółowych tracKról jakości kodu w wielu językach i projektach, który pomaga Ci pamiętać o tym, co najważniejsze. Według moich badań, Codacy is idealne dla firm, które muszą utrzymywać wysokie standardy w szybko rozwijających się zespołach programistycznych. Platformy e-commerce wykorzystują Codacy aby zapewnić, że każda nowa funkcja zostanie sprawdzona pod kątem jakości, co przyspieszy cykle wydawnicze i ograniczy kosztowne poprawki po premierze.

Cechy:
- Analiza żądania ściągnięcia: Codacy skanuje każde żądanie ściągnięcia pod kątem jakości kodu i problemów z bezpieczeństwem, ściśle integrując się z GitHub, GitLab i Bitbucket. To obawy dotyczące flag przed fuzją, piekłoping Utrzymywać stabilne i bezpieczne bazy kodu. Używałem go podczas cyklu wydawniczego obejmującego wiele gałęzi i zapobiegłem kilku wycofaniom w ostatniej chwili. Sugeruję linkowanie. Codacy do reguł ochrony gałęzi, dzięki czemu scalanie będzie blokowane aż do momentu zaliczenia krytycznych kontroli.
- zautomatyzowane Code Revwidoki: Codacy Automatyzuje kontrolę stylu, złożoności, błędów i bezpieczeństwa, oferując szczegółowe informacje zwrotne dostosowane do każdego zatwierdzenia. To jak wirtualny recenzent.ping tractys. długu technicznego i ryzykownych zmian. Korzystałem z tej funkcji, aby przyspieszyć cykle recenzji bez utraty głębi. Podczas korzystania z tej funkcji zauważyłem, że integracja historycznego kontekstu zatwierdzenia sprawiała, że sugerowane zmiany wydawały się bardziej trafne i wykonalne.
- Bramy o niestandardowej jakości: Dzięki bramom o niestandardowej jakości, Codacy daje zespołom kontrolę nad tym, co jest scalane egzekwowanie warunków, takich jak progi złożoności lub niedozwolone wzorce. Pomaga to dostosować kod do wewnętrznych najlepszych praktyk i z czasem zmniejsza zadłużenie techniczne. Kiedyś skonfigurowałem bramki do oznaczania funkcji rekurencyjnych w projekcie front-end, gdzie rekurencja stanowiła znane ryzyko. Dostępna jest również opcja, która pozwala ustawić różne bramki dla każdego repozytorium, co jest przydatne podczas zarządzania zróżnicowanymi bazami kodu w ramach jednej organizacji.
- Sugestie napraw generowane przez sztuczną inteligencję: Codacy Wykorzystuje sztuczną inteligencję do generowania szybkich, kontekstowych sugestii, które można bezpośrednio zastosować w przepływach pracy Git. Te rekomendacje poprawek usuwają luki w zabezpieczeniach, błędy w kodzie i problemy z lintingiem bez zakłócania przepływu pracy. Przetestowałem to na TypeScript Kod i jego sugestie pasowały do ESLint i poprawek ręcznych. Zauważysz większą oszczędność czasu, łącząc te sugestie z automatycznymi poprawkami wsadowymi w edytorze.
- Metryki złożoności Tracking: Codacy tracKS cyklomatyczna złożoność dla każdego pliku i każdego żądania (PR), zapewniając wgląd w konserwowalność w czasie. Jest to szczególnie przydatne podczas zarządzania starzejącymi się bazami kodu. Użyłem tej funkcji, aby uzasadnić gruntowną refaktoryzację w module płatności, w którym gwałtownie wzrosły wskaźniki złożoności. Zalecam ustawienie alertów dla plików przekraczających predefiniowane progi złożoności, aby zapobiec długoterminowemu zadłużeniu technicznemu.
- Alerty o duplikatach: Codacy wykrywa i sygnalizuje duplikaty kodu w plikach i funkcjach,ping Zmniejsz redundancję. Wizualizuje również wskaźniki duplikacji, dzięki czemu zespoły mogą dostrzegać wzorce i ustalać priorytety refaktoryzacji. Kiedyś usunąłem ponad 700 linijek zbędnych powtórzeń na podstawie… CodacyMapa cieplna duplikacji. Narzędzie pozwala wykluczyć pliki testowe i katalogi szablonowe z reguł duplikacji, aby skupić się na rzeczywistym wzroście produktywności.
ZALETY
Wady
Cennik:
- Cena: Plany zaczynają się od $ 21 miesięcznie.
- Darmowa wersja próbna: Dożywotni bezpłatny plan podstawowy
Połączyć: https://www.codacy.com/
7) VectorCAST
VectorCAST Ta doskonała platforma pozwala połączyć statyczne lintingowanie z dynamicznym wykonywaniem w środowiskach hosta i docelowych. Szczególnie cenię zintegrowane metryki zasięgu oraz ciągłe testyTo jeden z najłatwiejszych sposobów na poprawę niezawodności kodu wbudowanego. Studium przypadku: Inżynierowie systemów finansowych wykorzystują go do redukcji krytycznych defektów podczas integracji.

Cechy:
- Code‑Wtyczka Sight IDE: CodeWtyczka Sight oferuje natychmiastową analizę statyczną bezpośrednio w środowisku IDE podczas pisania kodu. Wskazuje problemy na bieżąco, umożliwiając programistom ich wczesne rozwiązywanie. Używałem jej z Eclipse dla C++ projektu i wykrył niewłaściwe użycie wskaźnika jeszcze przed kompilacją. Podczas korzystania z tej funkcji zauważyłem, że alerty w czasie rzeczywistym poprawiły moją produktywność i zmniejszyły liczbę cykli kompilacji.
- Równoległe wykonywanie skanowania: VectorCAST Obsługuje skanowanie wielowątkowe z wykorzystaniem do 16 rdzeni, co czyni go idealnym do analizy ogromnych baz kodu. Zapewnia to znacznie szybsze sprzężenie zwrotne podczas analizy statycznej, nawet w systemach monolitycznych. Używałem go podczas audytu oprogramowania sprzętowego w telekomunikacji i byłem pod wrażeniem skalowalności bez opóźnień. Optymalną wydajność można zauważyć, gdy skanowanie jest przeprowadzane na maszynie wirtualnej o dużej pamięci skonfigurowanej z dedykowanymi rdzeniami.
- Filtrowanie i tłumienie błędów: VectorCAST Zawiera zaawansowaną przeglądarkę wiadomości z funkcjami filtrowania i blokowania. Dzięki temu możesz skup się tylko na kwestiach krytycznych które mają największe znaczenie dla fazy projektu lub zakresu zgodności. Skonfigurowałem niestandardowe reguły, aby pomijać ostrzeżenia dotyczące starszych elementów, a jednocześnie oznaczać wszystkie nowo wprowadzone. Dostępna jest również opcja, która pozwala oznaczać pominięte elementy do okresowego przeglądu, co jest przydatne, gdy problemem jest dług techniczny.
- Połączenie zasięgu statycznego i dynamicznego: Code Funkcja Coverage By Analysis (CBA) umożliwia oznaczenie statycznych sekcji przeglądu jako objętych analizą, łącząc analizę statyczną z danymi testowymi w czasie wykonywania. Pomaga to spełnić rygorystyczne wymogi bezpieczeństwa lub zgodności, gdzie pełne pokrycie jest obowiązkowe. Korzystałem z tej funkcji w projektach lotniczych, gdzie kwalifikacja narzędzi wymagała uzasadnienia dla każdej nieprzetestowanej ścieżki. Sugeruję regularny przegląd ścieżek z adnotacjami, aby upewnić się, że pokrycie analizy jest zgodne z rzeczywistym ryzykiem funkcjonalnym.
- Automatyczne generowanie wiązki testowej: VectorCAST może automatycznie generować zestawy testów do testów jednostkowych i integracyjnych w języku C/C++ środowiskach. Przyspiesza to tworzenie testów i zmniejsza ryzyko błędów ludzkich podczas konfigurowania symulacjiUżyłem tego w projekcie sterowania koleją o krytycznym znaczeniu dla bezpieczeństwa i pozwoliło to zaoszczędzić sporo czasu na ręcznej konfiguracji. Narzędzie pozwala modyfikować wygenerowaną wiązkę przewodów dla sprzętu ABS.tracco jest przydatne podczas testowania logiki osadzonej w izolacji.
- Weryfikacja sprzężenia: Funkcja analizy sprzężeń automatycznie bada interakcje danych i kontroli między modułami. Weryfikuje dostęp do zmiennych, zależności wywołań i sprawdza ścisłe powiązanie, które może utrudniać modułowość lub testowanie. Uruchomiłem tę funkcję na starszej bazie kodu i odkryłem ryzykowne zależności cykliczne. Zalecam ustawienie progów sprzężenia na wczesnym etapie projektu, aby wymusić rozdzielenie zadań i zmniejszyć przyszłe problemy z refaktoryzacją.
ZALETY
Wady
Cennik:
- Cena: Poproś o bezpłatne
Połączyć: https://www.vector.com/int/en/products/products-a-z/software/vectorcast/
8) Checkmarx SAST
Checkmarx SAST jest niezwykłym narzędziem do analizy kodu statycznego, które zapewnia programistom wgląd, którego potrzebują, zwiększyć bezpieczeństwo aplikacjiPrzeszedłem przez różne scenariusze, używając Checkmarx SAST i uznał intuicyjny interfejs użytkownika oraz imponujące możliwości automatyzacji. Ocena w ramach tej recenzji wykazała, że jest to wysoko oceniane rozwiązanie do ciągłego doskonalenia bezpieczeństwa. Dostawcy usług chmurowych zwiększone zaufanie użytkowników poprzez przyjęcie Checkmarx SAST, co pomaga im wykrywać i naprawiać luki w zabezpieczeniach zanim kod zostanie przekazany do produkcji.

Cechy:
- Adaptacyjne skanowanie podatności: Checkmarx SAST Wykorzystuje adaptacyjne skanowanie, aby priorytetyzować i analizować w pierwszej kolejności najbardziej krytyczne obszary kodu. To inteligentne podejście zapewnia wczesne rezultaty bez uszczerbku dla dogłębnego zabezpieczenia. Wykorzystałem je podczas audytu o wysokim ryzyku i wczesne wykrywanie ataków typu SQL injection Zapisano wycofanie wdrożenia. Zalecam połączenie skanowania adaptacyjnego z zaplanowanymi pełnymi skanowaniami, aby mieć pewność, że nic nie prześlizgnie się przez mniej uczęszczane ścieżki w aplikacji.
- Najlepsza lokalizacja naprawy: Silnik wskazuje optymalne punkty naprawcze, analizując cały graf kodu. Identyfikuje wspólne źródła powiązanych luk w zabezpieczeniach, umożliwiając pojedynczą poprawkę rozwiązującą wiele problemów. Zastosowałem to w projekcie React/Node.js i zauważyłem poprawę wskaźnika napraw dzięki mniejszej liczbie cykli poprawek. Podczas testowania tej funkcji zauważyłem, że rozwiązywanie luk w logice pierwotnej zapobiegało ponownemu pojawianiu się podobnych błędów w dalszej części projektu.
- Kreator zapytań AI: Checkmarx zawiera generatywnego asystenta AI, który pomaga tworzyć niestandardowe zapytania bezpieczeństwa. Jest to przydatne, gdy zespół musi wykrywać zagrożenia specyficzne dla projektu lub dostosowywać reguły do niszowych frameworków. Użyłem go do stworzenia niestandardowej reguły do oznaczania niebezpiecznych mutacji GraphQL. Narzędzie umożliwia zapisywanie i udostępnianie zapytań dostrojonych przez AI, co usprawnia standardy bezpieczeństwa kodu w zespołach inżynierskich.
- Niski wskaźnik wyników fałszywie dodatnich: Dzięki wykorzystaniu grafów kodu semantycznego i zdefiniowanych przez użytkownika ustawień wstępnych, Checkmarx znacząco redukuje szum wynikający z fałszywych alarmów. Dostarcza dokładne listy problemów, które nie przytłaczają programistów nieistotnymi alertami. W porównaniu z innymi narzędziami, poświęciłem znacznie mniej czasu na walidację oznaczonych wyników. Zauważysz mniej błędów.tracpodczas integrowania go ze środowiskiem IDE, ponieważ w większości przypadków sygnalizuje on prawdziwe, podatne na wykorzystanie problemy.
- Interaktywne wskazówki dotyczące remediacji: Platforma oferuje wskazówki online za pośrednictwem swojego portalu, wtyczek IDE i pulpitów nawigacyjnych. Wyświetla przepływy kodu, przyczyny źródłowe i jasne sugestie poprawek bez konieczności przełączania narzędzi. Korzystałem z tego podczas pracy w Visual Studio Codei bezpośrednia nawigacja do podatnych na ataki bloków kodu To była prawdziwa oszczędność czasu. Dostępna jest również opcja, która pozwala na priorytetyzację problemów według podatności na atak,ping skupiasz się na tym, co naprawdę pilne.
- Portal internetowy i API REST: Centralne sterowanie za pośrednictwem portalu internetowego Checkmarx i interfejsu API REST ułatwia zarządzanie skanowaniem, politykami i automatyzacją. Można uruchamiać skanowanie z poziomu CI/CD, eksportować wyniki lub integrować je z panelami bezpieczeństwa. Połączyłem API z przepływem pracy Jira i zautomatyzowałem tworzenie zgłoszeń dla każdego krytycznego problemu. Sugeruję korzystanie z klienta CLI wraz z punktami końcowymi API do tworzenia skryptów niestandardowych integracji w celu raportowania audytów i zapewnienia zgodności. trackról.
ZALETY
Wady
Cennik:
- Cena: Poproś o wycenę
- Darmowa wersja próbna: Poproś o demonstrację
Połączyć: https://checkmarx.com/cxsast-source-code-scanning/
9) Brakeman
Brakeman To niezawodne narzędzie ułatwiło sprawdzanie podatności w projektach Rails. Sprawdziłem jego statyczne skanowanie bez konfiguracji i zauważyłem szybsze wykrywanie niż skanery na żywoPomaga wykryć ataki typu SQL injection i XSS przed wdrożeniem. Startupy często znajdują Brakeman cenne w wykrywaniu niebezpiecznych odbić i zapobiegają wyciekom w trakcie rozwoju, co znacząco poprawia bezpieczeństwo przepływów pracy.

Cechy:
- Dokładne pokrycie: Brakeman Analizuje każdą część bazy kodu Ruby on Rails — modele, widoki, kontrolery, a nawet konfiguracje. Obejmuje strony nieaktywne i nieużywane ścieżki, wykrywając zagrożenia, które nie zawsze ujawniają się w czasie wykonywania. Kiedyś, podczas audytu starszego kodu, natknąłem się na przeoczony atak SQL injection w wyłączonej ścieżce. Sugeruję okresowe włączanie pełnego skanowania projektu, nawet jeśli koncentrujesz się na częściowych zatwierdzeniach, aby wykryć ukryte i odziedziczone luki w zabezpieczeniach.
- Wiele formatów wyjściowych: Brakeman obsługuje szeroką gamę formatów wyjściowych, w tym JSON, SARIF, CodeKlimat, Markdown i JUnitTa elastyczność ułatwia integrację z narzędziami CI, pulpitami nawigacyjnymi lub niestandardowymi skryptami raportowania. Wykorzystałem dane wyjściowe JSON do wprowadzenia ich do automatyzacji Jira, która otwierała zgłoszenia dla każdego zgłoszenia o wysokim poziomie pewności. Narzędzie pozwala eksport plików SARIF dla GitHub Advanced Security, co pomaga track trendów na przestrzeni czasu.
- Kontrola przyrostowa: Z flagami takimi jak –test, –except lub –only-files, Brakeman Umożliwia uruchamianie wysoce ukierunkowanych skanowań. Jest to przydatne podczas walidacji tylko obszaru, nad którym aktywnie pracujesz, bez czekania na pełne skanowanie. Podczas testów użyłem opcji –only-files do walidacji poprawki na kontrolerze produkcyjnym. Zauważysz znaczne skrócenie czasu skanowania podczas korzystania z tych flag w lokalnym środowisku programistycznym, szczególnie w przypadku dużych baz kodu.
- Równoległe przetwarzanie plików: Brakeman Zwiększa wydajność skanowania dzięki wieloprocesowemu analizowaniu plików. Przetwarza pliki równolegle na dostępnych rdzeniach procesora, skrócenie czasu skanowania o około 30–35% w dużych aplikacjach RailsUżywałem tej funkcji podczas zadań CI i zauważyłem, że całkowity czas skrócił się z 8 minut do nieco poniżej 5. Dostępna jest również opcja umożliwiająca ręczną regulację liczby pracowników, co jest pomocne przy dostrajaniu wydajności współdzielonych modułów wykonawczych.
- Poziomy zaufania i odciski palców: Każde ostrzeżenie w Brakeman jest oceniany według stopnia pewności – wysokiego, średniego lub słabego – na podstawie tego, jak bardzo silnik jest pewien, że problem rzeczywiście występuje. Wykorzystuje również odcisk palca, aby track duplikatów lub nieaktualnych ostrzeżeń podczas różnicowania kodu. Korzystałem z tego podczas audytu zespołu, aby uniknąć dwukrotnego przeglądania tych samych problemów. Podczas korzystania z tej funkcji zauważyłem, że filtrowanie według alertów o wysokim poziomie wiarygodności znacznie usprawniło nasze spotkania triażowe.
- Sprawdzanie tras i konfiguracji: Brakeman Opcjonalnie można skanować trasy i konfiguracje Rails w celu wykrycia brakującej ochrony CSRF, niebezpiecznych przekierowań lub niebezpiecznych ustawień domyślnych. Zapewnia to szerszy zasięg wykraczający poza logikę aplikacji. Użyłem –routes podczas pentestu i odkryłem odsłoniętą trasę administracyjną bez ochrony CSRF. Zalecam włączenie skanowania konfiguracji do kontroli środowiska testowego, szczególnie przed każdym wdrożeniem publicznym.
ZALETY
Wady
Cennik:
- Cena: Darmowe oprogramowanie
Połączyć: https://brakemanscanner.org/
Tabela porównawcza funkcji
| Cecha | Collaborator | Parasoft | SonarQube | Veracode |
|---|---|---|---|---|
| Najlepsze dla: | Przeglądy kodu zespołowego, przepływy pracy CI/CD | Zespoły wymagające zgodności z przepisami i bezpieczeństwa w C/C++ rozwój | Szeroka jakość kodu i SAST w ponad 30 językach | SAST klasy korporacyjnej za pośrednictwem SaaS |
| Ceny | Ceny zaczynają się od 805 USD/rok | Skontaktuj się ze sprzedażą, aby uzyskać wycenę | Zaczyna się od $ 32 / miesiąc | Poproś o demonstrację |
| Free Trial | 30 dni | 14 dni | 14 dni | Darmowy plan podstawowy |
| Obsługa wielu języków | ✔️ | ✔️ | ✔️ | ✔️ |
| Integracja CI/CD | Code przegląd przepływów pracy | Jenkins, Azure DevOps, GitLab CI itp. | Jenkins, Azure, GitLab | Procesy DevOps |
| Analiza bezpieczeństwa | Umiarkowany (skupiony na recenzjach) | Wykrywa luki w zabezpieczeniach, problemy z pamięcią, naruszenia standardów kodowania | Wbudowane bramki zabezpieczające SAST | Zaawansowane raportowanie SAST i luk w zabezpieczeniach |
| Raportowanie i pulpity nawigacyjne | Revzobacz trendy | Raportowanie analiz i zgodności | Szczegółowe trendy jakości kodu | Raporty o lukach w zabezpieczeniach |
| Opcje wdrażania | Chmura i lokalnie (Windows/Linux/Mac) | Lokalnie i w chmurze | Przedsiębiorstwo hostowane samodzielnie lub w chmurze | SaaS |
Co to jest A Code Narzędzie analityczne?
Narzędzie do analizy kodu bada kod źródłowy bez jego uruchamiania. Wcześnie wykrywa błędy, zagrożenia bezpieczeństwa, problemy ze stylem i problemy strukturalne. Widziałem, jak takie narzędzia oszczędzały niezliczone godziny, wykrywając problemy przed uruchomieniem. Skanują kod, identyfikując wzorce takie jak niezdefiniowane zmienne, przepełnienia bufora, ryzyko wstrzyknięcia kodu czy naruszenia nazewnictwa.
- Jak to działa: Narzędzie analizuje kod w strukturze drzewa zwanej AST (abstracNastępnie drzewo składniowe stosuje reguły w celu zidentyfikowania problemów.
- Korzyści: Zapewnia spójny styl, zwiększa bezpieczeństwo i pozwala wykryć błędy na wczesnym etapie — jeszcze przed rozpoczęciem testów.
- Ograniczenia: Mogą pojawić się fałszywe wyniki, a narzędzie nie jest w stanie wykryć problemów widocznych tylko w czasie wykonywania, dlatego nie zastępuje ono w pełni testowania.
Narzędzia te stanowią podstawę współczesnego rozwoju. Narzędzia takie jak SonarQube, ESLint, PMD, a Checkstyle obsługuje wiele języków i zestawów reguł :contentReference[oaicite:5]{index=5}. Często porównuję narzędzia pod kątem pokrycia językowego, elastyczności reguł, integracji z CI lub IDE oraz łatwości dostrajania. Pomaga to zespołom wybrać odpowiednie rozwiązanie i utrzymać wysoką jakość kodu.
Jak wybraliśmy BEST Static Code Narzędzia analityczne?
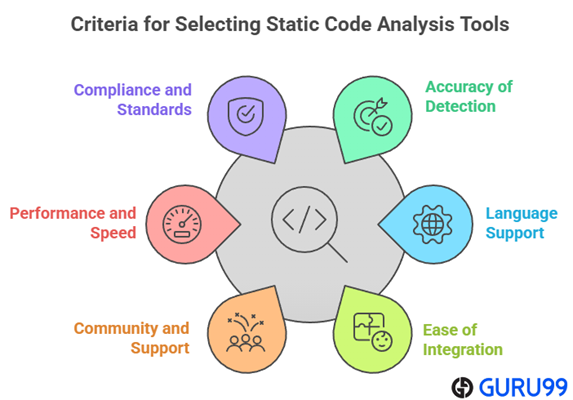
At Guru99, jesteśmy zobowiązani do dostarczania dokładnych, istotnych i wiarygodnych informacji poprzez rygorystyczny proces redakcyjny. Nasz zespół przetestował ponad 30 narzędzi do analizy kodu statycznego w rzeczywistych środowiskach programistycznych, wydając ponad 100 godzin aby ocenić ich funkcje, bezpieczeństwo i cenę. Zadbaliśmy o to, aby na liście znalazły się wyłącznie niezawodne i wydajne narzędzia – narzędzia, które redukują liczbę fałszywych alarmów i poprawiają jakość kodu. Statyczna analiza kodu jest niezbędna do wczesnego wykrywania problemów, a nasz starannie opracowany przewodnik jest odpowiedni zarówno dla małych zespołów, jak i przedsiębiorstw. Ważne jest, aby wybierać narzędzia skalowalne, bezpieczne i przyjazne dla programistów. Podczas oceny narzędzia, na podstawie…
- Dokładność wykrywania: Nasz zespół wybrał narzędzia, które konsekwentnie wykrywają błędy i luki w zabezpieczeniach, przy minimalnej liczbie fałszywych alarmów.
- Wsparcie językowe: Upewniliśmy się, że wybrane przez nas narzędzia oferują szeroką kompatybilność językową w różnych stosach programistycznych.
- Łatwość integracji: Eksperci z naszego zespołu wybrali narzędzia oparte na płynnej integracji procesów CI/CD bez skomplikowanej konfiguracji.
- Społeczność i wsparcie: Dokonaliśmy wyboru biorąc pod uwagę aktywne fora społecznościowe i szybkie kanały wsparcia, które pomagają szybko rozwiązywać problemy.
- Wydajność i szybkość: Nasz zespół priorytetowo potraktował narzędzia ultraresponsywne, które potrafią szybko skanować duże bazy kodu i dostarczać precyzyjne wyniki.
- Zgodność i standardy: Zadbaliśmy o uwzględnienie narzędzi zgodnych ze standardami bezpieczeństwa w branży i gwarantujących zgodność kodu z przepisami.
Werdykt
Praca nad projektami programistycznymi na dużą skalę wymaga dbałość o jakość kodu od samego początku. Zawsze stawiam na narzędzia, które łączą bezpieczeństwo z łatwością utrzymania kodu i oferują prostą integrację z procesami pracy. Jeśli szukasz narzędzia, które zwiększy niezawodność Twojego oprogramowania, zapoznaj się z moim werdyktem.
- Collaborator: Zapewnia doskonała platforma recenzji do kodu, dokumentów projektowych i planów testów, co czyni go najlepszym wyborem dla zespołów programistycznych, które chcą usprawnić wzajemne recenzje dzięki imponującym możliwościom dostosowywania i audytu trackról.
- Parasoft: Zestaw narzędzi do analizy statycznej firmy Parasoft to zintegrowane, wielojęzyczne rozwiązanie gwarantujące bezpieczeństwo oprogramowania, ochronę i zgodność z przepisami w całym cyklu życia oprogramowania.
- SonarQube: To potężne narzędzie wyróżnia się informacje zwrotne w czasie rzeczywistym na temat luk w kodzie i bezproblemową integrację CI/CD, co czyni ją niezawodnym i ekonomicznym rozwiązaniem.
