
SAP Sécurité HANA : didacticiel complet
 Maçon García
⚡ Résumé intelligent
SAP HANA Security protège les données de l'entreprise contre les accès non autorisés grâce à l'authentification, l'autorisation, l'administration des utilisateurs et des rôles, l'audit et le chiffrement, et applique ces contrôles de manière cohérente à chaque conteneur de base de données locataire exécuté sur le système.

Qu'est-ce que le SAP Sécurité HANA ?
SAP HANA Security protège les données critiques de l'entreprise contre les accès non autorisés et assure la conformité du système aux normes adoptées par l'entreprise.
SAP HANA Ce système prend en charge les bases de données mutualisées, où plusieurs bases de données s'exécutent sur un même système. Chaque base de données est un conteneur dédié, et toutes les fonctionnalités de sécurité décrites ci-dessous s'appliquent à chaque conteneur.
SAP HANA offre les fonctionnalités de sécurité suivantes :
- Gestion des utilisateurs et des rôles
- Autorisation
- Authentification
- Chiffrement des données dans la couche de persistance
- Chiffrement des données dans la couche réseau
SAP Utilisateur et rôle HANA
SAP La configuration de la gestion des utilisateurs et des rôles HANA dépend de architecture, comme décrit ci-dessous.
3-Tier Architecture
SAP HANA peut être utilisé comme base de données relationnelle dans un système à 3 niveaux Architecture.
Dans cette architecture, les fonctions de sécurité (autorisation, authentification, chiffrement et audit) sont installées au niveau des couches du serveur d'applications.
Le SAP L'application (ERP, BW, etc.) se connecte à la base de données uniquement avec l'aide d'un utilisateur technique ou d'un administrateur de base de données (administrateur système), comme illustré ci-dessous. L'utilisateur final ne peut pas accéder directement à la base de données ni au serveur de base de données.

2-Tier Architecture
SAP Services d'applications étendus HANA (SAP HANA XS) est basé sur une architecture à deux niveaux. Archiarchitecture dans laquelle le serveur d'applications, le serveur web et l'environnement de développement sont intégrés dans un seul système, comme illustré ci-dessous.

SAP Authentification HANA
Un utilisateur de base de données identifie qui accède à la base de données. SAP base de données HANA, et cette identité est vérifiée par « authentification ». SAP HANA prend en charge de nombreuses méthodes d'authentification, et l'authentification unique (SSO) en intègre plusieurs.
SAP HANA prend en charge les méthodes d'authentification suivantes :
- Kerberos : Il peut être utilisé dans les cas suivants :
- Directement depuis un client JDBC et ODBC (SAP Studio Hana).
- Lorsque HTTP est utilisé pour accéder SAP HANA XS.
- Nom d'utilisateur / Mot de passe : Lorsque l'utilisateur saisit son nom d'utilisateur et son mot de passe de base de données, SAP La base de données HANA authentifie l'utilisateur.
- Langage de balisage d'assertion de sécurité (SAML)
SAML peut authentifier un SAP L'utilisateur HANA accède directement à la base de données via ODBC/JDBC. Une identité externe est associée à un utilisateur de base de données interne ; l'utilisateur se connecte donc avec l'identifiant de l'utilisateur externe.
- SAP Tickets de connexion et d’assertion
L'utilisateur peut être authentifié par des tickets de connexion ou d'assertion, configurés et émis à cet effet.
- Certificats clients X.509
Lorsque vous SAP HANA XS est accessible via HTTP ; les certificats clients signés par une autorité de certification (CA) de confiance authentifient l'utilisateur.
SAP Autorisation HANA
SAP L'autorisation HANA est requise lorsqu'un utilisateur utilise une interface client (JDBC, ODBC ou HTTP) pour accéder à SAP Base de données HANA.
Selon l'autorisation qui lui est accordée, l'utilisateur peut effectuer des opérations sur un objet de base de données. Cette autorisation est appelée « privilège ».
Les privilèges peuvent être accordés à l'utilisateur directement ou indirectement par le biais de rôles. L'ensemble des privilèges attribués à un utilisateur est regroupé en un seul ensemble.
Lorsqu'un utilisateur tente d'accéder à un SAP Dans l'objet de base de données HANA, le système vérifie l'autorisation via les rôles des utilisateurs et les privilèges directement accordés.
Lorsque les privilèges demandés sont trouvés, le système ignore les vérifications supplémentaires et accorde l'accès.
SAP HANA offre les types de privilèges suivants :
| Types de privilèges | Description |
|---|---|
| Privilèges système | Contrôle l'activité normale du système. Les privilèges système sont principalement utilisés pour :
|
| Privilèges objet | Les privilèges d'objet sont SQL Les privilèges permettent d'autoriser la lecture et la modification des objets de base de données. Pour accéder à un objet, un utilisateur doit disposer des privilèges d'objet sur cet objet ou sur le schéma dans lequel il se trouve. Ces privilèges peuvent être accordés sur des objets de catalogue (tables, vues, etc.) ou des objets hors catalogue (objets de développement). Les privilèges des objets sont les suivants :
|
| Privilèges analytiques | Les privilèges analytiques permettent l'accès en lecture aux données d'un SAP Modèle d'information HANA (vue des attributs, vue analytique, vue de calcul). Ce privilège est évalué lors du traitement des requêtes. Les privilèges analytiques permettent à différents utilisateurs d'accéder à différentes parties des données dans la même vue d'information, en fonction de leur rôle. Ils sont utilisés dans le SAP La base de données HANA permet un contrôle au niveau des lignes sur les données que chaque utilisateur peut voir dans la même vue. |
| Privilèges du forfait | Les privilèges de paquet autorisent les actions sur les paquets individuels dans le SAP Le dépôt HANA et XS Classic sont obsolètes depuis le SAP HANA 2.0 SPS 02, donc les nouveaux travaux utilisent des rôles basés sur HDI. |
| Privilèges d'application | Des privilèges d'application sont requis dans SAP Services d'applications étendus HANA (SAP HANA XS) pour accéder à une application. Les privilèges d'application sont accordés et révoqués via les procédures GRANT_APPLICATION_PRIVILEGE et REVOKE_APPLICATION_PRIVILEGE dans le schéma _SYS_REPO. |
| Privilèges sur l'utilisateur | Il s'agit d'un privilège SQL qu'un utilisateur peut s'octroyer à lui-même. Seul le privilège ATTACH DEBUGGER peut être accordé de cette manière. |
SAP Administration des utilisateurs HANA et gestion des rôles
Accéder au SAP La base de données HANA requiert un utilisateur. Selon la politique de sécurité, il existe deux types d'utilisateurs. SAP HANA.
1. Utilisateur technique (utilisateur DBA) – un utilisateur qui travaille directement avec le SAP Base de données HANA avec les privilèges nécessaires. Normalement, ces utilisateurs ne sont pas supprimés de la base de données.
Ces utilisateurs sont créés pour des tâches administratives telles que la création d'un objet et l'octroi de privilèges sur un objet de base de données ou sur l'application.
Le SAP Le système de base de données HANA fournit par défaut les utilisateurs suivants en tant qu'utilisateurs standard :
- SYSTÈME
- SYS
- _SYS_REPO
2. Base de données ou utilisateur réel – chaque personne qui souhaite travailler sur le SAP La base de données HANA nécessite un utilisateur de base de données. Un utilisateur de base de données représente une personne physique qui travaille sur la base de données. SAP HANA.
Il existe deux types d'utilisateurs de bases de données, comparés ci-dessous.
| Type d'utilisateur | Description | Rôle attribué |
|---|---|---|
| Utilisateur standard | Cet utilisateur peut créer des objets dans son propre schéma et consulter les données des vues système. Un utilisateur standard est créé à l'aide de l'instruction « CREATE USER ». | Le rôle PUBLIC est attribué pour la lecture des vues système. |
| Utilisateur restreint | Un utilisateur restreint ne dispose pas d'un accès SQL complet via une console SQL et est créé à l'aide de l'instruction « CREATE RESTRICTED USER ». Si des privilèges sont nécessaires pour utiliser une application, ils sont octroyés par le biais d'un rôle.
|
Le rôle RESTRICTED_USER_ODBC_ACCESS ou RESTRICTED_USER_JDBC_ACCESS est requis pour une fonctionnalité ODBC/JDBC complète. |
An SAP L'administrateur utilisateur HANA a accès aux activités suivantes :
- Créer ou supprimer un utilisateur.
- Définir et créer un rôle.
- Attribuer un rôle à l'utilisateur.
- Réinitialiser le mot de passe d'un utilisateur.
- Réactiver ou désactiver un utilisateur selon les besoins.
1. Créez un utilisateur dans SAP HANA
Seul un utilisateur de base de données disposant du privilège ROLE ADMIN peut créer des utilisateurs et des rôles. SAP HANA.
Étape 1) Pour créer un nouvel utilisateur dans SAP Dans HANA Studio, accédez à l'onglet Sécurité comme indiqué ci-dessous et suivez ces étapes :
- Accédez au nœud Sécurité.
- Sélectionnez Utilisateurs (clic droit) -> Nouvel utilisateur.

Étape 2) Un écran de création d'utilisateur apparaît, comme indiqué ci-dessous.
- Entrez le nom d'utilisateur.
- Saisissez un mot de passe pour l'utilisateur.
- Voici les mécanismes d'authentification ; par défaut, l'authentification par nom d'utilisateur et mot de passe est utilisée.

Cliquer sur le bouton Déployer ci-dessous crée l'utilisateur.

2. Définir et créer un rôle
Un rôle est un ensemble de privilèges pouvant être accordés à d'autres utilisateurs ou rôles. Il comprend des privilèges sur les objets de base de données et les applications, selon la nature de la tâche.
Il s'agit du mécanisme standard d'octroi de privilèges, bien que ces derniers puissent également être octroyés directement. De nombreux rôles standard (par exemple MODÉLISATION et SURVEILLANCE) sont fournis avec ce mécanisme. SAP Base de données HANA.
Un rôle standard peut servir de modèle pour la création d'un rôle personnalisé.
Un rôle peut contenir les privilèges suivants :
- Privilèges système pour les tâches d'administration et de développement (LECTURE DE CATALOGUE, ADMINISTRATION D'AUDIT, etc.)
- Privilèges d'objet pour les objets de base de données (SELECT, INSERT, DELETE, etc.)
- Privilèges analytiques pour un SAP Vue d'information HANA
- Privilèges liés aux paquets du dépôt (REPO.READ, REPO.EDIT_NATIVE_OBJECTS, etc.)
- Privilèges d'application pour SAP Applications HANA XS
- Privilèges de l'utilisateur (pour le débogage d'une procédure)
Création de rôle
Étape 1) Utilisez le nœud de sécurité comme indiqué ci-dessous.
- Accédez au nœud Sécurité dans le SAP Système HANA.
- Sélectionnez le nœud Rôle (clic droit) et sélectionnez Nouveau rôle.

Étape 2) Un écran de création de rôle s'affiche, comme indiqué ci-dessous.

- Donnez un nom au rôle sous le bloc Nouveau rôle.
- Sélectionnez l'onglet Rôles attribués, puis cliquez sur l'icône « + » pour ajouter un rôle standard ou existant.
- Sélectionnez le rôle souhaité (par exemple MODÉLISATION ou SURVEILLANCE).
Étape 3) Veuillez confirmer l'affectation comme indiqué ci-dessous.
- Le rôle sélectionné est ajouté dans l'onglet Rôles attribués.
- Les privilèges peuvent être attribués directement en sélectionnant Privilèges système, Privilèges d'objet, Privilèges analytiques, Privilèges de package, etc.
- Cliquez sur l'icône Déployer pour créer le rôle.

Cochez l'option « Attribuable à d'autres utilisateurs et rôles » si ce rôle doit êtresignable aux autres utilisateurs et rôles.
3. Accorder un rôle à l'utilisateur
Étape 1) Attribuez le rôle « MODELLING_VIEW » à un autre utilisateur, « ABHI_TEST », à l'aide de la boîte de dialogue ci-dessous.
- Accédez au sous-nœud Utilisateur sous le nœud Sécurité et double-cliquez dessus. La fenêtre Utilisateur s'ouvre.
- Cliquez sur l'icône « + » des rôles accordés.
- Une fenêtre contextuelle apparaît. Recherchez le nom du rôle qui sera attribué à l'utilisateur.

Étape 2) Le rôle « MODELLING_VIEW » est désormais ajouté sous Rôle, comme indiqué ci-dessous.

Étape 3) Déployez la modification et vérifiez le message ci-dessous.
- Cliquez sur le bouton Déployer.
- Le message « L’utilisateur 'ABHI_TEST' a changé » s’affiche.

4. Réinitialisation du mot de passe utilisateur
Pour réinitialiser le mot de passe d'un utilisateur, accédez au sous-nœud Utilisateur sous le nœud Sécurité et double-cliquez dessus. La fenêtre Utilisateur s'ouvre.
Étape 1) Saisissez les nouveaux identifiants comme indiqué ci-dessous.
- Entrez le nouveau mot de passe.
- Saisissez le mot de passe de confirmation.
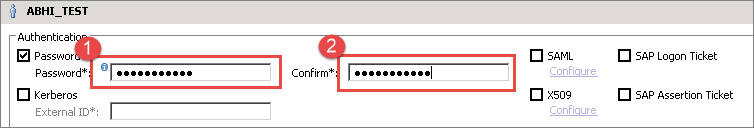
Étape 2) Enregistrez le nouveau mot de passe comme indiqué ci-dessous.
- Cliquez sur le bouton Déployer.
- Le message « L’utilisateur 'ABHI_TEST' a changé » s’affiche.

5. Réactiver ou désactiver l'utilisateur
Accédez au sous-nœud Utilisateur sous le nœud Sécurité et double-cliquez dessus. La fenêtre Utilisateur s'ouvre.
La barre d'outils contient une icône « Désactiver l'utilisateur », illustrée ci-dessous. Cliquez dessus.

Une fenêtre de confirmation s'affiche, comme indiqué ci-dessous. Cliquez sur le bouton Oui.

Le message « Utilisateur 'ABHI_TEST' désactivé » s'affiche. L'icône de désactivation se transforme en icône d'activation ; l'utilisateur peut donc être réactivé à partir de cette même icône.
SAP Gestion des licences HANA
Une clé de licence est requise pour utiliser le SAP Base de données HANA. Une clé de licence peut être installée et supprimée à l'aide de SAP HANA Studio, le SAP L'outil en ligne de commande HANA HDBSQL et l'éditeur de requêtes SQL HANA.
Le SAP La base de données HANA prend en charge deux types de clés de licence :
- Clé de licence permanente : Les clés de licence permanentes sont valides jusqu'à leur date d'expiration. Une nouvelle clé doit être demandée et appliquée avant cette date. Si la clé expire, une clé de licence temporaire est automatiquement installée pour 28 jours.
- Clé de licence temporaire : Ceci est installé automatiquement avec un nouveau SAP Installation de la base de données HANA. Elle est valable 90 jours, après quoi une clé permanente peut être demandée auprès de SAP.
Autorisation pour la gestion des licences
Le privilège « ADMINISTRATEUR DE LICENCE » est requis pour la gestion des licences. SAP HANA Cloud est géré par abonnement, aucune clé n'est donc installée manuellement.
SAP Audit HANA
SAP Les fonctionnalités d'audit de HANA vous permettent de surveiller et d'enregistrer les actions effectuées dans le système. SAP Système HANA. L'audit doit être activé pour le système avant qu'une stratégie d'audit puisse être créée.
Autorisation pour SAP Audit HANA
Le privilège système « AUDIT ADMIN » est requis pour SAP Audit HANA.
