
Comment créer une instance EC2 dans AWS : didacticiel pas à pas
 Ethan Wright
⚡ Résumé intelligent
Amazon Les instances EC2 sont des serveurs virtuels dans le cloud AWS que vous lancez à la demande, en choisissant une AMI, un type d'instance, un stockage, un groupe de sécurité et une paire de clés avant de vous connecter pour exécuter vos propres applications.
Qu'est-ce que le Amazon Exemple EC2 ?
An Instance EC2 n'est rien d'autre qu'un serveur virtuel dans Amazon Les services Web terminologie. Ça signifie Cloud de calcul élastique. Il s'agit d'un service Web où un abonné AWS peut demander et provisionner un serveur de calcul dans le cloud AWS.
An à la demande L'instance EC2 est une offre d'AWS où l'abonné/utilisateur peut louer le serveur virtuel à l'heure et l'utiliser pour déployer ses propres applications.
L'instance sera facturée à l'heure avec des tarifs différents en fonction du type d'instance choisi. AWS fournit plusieurs types d'instances pour les besoins commerciaux respectifs de l'utilisateur.
Ainsi, vous pouvez louer une instance en fonction de vos propres besoins en CPU et en mémoire et l'utiliser aussi longtemps que vous le souhaitez. Vous pouvez mettre fin à l'instance lorsqu'elle n'est plus utilisée et économiser sur les coûts. C'est l'avantage le plus frappant d'une instance à la demande : vous pouvez économiser considérablement sur votre CAPEX.
Voyons en détail comment lancer une instance EC2 à la demande dans AWS Cloud.
Connexion et accès aux services AWS
Étape 1) Dans cette étape,
- Connectez-vous à votre compte AWS et accédez à l'onglet Services AWS dans le coin supérieur gauche.
- Vous trouverez ici tous les services AWS classés par domaine, à savoir : calcul, stockage, base de données, etc. Pour créer une instance EC2, il faut sélectionner Calcul → EC2, comme indiqué à l’étape suivante.

- Ouvrez tous les services et cliquez sur EC2 sous Services de calcul. Cela lancera le tableau de bord d'EC2.
Voici le tableau de bord EC2. Ici, vous obtiendrez toutes les informations essentielles sur les ressources AWS EC2 en cours d'exécution.

Étape 2) Dans le coin supérieur droit du tableau de bord EC2, choisissez la région AWS dans laquelle vous souhaitez provisionner le serveur EC2.
Ici, nous sélectionnons la Virginie du Nord. AWS propose 10 régions partout dans le monde.

Étape 3) Dans cette étape
- Une fois la région souhaitée sélectionnée, revenez au tableau de bord EC2.
- Cliquez sur le bouton « Lancer l'instance » dans la section Créer une instance (comme indiqué ci-dessous).

- La page de l'assistant de création d'instance s'ouvrira dès que vous cliquerez sur « Lancer l'instance ».
Choisissez AMI
Étape 1) Dans cette étape, nous ferons,
- Il vous sera demandé de choisir une AMI de votre choix. (Une AMI est une Amazon Image de la machine. Il s'agit essentiellement d'un modèle de Operating système plateforme qui vous servira de base pour créer votre instance). Une fois que vous lancez une instance EC2 à partir de votre AMI préférée, l'instance sera automatiquement démarrée avec le système d'exploitation souhaité. (Nous en verrons plus sur les AMI dans la prochaine partie du tutoriel).
- Ici, nous choisissons la valeur par défaut Amazon Linux (64 bits) AMI.

Choisissez les types d'instances EC2
Étape 1) À l'étape suivante, vous devez choisir le type d'instance dont vous avez besoin en fonction des besoins de votre entreprise.
- Nous choisirons le type d'instance t2.micro, qui est un serveur 1vCPU et 1 Go de mémoire proposé par AWS.
- Cliquez sur « Configurer les détails de l'instance » pour d'autres configurations

- À l'étape suivante de l'assistant, entrez des détails comme non. d'instances que vous souhaitez lancer à la fois.
- Ici, nous lançons une instance.
Configurer l'instance
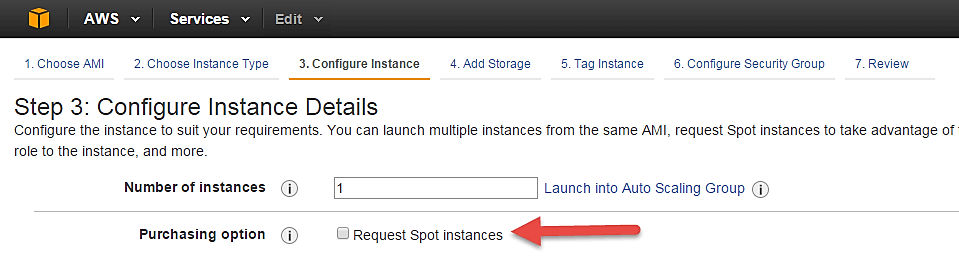
Étape 1) Nombre d'instances : vous pouvez provisionner jusqu'à 20 instances à la fois. Ici, nous lançons une instance.

Étape 2) Dans les options d'achat, laissez l'option « Demander des instances Spot » décochée pour le moment. (Cette option est nécessaire lorsque nous souhaitons lancer des instances Spot plutôt que des instances à la demande. Nous reviendrons sur les instances Spot plus loin dans ce tutoriel.)
Étape 3) Ensuite, nous devons configurer quelques détails de base du réseau pour notre serveur EC2.
- Vous devez décider ici dans quel VPC (Cloud privé virtuel) vous souhaitez lancer votre instance et sous quels sous-réseaux à l'intérieur de votre VPC. Il est préférable de déterminer et de planifier cela avant de lancer l'instance. La configuration de votre architecture AWS doit inclure des plages IP pour vos sous-réseaux, etc., planifiées à l'avance pour une meilleure gestion. (Nous verrons comment créer un nouveau VPC dans la section Réseau du didacticiel.
- Le sous-réseau doit également être planifié à l’avance. Par exemple : s'il s'agit d'un serveur Web, vous devez le placer dans le sous-réseau public et s'il s'agit d'un serveur de base de données, vous devez le placer dans un sous-réseau privé, le tout à l'intérieur de votre VPC.
Au dessous de,
- La section Réseau donnera une liste des VPC disponibles sur notre plateforme.
- Sélectionnez un VPC déjà existant
- Vous pouvez également créer un nouveau VPC
Ici, j'ai sélectionné un VPC déjà existant sur lequel je souhaite lancer mon instance.

Étape 4) Dans cette étape,
- Un VPC se compose de sous-réseaux, qui sont des plages IP séparées pour restreindre l'accès.
- Au dessous de,
- Sous Sous-réseaux, vous pouvez choisir le sous-réseau dans lequel vous souhaitez placer votre instance.
- J'ai choisi un sous-réseau public déjà existant.
- Vous pouvez également créer un nouveau sous-réseau à cette étape.

- Une fois votre instance lancée dans un sous-réseau public, AWS lui attribuera une adresse IP publique dynamique à partir de son pool d'adresses IP.
Étape 5) Dans cette étape,
- Vous pouvez choisir si vous souhaitez qu'AWS lui attribue automatiquement une adresse IP ou si vous souhaitez le faire manuellement plus tard. Vous pouvez également activer/désactiver la fonction « Attribuer automatiquement une adresse IP publique » ici.
- Ici, nous allons attribuer à cette instance une adresse IP statique appelée EIP (Elastic IP) plus tard. Nous gardons donc cette fonctionnalité désactivée pour le moment.

Étape 6) Dans cette étape,
- À l'étape suivante, conservez l'option du rôle IAM « Aucun » pour le moment. Nous aborderons le sujet du rôle IAM en détail dans les services IAM.

Étape 7) Dans cette étape, vous devez faire les choses suivantes
- Comportement d'arrêt – lorsque vous arrêtez accidentellement votre instance, vous ne souhaitez sûrement pas qu'elle soit supprimée mais arrêtée.
- Ici, nous définissons mon comportement d'arrêt comme Stop.

Étape 8) Dans cette étape,
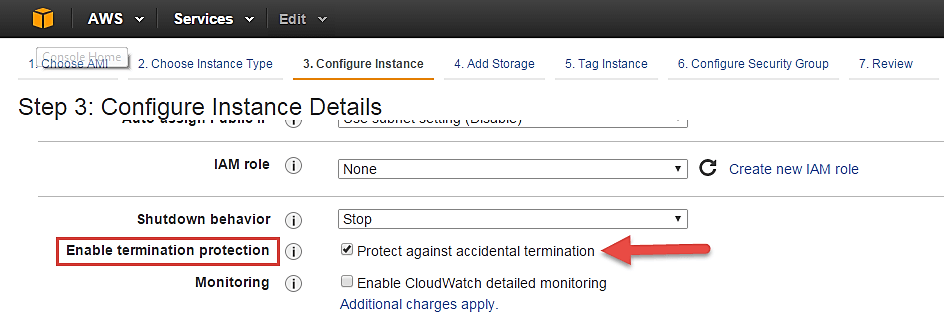
- Dans le cas où vous auriez accidentellement résilié votre instance, AWS dispose d'une couche de mécanisme de sécurité. Il ne supprimera pas votre instance si vous avez activé la protection contre les résiliations accidentelles.
- Ici, nous vérifions l'option permettant de protéger davantage notre instance contre une résiliation accidentelle.
Étape 9) Dans cette étape,
- Sous Surveillance : vous pouvez activer la surveillance détaillée si votre instance est une instance critique pour votre entreprise. Ici, nous avons gardé l'option décochée. AWS fournira toujours gratuitement une surveillance de base sur votre instance. Nous aborderons le sujet de la surveillance dans la partie AWS Cloud Watch du didacticiel.
- Sous Location, sélectionnez l'option en cas de location partagée. Si votre application est une application hautement sécurisée, vous devez opter pour une capacité dédiée. AWS propose les deux options.

Étape 10) Dans cette étape,
- Cliquez sur « Ajouter du stockage » pour ajouter des volumes de données à votre instance à l'étape suivante.

Ajouter Stockage
Étape 1) Dans cette étape, nous effectuons les choses suivantes,
- À l'étape Ajouter du stockage, vous verrez que l'instance a été automatiquement provisionnée avec un volume racine SSD à usage général de 8 Go. (La taille maximale du volume que nous pouvons attribuer à un volume à usage général est de 16 Go)
- Vous pouvez modifier la taille de votre volume, ajouter de nouveaux volumes, modifier le type de volume, etc.
- AWS propose 3 types de volumes EBS : magnétiques, SSD à usage général et IOPS provisionnées. Vous pouvez choisir un type de volume en fonction des besoins en IOPS de votre application.

Instance de balise
Étape 1) Dans cette étape
- vous pouvez baliser votre instance avec une paire clé-valeur. Cela donne une visibilité à l'administrateur du compte AWS lorsqu'il existe un grand nombre d'instances.
- Les instances doivent être étiquetées en fonction de leur service, environnement comme Dev/SIT/Prod. Etc., cela donne une vue claire du coût des instances sous une balise commune.
- Ici, nous avons marqué l'instance comme un Serveur Dev_Web 01
- Allez configurer les groupes de sécurité plus tard

Configurer les groupes de sécurité
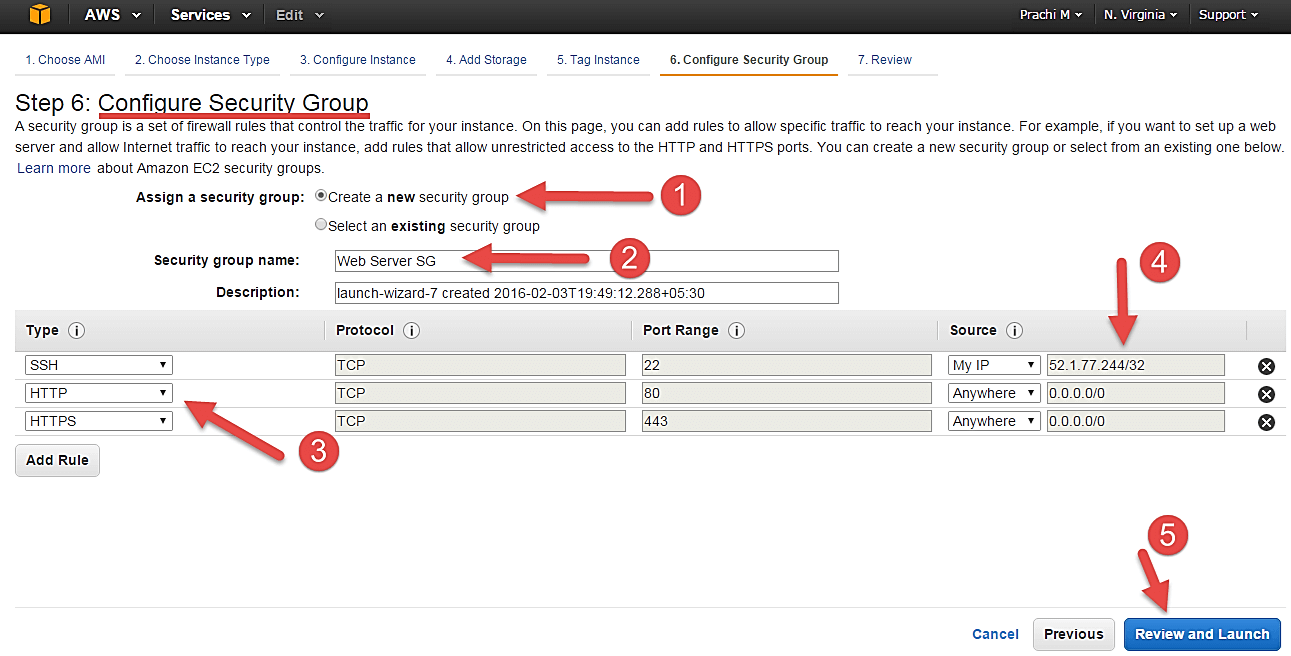
Étape 1) Dans cette prochaine étape de configuration des groupes de sécurité, vous pouvez restreindre le trafic sur les ports de votre instance. Il s'agit d'un mécanisme de pare-feu supplémentaire fourni par AWS en plus du pare-feu du système d'exploitation de votre instance.
Vous pouvez définir des ports ouverts et des adresses IP.
- Comme notre serveur est un serveur web, nous allons procéder comme suit :
- Création d'un nouveau groupe de sécurité
- Nommer notre SG pour une référence plus facile
- Définir les protocoles que nous souhaitons activer sur mon instance
- Attribution des IP autorisées à accéder à notre instance sur lesdits protocoles
- Une fois les règles du pare-feu définies Revvoir et lancer
Revvoir les instances
Étape 1) Dans cette étape, nous passerons en revue tous nos choix et paramètres et lancerons notre instance.

Étape 2) À l'étape suivante, il vous sera demandé de créer une paire de clés pour vous connecter à une instance. Une paire de clés est un ensemble de clés publiques-privées.
AWS stocke la clé privée dans l'instance et vous êtes invité à télécharger la clé privée. Assurez-vous de télécharger la clé et de la conserver en sécurité ; s'il est perdu, vous ne pourrez pas le télécharger à nouveau.
- Créer une nouvelle paire de clés
- Donnez un nom à votre clé
- Téléchargez-le et enregistrez-le dans votre dossier sécurisé

- Lorsque vous téléchargez votre clé, vous pouvez ouvrir et consulter votre clé privée RSA.

Étape 3) Une fois que vous avez terminé de télécharger et d'enregistrer votre clé, lancez votre instance.

- Entre-temps, vous pouvez voir l'état du lancement.

- Vous pouvez également voir le journal de lancement.

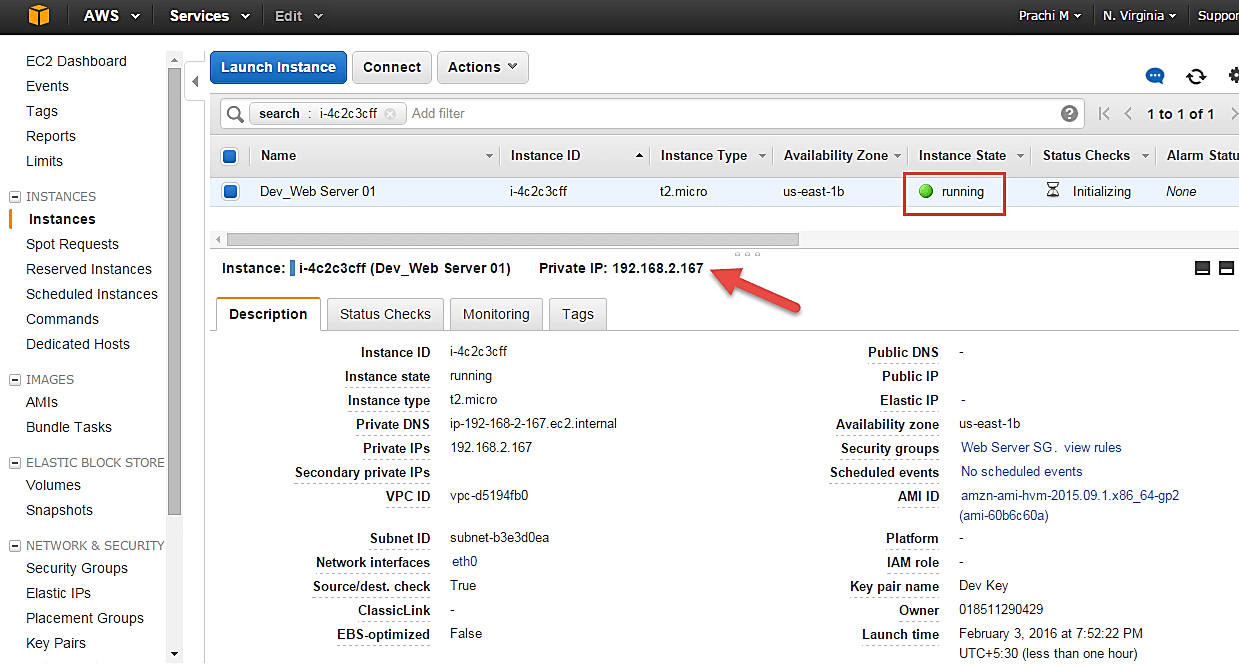
- Cliquez sur l'option « Instances » dans le volet de gauche où vous pouvez voir le statut de l'instance comme « En attente » pendant un bref instant.

- Une fois que votre instance est opérationnelle, vous pouvez maintenant voir son statut comme « En cours d'exécution ».
- Notez que l'instance a reçu une adresse IP privée du pool d'AWS.
Créez un EIP et connectez-vous à votre instance
Une EIP est une adresse IP publique statique fournie par AWS. Elle signifie Elastic IP. Normalement, lors de la création d'une instance, celle-ci reçoit automatiquement une adresse IP publique issue du pool d'AWS. Si vous arrêtez ou redémarrez votre instance, cette adresse IP publique change : elle est dynamique. Pour que votre application dispose d'une adresse IP statique à partir de laquelle elle peut se connecter via les réseaux publics, vous pouvez utiliser une EIP.
Étape 1) Dans le volet gauche du tableau de bord EC2, vous pouvez accéder à « IP élastiques » comme indiqué ci-dessous.

Étape 2) Allouez une nouvelle adresse IP Elastic.

Étape 3) Allouez cette adresse IP à utiliser dans une étendue VPC.

- Votre demande aboutira si vous n'avez pas déjà 5 ou plus de 5 EIP sur votre compte.

Étape 4) Attribuez maintenant cette IP à votre instance.
- Sélectionnez ladite IP
- Cliquez sur Actions -> Adresse de l'associé

Étape 5) Dans la page suivante,
- Recherchez votre instance et
- Associez-y l’IP.

Étape 6) Revenez à l'écran de vos instances, vous verrez que votre instance a reçu votre EIP.

Étape 7) Maintenant, ouvrez Putty à partir de votre liste de programmes et ajoutez-y votre même EIP comme ci-dessous.

Étape 8) Dans cette étape,
Ajoutez votre clé privée dans Putty pour une connexion sécurisée
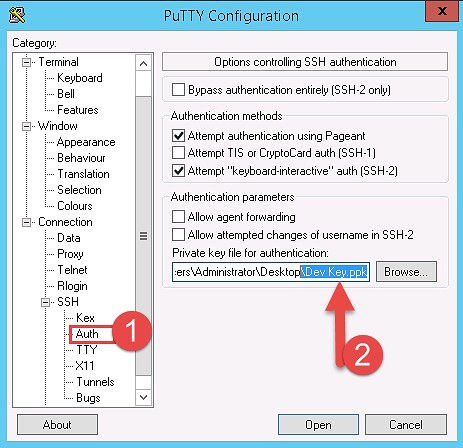
- Aller à Authentification
- Ajoutez votre clé privée au format .ppk (putty private key). Vous devrez convertir le fichier pem d'AWS en ppk à l'aide de puttygen
Une fois terminé, cliquez sur le bouton « Ouvrir »
- Une fois connecté, vous verrez avec succès le Linux rapide.
- Veuillez noter que la machine à partir de laquelle vous vous connectez doit être activée sur le groupe de sécurité de l'instance pour SSH (comme dans les étapes ci-dessus).

Une fois que vous vous êtes familiarisé avec les étapes ci-dessus pour lancer l’instance, cela ne prend que 2 minutes pour lancer la même chose !
Vous pouvez désormais utiliser votre serveur EC2 à la demande pour vos applications.
Outre les serveurs à la demande, AWS propose également des instances Spot qui vous permettent d'utiliser de la capacité de calcul inutilisée à moindre coût. Les sections suivantes expliquent ce qu'est une instance Spot et comment en demander une.
Qu'est-ce qu'une instance ponctuelle ?
Une instance ponctuelle est une offre d'AWS ; il permet à un abonné professionnel AWS d'enchérir sur la capacité de calcul AWS inutilisée. Le prix horaire d'une instance Spot est décidé par AWS et fluctue en fonction de l'offre et de la demande d'instances Spot.
Votre instance Spot s'exécute chaque fois que votre enchère dépasse le prix actuel du marché. Le prix d'une instance Spot varie en fonction du type d'instance et de la zone de disponibilité dans laquelle l'instance peut être provisionnée.
Lorsque le prix de votre offre dépasse le prix au comptant du marché de l'instance appelé « prix au comptant », votre instance continue de fonctionner. Lorsque le prix spot dépasse le prix offert, AWS mettra automatiquement fin à votre instance. Par conséquent, il est nécessaire de planifier soigneusement les instances ponctuelles dans votre architecture d’application.
Créer une demande ponctuelle
Afin de lancer une instance Spot, vous devez d'abord créer une demande Spot.
Suivez les étapes ci-dessous pour créer une demande ponctuelle.
- Sur le tableau de bord EC2, sélectionnez « Demandes Spot » dans le volet de gauche sous Instances.
- Cliquez sur le bouton « Demander des instances Spot » comme indiqué ci-dessous.

L'assistant de lancement de l'instance Spot s'ouvrira. Vous pouvez maintenant procéder à la sélection des paramètres et de la configuration de l'instance.
Rechercher des types d'instances
La première étape pour une instance ponctuelle consiste à « Rechercher des types d’instances ».

Étape 1) Sélectionnez une AMI : une AMI est un modèle composé de la plate-forme du système d'exploitation et du logiciel à installer dans l'instance. Sélectionnez l'AMI souhaitée dans la liste existante. Nous sélectionnons Amazon AMI Linux pour ce tutoriel.

Étape 2) Unité de capacité : une unité de capacité est l'exigence de votre application. Vous pouvez décider de lancer une instance en fonction du type d'instance, du vCPU ou d'une configuration personnalisée, comme votre choix d'exigences en matière de vCPU/mémoire/stockage. Ici, nous sélectionnons une instance.

Si vous souhaitez personnaliser la capacité, vous pouvez ajouter votre choix de
- processeur virtuel,
- Mémoire et
- Stockage d'instance comme ci-dessous.

Étape 3) Target La capacité indique le nombre d'instances ponctuelles que vous souhaitez conserver dans votre demande. Ici, nous en sélectionnons un.

Étape 4) Prix de l'offre – c'est le prix maximum que nous sommes prêts à payer pour l'instance. Nous allons fixer un prix particulier par instance/heure. C'est le calcul le plus simple en fonction de nos besoins métier. Nous verrons plus loin comment déterminer le prix acheteur afin que notre prix acheteur reste toujours élevé et ne dépasse pas le prix spot afin que notre instance continue de fonctionner.

juste en dessous du prix de l'offre, vous pouvez voir un bouton d'historique des prix. Cliquez dessus comme indiqué ci-dessous.

Ici, dans l'historique des prix, nous pouvons voir un graphique illustrant les tendances des prix des instances avec des données historiques. Vous pouvez sélectionner les paramètres et avoir une idée du prix de l'instance souhaitée sur une période de temps.
- Sélectionnez le produit. Nous avons sélectionné notre AMI Linux.
- Sélectionnez le type d'instance. Nous avons sélectionné m3.medium.
- Notez ici les prix moyens sur une journée.
Ainsi, d'après le graphique ci-dessous, nous pouvons constater que le type d'instance que nous prévoyons de provisionner se situe dans la fourchette de prix de 0.01xx $, et il semble que la zone de disponibilité « us-east 1a » ait le prix le plus bas.

suite. à l'étape 4.
Revenons donc à notre étape consistant à proposer un prix acheteur.
Afin de maintenir notre instance toujours disponible et si elle correspond à notre budget, nous pouvons proposer un prix d'offre plus élevé. Ici, nous avons indiqué un prix légèrement plus élevé de 0.05 $.

Vous pouvez voir certaines tendances dans l'assistant lui-même.
- Notez la section des types d'instances
- Sélectionnez le type d'instance que nous prévoyons de provisionner
- Notez le prix que nous prévoyons de proposer. Le % de demande nous montre que notre prix indiqué est 75 % du prix à la demande pour le même type d'instance. Cela signifie que nous économisons 25 % par heure par rapport à une instance à la demande. Vous pouvez encore réduire le prix et réduire considérablement les coûts.

Étape 5) Une fois que nous avons fini d’examiner les tendances et d’indiquer notre prix acheteur, cliquez sur suivant.

Configurer l'instance Spot
Notre prochaine étape consiste à configurer l'instance. Dans cette étape de l'assistant, nous configurerons les paramètres de l'instance tels que le VPC, les sous-réseaux, etc.
Nous allons jeter un coup d'oeil.
Étape 1) Stratégie d'allocation – elle détermine la manière dont votre demande spot est satisfaite à partir des pools spot d'AWS. Il existe deux types de stratégies :
- Diversifié – ici, les instances ponctuelles sont équilibrées dans tous les pools ponctuels
- Prix le plus bas – ici, les instances ponctuelles sont lancées à partir du pool qui propose les offres aux prix les plus bas
Pour ce didacticiel, nous sélectionnerons le prix le plus bas comme stratégie d'allocation.

Étape 2) Sélectionnez le VPC - nous sélectionnerons dans la liste des VPC disponibles que nous avons créée précédemment. Nous pouvons également créer un nouveau VPC à cette étape.

Étape 3) Ensuite, nous sélectionnerons le groupe de sécurité pour l'instance. Nous pouvons sélectionner un SG déjà existant ou en créer un nouveau.

Étape 4) Zone de disponibilité - nous sélectionnerons l'AZ où nous souhaitons placer notre instance en fonction de notre architecture d'application. Nous sélectionnons AZ-us-east-1a.

Étape 5) Sous-réseaux - nous allons sélectionner le sous-réseau dans notre liste de listes déjà disponibles.

Étape 6) IP publique - nous choisirons d'attribuer à l'instance une IP publique dès son lancement. Dans cette étape, vous pouvez choisir si vous souhaitez qu'AWS lui attribue automatiquement une adresse IP ou si vous souhaitez le faire manuellement plus tard. Vous pouvez également activer/désactiver la fonction « Attribuer automatiquement une adresse IP publique » ici.

Étape 7) Paire de clés- Une paire de clés est un ensemble de clés publiques-privées.
AWS stocke la clé privée dans l'instance et vous êtes invité à télécharger la clé privée. Assurez-vous de télécharger la clé et de la conserver en sécurité; s'il est perdu, vous ne pourrez pas le télécharger à nouveau.
Après avoir sélectionné l'IP publique, nous sélectionnons ici une clé que nous avons déjà créée dans notre dernier tutoriel.

RevVoir votre instance Spot
Une fois que nous aurons fini de configurer notre demande d'instance Spot dans les 2 étapes précédentes dans notre assistant, nous examinerons la configuration globale.

- Nous pouvons également télécharger un fichier JSON avec toutes les configurations. Vous trouverez ci-dessous notre fichier JSON.

Une fois l'examen terminé, nous pouvons procéder au lancement en cliquant sur le bouton Lancer comme indiqué ci-dessous.

Une fois que nous avons sélectionné Lancer, nous pouvons voir une notification concernant la création de la demande.

L'assistant de création de demande ponctuelle se fermera et la page reviendra automatiquement au tableau de bord EC2.
Vous pouvez voir comme indiqué ci-dessous que l'état de notre demande est « ouvert », ce qui signifie qu'elle est évaluée du côté d'AWS. AWS EC2 vérifiera si l'instance requise est disponible dans son pool de points.

Après quelques minutes, vous pouvez voir que l'état est passé à « actif », et maintenant notre demande de spot est satisfaite avec succès. Vous pouvez noter les paramètres de configuration ci-dessous.

