
Garantía de calidad del software (SQA): planificación, auditoría y Revoie
 Equipo editorial
⚡ Resumen inteligente
El control de calidad del software revisa el proceso de gestión de un proyecto, en lugar del producto en sí, proporcionando al Consejo de Administración pruebas documentadas de que el responsable de pruebas siguió los estándares acordados desde la planificación hasta el lanzamiento.
Tras las siete fases de pruebas, los resultados parecen buenos. No se produjeron problemas significativos en el proyecto. Guru99 Bank, y estabas orgulloso de cómo terminó. Desafortunadamente, la Junta Directiva piensa diferente.
No tienes pruebas de haber gestionado bien el proyecto, así que consultas con un asesor. La respuesta apunta directamente a una revisión de la gestión.

Esa respuesta es un comienzo, pero deja tres preguntas abiertas: qué son realmente una revisión y una auditoría, por qué el proceso las necesita y cómo llevarlas a cabo:

¿Qué es la gestión de pruebas? Rev¿Revisiones y auditorías?
- Revisión por la dirección: Una revisión de gestión también se conoce como Software Garantía de Calidado SQA. Se centra en el proceso de software en lugar de en los productos de software. El aseguramiento de la calidad es un conjunto de actividades diseñadas para confirmar que el director del proyecto sigue el proceso estándar definido de antemano. El aseguramiento de la calidad garantiza que el responsable de pruebas haga lo correcto de la manera correcta.
- Auditoría: Una auditoría consiste en el examen de los productos de trabajo y la información relacionada para evaluar si se siguió realmente el proceso estándar.
La revisión analiza el comportamiento; la auditoría analiza el rastro documental que deja.
¿Por qué necesitamos SQA en el proceso de gestión de pruebas?
Considere el siguiente escenario. El proyecto Guru99 Bank lleva a cabo una serie de fases de gestión de pruebas, desde el análisis de riesgos hasta el informe final de las pruebas:

Como responsable de pruebas, usted es la persona encargada de estas actividades. Sin embargo, Usted ocupa el puesto más alto en el equipo del proyecto. ¿Quién revisa sus tareas y verifica que las actividades de gestión del proyecto se ejecuten con los más altos estándares?
El auditor de SQA lo hace. El auditor verifica que las actividades de gestión del proyecto cumplan con los requisitos. estándar y te entrevista para comparar el proyecto con él. Solo a través de esa revisión el Consejo de Administración puede evaluar tu gestión del proyecto. A continuación, se presentan tres beneficios:

Cómo implementar el aseguramiento de la calidad
El aseguramiento de la calidad se implementa en tres pasos. El diagrama etiqueta la etapa intermedia. Preparación — la preparación de las normas y la metodología contempladas en el Paso 2:

Paso 1) Desarrollar el Plan de Aseguramiento de la Calidad del Software
Una actividad de prueba necesita una Plan de prueba; una actividad de SQA también necesita una Plan SQAEn él se establecen los procesos y procedimientos que garantizan que el producto o servicio entregado cumpla con el nivel de calidad esperado. El responsable de pruebas lo redacta durante la planificación del proyecto y programa las auditorías periódicamente.
El gestor de pruebas completa tres subpasos:

Paso 1.1) Identificar las funciones y responsabilidades del equipo de SQA.
En un equipo de proyecto, cada miembro es responsable de la calidad de su propio trabajo y debe asegurarse de que cumpla con los criterios de control de calidad.
El equipo de SQA lidera ese esfuerzo, por lo que el gerente de pruebas debe indicarlo. responsabilidad de cada miembro de SQA en el plan de SQA:
- Revisar y evaluar la calidad de las actividades del proyecto en relación con los criterios de control de calidad.
- Coordenadas Colaborar con el Consejo de Administración y los equipos de proyecto para evaluar los requisitos y participar en las reuniones de revisión y seguimiento del proyecto.
- Diseño track y recoger Métricas que permiten monitorear la calidad del proyecto.
- MEDIR la calidad del producto y garantizar Satisface las expectativas del cliente.
Por ejemplo, el plan SQA del proyecto Guru99 Bank enumera el equipo SQA como se muestra a continuación.
| No | Miembro | Roles | Medioambiental |
|---|---|---|---|
| 1 | Peter | Líder SQA | Desarrollar y documentar el estándar de calidad y el proceso para cada proceso de gestión.
Gestionar las actividades de aseguramiento de la calidad del software para el proyecto. |
| 2 | James | auditor SQA | Realizar las tareas de SQA e informar del resultado de cada revisión de SQA al responsable de SQA. |
| 3 | Frijol | auditor SQA | Realizar las tareas de SQA e informar del resultado de cada revisión de SQA al responsable de SQA. |
Paso 1.2) Enumere los productos de trabajo que el auditor de SQA realizará Revinspección y auditoría
El director de pruebas debe
- Lista cada producto de trabajo de cada proceso de gestión de pruebas.
- Definición a qué instalaciones o equipos puede acceder el auditor de SQA para realizar tareas de SQA, como evaluaciones de procesos y auditorías.
Para Guru99 Banco, enumere los productos de trabajo de cada proceso de gestión de pruebas y establezca permisos de acceso para los miembros de SQA:
| No | Fases de Gestión | Producto de trabajo | Path | Permiso | Conceder a la persona |
|---|---|---|---|---|---|
| 1 | El análisis de riesgos | Documento de gestión de riesgos | [Ruta del servidor] | Leer | Todos los miembros del equipo SQA |
| 2 | Estimacion | Informe de estimación y métricas | ... | Leer | Peter |
| 3 | Planificación | Documento de planificación de pruebas | ... | Leer | Todos los miembros del equipo SQA |
| 4 | Organización | Plan de recursos humanos, plan de formación. | ... | Leer | Todos los miembros del equipo SQA |
| 5 | Monitorear y controlar | Métricas recopiladas del esfuerzo del proyecto. | ... | Leer | Frijol |
| 6 | Gestión de problemas | Informe de gestión de problemas | ... | Leer | James |
| 7 | Informe de prueba | Documento de informe de prueba | ... | Leer | Todos los miembros del equipo SQA |
Paso 1.3) Crear el cronograma para realizar las tareas de SQA.
El responsable de pruebas describe las tareas que realizará el auditor de SQA y el producto final que genera cada tarea.
El cronograma de SQA normalmente se rige por el cronograma de desarrollo del proyecto, por lo que cada tarea se programa en función de la actividad de desarrollo en curso. A continuación se muestra un ejemplo de cronograma de revisión por la dirección.
| Fecha | Tareas SQA | Persona a cargo | Mareas Ideales para Lecciones | Resultado |
|---|---|---|---|---|
| 30-Oct-2025 | Evaluar la planificación del proyecto, tracprocesos de rey y supervisión | James | – Especificación del software Revoie – Estimación, cronograma maestro y plan del proyecto Revoie |
Informe de planificación de SQA, actas de revisión de SQA |
| 15-Dic-2025 | RevVer análisis de requisitos. | James | – RevVer el desarrollo de requisitos de software. | Informe de auditoría de procesos |
| 30-Mar-2026 | Revver y evaluar el diseño de la prueba | James | – RevVer el documento de diseño de prueba. | Informe SQA, actas de revisión de SQA |
| 30-Mar-2026 | Revver lanzamiento | Frijol | – Auditoría de procesos: Versión final | Informe de auditoría de procesos SQA |
| 2-abr-2026 | Revcierre del proyecto de visión | Frijol | – Revisión externa tras la entrega final al cliente. | Informe de auditoría de procesos SQA |
Paso 2) Definir los estándares y la metodología.
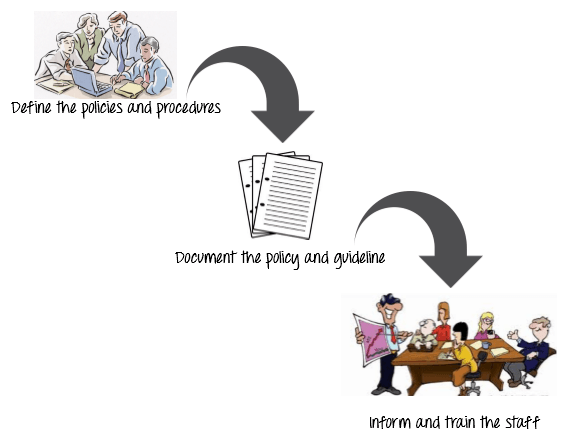
Para revisar las actividades de gestión conforme a un proceso estándar, primero debe existir dicho estándar por escrito:
- Definir las políticas y los procedimientos destinados a prevenir que se produzcan defectos en el proceso de gestión.
- Documentar las políticas y los procedimientos.
- Informar y capacitar al personal para que los utilice.
El diagrama tracesa secuencia:
Paso 3) RevVer el proceso
RevObservar las actividades del proyecto para verificar el cumplimiento del proceso de gestión definido. En una revisión de gestión, los miembros de SQA realizan cinco revisiones, etiquetadas como SQA0 a SQA4:

RevEl momento de la vista depende del modelo de ciclo de vida del desarrollo. Para GuruEn 99 Bank, los puntos de control se corresponden con el ciclo de vida de la prueba de la siguiente manera:

En cada fase de SQA, los miembros de SQA revisan los planes del proyecto, los productos de trabajo y los procedimientos en función de la política organizacional definida. Durante una auditoría deben trabajar desde una Lista de verificación de revisión de SQA, que califica cada actividad como Sí, No o N/A y convierte el resultado en un porcentaje de aprobación.
Después de recorrer los tres pasos de la implementación de la garantía de software, tendrá en sus manos el resultado de la gestión de pruebas. RevRevisión y auditoría. Ese informe es la prueba de la calidad de la gestión que usted muestra a sus partes interesadas.

Mejores Prácticas de Aseguramiento de la Calidad del Software
Aquí presentamos algunos hábitos comprobados para una implementación eficaz de SQA.
- Mejora continua: Todo proceso estándar de aseguramiento de la calidad del software (SQA) debe mejorarse periódicamente y oficializarse para que otros puedan seguirlo. Certifique el proceso conforme a un modelo reconocido, como la norma ISO 9001 o el área de práctica de Aseguramiento de la Calidad de Procesos y Productos (PPQA) del CMMI.
- Documentación: Todas las políticas y métodos de control de calidad definidos por el equipo de control de calidad deben documentarse para la formación y para su reutilización en proyectos futuros.
- Experiencia: Elegir auditores de SQA experimentados es una forma fiable de proteger la calidad de una revisión de gestión.
- Uso de la herramienta: Utilizando herramientas como issue trackers y herramientas de gestión de pruebas Reduce el esfuerzo de control de calidad del software y el coste del proyecto.
- Métrica: Métricas que track calidad del software en su estado actual, y compararlo con versiones anteriores, aumentar el valor y la madurez del las pruebas .
- Responsabilidad: La garantía de calidad del software no es tarea exclusiva del miembro del equipo de garantía de calidad. Todos los integrantes del equipo son responsables de la calidad del producto, no solo el responsable de pruebas o el gerente.
