
Kiểm thử lỗ hổng bảo mật là gì? Công cụ quét VAPT
 Thomas Hamilton
⚡ Tóm tắt thông minh
Kiểm thử đánh giá lỗ hổng bảo mật (VAPT) là quá trình quét các hệ thống, ứng dụng và mạng để phát hiện, phân loại và ưu tiên các điểm yếu bảo mật trước khi kẻ tấn công khai thác chúng, tạo thành nền tảng của mọi chương trình VAPT hiện đại.
Kiểm tra lỗ hổng là gì?
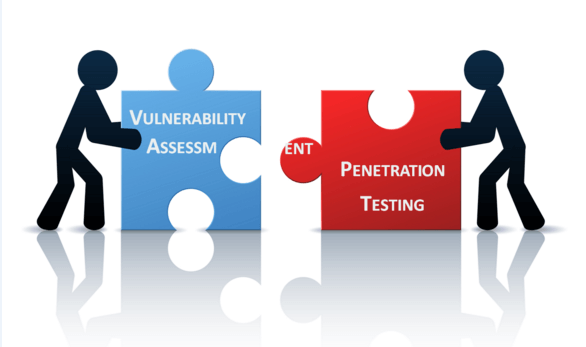
Kiểm tra lỗ hổng bảo mậtKiểm thử xâm nhập (VAPT), còn được gọi là Đánh giá lỗ hổng bảo mật, đánh giá các rủi ro bảo mật trong phần mềm, mạng và cơ sở hạ tầng để giảm xác suất xảy ra các mối đe dọa. Mục tiêu là giảm khả năng kẻ xâm nhập có được quyền truy cập trái phép. Đây là một nửa của giai đoạn phát hiện trong quy trình kết hợp được gọi là Đánh giá lỗ hổng bảo mật và Kiểm thử xâm nhập (VAPT).
Lỗ hổng bảo mật là bất kỳ sai sót, điểm yếu hoặc cấu hình sai nào trong các quy trình bảo mật, thiết kế, triển khai hoặc kiểm soát nội bộ của hệ thống có thể vi phạm chính sách bảo mật. Ví dụ bao gồm phần mềm chưa được vá lỗi, mật khẩu yếu và các dịch vụ bị lộ thông tin.
Tại sao phải đánh giá tính dễ bị tổn thương
- Đây là yếu tố thiết yếu đối với an ninh của mọi tổ chức.
- Nó xác định và báo cáo các điểm yếu, cho phép các nhóm giải quyết vấn đề bằng cách xếp hạng các lỗ hổng trước khi ai đó khai thác chúng.
- Quá trình quét các hệ điều hànhbao gồm phần mềm ứng dụng và mạng, nhằm xác định các vấn đề như xác thực không an toàn, thiếu bản vá lỗi và cấu hình sai.
- Việc đánh giá định kỳ hỗ trợ các khuôn khổ tuân thủ như PCI DSS, HIPAA, ISO 27001, SOC 2 và OWASP Top 10 (phiên bản 2021; phiên bản 2025 vẫn đang trong giai đoạn dự thảo tính đến năm 2026).
Quy trình đánh giá lỗ hổng
Đây là từng bước Quy trình đánh giá lỗ hổng Được sử dụng để xác định và ưu tiên các lỗ hổng bảo mật của hệ thống.

Bước 1) Mục tiêu & Chỉ tiêu: Xác định mục tiêu của phân tích lỗ hổng bảo mật, các tài sản cần bảo vệ và mức độ chấp nhận rủi ro của doanh nghiệp.
Bước 2) Phạm vi: Xác định rõ phạm vi trước khi bắt đầu thử nghiệm. Ba phạm vi có thể là:
- Da Đen Box Kiểm tra: Việc kiểm thử được thực hiện từ mạng bên ngoài mà không có bất kỳ thông tin nào về mạng và hệ thống nội bộ trước đó.
- Xám Box Kiểm tra: Kiểm thử từ mạng bên ngoài hoặc mạng nội bộ với kiến thức hạn chế về mạng nội bộ. Đây là sự kết hợp của phương pháp Black-Strike. Box Thử nghiệm và trắng Box Kiểm tra.
- trắng Box Kiểm tra: Việc kiểm thử được thực hiện trong mạng nội bộ với sự hiểu biết đầy đủ về mạng và hệ thống. Phương pháp này còn được gọi là Kiểm thử nội bộ.
Bước 3) Thu thập thông tin: Thu thập dữ liệu môi trường CNTT như cấu trúc mạng, dải địa chỉ IP, phiên bản hệ điều hành và các dịch vụ được công khai. Áp dụng cho cả ba loại phạm vi.
Bước 4) Phát hiện lỗ hổng: Sử dụng các công cụ quét để so sánh môi trường với các nguồn cấp dữ liệu CVE hiện tại và xác định các lỗ hổng hiện có.
Bước 5) Phân tích và lập kế hoạch: Đánh giá các phát hiện bằng CVSS và lập kế hoạch khắc phục hoặc, nếu phù hợp, mô phỏng việc xâm nhập vào các hệ thống bị ảnh hưởng.

ManageEngine Vulnerability Manager Plus Đây là một công cụ đánh giá và quản lý lỗ hổng bảo mật mạnh mẽ, cung cấp khả năng bao quát toàn diện từ khâu quét, phát hiện, đánh giá đến khắc phục lỗ hổng. Nó giúp các tổ chức chủ động xác định các điểm yếu bảo mật trên toàn mạng, ưu tiên các mối đe dọa dựa trên mức độ nghiêm trọng của rủi ro và tự động triển khai bản vá để tăng cường khả năng bảo mật của họ.
Cách thực hiện đánh giá lỗ hổng
Sau đây là quy trình từng bước trên Cách thực hiện đánh giá lỗ hổng:
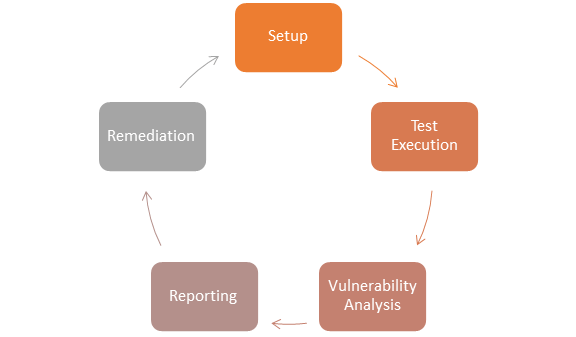
Bước 1) Thiết lập
- Bắt đầu lập hồ sơ về phạm vi công việc, nguồn lực và thông tin liên hệ.
- Cần có sự cho phép bằng văn bản từ chủ sở hữu hệ thống.
- Cập nhật chữ ký và plugin của trình quét lên phiên bản mới nhất.
- Cấu hình các công cụ với quyền truy cập được xác thực khi cần thiết để thực hiện kiểm tra sâu hơn.
Bước 2) Thực hiện kiểm tra
- Chạy các chương trình quét trên các máy chủ, ứng dụng và phạm vi mạng nằm trong phạm vi khảo sát.
- Thu thập và kiểm tra các gói dữ liệu khi cần thiết. Gói dữ liệu là đơn vị dữ liệu được định tuyến giữa nguồn và đích; lớp TCP chia các tệp thành các khối được đánh số mà bên nhận sẽ lắp ráp lại.
Bước 3) Phân tích lỗ hổng
- Xác định và phân loại các tài nguyên mạng hoặc hệ thống thuộc phạm vi nghiên cứu.
- Gán mức độ ưu tiên cho từng nguồn lực (ví dụ: Cao, Trung bình hoặc Thấp).
- Xác định các mối đe dọa tiềm tàng đối với từng nguồn lực.
- Hãy xây dựng chiến lược ưu tiên giải quyết những vấn đề quan trọng nhất trước tiên.
- Xác định và triển khai các biện pháp kiểm soát nhằm giảm thiểu hậu quả của một cuộc tấn công.
Bước 4) Báo cáo
- Lập báo cáo liệt kê từng phát hiện, điểm CVSS tương ứng, tài sản bị ảnh hưởng và giải pháp khắc phục được đề xuất.
- Tách riêng phần chi tiết kỹ thuật dành cho kỹ sư khỏi phần tóm tắt dành cho ban quản lý.
Bước 5) Khắc phục
- Khắc phục từng lỗ hổng thông qua việc vá lỗi, thay đổi cấu hình hoặc sử dụng biện pháp kiểm soát bù trừ.
- Quét lại sau khi khắc phục sự cố để xác nhận việc đóng kín.
Các loại máy quét lỗ hổng
Dựa trên máy chủ
- Xác định các sự cố trên một máy chủ hoặc phiên bản hệ điều hành cụ thể.
- Quá trình quét được thực hiện bằng cách sử dụng các công cụ quét dựa trên máy chủ để chẩn đoán các lỗ hổng ở cấp độ cấu hình và bản vá.
- Các công cụ dựa trên máy chủ thường triển khai một tác nhân hoặc tải một tiến trình trung gian lên hệ thống mục tiêu. tracGhi lại các sự kiện và báo cáo cho chuyên viên phân tích an ninh.
Dựa trên mạng
- Phát hiện các cổng mở và xác định các dịch vụ không xác định đang chạy trên các cổng đó, sau đó lập bản đồ các lỗ hổng tiềm ẩn liên quan đến từng dịch vụ.
- Quá trình này được thực hiện bởi các máy quét dựa trên mạng, có khả năng chạy các thao tác quét có xác thực hoặc không xác thực trên các dải địa chỉ IP.
Dựa trên cơ sở dữ liệu
- Xác định các lỗ hổng bảo mật trong hệ thống cơ sở dữ liệu bằng cách sử dụng các công cụ và kỹ thuật phát hiện các đường dẫn tấn công SQL injection, quyền truy cập yếu và cấu hình sai. Tấn công SQL injection xảy ra khi người dùng độc hại chèn các câu lệnh SQL thông qua các trường nhập liệu của ứng dụng để đọc hoặc sửa đổi dữ liệu mà họ không được phép truy cập.
Công cụ quét lỗ hổng
1) Teramind
Teramind Cung cấp bộ giải pháp toàn diện để ngăn chặn các mối đe dọa nội bộ và giám sát nhân viên. Giải pháp này tăng cường bảo mật thông qua phân tích hành vi và ngăn ngừa mất dữ liệu, đảm bảo tuân thủ quy định và tối ưu hóa quy trình kinh doanh.
Tính năng, đặc điểm:
- Phòng chống mối đe dọa nội bộ: Phát hiện các hành động của người dùng cho thấy mối đe dọa từ nội bộ.
- Tối ưu hóa quy trình kinh doanh: Sử dụng phân tích hành vi để cải tiến quy trình.
- Năng suất lao động: Giám sát năng suất, bảo mật và hành vi tuân thủ.
- Quản lý tuân thủ: Có khả năng mở rộng quy mô cho các doanh nghiệp nhỏ, doanh nghiệp lớn và chính phủ.
- Pháp y sự cố: Bằng chứng phục vụ cho việc ứng phó sự cố và thu thập thông tin tình báo về mối đe dọa.
- Ngăn ngừa mất dữ liệu: Giúp bảo vệ dữ liệu nhạy cảm khỏi bị mất mát.
- Giám sát nhân viên: Tracđánh giá hiệu suất và hoạt động của nhân viên.
- Phân tích hành vi: Phân tích dữ liệu hành vi người dùng ứng dụng để thu thập thông tin chi tiết.
- Giám sát tùy chỉnh: Các thiết lập dành cho các trường hợp sử dụng cụ thể hoặc các quy tắc được xác định trước.
- Thông tin chi tiết về bảng điều khiển: Thông tin chi tiết hữu ích được cung cấp thông qua bảng điều khiển toàn diện.
Ngoài TeramindCác máy quét được sử dụng rộng rãi nhất vào năm 2026 bao gồm: Nessus có thể sử dụng được, OpenVAS / Xương xanh, Qualys VMDR, Rapid7 InsightVM, Wireshark, Niko, Nmapvà metasploitBảng dữ liệu cũ bên dưới vẫn là tài liệu tham khảo lịch sử hữu ích về các loại công cụ.
| Phân loại | Công cụ | Mô tả Chi tiết |
|---|---|---|
| Dựa trên máy chủ | STAT | Quét nhiều hệ thống trên toàn mạng. |
| TARA | Trợ lý nghiên cứu phân tích Tiger. | |
| Cain & Abel | Khôi phục mật khẩu bằng cách theo dõi mạng và bẻ khóa thông tin đăng nhập HTTP. | |
| metasploit | Nền tảng mã nguồn mở dành cho nhà phát triểnping, thử nghiệm và xác thực mã khai thác. | |
| Dựa trên mạng | Cisco Máy quét an toàn | Chẩn đoán và khắc phục các sự cố an ninh mạng. |
| Wireshark | Phần mềm phân tích giao thức mạng mã nguồn mở dành cho Linux. Windowsvà macOS. | |
| Nmap | Tiện ích mã nguồn mở miễn phí dùng để phát hiện mạng và kiểm tra an ninh. | |
| Nessus | Tích hợp kiểm toán, báo cáo và quản lý bản vá dựa trên tác nhân và không dựa trên tác nhân. | |
| Dựa trên cơ sở dữ liệu | Chế độ ăn SQL | Công cụ tấn công từ điển dành cho SQL Server. |
| Kiểm toán viên an toàn | Thực hiện liệt kê, quét, kiểm tra, thử nghiệm xâm nhập và điều tra pháp y trên các hệ điều hành. | |
| quét cơ sở dữ liệu | Phát hiện Trojan cơ sở dữ liệu thông qua quá trình quét cơ bản. |
Ưu điểm của việc đánh giá tính dễ bị tổn thương
- Các công cụ mã nguồn mở như OpenVASNmap và Nikto đều miễn phí.
- Xác định hầu hết mọi lỗ hổng bảo mật đã biết có mã CVE.
- Hệ thống quét tự động bao phủ các khu đất rộng lớn một cách nhanh chóng.
- Dễ dàng lên lịch để giám sát liên tục.
Nhược điểm của việc đánh giá tính dễ bị tổn thương
- Có xu hướng tạo ra tỷ lệ dương tính giả cao, cần được chuyên gia phân tích xem xét kỹ lưỡng.
- Có thể bị phát hiện bởi các hệ thống phát hiện xâm nhập và tường lửa khi quá trình quét tạo ra nhiều nhiễu.
- Có thể bỏ sót những lỗ hổng bảo mật zero-day hoặc lỗ hổng logic mới nhất chưa có chữ ký.
So sánh đánh giá lỗ hổng và kiểm tra thâm nhập
| Đánh giá tính dễ bị tổn thương | Kiểm tra thâm nhập | |
|---|---|---|
| Đang làm việc | Khám phá lỗ hổng | Xác định và khai thác lỗ hổng |
| Cơ chế | Khám phá và quét | Mô phỏng |
| Tập trung | Chiều rộng hơn chiều sâu | Chiều sâu hơn chiều rộng |
| Bảo hiểm đầy đủ | Cao | Thấp |
| Chi phí | Thấp đến trung bình | Cao |
| Được thực hiện bởi | Nhân viên nội bộ hoặc dịch vụ quản lý | Một hacker đạo đức hoặc chuyên gia kiểm thử xâm nhập |
| Kiến thức kiểm thử | Cao | Thấp |
| Tần suất chạy | Liên tục, hoặc sau mỗi lần triển khai mới. | Thông thường một hoặc hai lần một năm |
| Kết quả | Thông tin chi tiết một phần về từng lỗ hổng bảo mật | Thông tin chi tiết đầy đủ và bằng chứng về vụ tấn công |
Phương pháp kiểm tra lỗ hổng
Thử nghiệm tích cực
- Trong quá trình kiểm thử chủ động, người kiểm thử đưa vào dữ liệu kiểm thử đánh giá lỗ hổng bảo mật mới và phân tích kết quả.
- Trong quá trình thử nghiệm, người thử nghiệm xây dựng một mô hình tư duy về hệ thống, mô hình này phát triển dần khi họ tương tác với phần mềm đang được thử nghiệm.
- Người kiểm thử chủ động tìm kiếm các trường hợp kiểm thử mới và các ý tưởng tấn công, đó là lý do tại sao nó được gọi là kiểm thử chủ động.
Kiểm tra thụ động
- Kiểm thử thụ động theo dõi kết quả chạy phần mềm cần kiểm thử mà không cần thêm các trường hợp kiểm thử hoặc dữ liệu mới, thường bằng cách quan sát nhật ký và lưu lượng mạng.
Kiểm tra mạng
- Kiểm thử mạng đo lường và ghi lại trạng thái hoạt động hiện tại của mạng trong một khoảng thời gian nhất định.
- Nó dự đoán cách mạng lưới hoạt động dưới tải trọng và phát hiện các vấn đề do các dịch vụ mới gây ra.
- Các đặc điểm chính của mạng cần kiểm tra bao gồm:
- Mức độ sử dụng
- Số lượng người dùng
- Sử dụng ứng dụng
Thử nghiệm phân tán
- Kiểm thử phân tán áp dụng cho các ứng dụng phân tán phục vụ nhiều máy khách cùng lúc. Việc kiểm thử một ứng dụng như vậy có nghĩa là kiểm tra cả phần máy khách và máy chủ của nó một cách riêng biệt và cùng nhau.
- Các thành phần liên quan tương tác với nhau trong quá trình chạy và phải duy trì sự đồng bộ; đồng bộ hóa là một trong những điểm quan trọng nhất trong kiểm thử phân tán.
Trí tuệ nhân tạo đang thay đổi việc đánh giá lỗ hổng bảo mật như thế nào?
AI đang được định hình lại.ping Đánh giá lỗ hổng bảo mật theo ba cách thực tiễn. Thứ nhất, các công cụ học máy đối chiếu kết quả quét với dữ liệu khai thác trực tiếp và danh mục Lỗ hổng đã khai thác (CVE) của CISA, cho thấy CVE nào đang bị lợi dụng để tấn công. Thứ hai, các mô hình ngôn ngữ lớn dịch kết quả quét thành các bước khắc phục và kịch bản vá lỗi. Thứ ba, các công cụ như Tenable ExposureAI, Qualys TruRisk và Rapid7 Active Risk đánh giá các phát hiện dựa trên tác động đến hoạt động kinh doanh chứ không phải dựa trên chỉ số CVSS thô. Trí tuệ nhân tạo không thay thế phán đoán của con người hay việc kiểm thử xâm nhập thủ công, nhưng nó giúp giảm đáng kể nhiễu loạn vốn đã gây khó khăn cho các chương trình phát hiện lỗ hổng bảo mật trong thời gian dài.
Kết luận
In kỹ thuật phần mềmKiểm thử lỗ hổng bảo mật phụ thuộc vào hai cơ chế bổ sung cho nhau: Đánh giá lỗ hổng và Kiểm thử xâm nhập. Một chương trình bảo mật hoàn thiện sẽ kết hợp cả hai để có được bức tranh toàn diện về rủi ro. Để tìm được công cụ phù hợp, hãy khám phá những công cụ này. công cụ kiểm tra thâm nhập.
