
10 บริษัทรักษาความปลอดภัยทางไซเบอร์ชั้นนำ (2026)
 โอลิเวอร์โจนส์

คุณเบื่อไหมกับการที่ต้องฝากธุรกิจของคุณไว้กับผู้ให้บริการด้านความปลอดภัยที่สัญญาว่าจะปกป้อง แต่กลับสร้างปัญหาให้? ผมเคยเห็นการเลือกที่ไม่ดีทำให้เกิดการรั่วไหลของข้อมูล การไม่ปฏิบัติตามกฎระเบียบ การตอบสนองต่อเหตุการณ์ล่าช้า การมองเห็นสถานการณ์ที่ไม่ดี ค่าใช้จ่ายแอบแฝง การผูกขาดผู้ให้บริการ การสนับสนุนที่อ่อนแอ ระบบป้องกันที่ล้าสมัย และความเชื่อมั่นที่ผิดพลาด ความผิดพลาดเหล่านี้ทำให้งบประมาณหมดไป ทีมงานหยุดชะงัก และเสียชื่อเสียง ผู้ให้บริการที่เหมาะสมจะพลิกสถานการณ์ด้วยการเสริมสร้างการตรวจจับ เร่งการตอบสนอง ลดความซับซ้อนของการปฏิบัติตามกฎระเบียบ และฟื้นฟูความไว้วางใจ
ฉันจ่าย ใช้เวลาค้นคว้ามากกว่า 150 ชั่วโมง และการทดสอบภาคปฏิบัติ บริษัทด้านความปลอดภัยทางไซเบอร์กว่า 36 แห่ง เพื่อรวบรวมข้อมูลและคำแนะนำนี้ จากการศึกษาค้นคว้าอย่างละเอียด ผมได้คัดเลือกเหลือเพียง 10 ข้อที่สำคัญจริงๆ บทความนี้อ้างอิงจากประสบการณ์ตรงและการประเมินผลในโลกแห่งความเป็นจริง ผมได้อธิบายคุณสมบัติหลัก ข้อดีข้อเสีย และราคาอย่างชัดเจน อ่านบทความฉบับเต็มเพื่อประกอบการตัดสินใจอย่างมั่นใจ อ่านเพิ่มเติม ...

ManageEngine แพลตฟอร์มนี้เป็นแพลตฟอร์มการจัดการด้านความปลอดภัยทางไซเบอร์และไอทีแบบรวมศูนย์ โดยมุ่งเน้นที่ความปลอดภัยของอุปกรณ์ปลายทาง การอัปเดตแพทช์ การจัดการช่องโหว่ และการปฏิบัติตามข้อกำหนด ช่วยให้องค์กรลดความเสี่ยงจากการโจมตีโดยการจัดการไฟร์วอลล์ อุปกรณ์ปลายทาง และการกำหนดค่าต่างๆ
บริษัทชั้นนำด้านความปลอดภัยทางไซเบอร์: ตัวเลือกยอดเยี่ยม!
| บริษัทรักษาความปลอดภัยทางไซเบอร์ | Key Features | ทดลองฟรี | ลิงค์ |
|---|---|---|---|
???? ManageEngine |
การจัดการช่องโหว่, การติดตั้งแพทช์อัตโนมัติ, รายงานการปฏิบัติตามข้อกำหนด | ทดลองใช้ฟรี 30 วัน | เรียนรู้เพิ่มเติม |
 Log360 |
SIEM, การตรวจจับภัยคุกคามแบบเรียลไทม์, UEBA | ทดลองใช้งานฟรี | เรียนรู้เพิ่มเติม |
 Teramind |
การตรวจจับภัยคุกคามจากบุคคลภายใน การวิเคราะห์พฤติกรรมผู้ใช้ | มีการสาธิต | เรียนรู้เพิ่มเติม |
 ตัวจัดการช่องโหว่พลัส |
การประเมินช่องโหว่ การจัดการแพทช์ การกำหนดค่าความปลอดภัย | ทดลองใช้ฟรี 30 วัน | เรียนรู้เพิ่มเติม |
 Check Point Software Technologies Ltd |
ความปลอดภัยเครือข่าย การปกป้องระบบคลาวด์และอุปกรณ์ปลายทาง | มีการสาธิต | เรียนรู้เพิ่มเติม |
1) ManageEngine
ManageEngine แพลตฟอร์มนี้เป็นแพลตฟอร์มการจัดการด้านความปลอดภัยทางไซเบอร์และไอทีแบบรวมศูนย์ โดยมุ่งเน้นที่ความปลอดภัยของอุปกรณ์ปลายทาง การอัปเดตแพทช์ การจัดการช่องโหว่ และการปฏิบัติตามข้อกำหนด ช่วยให้องค์กรลดพื้นที่เสี่ยงต่อการโจมตีโดยการจัดการไฟร์วอลล์ อุปกรณ์ปลายทาง และการกำหนดค่าต่างๆ พร้อมทั้งเสริมสร้างการป้องกันมัลแวร์ แรนซัมแวร์ และอื่นๆ ช่องว่างความไว้วางใจเป็นศูนย์.
สิ่งที่โดดเด่นสำหรับผมคือ ความเสี่ยงต่างๆ ปรากฏให้เห็นได้รวดเร็วขึ้นมากเมื่อทุกอย่างถูกรวมศูนย์ไว้ด้วยกัน ในระหว่างการตรวจสอบความปลอดภัยตามปกติ ปลายทางที่ส่งข้อมูลผิดพลาดและช่องโหว่ของนโยบายก็ปรากฏขึ้นทันที ทำให้การป้องกันและการแก้ไขมีประสิทธิภาพมากขึ้นโดยไม่ต้องใช้เครื่องมือหลายอย่างหรือสูญเสียการควบคุมการกำกับดูแล
สำนักงานใหญ่: เพลเซนตัน แคลิฟอร์เนีย – สหรัฐอเมริกา
ก่อตั้ง: 1996
Revenue: $ 974 ล้าน
ความเข้มแข็งของพนักงาน: > 10000
สิ่งอำนวยความสะดวก:
- การมองเห็นแบบรวม: คุณสมบัตินี้รวบรวมอุปกรณ์ปลายทางทั้งหมดไว้ในมุมมองการจัดการเดียว ช่วยขจัดจุดบอดในเครือข่าย และช่วยรักษาการควบคุมความปลอดภัยที่สม่ำเสมอในอุปกรณ์ที่กระจายอยู่ทั่วเครือข่าย ผมเคยใช้มันเพื่อระบุระบบที่ไม่ได้รับการจัดการได้อย่างรวดเร็วในระหว่างการตรวจสอบอุปกรณ์ปลายทางอย่างกะทันหัน
- ระบบอัตโนมัติในการติดตั้งแพทช์: ความสามารถนี้ช่วยลดความซับซ้อนในการติดตั้งแพทช์โดยการตรวจจับ ทดสอบ และติดตั้งโดยอัตโนมัติในระบบปฏิบัติการและแอปพลิเคชันต่างๆ ช่วยลดความเสี่ยงจากการถูกโจมตีเนื่องจากการอัปเดตล่าช้า ขณะใช้งานฟีเจอร์นี้ ผมขอแนะนำให้ทดสอบแพทช์กับกลุ่มนำร่องก่อนที่จะใช้งานจริงในวงกว้าง
- การประเมินความเสี่ยง: ฟีเจอร์นี้จะสแกนอุปกรณ์ปลายทางอย่างต่อเนื่องเพื่อระบุช่องโหว่และจัดลำดับตามระดับความรุนแรง ช่วยให้ทีมรักษาความปลอดภัยมุ่งเน้นการแก้ไขปัญหาในจุดที่มีความเสี่ยงสูงสุด ผมพบว่ามันมีประโยชน์อย่างยิ่งในช่วงการทบทวนความเสี่ยงรายไตรมาสเมื่อมีกำหนดเวลาที่จำกัด
- การตอบสนองต่อภัยคุกคาม: ฟังก์ชันนี้ตรวจจับกิจกรรมที่เป็นอันตรายและเริ่มกระบวนการแก้ไขอัตโนมัติ ช่วยเสริมความแข็งแกร่งในการป้องกันมัลแวร์ แรนซัมแวร์ และการพยายามบุกรุก คุณสามารถผสานรวมฟังก์ชันนี้เข้ากับกระบวนการ SOC เพื่อเร่งการควบคุมเหตุการณ์ได้
- การควบคุมพื้นผิว: คุณสมบัตินี้ช่วยลดช่องทางการโจมตีโดยการจำกัดพฤติกรรม พอร์ต และแอปพลิเคชันที่มีความเสี่ยง โดยรองรับ... วิธีการไม่ไว้วางใจ ในระดับปลายทาง ครั้งหนึ่งผมเคยใช้สิ่งนี้เพื่อบล็อกเครื่องมือที่ไม่ได้รับอนุญาตที่ถูกนำเข้ามาในระหว่างการแก้ไขปัญหาเร่งด่วนของผู้จำหน่าย
- การปฏิบัติตามนโยบาย: ความสามารถนี้จะระบุการเปลี่ยนแปลงการกำหนดค่าและการตั้งค่าปลายทางที่ไม่ปลอดภัย ซึ่งมักนำไปสู่การละเมิดความปลอดภัย และบังคับใช้มาตรฐานความปลอดภัยที่เป็นเอกภาพทั่วทั้งสภาพแวดล้อม หากการตรวจสอบการปฏิบัติตามข้อกำหนดเป็นปัญหาที่เกิดขึ้นซ้ำๆ ความสามารถนี้จะช่วยให้การควบคุมได้รับการบังคับใช้อย่างสม่ำเสมอ
ข้อดี
จุดด้อย
ราคา:
สามารถดาวน์โหลดได้ฟรี หากต้องการข้อมูลเพิ่มเติม โปรดติดต่อฝ่ายสนับสนุน
เยี่ยมชมร้านค้า ManageEngine >>
2) Log360
Log360 เป็นโซลูชัน SIEM และการจัดการบันทึกข้อมูลที่สร้างขึ้นเพื่อการตรวจจับภัยคุกคามแบบเรียลไทม์ การตรวจสอบการปฏิบัติตามข้อกำหนด และการวิเคราะห์ความปลอดภัยในเครือข่าย อุปกรณ์ปลายทาง และสภาพแวดล้อมคลาวด์ โดยจะเชื่อมโยงบันทึกข้อมูลเพื่อระบุการบุกรุก พฤติกรรมที่น่าสงสัย และการละเมิดนโยบาย พร้อมทั้งสนับสนุนการตรวจสอบและการปฏิบัติตามข้อกำหนดทางกฎหมาย
ฉันเคยเห็น Log360 เปิด ข้อมูลบันทึกจำนวนมหาศาล แปลงเป็นสัญญาณความปลอดภัยที่ชัดเจน ในขณะที่ตรวจสอบรูปแบบการเข้าถึงที่ผิดปกติ ระบบได้เน้นย้ำถึงภัยคุกคามที่แท้จริงซึ่งซ่อนอยู่ภายใต้สัญญาณรบกวน ทำให้สามารถตรวจสอบ วิเคราะห์ และตอบสนองได้รวดเร็วยิ่งขึ้น ก่อนที่ปัญหาจะลุกลามกลายเป็นเหตุการณ์ด้านความปลอดภัยที่กว้างขึ้น
สำนักงานใหญ่: เพลแซนตัน รัฐแคลิฟอร์เนีย – สหรัฐอเมริกา
ก่อตั้ง: 1996
Revenue: $ 974 ล้าน
ความเข้มแข็งของพนักงาน: > 10000
สิ่งอำนวยความสะดวก:
- การบันทึกแบบรวมศูนย์: คุณสมบัตินี้รวบรวมบันทึกจาก Active Directory, เซิร์ฟเวอร์, อุปกรณ์ปลายทาง, แอปพลิเคชัน และสภาพแวดล้อมคลาวด์ไว้ในที่เดียว คอนโซล SIEM แบบครบวงจรมันช่วยจัดระเบียบข้อมูลเหตุการณ์ได้อย่างรวดเร็ว ผมชอบที่มันช่วยป้องกันการสลับบริบทขณะตรวจสอบเหตุการณ์ด้านความปลอดภัยเครือข่ายและความปลอดภัยบนคลาวด์
- ความสัมพันธ์ของภัยคุกคาม: ความสามารถนี้เชื่อมโยงเหตุการณ์ด้านความปลอดภัยที่เกี่ยวข้องกันแบบเรียลไทม์ เพื่อเปิดเผยการโจมตีหลายขั้นตอนที่การแจ้งเตือนเพียงครั้งเดียวไม่สามารถเปิดเผยได้ ช่วยลดจำนวนการแจ้งเตือนที่มากเกินไปได้อย่างมาก ผมเคยเห็นมันเปิดเผยรูปแบบการเคลื่อนไหวในแนวนอนที่ไฟร์วอลล์และการแจ้งเตือน IDS แบบดั้งเดิมไม่สามารถตรวจจับได้
- ข่าวกรองภัยคุกคาม: ฟีเจอร์นี้ช่วยเสริมการแจ้งเตือนด้วยข้อมูลข่าวกรองระดับโลก โดยเพิ่มบริบทด้านชื่อเสียงและความเสี่ยงให้กับ IP และโดเมนต่างๆ ทำให้การตัดสินใจรวดเร็วยิ่งขึ้น ในระหว่างการทดสอบฟีเจอร์นี้ ผมสังเกตเห็นว่าการตรวจสอบดำเนินไปได้เร็วขึ้นเมื่อตัวบ่งชี้ต่างๆ มีรายละเอียดเกี่ยวกับระดับความรุนแรงของภัยคุกคามและแหล่งที่มาอยู่แล้ว
- การรายงานการปฏิบัติตาม: ฟังก์ชันนี้ช่วยสร้างรายงานที่พร้อมสำหรับการตรวจสอบโดยอัตโนมัติสำหรับมาตรฐานต่างๆ เช่น PCI DSS, HIPAA และ SOX โดยใช้ข้อมูลบันทึกแบบเรียลไทม์ ช่วยลดการรวบรวมหลักฐานด้วยตนเอง ขอแนะนำให้กำหนดเวลาการสร้างรายงานล่วงหน้าเพื่อให้พร้อมสำหรับการตรวจสอบและหลีกเลี่ยงความเครียดด้านการปฏิบัติตามกฎระเบียบในนาทีสุดท้าย
- การตรวจสอบความปลอดภัย: ฟีเจอร์นี้จะวิเคราะห์ข้อมูล telemetry อย่างต่อเนื่องและแจ้งเตือนเมื่อพบพฤติกรรมผิดปกติในระบบของคุณ แดชบอร์ดจะแปลงข้อมูลดิบให้เป็นข้อมูลเชิงลึก ฉันใช้ฟีเจอร์นี้ระหว่างการบำรุงรักษาและตรวจจับการเพิ่มขึ้นของการตรวจสอบสิทธิ์ที่ผิดปกติก่อนที่จะลุกลามกลายเป็นเหตุการณ์ใหญ่
- การวิเคราะห์บันทึกข้อมูล: ความสามารถนี้ช่วยให้สามารถค้นหาบันทึกข้อมูลได้อย่างละเอียดและรวดเร็ว โดยใช้ตัวกรอง ตรรกะบูลีน และสัญลักษณ์ตัวแทน (wildcards) ซึ่งช่วยลดเวลาในการตรวจสอบ ผมได้ทดสอบสิ่งนี้แล้ว tracเราได้ทำการวิเคราะห์เหตุการณ์ฟิชชิง และผลลัพธ์ที่ได้ช่วยให้สามารถระบุบัญชีที่ถูกโจมตีได้ภายในไม่กี่นาที
ข้อดี
จุดด้อย
ราคา:
คุณจะได้รับสาธิตการใช้งานจริงและได้รับใบเสนอราคาจากฝ่ายขาย
3) Teramind
Teramind มุ่งเน้นการตรวจจับภัยคุกคามจากภายในองค์กร การวิเคราะห์พฤติกรรมผู้ใช้ และการป้องกันการสูญเสียข้อมูลโดยการตรวจสอบกิจกรรมบนอุปกรณ์ปลายทางแบบเรียลไทม์ ช่วยให้องค์กรป้องกันผลกระทบจากการฟิชชิง การรั่วไหลของข้อมูล และการละเมิดนโยบาย พร้อมทั้งสนับสนุนการปฏิบัติตามกฎระเบียบ การบริหารความเสี่ยง และการสืบสวนด้านความปลอดภัย
ในสถานการณ์หนึ่ง พฤติกรรมผู้ใช้ที่ผิดปกติถูกตรวจพบตั้งแต่เนิ่นๆ ซึ่งช่วยป้องกันการรั่วไหลของข้อมูลที่อาจเกิดขึ้นได้ ระดับการมองเห็นดังกล่าวทำให้เห็นได้อย่างชัดเจนว่า... Teramind เสริมสร้างการป้องกัน สนับสนุนงานนิติวิทยาศาสตร์ และเสริมสร้างการกำกับดูแลโดยไม่พึ่งพาแต่เพียงอย่างเดียว ระบบรักษาความปลอดภัยแบบรอบนอก การควบคุม
สำนักงานใหญ่: รัฐฟลอริดา ประเทศสหรัฐอเมริกา
ก่อตั้ง: 2014
Revenue: $ 13.4 ล้าน
ความเข้มแข็งของพนักงาน: 10,000
สิ่งอำนวยความสะดวก:
- การป้องกันภัยคุกคามจากภายใน: ฟีเจอร์นี้ช่วยให้คุณตรวจจับพฤติกรรมเสี่ยงของบุคคลภายในได้ก่อนที่จะเกิดการละเมิดข้อมูล มันเชื่อมโยงการกระทำของผู้ใช้ในแอป ไฟล์ และเซสชันต่างๆ เพื่อระบุเจตนาที่น่าสงสัย ผมเคยเห็นมันตรวจจับรูปแบบการเข้าถึงที่ผิดปกติหลังเวลาทำการได้อย่างรวดเร็ว สัญญาณเตือนล่วงหน้าเช่นนี้ทำให้การควบคุมทำได้ง่ายขึ้น
- การป้องกันข้อมูลสูญหาย: คุณสามารถลดการรั่วไหลของข้อมูลได้โดยการตรวจสอบและควบคุมการเคลื่อนย้ายข้อมูลสำคัญระหว่างอุปกรณ์ต่างๆ ระบบจะตรวจสอบการถ่ายโอน การอัปโหลด และเส้นทางการรั่วไหลอื่นๆ ที่ผู้โจมตีมักใช้เป็นช่องทางในการละเมิด ในระหว่างการทดสอบ ผมแนะนำให้เริ่มต้นด้วยโฟลเดอร์ที่มีมูลค่าสูงก่อน จากนั้นค่อยๆ ขยายขอบเขตของนโยบายไปเรื่อยๆ วิธีนี้จะช่วยลดโอกาสการเกิดผลลัพธ์ที่ผิดพลาดได้
- เหตุการณ์นิติวิทยาศาสตร์: มันช่วยให้คุณมีหลักฐานที่น่าเชื่อถือในการจำลองเหตุการณ์ที่เกิดขึ้นระหว่างเหตุการณ์ด้านความปลอดภัย คุณสามารถตรวจสอบร่องรอยกิจกรรมของผู้ใช้เพื่อสนับสนุนการสืบสวน การแก้ไขปัญหา และการเสริมสร้างข้อมูลข่าวกรองด้านภัยคุกคาม ฉันเคยใช้มันมาแล้ว รีวิวสไตล์การเล่นซ้ำ ระหว่างสัปดาห์การตรวจสอบภายในเพื่อตรวจสอบความถูกต้องของกำหนดเวลาอย่างรวดเร็ว บริบทนี้มีประโยชน์อย่างแท้จริง
- การติดตามตรวจสอบประสิทธิภาพการทำงานของบุคลากร: ฟังก์ชันนี้เชื่อมโยงสัญญาณด้านความปลอดภัยและประสิทธิภาพการทำงานเข้าด้วยกัน เพื่อให้คุณเห็นว่าพฤติกรรมเสี่ยงนั้นทับซ้อนกับขั้นตอนการทำงานที่ไม่มีประสิทธิภาพตรงไหนบ้าง tracรูปแบบพฤติกรรม ks ที่อาจส่งผลกระทบต่อการปฏิบัติตามกฎระเบียบและการกำกับดูแลในทีมต่างๆ ในช่วงเริ่มต้นการทำงานระยะไกล ฉันสังเกตเห็นว่าการใช้งาน "ไอทีเงา" ปรากฏขึ้นตั้งแต่เนิ่นๆ ซึ่งการมองเห็นนี้ช่วยให้สามารถกำหนดนโยบายให้เข้มงวดขึ้นได้อย่างชาญฉลาด
- การตรวจจับความผิดปกติโดยใช้ UEBA: แทนที่จะพึ่งพากฎเกณฑ์คงที่เพียงอย่างเดียว แพลตฟอร์มนี้สามารถเรียนรู้พฤติกรรมปกติและเน้นความผิดปกติที่ดูเหมือนจะเป็นการบุกรุกได้ คุณสามารถใช้มันเพื่อตรวจจับการเข้าถึงไฟล์ที่ผิดปกติ การใช้งานเครื่องมือที่แปลกประหลาด หรือการขอสิทธิ์อย่างกะทันหัน ซึ่งมีประโยชน์เมื่อการหลอกลวงนำไปสู่การใช้บัญชีในทางที่ผิดอย่างลับๆ
- กฎอัจฉริยะและการแจ้งเตือนอัตโนมัติ: เมื่อคุณต้องการการตอบสนองที่รวดเร็วขึ้น ฟีเจอร์นี้ช่วยให้คุณสามารถตั้งค่าตรรกะการตรวจจับอัตโนมัติและสร้างการแจ้งเตือนทันทีที่พบการละเมิดนโยบาย คุณสามารถปรับแต่งกฎเกี่ยวกับข้อมูลที่ละเอียดอ่อน แอปที่น่าสงสัย หรือลำดับการเข้าถึงที่ผิดปกติได้ ขอแนะนำให้ติดแท็กการแจ้งเตือนตามระดับความเสี่ยงเพื่อให้การคัดกรองมีความชัดเจน และช่วยให้คิวของ SOC เป็นระเบียบมากขึ้น
ข้อดี
จุดด้อย
ราคา:
มีบริการสาธิตการใช้งานจริงให้ฟรี และนี่คือแพ็กเกจราคาถูกที่สุดที่ทางบริษัทนำเสนอ Teramind:
| Starter | UMA | DLP |
|---|---|---|
| $15 | $30 | $35 |
4) ManageEngine Vulnerability Manager Plus
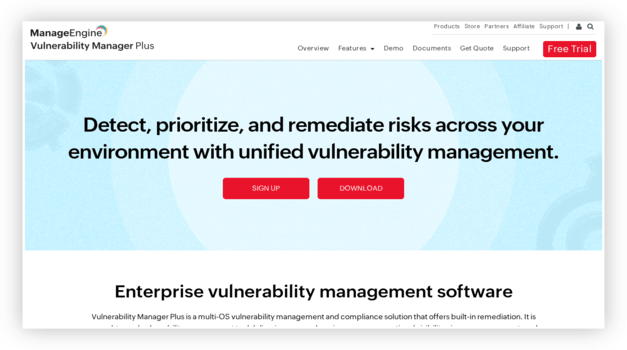
ManageEngine Vulnerability Manager Plus เป็นโซลูชันการจัดการภัยคุกคามและความเสี่ยงด้านความปลอดภัยแบบครบวงจร ที่ช่วยให้องค์กรตรวจจับ ประเมิน และแก้ไขจุดอ่อนในโครงสร้างพื้นฐานด้านไอที โดยผสานรวมการสแกนช่องโหว่อัตโนมัติ การจัดลำดับความสำคัญตามความเสี่ยง และการจัดการแพตช์แบบบูรณาการ เพื่อปกป้องระบบจากภัยคุกคามทั้งที่รู้จักและที่เกิดขึ้นใหม่
เมื่อฉันประเมินผลในบริบทที่หลากหลาย Windows, ลินุกซ์ และ macOS เมื่อเริ่มใช้งาน ระบบการแก้ไขช่องโหว่และการป้องกันช่องโหว่ Zero-day ที่มีมาให้ในตัวนั้นโดดเด่นขึ้นมาทันที ฉันสามารถสแกน จัดลำดับความสำคัญ และแก้ไขช่องโหว่ที่มีความเสี่ยงสูงได้อย่างรวดเร็ว คอนโซลเดี่ยวซึ่งทำให้เป็นตัวเลือกที่เหมาะสมสำหรับทีมที่ต้องการป้องกันและแก้ไขปัญหาในที่เดียว
สิ่งอำนวยความสะดวก:
- การประเมินความเสี่ยง: ระบบจะสแกนเซิร์ฟเวอร์ เวิร์กสเตชัน และอุปกรณ์เครือข่ายอย่างต่อเนื่อง เพื่อค้นหาจุดอ่อนและการตั้งค่าที่ไม่ถูกต้องที่อาจถูกโจมตีได้ ก่อนที่ผู้โจมตีจะเข้าถึงได้
- การจัดการแพทช์แบบบูรณาการ: คุณสามารถตั้งค่าการติดตั้งแพทช์แบบอัตโนมัติได้สำหรับ Windows, macOSรวมถึง Linux และแอปพลิเคชันจากผู้พัฒนาภายนอกอีกหลายร้อยรายการจากคอนโซลเดียวกัน ช่วยอุดช่องโหว่ด้านความปลอดภัยได้อย่างรวดเร็ว
- การจัดการการกำหนดค่าความปลอดภัย: ระบบจะตรวจจับการตั้งค่าที่ไม่ปลอดภัย รหัสผ่านเริ่มต้น และการแชร์ไฟล์ที่เปิดอยู่ จากนั้นจะช่วยคุณเสริมความแข็งแกร่งให้กับระบบเพื่อป้องกันช่องทางการโจมตีทั่วไป
- การลดความเสี่ยงจากช่องโหว่ Zero-Day: โปรแกรมนี้มีสคริปต์สำเร็จรูปเพื่อช่วยลดความเสี่ยงจากช่องโหว่ Zero-day ในระหว่างที่ยังไม่มีการออกแพทช์อย่างเป็นทางการ ซึ่งจะช่วยลดช่วงเวลาที่คุณมีความเสี่ยงลง
ข้อดี
จุดด้อย
ราคา:
มีเวอร์ชันฟรีสำหรับใช้งานในสภาพแวดล้อมขนาดเล็ก พร้อมทดลองใช้งานเวอร์ชันเสียเงินฟรี 30 วัน โดยมีราคาสำหรับเวอร์ชัน Professional และ Enterprise ให้บริการตามคำขอ
เยี่ยมชมร้านค้า ManageEngine >>
5) Check Point Software Technologies Ltd
Check Point Software Technologies Ltd นำเสนอโซลูชันด้านความปลอดภัยทางไซเบอร์ระดับองค์กร โดยเน้นหนักไปที่การป้องกันไฟร์วอลล์ การตรวจจับภัยคุกคาม และการป้องกันแบบ Zero Trust ครอบคลุมเครือข่าย อุปกรณ์ปลายทาง และสภาพแวดล้อมคลาวด์ แพลตฟอร์มของบริษัทได้รับการออกแบบมาเพื่อหยุดยั้งมัลแวร์ แรนซัมแวร์ และการโจมตีแบบฟิชชิ่งก่อนที่จะลุกลาม พร้อมทั้งสนับสนุนการปฏิบัติตามกฎระเบียบ การกำกับดูแล และการจัดการความเสี่ยงผ่านการมองเห็นแบบรวมศูนย์และการควบคุมนโยบาย
เมื่อฉันประเมินระบบรักษาความปลอดภัยของมันใน... การนำไปใช้งานจริง ระบบป้องกันการบุกรุกและระบบวิเคราะห์ภัยคุกคามอัตโนมัติโดดเด่นอย่างเห็นได้ชัด มันจัดการกับช่องโหว่ของอุปกรณ์ปลายทางและขั้นตอนการแก้ไขได้อย่างราบรื่น ทำให้เป็นตัวเลือกที่น่าเชื่อถือสำหรับองค์กรที่ให้ความสำคัญกับการป้องกันเชิงรุกและการรักษาความปลอดภัยที่พร้อมสำหรับการตรวจสอบ

สิ่งอำนวยความสะดวก:
- ระบบอัตโนมัติในการติดตั้งแพทช์: มันช่วยให้เอนด์พอยต์ เกตเวย์ และส่วนประกอบด้านความปลอดภัยสอดคล้องกับการแก้ไขช่องโหว่ล่าสุดอยู่เสมอ ทำให้ช่วงเวลาที่ถูกโจมตีสั้นลง ผมชอบที่มันช่วยให้การอัปเดตแพทช์มีความสม่ำเสมอโดยไม่ต้องคอยดูแลทุกส่วนประกอบอย่างใกล้ชิด ในระหว่างการทดสอบคุณสมบัตินี้ ผมขอแนะนำให้ทดสอบการอัปเดตในกลุ่มนำร่องก่อนที่จะเปิดใช้งานในวงกว้าง
- การปรับแต่งนโยบาย: คุณสามารถปรับแต่งกฎไฟร์วอลล์ การควบคุมการเข้าถึงแบบ Zero-Trust และโปรไฟล์การป้องกันภัยคุกคามให้ตรงกับขั้นตอนการทำงานจริงของธุรกิจได้ ผมใช้มันเพื่อแบ่งกลุ่มพนักงานที่ทำงานแบบไฮบริดตามบทบาทและสถานะการใช้งานอุปกรณ์ ซึ่งช่วยลดความเสี่ยงจากการเคลื่อนย้ายงานข้ามสายงาน นอกจากนี้ยังทำให้การอธิบายหลักฐานการกำกับดูแลและการตรวจสอบทำได้ง่ายขึ้นด้วย
- การป้องกันข้อมูล: ความสามารถนี้ช่วยลดผลกระทบจากการละเมิดข้อมูลโดยการเพิ่มการเข้ารหัส การตรวจจับภัยคุกคาม และการควบคุมตามนโยบายรอบการไหลเวียนของข้อมูลที่ละเอียดอ่อน ผมเคยเห็นมันตรวจจับรูปแบบการรับส่งข้อมูลขาออกที่มีความเสี่ยงซึ่งดูเหมือนจะเป็นการขโมยข้อมูลอย่างลับๆ นอกจากนี้ยังรองรับการตรวจสอบที่ขับเคลื่อนด้วยการปฏิบัติตามข้อกำหนด ซึ่งมีประโยชน์ในระหว่างการตรวจสอบด้านความปลอดภัย
- การป้องกันภัยคุกคาม: คุณจะได้รับการบังคับใช้ความปลอดภัยของเครือข่ายที่แข็งแกร่งด้วยไฟร์วอลล์ที่ทันสมัยและการป้องกันการบุกรุกที่บล็อกการโจมตีตั้งแต่ก่อนที่จะเกิดขึ้น ผมเคยเห็นมันปิดกั้นการรับส่งข้อมูลคำสั่งและควบคุมที่น่าสงสัยระหว่างเซสชันในสภาพแวดล้อมการทดสอบ มันเป็นรากฐานที่มั่นคงสำหรับการมองเห็นขอบเขตและแนวดิ่งระหว่างตะวันออกและตะวันตก
- การเข้าถึงที่ปลอดภัย: สิ่งที่โดดเด่นคือวิธีการรักษาความปลอดภัยให้กับผู้ใช้ระยะไกลโดยไม่เปิดเผยแอปพลิเคชันภายในสู่สาธารณะทางอินเทอร์เน็ต ในลักษณะ "เปรียบเทียบ"tracTor จำเป็นต้องได้รับสิทธิ์การเข้าถึงโดย Mondayในสถานการณ์ดังกล่าว คุณสามารถล็อกการเข้าถึงเฉพาะบริการที่จำเป็นและบังคับใช้ MFA ได้ นอกจากนี้ยังมีตัวเลือกที่ให้คุณจำกัดการเข้าถึงตามสถานะของอุปกรณ์อีกด้วย
- การจัดการกลาง: คุณสามารถจัดการนโยบาย ข้อมูลการวัดระยะทาง และขั้นตอนการทำงานของเหตุการณ์ต่างๆ ได้จากคอนโซลส่วนกลาง แทนที่จะต้องใช้เครื่องมือที่กระจัดกระจายอยู่หลายตัว ผมใช้การตั้งค่านี้เพื่อเร่งความเร็วในการคัดกรองเหตุการณ์ของ SOC เมื่อมีการแจ้งเตือนเพิ่มขึ้นอย่างรวดเร็วหลังจากเกิดการระบาดของฟิชชิง นอกจากนี้ยังช่วยสร้างมาตรฐานการควบคุมต่างๆ ในสภาพแวดล้อมสาขา คลาวด์ และอุปกรณ์เคลื่อนที่อีกด้วย
ข้อดี
จุดด้อย
ราคา:
คุณจะได้รับสาธิตการใช้งานจริงฟรี และสามารถขอใบเสนอราคาได้โดยติดต่อฝ่ายขาย/ฝ่ายสนับสนุน
Link: https://www.checkpoint.com/
6) Cisco
Cisco แนวทางการรักษาความปลอดภัยทางไซเบอร์ของบริษัทนี้เน้นที่เครือข่ายเป็นหลัก โดยผสานรวมการรักษาความปลอดภัยด้วยไฟร์วอลล์ การปกป้องปลายทาง การเข้ารหัส และการเข้าถึงแบบ Zero Trust เข้าไว้ในระบบนิเวศเดียวกัน โซลูชันของบริษัทเน้นการตรวจจับภัยคุกคาม การป้องกันการบุกรุก และการเชื่อมต่อที่ปลอดภัย ทำให้มีประสิทธิภาพเป็นพิเศษสำหรับองค์กรที่จัดการโครงสร้างพื้นฐานที่ซับซ้อนซึ่งมีข้อกำหนดด้านการปฏิบัติตามกฎระเบียบและการกำกับดูแลที่เข้มงวด
ในขณะที่ใช้งาน Ciscoเครื่องมือรักษาความปลอดภัยของใน สภาพแวดล้อมที่มีการจราจรหนาแน่นฉันสังเกตเห็นว่าการตรวจสอบภัยคุกคามและการบังคับใช้นโยบายนั้นสอดคล้องกับการดำเนินงานประจำวันอย่างเป็นธรรมชาติ ความสามารถในการเชื่อมโยงพฤติกรรมของเครือข่ายกับสัญญาณจากอุปกรณ์ปลายทางช่วยลดความเสี่ยงและปรับปรุงเวลาตอบสนองโดยไม่กระทบต่อประสิทธิภาพหรือความต่อเนื่องในการดำเนินงาน

สิ่งอำนวยความสะดวก:
- ขอบเขตการให้บริการด้านความปลอดภัยทางไซเบอร์: พึ่งได้ Cisco เพื่อการปกป้องที่หลากหลาย รวมถึงการรักษาความปลอดภัยของไฟร์วอลล์ การป้องกันปลายทาง การป้องกันมัลแวร์ และการควบคุมความปลอดภัยบนคลาวด์ ความครอบคลุมนี้ช่วยลดการกระจายตัวของเครื่องมือในสภาพแวดล้อมของคุณ โดยเฉพาะอย่างยิ่งมีประโยชน์เมื่อต้องการจัดเรียงข้อมูลการวัดเพื่อการตรวจจับภัยคุกคามแบบรวมศูนย์
- การแจ้งเตือนที่ปรับแต่งได้: ความสามารถนี้ช่วยให้ทีมสามารถมุ่งเน้นไปที่ภัยคุกคามที่มีความเสี่ยงสูงแทนที่จะเป็นเสียงรบกวนจากระบบแจ้งเตือน คุณสามารถปรับแต่งการทำงานของทริกเกอร์สำหรับการพยายามตรวจสอบสิทธิ์ที่น่าสงสัย ความผิดปกติของอุปกรณ์ปลายทาง หรือการเคลื่อนย้ายเครือข่ายได้ สิ่งหนึ่งที่ผมสังเกตเห็นขณะใช้งานฟีเจอร์นี้คือ การกำหนดเกณฑ์ความรุนแรงที่เข้มงวดขึ้นช่วยลดความเหนื่อยล้าของ SOC ได้อย่างมาก
- การตรวจจับมัลแวร์เชิงรุก: ฟังก์ชันนี้มุ่งเน้นไปที่การระบุพฤติกรรมที่เป็นอันตรายก่อนที่จะลุกลามกลายเป็นช่องโหว่ ผมเคยเห็นมันตรวจจับสัญญาณบ่งชี้ของแรนซัมแวร์และทราฟฟิกควบคุมได้ตั้งแต่ระยะแรก การตรวจจับตั้งแต่เนิ่นๆ นี้จะช่วยลดระยะเวลาในการแก้ไขปัญหาและจำกัดขอบเขตความเสียหาย
- แดชบอร์ดที่ใช้งานง่าย: อินเทอร์เฟซนี้ช่วยให้การตรวจสอบสถานะความปลอดภัยทำได้ง่ายขึ้นโดยไม่ต้องกระโดดข้ามไปมาping ระหว่างคอนโซลหลายตัว ผมชอบที่มันช่วยเร่งกระบวนการตรวจสอบความถูกต้องระหว่างการสืบสวนที่กำลังดำเนินอยู่ ในการตรวจสอบภายในครั้งหนึ่ง ผมใช้มันเพื่อยืนยันอย่างรวดเร็วว่าการแจ้งเตือนตรงกับกิจกรรมจริงบนอุปกรณ์ปลายทางหรือไม่
- Cisco Talos Threat Intelligence: ระบบอัจฉริยะนี้ช่วยเสริมการตรวจจับด้วยบริบทการโจมตีในโลกแห่งความเป็นจริง สนับสนุนการค้นหาภัยคุกคาม การวิเคราะห์เหตุการณ์ และ ตัดสินใจได้เร็วขึ้นคุณจะสังเกตได้ว่ามันมักจะอธิบายถึงรูปแบบพฤติกรรมของผู้โจมตี ซึ่งช่วยให้นักวิเคราะห์สามารถตอบสนองได้อย่างมั่นใจ
- Duo MFA สำหรับการเข้าถึงแบบ Zero-Trust: คุณสมบัตินี้ช่วยเสริมความแข็งแกร่งในการยืนยันตัวตนโดยใช้การตรวจสอบแบบหลายปัจจัยทั้งในแอปพลิเคชันบนคลาวด์และบนระบบภายในองค์กร มีประสิทธิภาพเมื่อการโจมตีแบบฟิชชิ่งและการขโมยข้อมูลประจำตัวเป็นปัญหาที่เกิดขึ้นซ้ำๆ ผมได้ใช้มันเพื่อเพิ่มความปลอดภัยให้กับการเข้าถึง VPN และ SaaS โดยไม่รบกวนขั้นตอนการทำงานของผู้ใช้
ข้อดี
จุดด้อย
ราคา:
ติดต่อฝ่ายสนับสนุนเพื่อขอรับการสาธิตและใบเสนอราคา
Link: https://www.cisco.com/site/in/en/index.html
7) Palo Alto Networks
Palo Alto Networks เป็นที่รู้จักในด้านการป้องกันภัยคุกคามขั้นสูง ซึ่งครอบคลุมถึงไฟร์วอลล์ ความปลอดภัยของอุปกรณ์ปลายทาง เวิร์กโหลดบนคลาวด์ และอื่นๆ สถาปัตยกรรมแบบ Zero Trustแพลตฟอร์มของบริษัทมุ่งเน้นอย่างมากในการตรวจจับแบบเรียลไทม์ การวิเคราะห์มัลแวร์ และการตอบสนองอัตโนมัติping องค์กรต่างๆ ต้องก้าวล้ำหน้าภัยคุกคามจากแรนซัมแวร์ ฟิชชิ่ง และเทคนิคการบุกรุกที่เปลี่ยนแปลงอยู่เสมอ
จากการใช้งานจริง ความแม่นยำของระบบวิเคราะห์ภัยคุกคามและพฤติกรรมภัยคุกคามนั้นเห็นได้ชัดเจนอย่างรวดเร็ว เหตุการณ์ด้านความปลอดภัยถูกระบุได้เร็วขึ้นในห่วงโซ่การโจมตี ช่วยลดภาระงานด้านการตรวจสอบและลดความเสี่ยง เหมาะอย่างยิ่งสำหรับทีมที่ต้องการการมองเห็นเชิงลึก การป้องกันที่รวดเร็ว และการป้องกันที่ปรับขนาดได้โดยไม่เพิ่มความซับซ้อนในการดำเนินงาน

สิ่งอำนวยความสะดวก:
- ขอบเขตผลิตภัณฑ์: คุณสมบัตินี้ครอบคลุมไฟร์วอลล์ ความปลอดภัยปลายทาง ความปลอดภัยบนคลาวด์ และการป้องกันภัยคุกคามไว้ในระบบนิเวศเดียว ช่วยลดความซับซ้อนในการกำกับดูแลและการจัดการความเสี่ยงระหว่างทีม คุณสามารถกำหนดมาตรฐานการควบคุมความไว้วางใจเป็นศูนย์และความปลอดภัยเครือข่ายได้โดยไม่ต้องใช้เครื่องมือที่กระจัดกระจาย
- การควบคุมภัยคุกคาม: ความสามารถนี้ช่วยรวมศูนย์การตรวจจับและการตอบสนอง ทำให้การแจ้งเตือนเชื่อมโยงกันระหว่างมัลแวร์ ฟิชชิ่ง และการพยายามบุกรุก ช่วยลดการวิเคราะห์แบบแยกส่วนระหว่างเกิดเหตุการณ์ ผมเคยเห็นทีมต่างๆ ปิดการสืบสวนได้เร็วขึ้นด้วยข้อมูลการวัดระยะทางที่เชื่อมโยงกันในที่เดียว
- การแจ้งเตือนแบบเรียลไทม์: คุณสมบัตินี้จะส่งมอบ การแจ้งเตือนแบบเรียลไทม์ สำหรับการตรวจจับกิจกรรมที่น่าสงสัยและการพยายามโจมตีช่องโหว่ ช่วยให้ทีม SOC สามารถตอบสนองได้ก่อนที่ภัยคุกคามจะลุกลามใหญ่โต ในระหว่างการใช้งานฟีเจอร์นี้ สิ่งหนึ่งที่ผมสังเกตเห็นคือ การปรับแต่งกฎระดับความรุนแรงตั้งแต่เนิ่นๆ ช่วยลดความเหนื่อยล้าจากการแจ้งเตือนได้
- คอร์เท็กซ์ เอ็กซ์ดีอาร์: ความสามารถนี้เชื่อมโยงสัญญาณจากอุปกรณ์ปลายทาง เครือข่าย คลาวด์ และข้อมูลระบุตัวตน เพื่อระบุภัยคุกคามที่มีความน่าเชื่อถือสูง ออกแบบมาเพื่อการล่าภัยคุกคามสมัยใหม่ที่ครอบคลุมหลายช่องทางการโจมตี ผมได้ทดสอบเวิร์กโฟลว์ที่คล้ายกันในระหว่างการจำลองและพบว่าเวลาในการคัดกรองลดลงอย่างมาก
- ปริสมา คลาวด์: คุณสมบัตินี้ช่วยรักษาความปลอดภัยของเวิร์กโหลดตั้งแต่โค้ดไปจนถึงรันไทม์ด้วยการตรวจจับช่องโหว่และการตรวจสอบการปฏิบัติตามข้อกำหนด ช่วยป้องกันการตั้งค่าที่ไม่ถูกต้องซึ่งมักนำไปสู่การละเมิดความปลอดภัย คุณสามารถใช้คุณสมบัตินี้เพื่อปรับความเร็วในการพัฒนาแบบ DevOps ให้สอดคล้องกับการควบคุมความปลอดภัยของแอปพลิเคชัน
- Prisma Access: คุณสมบัตินี้เปิดใช้งาน การเชื่อมต่อแบบ Zero Trust เหมาะสำหรับผู้ใช้งานระยะไกลและสาขาที่ไม่พึ่งพา VPN มากนัก ระบบนี้บังคับใช้การเข้ารหัสและการเข้าถึงแบบ MFA อย่างสม่ำเสมอ สำหรับทีมแบบไฮบริด การตั้งค่านี้ช่วยขจัดปัญหาคอขวดด้านประสิทธิภาพในขณะที่ยังคงรักษาการอนุญาตที่เข้มงวด
ข้อดี
จุดด้อย
ราคา:
ติดต่อฝ่ายสนับสนุนเพื่อขอรับการสาธิต การทดลองใช้ และใบเสนอราคา
Link: https://www.paloaltonetworks.com/
8) IBM
IBM นำเสนอชุดโซลูชันด้านความปลอดภัยทางไซเบอร์ที่แข็งแกร่งและได้มาตรฐานระดับองค์กร ซึ่งสร้างขึ้นจากระบบตรวจจับภัยคุกคาม การป้องกัน และการตอบสนองต่อเหตุการณ์แบบบูรณาการ สำหรับเครือข่าย สภาพแวดล้อมคลาวด์ อุปกรณ์ปลายทาง และข้อมูล IBMบริการรักษาความปลอดภัยของบริษัทใช้ประโยชน์จากการเข้ารหัสขั้นสูง การรับรู้สถานการณ์ และระบบตอบสนองอัตโนมัติ เพื่อเสริมความแข็งแกร่งให้กับการดำเนินงานดิจิทัลในอุตสาหกรรมต่างๆ รวมถึงการใช้งานขนาดใหญ่ของภาครัฐและองค์กรธุรกิจ
ในการใช้งาน IBMด้วยแพลตฟอร์มความปลอดภัยของบริษัทสำหรับการจัดการความเสี่ยงอย่างครอบคลุม ฉันจึงมองเห็นถึงประโยชน์ของมัน กรอบการทำงานที่เป็นหนึ่งเดียวช่วยลดความซับซ้อน ความท้าทายด้านการกำกับดูแลและการปฏิบัติตามกฎระเบียบที่ซับซ้อน ซึ่งทำให้... IBM เป็นตัวเลือกที่ยอดเยี่ยมสำหรับองค์กรที่ต้องการไฟร์วอลล์ที่แข็งแกร่ง การป้องกันมัลแวร์ การควบคุมการเข้าถึงแบบ Zero-Trust และการป้องกันแบบเรียลไทม์จากการฟิชชิ่งและแรนซัมแวร์

สิ่งอำนวยความสะดวก:
- กลยุทธ์และความเสี่ยงด้านไซเบอร์: พื้นที่นี้มุ่งเน้นไปที่การกำกับดูแล การปฏิบัติตามกฎระเบียบ และการนำมาตรการควบคุมความปลอดภัยไปใช้ในสภาพแวดล้อมแบบไฮบริด ช่วยให้การจัดการช่องโหว่ ลำดับความสำคัญในการแก้ไข และความพร้อมในการตรวจสอบสอดคล้องกับความเสี่ยงทางธุรกิจที่แท้จริง ลองนึกภาพการเตรียมความพร้อมของทีมที่อยู่ภายใต้การกำกับดูแลping สำหรับการประเมินผล วิธีนี้ช่วยให้หลักฐานถูกจัดระเบียบ แทนที่จะต้องวุ่นวายค้นหาในนาทีสุดท้าย
- การแปลงที่ปลอดภัยจากควอนตัม: ความสามารถนี้เตรียมความพร้อมด้านการเข้ารหัสสำหรับอนาคตหลังยุคควอนตัม เพื่อให้ข้อมูลที่เข้ารหัสในปัจจุบันไม่ตกเป็นเป้าหมายง่าย ๆ ในวันพรุ่งนี้ โดยเฉพาะอย่างยิ่งในอุตสาหกรรมที่ต้องการเก็บรักษาข้อมูลระยะยาว เช่น ข้อมูลระบุตัวตน ข้อมูลทางการเงิน หรือข้อมูลด้านสุขภาพ ผมพบว่าการวางแผนล่วงหน้าในส่วนนี้จะช่วยป้องกันการปรับโครงสร้างใหม่ที่ยุ่งยากในภายหลังได้
- บริการรักษาความปลอดภัยที่มีการจัดการ: บริการนี้ให้การเฝ้าระวังและตอบสนองตลอด 24 ชั่วโมง ซึ่งเป็นสิ่งสำคัญอย่างยิ่งเมื่อภัยคุกคามไม่เคารพเวลาทำการ บริการนี้สร้างขึ้นเพื่อการตรวจจับขั้นสูง การตอบสนองต่อเหตุการณ์ และการจัดการความเสี่ยงอย่างต่อเนื่อง ขณะใช้งานวิธีการนี้ ผมขอแนะนำให้กำหนดเส้นทางการแจ้งเหตุตั้งแต่เนิ่นๆ เพื่อหลีกเลี่ยงความสับสนในช่วงกลางคืน
- หน่วยข่าวกรองภัยคุกคาม X-Force: IBMงานวิจัยด้านข่าวกรองภัยคุกคามของบริษัท ช่วยให้คุณก้าวล้ำหน้าการโจมตีอยู่เสมอ แคมเปญมัลแวร์และกลยุทธ์การโจมตีที่เกิดขึ้นใหม่ มันเพิ่มบริบทให้กับการตรวจจับ เพื่อให้นักวิเคราะห์สามารถจัดลำดับความสำคัญในสิ่งที่สำคัญจริงๆ ได้ คุณจะสังเกตเห็นว่าการสืบสวนดำเนินไปเร็วขึ้นเมื่อตัวบ่งชี้และข้อมูลชื่อเสียงช่วยเสริมการแจ้งเตือน
- ชุดโปรแกรมตรวจจับและตอบสนองภัยคุกคาม QRadar: QRadar ผสานรวม SIEM, SOAR และระบบรักษาความปลอดภัยปลายทางเข้าด้วยกัน เพื่อให้คุณสามารถตรวจจับ ตรวจสอบ และควบคุมภัยคุกคามโดยอัตโนมัติได้ในขั้นตอนการทำงานเดียว ออกแบบมาเพื่อลดความเหนื่อยล้าจากการแจ้งเตือนด้วยประสบการณ์การใช้งานที่เป็นหนึ่งเดียวสำหรับนักวิเคราะห์ ผมแนะนำให้ปรับแต่งกรณีการใช้งานที่มีมูลค่าสูงก่อน เช่น ห่วงโซ่การโจมตีแบบฟิชชิ่งเพื่อเจาะระบบ ก่อนที่จะขยายกฎต่างๆ
- ระบบตอบรับอัตโนมัติ: ความสามารถนี้ช่วยให้คุณควบคุมเหตุการณ์ได้อย่างรวดเร็วเมื่อข้อมูล telemetry พุ่งสูงขึ้นหรือมีการแจ้งเตือนการบุกรุก ช่วยลดขั้นตอนการคัดแยกปัญหา ทำให้สามารถแยกกิจกรรมของ ransomware, phishing หรือ botnet ได้ก่อนที่จะแพร่กระจาย ผมชอบที่มันช่วยลดการส่งต่อข้อมูลด้วยตนเองในช่วงเวลาทำงานที่วุ่นวายของ SOC
ข้อดี
จุดด้อย
ราคา:
ติดต่อฝ่ายขายเพื่อขอใบเสนอราคา
Link: https://www.ibm.com/services/security
9) CyberArk Software
CyberArk Software บริษัทนี้เชี่ยวชาญด้านความปลอดภัยของข้อมูลประจำตัวและการเข้าถึงสิทธิ์พิเศษ ปกป้องสินทรัพย์ที่สำคัญโดยการป้องกันการเข้าถึงที่ไม่ได้รับอนุญาต การใช้ข้อมูลประจำตัวในทางที่ผิด และการเคลื่อนย้ายภายในเครือข่าย แพลตฟอร์มความปลอดภัยของข้อมูลประจำตัวนี้ผสานรวมวิธีการตรวจสอบสิทธิ์ที่ปลอดภัย นโยบายการเข้าถึงที่ปรับเปลี่ยนได้ และข้อมูลเชิงลึกเกี่ยวกับภัยคุกคามอย่างลึกซึ้ง เพื่อรักษาความปลอดภัยให้กับสภาพแวดล้อมแบบไฮบริดและคลาวด์
ในระหว่างการประเมินความปลอดภัยของบัญชีผู้ใช้ที่มีสิทธิ์พิเศษ ผมสังเกตเห็นระบบการจัดเก็บข้อมูลประจำตัวและการปรับตัวของ CyberArk MFA อย่างมีนัยสำคัญ ลดช่องทางการบุกรุกที่อาจเกิดขึ้นและปรับปรุงสถานะการปฏิบัติตามกฎระเบียบ ทำให้เป็นโซลูชันที่น่าสนใจสำหรับองค์กรที่ต้องการเสริมความแข็งแกร่งให้กับจุดเข้าถึง บังคับใช้นโยบายสิทธิ์ขั้นต่ำ และป้องกันภัยคุกคามจากบุคคลภายในและการโจมตีที่อาศัยข้อมูลประจำตัว

สิ่งอำนวยความสะดวก:
- การหมุนเวียนข้อมูลประจำตัวอัตโนมัติ: ความสามารถนี้ช่วยป้องกันไม่ให้รหัสผ่าน กุญแจ และข้อมูลลับที่มีสิทธิ์พิเศษหมดอายุ และลดผลกระทบจากการโจมตีแบบฟิชชิ่งหรือมัลแวร์ที่ขโมยข้อมูลประจำตัว ในระหว่างการตรวจสอบความถูกต้อง ขอแนะนำให้กำหนดช่วงเวลาการหมุนเวียนรหัสผ่านให้สอดคล้องกับการอัปเดตแพทช์และการควบคุมการเปลี่ยนแปลง เพื่อหลีกเลี่ยงการล็อกเอาต์โดยไม่คาดคิด
- นโยบายการเข้าถึงที่ปรับแต่งได้: การควบคุมนี้ช่วยให้คุณบังคับใช้หลักการความไว้วางใจเป็นศูนย์ (zero-trust) โดยการกำหนดว่าใครสามารถเข้าถึงระบบใดได้บ้าง เมื่อใด และภายใต้เงื่อนไขใด โดยรองรับ... เวิร์กโฟลว์ที่มีสิทธิ์ขั้นต่ำ สำหรับผู้ดูแลระบบและแอป ลองนึกภาพงานประชุมดูสิtracสำหรับกรณีที่ต้องการเข้าถึงฐานข้อมูลในช่วงสุดสัปดาห์ คุณสามารถให้การอนุมัติแบบจำกัดเวลาได้โดยไม่ต้องเปิดให้เข้าถึงได้ในวงกว้าง
- ข้อมูลเชิงลึกเกี่ยวกับภัยคุกคามที่ครอบคลุม: ชั้นการรายงานนี้จะเปลี่ยนกิจกรรมที่มีสิทธิ์พิเศษให้เป็นข้อมูลทางไกลด้านความปลอดภัยที่ใช้งานได้สำหรับการตรวจจับและการตอบสนอง โดยจะเน้นรูปแบบพฤติกรรมเสี่ยงที่มักเกิดขึ้นก่อนการโจมตีด้วยแรนซัมแวร์ การใช้ในทางที่ผิดโดยบุคคลภายใน หรือการเคลื่อนย้ายไปยังส่วนอื่นของระบบ ผมได้ใช้ข้อมูลเชิงลึกเหล่านี้ระหว่างการตรวจสอบเหตุการณ์เพื่อจำกัดขอบเขตการเข้าสู่ระบบที่มีสิทธิ์พิเศษที่น่าสงสัยครั้งแรกได้อย่างรวดเร็ว
- การตรวจสอบและบันทึกเซสชันที่มีสิทธิ์พิเศษ: ฟีเจอร์นี้จะแยกเซสชันที่มีสิทธิ์พิเศษและบันทึกร่องรอยการตรวจสอบอย่างละเอียด ซึ่งทำให้การตรวจสอบทางนิติวิทยาศาสตร์และการปฏิบัติตามกฎระเบียบง่ายขึ้นมาก มันบันทึกสิ่งที่เกิดขึ้น ไม่ใช่แค่ว่า “มีคนล็อกอินเข้ามา” สิ่งหนึ่งที่ผมสังเกตเห็นขณะใช้งานคือ การตรวจสอบจะรวดเร็วขึ้นมากเมื่อคุณกำหนดมาตรฐานแท็กเซสชันตามระบบและรหัสตั๋ว
- การจัดการความลับสำหรับแอปพลิเคชันและ DevOps: ความสามารถนี้ช่วยปกป้องข้อมูลระบุตัวตนที่ไม่ใช่มนุษย์โดยการควบคุมคีย์ API โทเค็น และข้อมูลประจำตัวบริการจากส่วนกลางในไปป์ไลน์และเวิร์กโหลดบนคลาวด์ ช่วยลดการกระจายตัวของข้อมูลลับและรองรับการหมุนเวียนข้อมูลโดยไม่บังคับให้นักพัฒนาต้องใช้ขั้นตอนการทำงานที่ยุ่งยาก ผมเคยเห็นมันช่วยป้องกันไม่ให้เหตุการณ์รั่วไหลของคลังเก็บข้อมูลกลายเป็นเหตุการณ์ใหญ่โตได้
- การบังคับใช้สิทธิ์ขั้นต่ำสุดของอุปกรณ์ปลายทาง: ฟีเจอร์นี้ช่วยลบสิทธิ์ผู้ดูแลระบบในเครื่องที่ไม่จำเป็นและลดพื้นที่เสี่ยงต่อการโจมตีของอุปกรณ์ปลายทางโดยไม่กระทบต่อการทำงานประจำวัน ช่วยหยุดยั้งการแพร่กระจายของมัลแวร์ที่อาศัยสิทธิ์ และสนับสนุนข้อกำหนดด้านการกำกับดูแลด้วยการควบคุมที่ชัดเจน ผมชอบฟีเจอร์นี้สำหรับทีมที่ต้องต่อสู้กับการติดมัลแวร์ประเภทโทรจันและสปายแวร์ซ้ำๆ บนแล็ปท็อปของผู้ใช้
ข้อดี
จุดด้อย
ราคา:
ขอตัวอย่างการใช้งานและใบเสนอราคาจากฝ่ายขาย
Link: https://www.cyberark.com/
10) Fortinet
Fortinet เป็นผู้นำระดับโลกด้านโซลูชันเครือข่ายและความปลอดภัยทางไซเบอร์ เป็นที่รู้จักในด้านไฟร์วอลล์รุ่นใหม่ประสิทธิภาพสูง การปกป้องอุปกรณ์ปลายทาง และผลิตภัณฑ์ที่ครอบคลุม ระบบรักษาความปลอดภัยที่ขับเคลื่อนด้วยข่าวกรองภัยคุกคาม โครงสร้างพื้นฐานที่รักษาความปลอดภัยของเครือข่าย แอปพลิเคชัน และผู้ใช้ในสภาพแวดล้อมแบบไฮบริด แพลตฟอร์มนี้ครอบคลุมการป้องกันการบุกรุก ป้องกันมัลแวการกรองเว็บไซต์, VPN และการจัดการความปลอดภัยในระดับขนาดใหญ่
ในสถานการณ์จริงที่ทำการตรวจสอบ Fortinetด้วยเครื่องมือตรวจจับและป้องกันภัยคุกคามของ FortiGate ผมได้สัมผัสถึงความรวดเร็วในการบล็อกทราฟฟิกที่น่าสงสัยและการควบคุมความเสี่ยงของไฟร์วอลล์ FortiGate และระบบวิเคราะห์ภัยคุกคามแบบบูรณาการ ซึ่งทำให้... Fortinet เหมาะอย่างยิ่งสำหรับองค์กรที่ต้องการการป้องกันแบบครบวงจรจากแรนซัมแวร์ ฟิชชิ่ง มัลแวร์ การสูญเสียข้อมูล และการพยายามบุกรุกที่เปลี่ยนแปลงไป

สิ่งอำนวยความสะดวก:
- การป้องกันไฟร์วอลล์: คุณสมบัตินี้ยึดตรึงไว้ Fortinetระบบรักษาความปลอดภัยเครือข่ายของ มาพร้อมการตรวจสอบแพ็กเก็ตเชิงลึกและการป้องกันการบุกรุกแบบเรียลไทม์ สามารถบล็อกมัลแวร์ ช่องโหว่ และการรับส่งข้อมูลบอทเน็ตได้อย่างมีประสิทธิภาพ ผมเคยเห็นมันหยุดความพยายามในการเคลื่อนที่ไปยังเครือข่ายอื่นระหว่างการสแกนพอร์ตอย่างเข้มข้นและการจำลองการเจาะระบบอัตโนมัติมาแล้ว
- การควบคุมการเข้าถึง: ความสามารถนี้ช่วยบังคับใช้หลักการความไว้วางใจเป็นศูนย์ (zero-trust) โดยการตรวจสอบผู้ใช้และอุปกรณ์ก่อนอนุญาตให้เข้าถึง มันจะประเมินการอนุญาตอย่างต่อเนื่องแทนที่จะพึ่งพากฎคงที่ ผมใช้มันเพื่อจำกัดการเข้าถึงของบุคคลภายนอกระหว่างการตรวจสอบการปฏิบัติตามกฎระเบียบโดยไม่รบกวนขั้นตอนการทำงานภายใน
- ข่าวกรองภัยคุกคาม: คุณสมบัตินี้ช่วยเสริมประสิทธิภาพการตรวจจับและการป้องกันโดยใช้ประโยชน์จากข้อมูลข่าวกรองภัยคุกคามระดับโลกที่ได้รับการอัปเดตอย่างต่อเนื่อง ช่วยให้ระบุแคมเปญฟิชชิ่ง มัลแวร์เรียกค่าไถ่ และช่องโหว่ที่เกิดขึ้นใหม่ได้ตั้งแต่เนิ่นๆ ในระหว่างการทดสอบ ฉันสังเกตเห็นว่าการเชื่อมโยงการแจ้งเตือนช่วยปรับปรุงความแม่นยำในการตอบสนองต่อเหตุการณ์ได้อย่างมีนัยสำคัญ
- ระบบรักษาความปลอดภัย: คุณสมบัตินี้เชื่อมต่อการควบคุมความปลอดภัยของเครือข่าย อุปกรณ์ปลายทาง และระบบคลาวด์เข้าไว้ในระบบนิเวศเดียวกัน ช่วยเพิ่มประสิทธิภาพการมองเห็นโดยการแชร์ข้อมูลการวัดระยะทางระหว่างเครื่องมือต่างๆ คุณจึงสามารถตอบสนองต่อภัยคุกคามได้เร็วขึ้นโดยไม่ต้องกระโดดข้ามขั้นตอนping ระหว่างแดชบอร์ดและบันทึกข้อมูลที่ไม่เชื่อมต่อกัน
- การวิเคราะห์ทางนิติวิทยาศาสตร์: ความสามารถนี้สนับสนุนการสืบสวนเชิงลึกหลังเกิดเหตุการณ์ด้านความปลอดภัย โดยการสร้างลำดับเหตุการณ์การโจมตีขึ้นใหม่ ช่วยให้ทีมเข้าใจสาเหตุที่แท้จริงและตรวจสอบขั้นตอนการแก้ไข ผมได้ใช้ความสามารถนี้ระหว่างการตรวจสอบการละเมิดภายในเพื่อตัดความเป็นไปได้ที่ข้อมูลจะถูกขโมยออกไป
- การตรวจจับปลายทาง: คุณสมบัตินี้ช่วยขยายการป้องกันไปยังอุปกรณ์ปลายทางโดยการตรวจสอบพฤติกรรมที่น่าสงสัยและเทคนิคการโจมตี ช่วยตรวจจับสปายแวร์ที่ซ่อนตัวและการละเมิดข้อมูลประจำตัว หากอุปกรณ์ปลายทางส่งสัญญาณเตือน คุณสามารถดำเนินการได้อย่างรวดเร็ว tracกิจกรรมที่เกี่ยวข้องทั่วทั้งเครือข่าย
ข้อดี
จุดด้อย
ราคา:
ติดต่อฝ่ายสนับสนุนเพื่อขอใบเสนอราคา
Link: https://www.fortinet.com/
11) CrowdStrike
CrowdStrike นำเสนอการปกป้องปลายทางและระบบข่าวกรองภัยคุกคามบนคลาวด์ที่หยุดยั้งการโจมตีได้ก่อนที่จะแพร่กระจาย ผมได้เห็นแพลตฟอร์ม Falcon ที่ขับเคลื่อนด้วย AI ตรวจจับและกำจัดแรนซัมแวร์และภัยคุกคามฟิชชิ่งที่ซ่อนตัวได้เร็วกว่าระบบป้องกันปลายทางแบบดั้งเดิม
ในการใช้งานจริง ผมต้องปรับเปลี่ยนแผนอย่างรวดเร็วเมื่อมีมัลแวร์ระลอกใหม่เข้ามา และ CrowdStrike's การตรวจจับภัยคุกคามแบบรวม และระบบตอบสนองอัตโนมัติช่วยรักษาความปลอดภัยของระบบโดยไม่ต้องแก้ไขปัญหาด้วยตนเอง ทำให้เหมาะสำหรับทีมที่ต้องการการตรวจจับ การป้องกัน และการตอบสนองแบบเรียลไทม์อย่างครอบคลุมในทุกอุปกรณ์ปลายทาง เวิร์กโหลดบนคลาวด์ และข้อมูลประจำตัว

สิ่งอำนวยความสะดวก:
- แผงควบคุมกลาง: ระบบนี้รวบรวมเครื่องมือสำหรับอุปกรณ์ปลายทาง ระบบคลาวด์ และเครื่องมือสืบสวนไว้ในแดชบอร์ดเดียวเพื่อการควบคุมที่ดียิ่งขึ้น ช่วยลดความซ้ำซ้อนของเครื่องมือและลดความเหนื่อยล้าของนักวิเคราะห์ คุณสามารถจัดการนโยบายจากส่วนกลาง ซึ่งช่วยรักษาความสม่ำเสมอในองค์กรขนาดใหญ่หรือองค์กรที่มีการกระจายตัวอยู่หลายแห่ง
- การวิเคราะห์ทางนิติวิทยาศาสตร์: ฟีเจอร์นี้สนับสนุนการตรวจสอบเชิงลึกเกี่ยวกับพฤติกรรมของผู้โจมตี วิธีการคงอยู่ในระบบ และการเคลื่อนย้ายในแนวนอน มีประโยชน์เมื่อต้องการตรวจสอบขอบเขตทั้งหมดของเหตุการณ์ ผมเคยใช้ฟีเจอร์นี้หลังจากพบกิจกรรมที่น่าสงสัยของผู้ดูแลระบบเพื่อยืนยันว่าอะไรเปลี่ยนแปลงไปบ้าง
- การตอบสนองต่อเหตุการณ์: มันช่วยให้คุณตรวจสอบและควบคุมการละเมิดข้อมูลโดยใช้ไทม์ไลน์การโจมตีที่ชัดเจนและขั้นตอนการแก้ไขที่แนะนำ ทุกอย่างดูเหมือนจะถูกออกแบบมาเพื่อความรวดเร็วเมื่ออยู่ในสถานการณ์กดดันสูง ฉันใช้สิ่งนี้ในระหว่างการจำลองเหตุการณ์ และเวิร์กโฟลว์ที่มีโครงสร้างช่วยให้การดำเนินการตอบสนองมีประสิทธิภาพมากขึ้น
- การป้องกัน Ransomware: ฟีเจอร์นี้ออกแบบมาเพื่อหยุดยั้งความพยายามในการเข้ารหัสก่อนที่ความเสียหายจะลุกลามไปทั่วระบบ โดยจะตรวจสอบพฤติกรรมที่ผิดปกติของไฟล์และกระบวนการอย่างใกล้ชิด ผมเคยเห็นมันแจ้งเตือนล่วงหน้าในระหว่างการจำลองสถานการณ์การโจมตีด้วยแรนซัมแวร์ ซึ่งทำให้ทีมมีเวลาเพียงพอในการแยกปลายทางที่ได้รับผลกระทบ
- ข้อมูลเชิงลึกเกี่ยวกับช่องโหว่: ระบบจะระบุช่องโหว่ที่เปิดเผยอย่างต่อเนื่องในทุกอุปกรณ์ปลายทางและเชื่อมโยงช่องโหว่เหล่านั้นกับกิจกรรมการโจมตีในโลกแห่งความเป็นจริง ซึ่งทำให้การแก้ไขช่องโหว่มีประสิทธิภาพมากขึ้นโดยคำนึงถึงความเสี่ยงเป็นหลัก ผมขอแนะนำให้จัดลำดับความสำคัญของช่องโหว่ที่เชื่อมโยงกับภัยคุกคามที่เกิดขึ้นจริง แทนที่จะแก้ไขทุกอย่างโดยไม่พิจารณาให้รอบคอบ
- การป้องกันตัวตน: คุณสมบัตินี้มุ่งเน้นไปที่การตรวจจับการใช้ข้อมูลประจำตัวในทางที่ผิดและการโจมตีที่อิงตามตัวตนซึ่งสามารถหลีกเลี่ยงการป้องกันแบบดั้งเดิมได้ ซึ่งจะช่วยเสริมความแข็งแกร่งให้กับระบบรักษาความปลอดภัย กลยุทธ์ความไว้วางใจเป็นศูนย์ ในสภาพแวดล้อมต่างๆ คุณจะสังเกตเห็นว่าสิ่งนี้มีความสำคัญมากขึ้นเรื่อยๆ เนื่องจากผู้โจมตีมุ่งเป้าไปที่การตรวจสอบสิทธิ์มากกว่าโครงสร้างพื้นฐาน
ข้อดี
จุดด้อย
ราคา:
มันมี ทดลองฮิตวัน และ รับประกันคืนเงินภายใน 30 วันนี่คือแผนงานประจำปี:
| แฟลคอนโก | แฟลคอน โปร | ฟอลคอน เอ็นเตอร์ไพรส์ |
|---|---|---|
| $59.99 | $99.99 | $184.99 |
Link: https://www.crowdstrike.com/en-us/
การเปรียบเทียบคุณสมบัติ: บริษัทด้านความปลอดภัยทางไซเบอร์ชั้นนำ
ต่อไปนี้คือตารางเปรียบเทียบคุณสมบัติของบริษัทด้านความปลอดภัยทางไซเบอร์ชั้นนำ:
| คุณสมบัติ (ความสามารถด้านความปลอดภัย) | ManageEngine | Log360 | Teramind | ManageEngine Vulnerability Manager Plus |
| SIEM / การจัดการบันทึกข้อมูล | ✔️ | ✔️ | ✔️ | ❌ |
| SOAR / ระบบรักษาความปลอดภัยอัตโนมัติ | ถูก จำกัด | ✔️ | ✔️ | ถูก จำกัด |
| UEBA / การวิเคราะห์พฤติกรรม | ถูก จำกัด | ✔️ | ✔️ | ❌ |
| EDR/XDR ปลายทาง | ✔️ | ✔️ | ถูก จำกัด | ถูก จำกัด |
| ไฟร์วอลล์รุ่นใหม่ (NGFW) | ถูก จำกัด | ❌ | ❌ | ❌ |
| ความปลอดภัยบนคลาวด์ (CNAPP/CSPM/CWPP) | ✔️ | ✔️ | ✔️ | ถูก จำกัด |
| ข้อมูลข่าวกรองภัยคุกคาม (แหล่งข้อมูลดั้งเดิม/งานวิจัย) | ถูก จำกัด | ถูก จำกัด | ❌ | ถูก จำกัด |
วิธีแก้ไขปัญหาทั่วไปที่มักเกิดขึ้นจากการใช้บริการบริษัทด้านความปลอดภัยทางไซเบอร์?
ต่อไปนี้คือวิธีแก้ไขปัญหาทั่วไปที่อาจเกิดขึ้นกับเครื่องมือรักษาความปลอดภัยทางไซเบอร์:
- ปัญหา: เครื่องมือรักษาความปลอดภัยมักสร้างภาระให้กับทีมงานด้วยแดชบอร์ด การแจ้งเตือน และการตั้งค่าที่ซับซ้อนระหว่างการตรวจสอบประจำวัน
วิธีการแก้: เน้นการค่อยๆ สอนการใช้งาน จัดลำดับความสำคัญของการแจ้งเตือนที่สำคัญก่อน ปรับแต่งแดชบอร์ด และกำหนดตารางการฝึกอบรมเป็นประจำเพื่อสร้างความมั่นใจและประสิทธิภาพในการดำเนินงาน - ปัญหา: ปัญหาการบูรณาการเกิดขึ้นเมื่อโซลูชันด้านความปลอดภัยขัดแย้งกับโครงสร้างพื้นฐาน ซอฟต์แวร์ หรือระบบเดิมที่มีอยู่
วิธีการแก้: Revตรวจสอบข้อกำหนดด้านความเข้ากันได้ตั้งแต่เนิ่นๆ ดึงผู้มีส่วนเกี่ยวข้องด้านไอทีเข้ามามีส่วนร่วม ทดสอบการทำงานร่วมกันในสภาพแวดล้อมทดสอบ และจัดทำเอกสารการกำหนดค่าอย่างละเอียดก่อนเริ่มกระบวนการใช้งานจริง - ปัญหา: การแจ้งเตือนผิดพลาดทำให้เกิดการแจ้งเตือนมากเกินไป ส่งผลให้เกิดความเหนื่อยล้าจากการแจ้งเตือนและสร้างความรำคาญtracป้องกันทีมงานจากภัยคุกคามด้านความปลอดภัยที่แท้จริง
วิธีการแก้: ปรับแต่งกฎการตรวจจับอย่างระมัดระวัง ใช้การวิเคราะห์พฤติกรรมพื้นฐาน ปิดการแจ้งเตือนที่ไม่จำเป็น และตรวจสอบรูปแบบเหตุการณ์อย่างสม่ำเสมอ เพื่อให้มุ่งเน้นไปที่ความเสี่ยงที่แท้จริง - ปัญหา: ต้นทุนที่สูงอยู่แล้วจะเพิ่มสูงขึ้นอย่างรวดเร็วเนื่องจากระดับการอนุญาตใช้งาน ส่วนเสริม และข้อกำหนดด้านการขยายขนาดที่ไม่คาดคิด
วิธีการแก้: ตรวจสอบการใช้งานจริงเป็นระยะ ลบฟีเจอร์ที่ไม่ใช้งาน และเจรจาต่อรองtracวางแผนและดำเนินการเชิงรุก และจัดสรรงบประมาณให้สอดคล้องกับลำดับความสำคัญด้านความเสี่ยงและแผนการเติบโตขององค์กร - ปัญหา: ความเชี่ยวชาญภายในองค์กรที่จำกัด ทำให้การกำหนดค่า การจัดการ และการตีความความสามารถด้านความปลอดภัยขั้นสูงอย่างมีประสิทธิภาพเป็นไปได้ยาก
วิธีการแก้: ลงทุนในการให้ความรู้แก่พนักงานอย่างต่อเนื่อง ใช้ประโยชน์จากเอกสารของผู้จำหน่าย ใช้บริการจัดการอย่างเหมาะสม และจัดทำคู่มือการปฏิบัติงานที่ชัดเจนเพื่อการดำเนินการที่สม่ำเสมอ - ปัญหา: การตอบสนองต่อเหตุการณ์ล่าช้าเกิดขึ้นเมื่อขั้นตอนการทำงานไม่ชัดเจน และความรับผิดชอบในแต่ละทีมไม่ได้รับการกำหนดไว้อย่างไม่ชัดเจน
วิธีการแก้: สร้างขั้นตอนการตอบสนองที่เป็นเอกสาร กำหนดผู้รับผิดชอบที่ชัดเจน ดำเนินการฝึกซ้อมจำลองสถานการณ์เป็นประจำ และสร้างระบบอัตโนมัติสำหรับขั้นตอนการยกระดับปัญหาเพื่อลดเวลาในการตอบสนองอย่างมีนัยสำคัญ - ปัญหา: ทัศนวิสัยที่ไม่เพียงพอทำให้เกิดจุดบอด ซึ่งขัดขวางการตรวจจับการเคลื่อนไหวในแนวด้านข้างหรือกิจกรรมที่เป็นอันตรายที่กระทำโดยบุคคลภายใน
วิธีการแก้: ขยายขอบเขตการบันทึกข้อมูลอย่างมีกลยุทธ์ เชื่อมโยงแหล่งข้อมูลส่วนกลาง ตรวจสอบพฤติกรรมผู้ใช้อย่างต่อเนื่อง และตรวจสอบความถูกต้องของการมองเห็นผ่านการประเมินความปลอดภัยเป็นระยะและการทบทวนอย่างสม่ำเสมอ - ปัญหา: ประสิทธิภาพการทำงานที่ช้าลงส่งผลกระทบต่อระบบเมื่อกระบวนการรักษาความปลอดภัยใช้ทรัพยากรมากเกินไปในระหว่างการสแกนหรือการตรวจสอบ
วิธีการแก้: ปรับแต่งการตั้งค่าให้เหมาะสม กำหนดเวลาการสแกนอย่างละเอียดในช่วงนอกเวลาทำการ ปรับขีดจำกัดทรัพยากรให้เหมาะสม และประสานงานกับทีมโครงสร้างพื้นฐานเพื่อสร้างสมดุลระหว่างการป้องกันและประสิทธิภาพ
เราคัดเลือกบริษัทด้านความปลอดภัยทางไซเบอร์ที่ดีที่สุดได้อย่างไร?

At Guru99. เราอาศัยประสบการณ์ ไม่ใช่การคาดเดา เราลงทุน ค้นคว้ามากกว่า 150 ชั่วโมง และลงมือปฏิบัติจริง การทดสอบความปลอดภัยทางไซเบอร์ 36+ เราได้คัดเลือกบริษัทต่างๆ โดยประเมินผลในสถานการณ์จริง ผู้ตรวจสอบของเราได้คัดเลือกเหลือเพียง 10 บริษัทที่ให้การปกป้อง การใช้งาน และคุณค่าที่วัดผลได้จริง คำแนะนำทุกข้อนั้นมาจากการวิเคราะห์โดยตรง การตรวจสอบจากผู้เชี่ยวชาญ และผลลัพธ์ที่เป็นรูปธรรม ไม่ใช่การโฆษณาชวนเชื่อ นี่คือประเด็นสำคัญบางส่วนที่เราคำนึงถึงขณะคัดเลือก:
- การทดสอบภาคปฏิบัติ: ทีมงานของเราได้ทดสอบบริษัทรักษาความปลอดภัยทางไซเบอร์แต่ละแห่งโดยตรงในสภาพแวดล้อมจริง เพื่อตรวจสอบความสามารถในการตรวจจับภัยคุกคาม ความแม่นยำในการตอบสนอง และความน่าเชื่อถือในการดำเนินงานภายใต้สถานการณ์การโจมตีที่สมจริง
- ระดับเชี่ยวชาญ Revแผงภาพ: ผู้ตรวจสอบและผู้เชี่ยวชาญด้านความปลอดภัยของเราได้ประเมินเครื่องมือโดยพิจารณาจากมาตรฐานอุตสาหกรรม ความพร้อมในการปฏิบัติตามข้อกำหนด และประสิทธิภาพในการรับมือกับภัยคุกคามทางไซเบอร์ที่เปลี่ยนแปลงไปในหลากหลายกรณีการใช้งานทางธุรกิจ
- ความสามารถในการตรวจจับภัยคุกคาม: เราวิเคราะห์ว่าผู้ให้บริการแต่ละรายสามารถระบุ มัลแวร์ แรนซัมแวร์ การโจมตีแบบซีโร่เดย์ และภัยคุกคามขั้นสูงได้อย่างสม่ำเสมอเพียงใด ในระหว่างการทดสอบภายใต้สภาวะควบคุมและในสภาพแวดล้อมจริง
- ประสิทธิภาพและความสามารถในการปรับขนาด: กลุ่มวิจัยของเราได้ประเมินผลกระทบของระบบ ความเร็วในการตอบสนอง และประสิทธิภาพในการปรับขนาดของโซลูชันสำหรับสตาร์ทอัพ ธุรกิจขนาดกลาง และองค์กรขนาดใหญ่
- ความง่ายในการปรับใช้: เราให้ความสำคัญกับบริษัทที่นำเสนอการติดตั้งที่ไม่ซับซ้อน แดชบอร์ดที่ใช้งานง่าย และขั้นตอนการเรียนรู้ที่น้อยที่สุด เพื่อให้มั่นใจว่าทีมต่างๆ สามารถใช้งานระบบป้องกันได้โดยไม่ทำให้การดำเนินงานช้าลง
- การตอบสนองและให้ความช่วยเหลือเมื่อเกิดเหตุการณ์: ทีมของเราได้ตรวจสอบเวลาตอบสนอง คุณภาพการสนับสนุนจากผู้เชี่ยวชาญ และความพร้อมของบริการแก้ไขเหตุการณ์ระหว่างการจำลองและการละเมิดความปลอดภัยในสถานการณ์จริง
- การปฏิบัติตามและการจัดแนวระเบียบข้อบังคับ: เราได้ตรวจสอบว่าแต่ละบริษัทให้การสนับสนุน GDPR, HIPAA, ISO และกรอบการปฏิบัติตามกฎระเบียบอื่นๆ ที่สำคัญสำหรับอุตสาหกรรมที่มีการกำกับดูแลได้ดีเพียงใด
- ชุดนวัตกรรมและเทคโนโลยี: ผู้เชี่ยวชาญได้ประเมินการใช้งาน AI ระบบอัตโนมัติ การวิเคราะห์พฤติกรรม และการปรับปรุงอย่างต่อเนื่อง เพื่อให้มั่นใจได้ถึงความเกี่ยวข้องในระยะยาวในการรับมือกับภัยคุกคามที่เกิดขึ้นใหม่
- ชื่อเสียงของลูกค้าและความโปร่งใส: ผู้ตรวจสอบของเราได้วิเคราะห์ความคิดเห็นของผู้ใช้ที่ได้รับการยืนยัน ประวัติการละเมิด แนวทางการเปิดเผยข้อมูล และความน่าเชื่อถือโดยรวม เพื่อยืนยันประสิทธิภาพการทำงานในโลกแห่งความเป็นจริงที่สอดคล้องกัน
- คุ้มค่าแก่การลงทุน: เราเปรียบเทียบรูปแบบการกำหนดราคากับระดับความปลอดภัยที่ได้รับจริง เพื่อให้มั่นใจว่าองค์กรต่างๆ จะได้รับการปกป้องอย่างแข็งแกร่งโดยไม่ต้องจ่ายเงินสำหรับความซับซ้อนที่ไม่จำเป็นหรือการสร้างแบรนด์ที่เกินจริง
บริษัทผู้ให้บริการรักษาความปลอดภัยทางอินเทอร์เน็ตช่วยให้คุณปลอดภัยได้อย่างไร?
ต่อไปนี้เป็นวิธีการที่บริษัทรักษาความปลอดภัยทางอินเทอร์เน็ตของคุณสามารถใช้เพื่อดำเนินการรักษาความปลอดภัยทางไซเบอร์:
- ฝึกอบรมพนักงานเกี่ยวกับหลักการรักษาความปลอดภัย: ช่วยคุณกำหนดแนวปฏิบัติและนโยบายด้านความปลอดภัยขั้นพื้นฐานสำหรับพนักงาน เช่น ทำไมคุณต้อง https://startacybercareer.com/how-do-cybersecurity-companies-make-money/ng รหัสผ่าน และวิธีการสร้างแนวทางการใช้งานอินเทอร์เน็ตที่เฉพาะเจาะจง
- เปิดใช้งานการรักษาความปลอดภัยไฟร์วอลล์สำหรับการเชื่อมต่ออินเทอร์เน็ตของคุณ: ไฟร์วอลล์คือกลุ่มของแอปพลิเคชันที่เกี่ยวข้องซึ่งช่วยให้คุณป้องกันไม่ให้บุคคลที่ไม่ได้รับอนุญาตเข้าถึงข้อมูลบนเครือข่ายส่วนตัว บริษัทผู้ให้บริการความปลอดภัยทางไซเบอร์ของคุณควรตรวจสอบให้แน่ใจว่าไฟร์วอลล์ระบบปฏิบัติการเปิดใช้งานอยู่ หรือติดตั้งซอฟต์แวร์ไฟร์วอลล์ฟรีที่พร้อมใช้งานออนไลน์ พวกเขายังต้องตรวจสอบให้แน่ใจด้วยว่า หากพนักงานทำงานจากที่บ้าน ไฟร์วอลล์จะปกป้องระบบในบ้านของพวกเขา
- ช่วยให้คุณสำรองข้อมูลและข้อมูลทางธุรกิจที่สำคัญ: บริษัทรักษาความปลอดภัยเครือข่ายจะช่วยคุณสำรองข้อมูลในคอมพิวเตอร์ทุกเครื่องเป็นประจำ ข้อมูลนี้รวมถึงเอกสารประมวลผลคำ สเปรดชีต ฐานข้อมูล ฯลฯ
- คำแนะนำใช้แนวทางปฏิบัติที่ดีที่สุดในบัตรชำระเงิน: ทำงานร่วมกับธนาคารหรือผู้ประมวลผลที่ช่วยให้คุณมั่นใจได้ถึงเครื่องมือและบริการต่อต้านการฉ้อโกงที่เชื่อถือได้และตรวจสอบได้มากที่สุด คุณอาจมีภาระผูกพันด้านความปลอดภัยเพิ่มเติมภายใต้ข้อตกลงกับธนาคารหรือผู้ประมวลผลของคุณ นอกจากนี้ยังช่วยให้คุณสามารถแยกระบบการชำระเงินออกจากโปรแกรมอื่น ๆ ที่มีความปลอดภัยน้อยกว่าได้
- จำกัดการเข้าถึงข้อมูลของพนักงาน: ไม่เคยเสนอให้พนักงานคนใดคนหนึ่งเข้าถึงระบบข้อมูลทั้งหมดได้ บริษัทผู้ให้บริการความปลอดภัยทางไซเบอร์ของคุณจำเป็นต้องตรวจสอบให้แน่ใจว่าพนักงานของคุณเข้าถึงเฉพาะระบบข้อมูลเฉพาะที่จำเป็นสำหรับงานของตนเท่านั้น และไม่เคยติดตั้งซอฟต์แวร์ใดๆ โดยไม่ได้รับอนุญาตจากผู้ดูแลระบบ
- รหัสผ่านและการรับรองความถูกต้อง: ช่วยเหลือคุณในการรับรหัสผ่านที่ถูกต้องและมีวิธีการตรวจสอบสิทธิ์ที่มีประสิทธิภาพ คุณต้องพิจารณาใช้การรับรองความถูกต้องแบบหลายปัจจัย ซึ่งต้องการข้อมูลเพิ่มเติมนอกเหนือจากรหัสผ่านเพื่อเข้าใช้งาน
คุณใช้เครื่องมืออะไรในการดำเนินการด้านความปลอดภัยทางไซเบอร์?
นี่คือเครื่องมือที่คุณสามารถใช้เพื่อดำเนินการปฏิบัติการรักษาความปลอดภัยทางไซเบอร์:
ไฟร์วอลล์:
ไฟร์วอลล์เป็นเครื่องมือรักษาความปลอดภัยที่สำคัญที่สุด หน้าที่ของมันคือป้องกันการเข้าถึงโดยไม่ได้รับอนุญาตจากเครือข่ายส่วนตัว ช่วยให้คุณสามารถนำไปใช้งานในรูปแบบฮาร์ดแวร์ ซอฟต์แวร์ หรือทั้งสองอย่างรวมกัน ไฟร์วอลล์ช่วยให้คุณกับผู้ใช้อินเทอร์เน็ตที่ไม่ได้รับอนุญาตทุกประเภทจากการเข้าถึงเครือข่ายส่วนตัวที่เชื่อมต่อกับอินเทอร์เน็ต
ทุกข้อความที่เข้าหรือออกจากอินทราเน็ตผ่านไฟร์วอลล์ นอกจากนี้ยังช่วยให้คุณตรวจสอบข้อความทั้งหมดได้ จะบล็อกข้อความที่ไม่ตรงตามเกณฑ์ความปลอดภัยที่ระบุ
โปรแกรมแอนตี้ไวรัส:
ซอฟต์แวร์ป้องกันไวรัสช่วยให้คุณป้องกัน ตรวจจับ และลบไวรัสและการโจมตีมัลแวร์อื่นๆ ในคอมพิวเตอร์ เครือข่าย และระบบไอทีแต่ละเครื่อง ซอฟต์แวร์ป้องกันสปายแวร์ประเภทนี้ยังช่วยให้คุณปกป้องคอมพิวเตอร์และเครือข่ายของคุณจากภัยคุกคามและไวรัสต่างๆ เช่น ม้าโทรจัน keyloggers, ไฮแจ็คเกอร์เบราว์เซอร์, สปายแวร์, แอดแวร์ และแรนซัมแวร์
โปรแกรมป้องกันไวรัสส่วนใหญ่มีฟีเจอร์อัปเดตอัตโนมัติที่ช่วยให้ระบบของคุณตรวจหาไวรัสและภัยคุกคามใหม่ๆ เป็นประจำ นอกจากนี้ยังมีบริการเสริม เช่น การสแกนอีเมลเพื่อป้องกันไฟล์แนบและลิงก์เว็บที่เป็นอันตราย
อ่านเพิ่มเติม: ลบไวรัสออกจาก iPhone
บริการพีเคไอ:
PKI เป็นรูปแบบย่อของโครงสร้างพื้นฐานคีย์สาธารณะ เครื่องมือประเภทนี้รองรับการแจกจ่ายและการระบุคีย์เข้ารหัสสาธารณะ อนุญาตให้ผู้ใช้และระบบคอมพิวเตอร์แลกเปลี่ยนข้อมูลอย่างปลอดภัยผ่านทางอินเทอร์เน็ตและตรวจสอบตัวตนของอีกฝ่าย นอกจากนี้ยังช่วยให้คุณแลกเปลี่ยนข้อมูลที่ละเอียดอ่อนโดยไม่ต้องใช้ PKI อย่างไรก็ตาม คุณจะไม่ได้รับการรับประกันใดๆ เกี่ยวกับการรับรองความถูกต้องของอีกฝ่ายในกรณีนั้น
PKI ยังสามารถใช้เพื่อ:
- เปิดใช้งานการรับรองความถูกต้องแบบหลายปัจจัยและการควบคุมการเข้าถึง
- สร้างตามข้อกำหนดเชื่อถือได้ Digiลายเซ็นต์
- ช่วยให้คุณ เข้ารหัสการสื่อสารทางอีเมล์ และตรวจสอบตัวตนของผู้ส่งของคุณ
- คุณจะได้รับลายเซ็นดิจิทัลเพื่อปกป้องรหัสของคุณ
บริการตรวจจับและตอบสนองที่มีการจัดการ (MDR):
อาชญากรไซเบอร์และแฮกเกอร์ในปัจจุบันใช้เทคนิคและซอฟต์แวร์ขั้นสูงเพื่อละเมิดความปลอดภัยขององค์กร ดังนั้นจึงมีความจำเป็นที่ทุกธุรกิจจะต้องใช้รูปแบบการป้องกันความปลอดภัยทางไซเบอร์ที่ทรงพลังยิ่งขึ้น
เป็นบริการที่เกิดขึ้นจากความต้องการขององค์กร นอกจากนี้ยังช่วยให้คุณตรวจจับและตอบสนองต่อภัยคุกคามอีกด้วย นอกจากนี้ยังใช้การเรียนรู้ของเครื่องและเทคโนโลยี AI เพื่อตรวจสอบ ตรวจจับภัยคุกคามอัตโนมัติ และประสานงานผลลัพธ์ที่รวดเร็วยิ่งขึ้น
การทดสอบการเจาะ:
การทดสอบการเจาะ เป็นวิธีสำคัญในการประเมินระบบความปลอดภัยของธุรกิจและความปลอดภัยของโครงสร้างพื้นฐานด้านไอทีโดยการใช้ประโยชน์จากช่องโหว่อย่างปลอดภัย ช่องโหว่เหล่านี้ยังมีอยู่ในระบบปฏิบัติการ บริการ แอปพลิเคชัน การกำหนดค่าที่ไม่เหมาะสม หรือพฤติกรรมเสี่ยงของผู้ใช้ปลายทาง ในการทดสอบการเจาะระบบ บริษัทผู้ให้บริการด้านความปลอดภัยทางไซเบอร์ใช้เทคนิคและกระบวนการเดียวกันกับที่แฮกเกอร์อาชญากรใช้เพื่อตรวจสอบภัยคุกคามที่อาจเกิดขึ้นและปรับปรุงจุดอ่อนของคุณ
การทดสอบปากกาจะพยายามโจมตีต่างๆ ที่ธุรกิจอาจเผชิญจากแฮกเกอร์ทางอาญา เช่น การถอดรหัสรหัสผ่าน การแทรกโค้ด และฟิชชิ่ง นอกจากนี้ยังเกี่ยวข้องกับการโจมตีเครือข่ายหรือแอปพลิเคชันจำลองในโลกแห่งความเป็นจริง การทดสอบเหล่านี้สามารถทำได้โดยใช้เทคโนโลยีแบบแมนนวลหรือแบบอัตโนมัติเพื่อประเมินเซิร์ฟเวอร์ เว็บแอปพลิเคชัน อุปกรณ์เครือข่าย เครือข่ายไร้สาย อุปกรณ์มือถือ และจุดอ่อนอื่นๆ ที่อาจเป็นได้
การฝึกอบรมพนักงาน:
การฝึกอบรมพนักงานช่วยให้คุณป้องกันภัยคุกคามทางไซเบอร์ เครื่องมือการฝึกอบรมมากมายในปัจจุบันช่วยให้คุณให้ความรู้แก่พนักงานของบริษัทเกี่ยวกับแนวทางปฏิบัติด้านความปลอดภัยทางไซเบอร์ที่ดีที่สุด
บริษัทรักษาความปลอดภัยทางไซเบอร์ทำอะไร?
บริษัทรักษาความปลอดภัยทางไซเบอร์ได้คิดค้นผลิตภัณฑ์หรือบริการใหม่ๆ ซึ่งมีเป้าหมายเพื่อปรับปรุงการปกป้องข้อมูลองค์กร พวกเขาให้การสนับสนุนทางเทคโนโลยี เครื่องมือความปลอดภัยของซอฟต์แวร์ การทดสอบการเจาะระบบ และการวิเคราะห์ช่องโหว่ และอื่นๆ อีกมากมาย
บริการเหล่านี้มีความจำเป็นเพิ่มมากขึ้นเรื่อยๆ เนื่องจากใครก็ตามสามารถตกเป็นเหยื่อของอาชญากรรมทางไซเบอร์ได้ การใช้บริการของบริษัทเครือข่ายถือเป็นการตัดสินใจลงทุนที่ชาญฉลาดสำหรับองค์กรของคุณอย่างแน่นอน
เหตุใดความปลอดภัยทางไซเบอร์จึงมีความสำคัญต่อธุรกิจ
ประโยชน์ของการรักษาความปลอดภัยทางไซเบอร์มีดังนี้:
- มันปกป้องธุรกิจจากแรนซัมแวร์ วิศวกรรมสังคม และฟิชชิ่ง
- เครื่องมือรักษาความปลอดภัยเครือข่ายนี้ช่วยให้คุณปกป้องผู้ใช้ปลายทางได้
- ให้การปกป้องทั้งข้อมูลและเครือข่าย
- ช่วยให้คุณเพิ่มเวลาการกู้คืนระบบของคุณ
- การรักษาความปลอดภัยทางไซเบอร์ช่วยให้คุณป้องกันผู้ใช้ที่ไม่ได้รับอนุญาต
บริษัทด้านความปลอดภัยทางไซเบอร์สร้างรายได้อย่างไร?
บริษัทรักษาความปลอดภัยเครือข่ายเสนอบริการต่างๆ ให้กับลูกค้า รวมถึงการสนับสนุนด้านเทคนิคจากภายนอก บริการที่ได้รับการจัดการ เครื่องมือซอฟต์แวร์ การทดสอบการเจาะระบบ การวิเคราะห์ช่องโหว่ และการให้คำปรึกษา
คำตัดสิน
หลังจากประเมินบริษัทด้านความปลอดภัยทางไซเบอร์ทั้งหมดที่ระบุไว้ข้างต้นแล้ว ผมพบว่าเครื่องมือแต่ละอย่างมีความน่าเชื่อถือและได้รับการออกแบบอย่างรอบคอบ ผมได้วิเคราะห์คุณสมบัติ การใช้งาน และผลกระทบด้านความปลอดภัยในโลกแห่งความเป็นจริงในสถานการณ์ทางธุรกิจต่างๆ ด้วยตนเอง การประเมินของผมมุ่งเน้นไปที่ความสามารถในการตรวจจับภัยคุกคาม ประสิทธิภาพในการจัดการ และความเหมาะสมในการใช้งานของแต่ละโซลูชัน หลังจากวิเคราะห์อย่างละเอียดแล้ว บริษัทด้านความปลอดภัยทางไซเบอร์สามแห่งโดดเด่นออกมาอย่างชัดเจนในฐานะผู้ที่มีผลงานยอดเยี่ยม
- ManageEngineฉันประทับใจกับวิธีการนั้นมาก ManageEngine ระบบนี้รวมศูนย์การจัดการความปลอดภัยโดยไม่ทำให้ซับซ้อนเกินไป สิ่งที่โดดเด่นสำหรับผมคือการปกป้องปลายทางที่ปรับแต่งได้และการควบคุมการเข้าถึงที่แข็งแกร่ง การวิเคราะห์ของผมแสดงให้เห็นว่ามันทำงานได้ดีเป็นพิเศษสำหรับทีมที่ต้องการความปลอดภัยที่ปรับขนาดได้พร้อมการมองเห็นที่ชัดเจน
- Log360: จากการทดสอบใช้งาน ผมประทับใจระบบ SIEM และฟีเจอร์การจัดการบันทึกข้อมูลที่มีประสิทธิภาพ ผมชอบที่มันผสานรวมการตรวจจับภัยคุกคาม การรายงานการปฏิบัติตามข้อกำหนด และการตรวจสอบแบบเรียลไทม์ ทำให้ผมมองว่ามันเป็นตัวเลือกที่น่าเชื่อถือสำหรับองค์กรที่ต้องการข้อมูลเชิงลึกด้านความปลอดภัยอย่างละเอียด
- Teramindระบบตรวจสอบกิจกรรมผู้ใช้โดยละเอียดและการป้องกันภัยคุกคามจากภายในองค์กรนั้นน่าประทับใจ การประเมินของฉันแสดงให้เห็นถึงประสิทธิภาพของพร็อกซี tracการวิเคราะห์พฤติกรรมและประสิทธิภาพของระบบช่วยเพิ่มคุณค่าด้านการป้องกันอย่างมาก ผมชอบที่มันสร้างสมดุลระหว่างการบังคับใช้มาตรการรักษาความปลอดภัยกับการมองเห็นข้อมูลที่นำไปใช้ได้จริงสำหรับผู้ดูแลระบบ
คำถามที่พบบ่อย
ManageEngine แพลตฟอร์มนี้เป็นแพลตฟอร์มการจัดการด้านความปลอดภัยทางไซเบอร์และไอทีแบบรวมศูนย์ โดยมุ่งเน้นที่ความปลอดภัยของอุปกรณ์ปลายทาง การอัปเดตแพทช์ การจัดการช่องโหว่ และการปฏิบัติตามข้อกำหนด ช่วยให้องค์กรลดความเสี่ยงจากการโจมตีโดยการจัดการไฟร์วอลล์ อุปกรณ์ปลายทาง และการกำหนดค่าต่างๆ
