
Аналитические привилегии в SAP ХАНА: Как создавать?
 Редакционная коллегия
⚡ Умное резюме
Аналитические привилегии в SAP HANA добавляет авторизацию на уровне строк в дополнение к объектным привилегиям, поэтому два пользователя, запрашивающие одно и то же информационное представление, видят только те записи, которые разрешены в соответствии с назначенными им ограничениями. SAP Хана Студия.
Что такое аналитические привилегии в SAP ХАНА?
Аналитические привилегии ограничивают доступ пользователя к тем данным, к которым он имеет право доступа, поэтому они являются неотъемлемой частью SAP безопасность HANA.
Привилегии SQL предоставляют авторизацию на уровне объекта, а не на уровне записи. Пользователь, имеющий право SELECT для представления, может читать каждую строку в нем. Если требуется ограничение на уровне строки, вместо этого используется аналитическая привилегия.
Права доступа к аналитической информации предоставляют разрешение на просмотр следующих информационных материалов.
Ниже создана и назначена аналитическая привилегия пользователю «ABHI_TEST», позволяющая ему просматривать данные только по компании со значением 1000. Обе привилегии необходимы одновременно: привилегия на объект открывает представление, а аналитическая привилегия определяет, какие строки будут отображаться.
Как создать аналитические привилегии в SAP HANA
Ниже описаны шесть этапов. SAP HANA Studioот создания привилегии до ее проверки на втором пользователе.
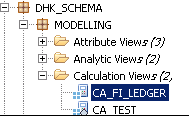
Шаг 1) Перейдите в раздел «Аналитические привилегии». Щелкните правой кнопкой мыши по пакету «Моделирование», затем выберите «Создать» -> «Аналитические привилегии», как показано ниже.

Шаг 2) Появляется всплывающее окно «Новый». Введите указанные ниже данные о правах доступа к аналитике.
- Введите название и метку аналитической привилегии.
- Название пакета выбирается автоматически.
- Выбор параметра создает новую привилегию.

На следующем шаге отображается аналитический редактор привилегий для добавления и редактирования привилегий.
Шаг 3) Нажмите кнопку «ОК». Откроется редактор аналитических привилегий, и сначала будет выбрана эталонная модель.
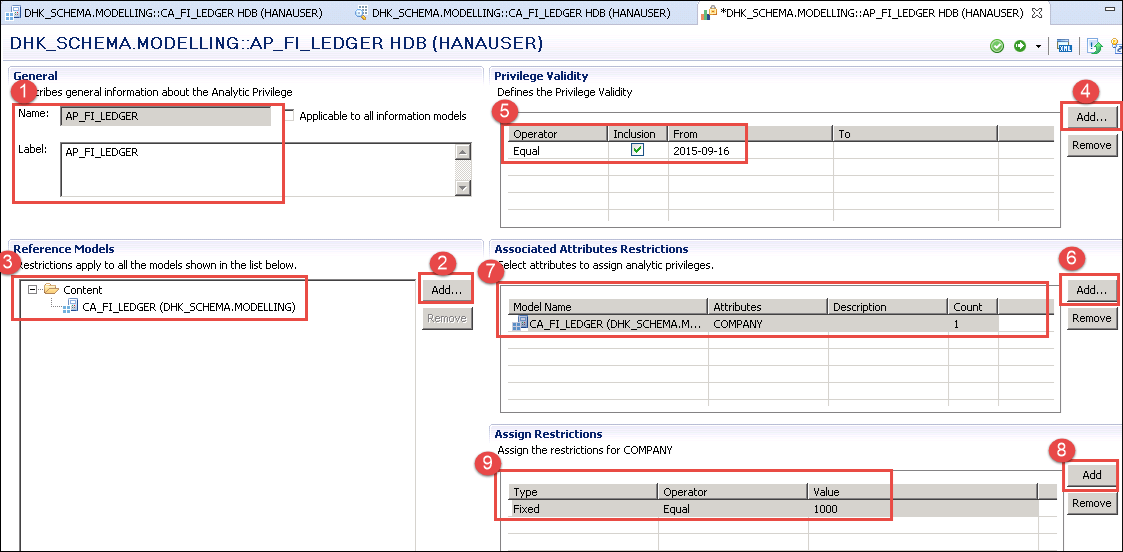
- В разделе «Общие сведения» отображается название и метка.
- В разделе «Справочные модели» нажмите кнопку «Добавить», как показано ниже.
- Выберите созданное ранее представление расчета (CA_FI_LEDGER).
Затем в том же редакторе определяются условия допустимости и ограничения по атрибутам.
- Нажмите кнопку «Добавить», чтобы подтвердить действие привилегии.
- Присвойте привилегии срок действия.
- Нажмите кнопку «Добавить», чтобы выбрать атрибут, на который распространяется ограничение.
- Выберите атрибут «Компания».
- Нажмите кнопку «Добавить», чтобы присвоить значение этому атрибуту.
- Присвойте значение, выбрав тип или оператор и само значение. В данном случае пользователь может использовать только данные из представления вычислений для компании 1000, как показано ниже.
Проверьте и активируйте аналитические привилегии. После этого они будут созданы в папке «Аналитические привилегии» в пакете «Моделирование», как показано ниже.

Шаг 4) Назначьте аналитические права пользователю «ABHI_TEST», который уже имеет права доступа к пакету «Моделирование». Double—Щёлкните по пользователю «ABHI_TEST» в разделе «Безопасность» -> «Пользователи».
- Выберите вкладку «Аналитические привилегии».
- Щелкните кнопку «+».
- Отобразится всплывающее окно «Выберите аналитические привилегии». Введите имя аналитической привилегии, созданной ранее.
- Выберите аналитические права доступа.
- Нажмите кнопку ОК, как показано ниже.

Аналитические права доступа предоставляются пользователю, как показано ниже.

Шаг 5) Для развертывания изменений для пользователя нажмите кнопку «Развернуть». Отобразится сообщение о том, что пользователь 'ABHI_TEST' был изменен, как показано ниже.

Шаг 6) Проверьте права доступа к аналитическим данным. Войдите в систему HANAUSER под именем пользователя «ABHI_TEST», чтобы убедиться в корректности назначения.
- Выберите текущую систему HDB (HANAUSER) и щелкните по ней правой кнопкой мыши.
- Выберите «Добавить систему с другим пользователем», затем введите имя пользователя и пароль для «ABHI_TEST», как показано ниже.
- Система HDB (ABHI_TEST) добавляется в список систем.

Пользователь ABHI_TEST не имеет полного доступа к данным расчетного представления, созданного HANAUSER, поскольку HANAUSER создал аналитическую привилегию, ограничивающую доступ к этому представлению только для компании 1000, и назначил ее пользователю ABHI_TEST.
Перейдите в папку «Содержимое» -> выберите пакет -> представление вычислений (CA_FI_LEDGER) -> щелкните правой кнопкой мыши -> Предварительный просмотр данных. Отобразится экран предварительного просмотра данных, как показано ниже.

В представлении для расчетов отображаются только данные по коду компании 1000, что подтверждает наличие у данного пользователя аналитических прав.
Сравнение аналитических привилегий классического XML и SQL.
Существует два типа аналитических привилегий, и выбор имеет значение для любой новой разработки. Редактор, показанный выше, создает классические привилегии на основе XML. Аналитические привилегии SQL были введены в SAP HANA 1.0 SPS 10 и выражает то же ограничение, что и условие фильтра SQL.
| Аспект | Классический (на основе XML) | Аналитические привилегии SQL |
|---|---|---|
| Определение | Поддерживается графически в редакторе моделей и хранится как XML-объект, создаваемый во время проектирования. | Определяется условием SQL-фильтра, что позволяет сохранить читаемость сложной логики. |
| Conditions | Ограничения атрибутов с помощью простых операторов. | Полные SQL-выражения, включая вложенные и комбинированные условия. |
| Статус | Устарело с момента SAP HANA 2.0 SPS 02. | Рекомендуется для получения каждой новой привилегии. |
| Доступность | Недоступно в SAP Облачная платформа HANA. | Поддерживается в SAP HANA 2.0 и SAP Облачная платформа HANA. |
SAP HANA Modeler включает в себя функцию миграции, которая преобразует классические привилегии на основе XML в привилегии на основе SQL, поэтому существующие ограничения не нужно переписывать вручную. SAP В HANA Cloud привилегия становится артефактом времени проектирования внутри контейнера HDI и передается пользователю через роль, а не через редактор пользователя.
Как оцениваются ограничения аналитической привилегии
Понимание того, как сочетаются различные условия, позволяет избежать ограничений, которые дают либо слишком большую отдачу, либо не дают ничего.
- Несколько значений, указанных для одного атрибута, объединены с помощью логического оператора. ORТаким образом, пользователь может увидеть компанию 1000 или компанию 2000.
- Ограничения на различные атрибуты объединены с логическим подходом. ИТаким образом, и компания, и страна должны соответствовать друг другу.
- Когда пользователь обладает несколькими аналитическими привилегиями для одного и того же представления, результаты суммируются, что расширяет, а не сужает доступ.
- Статическое ограничение хранит фиксированные значения, в то время как динамическое ограничение считывает разрешенные значения во время выполнения из процедуры, поэтому одна привилегия может предоставляться многим пользователям.
Проверка представления выполняется только в том случае, если свойство Apply Privileges указывает тип привилегии, и эта проверка выполняется в дополнение к привилегии объекта SELECT. Столбцовые представления, созданные в результате активации, находятся в схеме _SYS_BIC, а фактические ограничения пользователя можно прочитать из системного представления EFFECTIVE_STRUCTURED_PRIVILEGES.
Распространенные ошибки, связанные с аналитическими правами, и способы их исправления.
Большинство проблем с авторизацией при просмотре информации возникают из-за одной из перечисленных ниже ситуаций.
- Ошибка "Не авторизовано" при отображении. Пользователь обладает аналитическими правами, но не имеет прав SELECT на сгенерированное представление столбцов или на базовую схему. Предоставьте права на оба параметра.
- Предварительный просмотр не возвращает ни одной строки. Ограниченный атрибут не имеет соответствующего значения, или срок действия привилегии уже истек.
- Ограничение игнорируется. Привилегия была создана, но так и не была активирована, или же для представления не задано свойство Apply Privileges.
- Изменение не имеет никакого эффекта. Назначение не было выполнено, или же сессия пользователя началась до выполнения задания и требует повторного подключения.
- Всё и так видно. Пользователь имеет права доступа _SYS_BI_CP_ALL, которые предоставляют неограниченный доступ ко всем информационным представлениям, и ему следует избегать производственных ролей.
Предоставляйте аналитические привилегии через роли, а не напрямую пользователям, чтобы одно и то же ограничение можно было просмотреть, перенести и отменить в одном месте. Моделирование контекста для защищенных представлений рассматривается в соответствующем разделе. SAP Моделирование HANA и SAP HANA гиды.
