
リスクベースのテスト: アプローチ、マトリックス、プロセス、および例
 編集チーム
⚡ スマートサマリー
リスクベーステストでは、各機能が失敗する可能性と、失敗した場合に発生する損害に基づいてランク付けを行い、優先順位の高い項目から順に、利用可能なテストリソースを最も高いスコアの項目に費やします。
リスクベースのテスト
リスクベーステスト (RBT) これは、リスクの確率に基づいたソフトウェアテストの一種です。ソフトウェアの複雑さ、ビジネスの重要性、使用頻度、および脆弱性が含まれる可能性が最も高い領域に基づいてリスクを評価します。 欠陥リスクベーステストでは、ソフトウェアアプリケーションの機能のうち、より影響力が大きく、欠陥が発生する可能性が高い機能のテストを優先します。
リスクとは、プロジェクトの測定可能な成功基準にプラスまたはマイナスの影響を与える不確実な事象の発生を指します。それは過去に発生した事象、現在発生している事象、あるいは将来起こりうる事象である可能性があります。これらの不確実な事象は、プロジェクトのコスト、ビジネス、技術、品質目標に影響を与える可能性があります。
リスクにはプラスの場合もあればマイナスの場合もあります。
- ポジティブなリスク これらは機会と呼ばれ、ビジネスの持続可能性に役立ちます。例としては、新しいプロジェクトへの投資、ビジネスプロセスの変更、開発などがあります。ping 新製品。
- 負のリスク これらは脅威と呼ばれ、プロジェクトの成功のためには、それらを最小限に抑える、あるいは排除するための提言を実施しなければならない。
この手法は新しいテストレベルを追加するのではなく、労力を割り当てるため、他の手法の上に成り立つ。 ソフトウェアテストの種類 それらを交換するのではなく。
リスクベーステストを実施するタイミング
リスクベーステストは、
- 時間、資源、予算に制約のあるプロジェクト。
- リスクベースの分析を使用して脆弱性を検出できるプロジェクト SQLインジェクション攻撃.
- クラウドコンピューティング環境におけるセキュリティテスト。
- 使用する技術に関する経験不足や、ビジネス領域に関する知識不足など、リスク要因の高い新規プロジェクト。
- 段階的かつ反復的なデリバリーモデル。
リスク管理プロセス
それでは、リスク管理プロセスに含まれる手順を理解していきましょう。
リスクの特定
リスクの特定は、リスクワークショップ、チェックリスト、ブレインストーミング、インタビュー、デルファイ法、因果関係図、過去のプロジェクトから得られた教訓、根本原因分析、および分野専門家や主題専門家への連絡などを通じて行うことができます。
リスクレジスターは、特定されたリスク、潜在的な対応、および根本原因のリストを保持するスプレッドシートです。これは監視および tracプロジェクトのライフサイクル全体を通して、リスク(脅威と機会の両方)を把握する。リスク対応戦略を用いることで、プラスのリスクとマイナスのリスクの両方を管理できる。
リスク分解構造は、リスク計画において重要な役割を果たします。リスクが発生しやすい領域を特定し、プロジェクト全体を通して効果的な評価とリスク監視を支援します。また、リスク管理活動に十分な時間とリソースを割り当て、プロジェクトリスクが発生する可能性のある多くの要因を分類するのに役立ちます。
以下のサンプルは、リスク分解構造がプロジェクトのリスクをどのようにカテゴリーに分類し、リスク源の見落としを防ぐかを示しています。

リスク分析(定量分析および定性分析を含む)
潜在的なリスクのリストが特定されたら、次のステップはそれらを分析し、重要度に基づいてリスクを絞り込むことです。定性的なリスク分析手法の一つに、リスクマトリックス(後述)があります。この手法は、リスクの発生確率と影響度を判断するために使用されます。
リスク対応計画
分析結果に基づいて、リスクへの対応が必要かどうかを判断できます。例えば、プロジェクト計画で対応が必要なリスクもあれば、プロジェクト監視で対応が必要なリスクもあり、全く対応が不要なリスクもあります。
リスク所有者は、割り当てられたリスクの可能性と影響を軽減するためのオプションを特定する責任があります。
リスク軽減とは、起こりうる脅威による悪影響を軽減するために用いられるリスク対応手法です。これは、リスクを排除するか、許容可能なレベルまで低減することによって実現できます。下の図は、リスク対応計画をより広範なリスク管理サイクルの中に位置づけています。

リスクの偶発性
不測の事態とは、その影響が未知または予測不可能な不確実な事象が発生する可能性を指します。不測の事態対策計画は、最悪の事態に備えた行動計画またはバックアップ計画とも呼ばれます。言い換えれば、予測不可能な事象が発生した場合にどのような措置を講じるべきかを定めたものです。
リスクの監視と制御
リスク管理および監視プロセスは、 trac特定されたリスクを把握し、残存リスクを監視し、新たなリスクを特定し、リスク登録簿を更新し、変更の理由を分析し、リスク対応計画を実行し、リスク発生要因を監視する。その後、リスク軽減におけるそれらの有効性が評価される。
これは、リスクの再評価、リスク監査、差異と傾向の分析、技術的パフォーマンスの測定、状況更新会議、および振り返り会議によって達成できます。
以下の表は、リスク監視および管理におけるインプット、ツール、アウトプットに関する情報を示しています。
| リスクの監視と制御への入力 | リスク監視および管理のためのツールとテクニック | リスクの監視と制御からの成果 |
|---|---|---|
| リスク管理計画 | プロジェクトのリスク対応監査 | 回避策の計画 |
| リスク対応計画 | 定期的なプロジェクトのリスクレビュー | 是正処置 |
| プロジェクトコミュニケーション計画 | 収益価値分析 | プロジェクト変更リクエスト |
| 追加のリスク特定と分析 | 技術的パフォーマンスの測定 | リスク対応計画およびリスク特定チェックリストの更新 |
| スコープの変更 | 追加のリスク対応計画 | リスクデータベース |
技術の変化、プロジェクトの規模、プロジェクト期間(プロジェクト期間が長くなるほど)、スポンサー機関の数、プロジェクトの見積もり、労力、そして適切なスキルを持つ人材の不足によってリスクが増大することを忘れてはなりません。
リスクベースのテストアプローチ
上記の管理プロセスは、下記のテスト手法に情報を提供します。各ステップは、次のステップで使用される入力を生成します。
- 要件を分析します。
- 文書(SRS、FRS、ユースケースなど)のレビューを行います。この作業は、誤りや曖昧な点を発見し、解消するために実施されます。
- 要件の承認は、プロジェクトへの後期の変更導入を回避するためのリスク軽減手法の一つです。文書のベースライン設定後に要件に変更を加える場合は、変更管理プロセスとそれに続く承認が必要となります。
- リスクを評価する コスト、スケジュール、リソース、スコープ、技術的パフォーマンス、安全性、信頼性、複雑性といった定義された基準を考慮に入れ、各要件がプロジェクトに及ぼす可能性と影響を計算することによって。
- 失敗の確率と高リスク領域を特定する。これはリスク評価マトリックスを用いて行うことができる。
- リスクレジスターを使用して、特定されたリスクのセットをリストします。更新、監視、 tracリスクを定期的に、一定の間隔で評価する。
- リスクキャパシティとリスク許容レベルを理解するために、この段階でリスクプロファイリングを実行する必要があります。
- 評価に基づいて要件に優先順位を付けます。
- リスクベースのテストプロセスが定義されている。
- 極めて重大なリスクと中程度のリスクについては、リスク軽減策の計画、実施、進捗状況のモニタリングを検討すべきである。リスクが低い場合は、監視リストに掲載しておく。
- リスク データの品質評価は、データの品質を分析するために行われます。
- 評価に応じてテストを計画し、定義する。
- Revテストドキュメントを参照 — テスト計画、テスト戦略、テストケース、テストレポート、およびテストチームが作成したその他のすべての文書。
- ピアレビューは、欠陥の特定とリスク軽減における重要なステップです。
- 予行演習を行い、結果の品質チェックを実施してください。
- テストケースはリスク項目の優先度に従って実行されます。
- 維持します tracリスク項目、それらを対象とするテスト、テスト結果、およびテスト中に発見された欠陥間の相互関係。適切に実行されたすべてのテスト戦略は、品質リスクを低減します。
- リスクベーステストは、あらゆるレベルのテストで使用できます。 コンポーネント, 統合, そして受け入れテスト。
- システムレベルでは、アプリケーションにおいて最も重要な要素に焦点を当てる必要があります。これは、機能の可視性、使用頻度、および障害発生時のコストを考慮することで判断できます。
- 出口基準の評価:すべての高リスク領域は完全に検査され、軽微な残存リスクのみが残っている。
- リスクベースのテスト結果を報告する そして、指標を分析する。
- 主要なリスク指標に基づいて、既存のリスク イベントと新しいリスク イベントを再評価します。
- リスク登録簿を更新する。
- 緊急時対応計画は、リスクにさらされる可能性が高い場合の代替策または緊急時対応計画として機能します。
- 欠陥分析と欠陥予防は、欠陥を排除するために用いられる。
- 再テストと 回帰テスト 事前に計算されたリスク分析に基づいて欠陥修正を検証し、リスクの高い領域を最も集中的にカバーする必要があります。
- 可能であれば、リスクベースの自動化テストを実施する。
- 残存リスクの計算。
- リスクを監視し、管理する。
- 終了基準または完了基準は、リスクレベルごとに個別に定義できます。すべての主要リスクは適切な対策または緊急時対応計画によって対処されており、リスクへの曝露はプロジェクトで許容されるレベル以下です。
- リスクプロファイリングの再評価と顧客からのフィードバック。
システムテストに対するリスクベースのテストアプローチ
- 技術システムテスト これは環境テストおよび統合テストと呼ばれます。環境テストには、開発環境、テスト環境、および本番環境でのテストが含まれます。
- 機能システムテスト — すべての機能、特徴、プログラム、モジュールのテスト。このテストの目的は、システムが規定された要件を満たしているかどうかを評価することです。
- 非機能システムテスト — 非機能要件のテスト: パフォーマンス、 負荷テスト, ストレステスト構成テスト、セキュリティテスト、バックアップ、 回復 手順、および文書(システム、操作、およびインストールに関する文書)。
下記の図は、上述のプロセスを明確に概観したものである。

システムテストには、機能テストと非機能テストの両方が含まれます。
機能テスト 製品またはアプリケーションが顧客およびビジネス要件を満たしていることを保証します。一方、 非機能テスト これは、製品が品質、信頼性、使いやすさ、性能、互換性の面で顧客の期待に応えているかどうかを確認するために行われます。
リスクベーステストの実施方法:完全なプロセス
このセクションでは、5つのフェーズで構成されるリスクベースのテストプロセスについて説明します。
- リスクの特定
- リスク分析
- リスク対応
- テストスコアping
- テストプロセスの定義
以下に示すように、5つの段階は互いに影響し合っています。

- このプロセスでは、リスクを特定して分類し、リスク登録簿の草案を作成し、リスクの選別を行って重要なリスクを特定します。
- リスク対応とは、リスクからテスト目標を策定し、テスト活動またはテスト手法がそれらのテスト目標を満たすように適切な手法を選択することである。
- ソフトウェアテストの有効性スコアを算出するために、文書化された依存関係、要件、コスト、およびテストに必要な時間が考慮されます。
- テストスコアping これは、すべての関係者と技術スタッフの参加を必要とするレビュー活動です。合意されたリスクの範囲を遵守することが重要です。これらのリスクはテストによって対処する必要があり、すべてのメンバーは、割り当てられた責任とこれらの活動に割り当てられた予算に同意しなければなりません。
- テスト範囲が確定したら、各テスト段階のテスト目的、前提条件、および依存関係を標準フォーマットにまとめる必要があります。
以下の例では、各要件を関連するリスクと、それに対処するテスト目標にマッピングしています。

機能要件F1、F2、F3と、非機能要件N1、N2について考えてみましょう。
F1 — 機能要件、R1 — F1に関連するリスク
- テスト目標1 — テストを使用して、システムの期待される機能が正しく動作すること、およびリスクR1が機能テストによって対処できることを実証する。
- テスト — ブラウザページのテストは、重要なユーザータスクを実行し、R1(F1に関連するリスク)がさまざまなシナリオで対処可能であることを検証するために実施されます。
F2 — 機能要件、R2 — F2に関連するリスク
- テスト目標2 — テストを使用して、システムの期待される機能が正しく動作すること、およびリスクR2が機能テストによって対処できることを実証する。
- テスト — ブラウザページのテストは、重要なユーザータスクを実行し、さまざまなシナリオでR2が対応できることを検証するために実施されます。
F3 — 機能要件、R3 — F3に関連するリスク
- テスト目標3 — テストを使用して、システムの期待される機能が正しく動作すること、およびリスクR3が機能テストによって対処できることを実証する。
- テスト — ブラウザページのテストは、重要なユーザータスクを実行し、さまざまなシナリオでR3が対応できることを検証するために実施されます。
N1 — 非機能要件、NR1 — N1に関連するリスク
- テスト目標N1 — テストを用いて、システムの動作特性が正しく機能すること、およびリスクNR1が非機能テストによって対処可能であることを実証する。
- テスト — ユーザビリティテストは、ユーザーインターフェースの使いやすさを評価し、NR1がユーザビリティテストによって解決できるかどうかを検証するために使用される手法です。
N2 — 非機能要件、NR2 — N2に関連するリスク
- テスト目標N2 — テストを用いて、システムの動作特性が正しく機能すること、およびリスクNR2が非機能テストによって対処可能であることを実証する。
- テスト - セキュリティテスト これは、アプリケーションが安全であるか、攻撃に対して脆弱であるか、情報漏洩がないかを確認し、セキュリティテストによってNR2に対処できるかどうかを検証するために使用される手法です。
具体的な試験目標: 記載されているリスクとテスト目標は、以下に要約するように、テストの種類ごとに固有のものです。

リスクベーステストプロセスを設計するための手順
- リスク登録簿を作成します。これは、一般的なリスクリスト、既存のチェックリスト、およびブレインストーミングセッションから得られたリスクを記録するものです。
- システムの機能要件および非機能要件(ユーザビリティ、セキュリティ、パフォーマンス)に関連するリスクを含めてください。
- 各リスクには固有の識別子が割り当てられます。
その登録簿の1列目と2列目には、識別子とリスクの説明が記載されています。残りの列については、以下で説明します。
| コロNo. | 列見出し | 詳細説明 |
|---|---|---|
| 3 | 確率 | システムがこの故障モードを起こしやすい可能性 |
| 4 | 結果 | この故障モードの影響 |
| 5 | 暴露 | 確率と結果の積(3列目と4列目) |
| 6 | テストの有効性 | テスターはこのリスクに対処できるとどの程度確信していますか? |
| 7 | テストの優先順位番号 | 確率、結果、およびテストの有効性の積(3列目、4列目、および6列目) |
| 8 | テストの目的 | このリスクに対処するために、どのようなテスト目標が使用されますか? |
| 9 | テスト手法 | このリスクに対処するためにどのような方法や技術が用いられていますか? |
| 10 | 依存関係 | テスターが想定し依存しているもの |
| 11 | 準備 | このテストにはどれくらいの労力が必要ですか? |
| 12 | タイムスケール | このテストを行うにはどれくらいの時間が必要ですか? |
| 13 | テストステージA:単体テスト、テストステージB:統合テスト、テストステージC:システムテスト | この活動を行っている個人またはグループの名前 |
各リスクの確率(1低、5高)と結果(1低、5高)は、2つのレジスターが評価します。trac以下にtsを表示します。
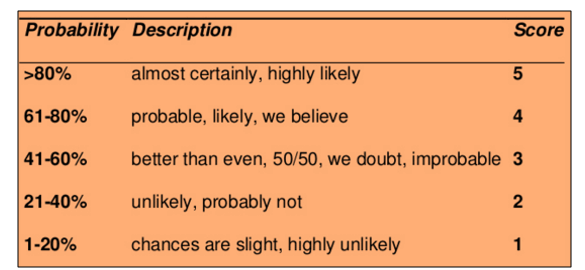

- 試験被ばく量が計算されます。
- テスターは各リスクを分析し、そのリスクがテスト可能かどうかを評価する。
- テストの目的は、テスト可能なリスクごとに定義されます。
- テスターは、テストの目的を達成するために計画的に実施すべきテスト活動(静的レビュー、検査、システムテスト、統合テスト、受け入れテスト、HTML検証、ローカライズテストなど)を指定します。
- これらのテスト活動は段階(コンポーネントテストまたは 単体テスト(統合テスト、システムテスト、受け入れテスト)。
- 場合によっては、一つのリスクに対して複数のテスト段階を経る必要があるかもしれません。
- 依存関係と前提条件(スキル、ツール、テスト環境、リソースの可用性)を特定する。
- テストの有効性が算出されます。テストの有効性とは、テスト担当者がテストによってリスクが確実に解決されると確信している度合いを指します。テストの有効性スコアは1から5までの数値で表されます(5=高い確信、1=低い確信)。
- これらのテストの準備と実施に必要な労力、時間、および費用を見積もってください。
次の2つの例trac残りのレジスタ列とテスト有効性スコアを表示します。


- 試験の優先度番号が算出されます。これは、発生確率、影響度、および試験の有効性スコアの積です。
- 125(最大値)—検査によって検出可能な非常に深刻なリスク。
- 1(最小)—検査では検出されないほど非常に低いリスク。
- テストの優先度番号に基づいて、テストの重要度は高(赤)、中(黄)、低(緑)に分類されます。リスクの高い項目から順にテストされます。
- テスト活動をテスト段階に割り当てます。各テスト段階(単体テスト、統合テスト、システムテスト、受け入れテスト)における各目標のテストを実施するグループを指定します。
テスト段階ごとの割り当ては以下のとおりです。
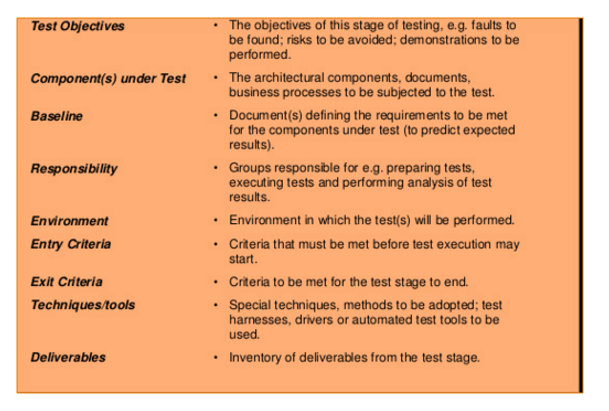
テスト対象と対象外となる項目は、テストスコープで決定されます。ping 段階。
- 各段階において、テストの目的、テスト対象コンポーネント、責任範囲、環境、開始基準、終了基準、ツール、手法、成果物が定義されます。
一般的な試験目標 これらの一般的な目標は、複数のプロジェクトやアプリケーションに適用可能です。
- 当該部品は要件を満たしており、より大規模なサブシステムでの使用準備が整っている。
- 特定のテスト タイプに関連するリスクに対処し、テストの目的を達成します。
- 統合されたコンポーネントは正しく組み立てられており、コンポーネント間のインターフェース互換性が確保されている。
- システムは、規定された機能要件および非機能要件を満たしています。
- 製品コンポーネントは、想定される動作環境においてエンドユーザーのニーズを満たす。
- リスク管理戦略は、リスクを特定、分析、軽減するために用いられる。
- このシステムは業界の規制要件を満たしています。
- システムはconを満たしていますtrac法的義務。
- 制度化、およびコスト、スケジュール、品質目標などのその他の具体的な目標の達成。
- システム、プロセス、人材は、ビジネス要件を満たしている。

さまざまなテスト段階ごとに、一般的なテスト目標を定義することができます。
- コンポーネントテスト
- 統合テスト
- システムテスト
- 受け入れ試験
システムテスト段階について考えてみましょう。
- G4とG5は、システムが機能要件(F1、F2、F3)と非機能要件(N1、N2)を満たしていることを示しています。
- テストを用いて、システムの期待される機能が正しく動作すること、およびF1、F2、F3に関連するリスクが機能テストによって対処可能であることを実証する。
- システムの動作特性が正しく機能すること、およびN1とN2に関連するリスクは非機能テストによって対処できることを、テストを用いて実証する。
- テストの優先度番号に基づいて、テストの重要度は高(赤)、中(黄)、低(緑)に分類されます。
優先順位付けとリスク評価マトリックス
リスク評価マトリックスは、発生確率と影響度を示すマトリックスです。これにより、プロジェクトチームはリスクの概要と、それぞれのリスクに対処する優先順位を迅速に把握できます。
Risk rating = Probability x Severity
確率は、時間、近接性、反復性といった要因に基づいて、不確実な事象が発生する可能性を測る尺度であり、パーセンテージで表されます。
これは、頻繁(A)、可能性が高い(B)、時々(C)、まれ(D)、可能性が低い(E)、および排除された(F)に分類できます。
- 頻出 ほとんどの場合、複数回発生すると予想される(91~100%)。
- 考えられます ほとんどの場合、複数回発生する可能性が高い(61~90%)。
- 時折の — いずれかの時点で発生する可能性があります(41~60%)。
- リモート 発生する可能性は低いが、いつか発生する可能性はある(11~40%)。
- ありそうにありません — まれな例外的な状況で発生する可能性があります(0~10%)。
- 消去された — 発生し得ない(0%)。
深刻度とは、不確実な事象によって引き起こされる損害または損失の影響の度合いを指します。深刻度は1から4までのスコアで表され、壊滅的=1、重大=2、軽微=3、無視できる=4に分類されます。
- 壊滅的な ―プロジェクトを完全に非生産的なものにし、最悪の場合はプロジェクトの中止につながるような深刻な結果を招く可能性がある。これはリスク管理において最優先事項とすべき事項である。
- クリティカル ― 大きな損失につながる重大な結果を招く可能性がある。プロジェクトは深刻な危機に瀕している。
- 限界 ―修復活動によって回復可能な短期的な損傷。
- 無視できる ― 被害や損失はごくわずか。これは通常の手順で監視・管理できる。
優先順位は4つのカテゴリーに分類され、下の図に示すように、リスクの深刻度と発生確率に対応付けられています。
- 深刻な
- ハイ
- 技法
- ロー

深刻: このカテゴリーに該当するリスクは黄色で示されています。当該活動は中止し、リスクを隔離するための即時措置を講じる必要があります。効果的な対策を特定し、実施しなければなりません。さらに、リスクが低レベルまたは中レベルまで低減されない限り、当該活動を進めてはなりません。
高: このカテゴリーに該当するリスクは赤色で表示されており、即時の対応またはリスク管理戦略が必要です。リスクを隔離、排除、または代替し、効果的なリスク管理策を実施するために、直ちに行動を起こさなければなりません。これらの問題がすぐに解決できない場合は、解決のための厳格な期限を設定する必要があります。
媒体: このカテゴリーに該当するリスクは黄色で示されています。これらのリスクを最小限に抑えるために、合理的かつ実践的な対策を講じる必要があります。
低: このカテゴリーに該当するリスクは緑色で表示されており、重大な問題を引き起こさないため、通常は許容範囲内です。ただし、管理策の有効性を維持するためには、定期的な見直しが不可欠です。
リスクベーステストのための汎用チェックリスト
このマトリックスは、リスクの評価方法を決定するものです。下記のチェックリストは、そもそもどの候補をマトリックスに含めるかを決定するものです。
- プロジェクトの重要な機能。
- プロジェクトにおけるユーザーに見える機能。
- 最も安全性に影響を与える機能。
- ユーザーに最も大きな経済的影響を与える機能。
- 非常に複雑なソースコード領域と、エラーが発生しやすいコード。
- 開発サイクルの早い段階でテストできる機能。
- 製品設計に土壇場で追加された機能や特性。
- 類似または関連する過去のプロジェクトで問題を引き起こした重要な要因。
- 類似または関連プロジェクトにおいて、運用・保守費用に大きな影響を与えた主要な要因または問題点。
- 要件が不十分だと、設計やテストも不十分になり、プロジェクトの目標や成果物に悪影響を及ぼす可能性がある。
- 最悪の場合、製品の欠陥があまりにもひどく、修理不可能なため完全に廃棄せざるを得ない可能性があり、そうなれば企業の評判に深刻なダメージを与えることになる。製品の目標達成にとって重要な問題点を特定せよ。
- 顧客サービスに対する継続的な苦情の原因となる状況または問題。
- エンドツーエンドテストは、システムの複数の機能に容易に焦点を当てることができる。
- リスクカバー率を最大化できる最適な検査セット。
- どの検査が、高リスク症例に対する網羅率と所要時間の比率が最も優れているか。
リスクベースのテスト結果のレポートと指標
- 試験報告書の作成。 テスト状況の報告とは、テスト結果をプロジェクト関係者に効果的に伝え、明確な理解を促し、テスト結果とテスト目標との比較を示すことである。
- 計画されたテストケース数と実行されたテストケース数の比較。
- 合格または不合格となったテストケースの数。
- 検出された欠陥の数、およびその状態と深刻度。
- 未解決の重大な欠陥の数。
- 環境停止時間(発生した場合)。
- もしあれば、ショーを盛り上げるような場面。
- テスト概要レポートと テストカバレッジ レポート。
- 指標の準備。 メトリックとは、ソフトウェアのプロセス、プロジェクト、製品を比較するために使用される、2つ以上の指標の組み合わせのことです。
- 労力とスケジュールの変動。
- テストケース準備の生産性。
- テスト設計の網羅率。
- テストケース実行の生産性。
- リスク特定効率(%)
- リスク軽減効率(%)
- 試験の有効性(%)
- テスト実行カバレッジ。
- テスト実行の生産性。
- 欠陥漏洩率(%)
- 欠陥検出効率、および 欠陥密度.
- 要求安定性指標。
- 品質コスト。
これらの対策は、リスクと照らし合わせて検討される。
- 欠陥の状態とテストの合格・不合格結果の数に基づいて、非機能カテゴリ(性能、信頼性、ユーザビリティ)におけるリスクをリスクとの関連で分析する。
- リスクとの関連において、テスト指標、欠陥状況、テストの合否状況を用いて、機能カテゴリごとのリスクを分析する。
- 主要な先行指標と遅行指標を特定し、早期警戒指標を作成する。
- データパターン、傾向、相互依存関係を分析することにより、先行リスク指標と遅行リスク指標(主要リスク指標)を監視し、報告する。
固有リスクと残留リスクの評価
リスクの特定と分析には、固有リスク、残存リスク、二次リスク、および再発リスクも含まれるべきである。
- 固有のリスク: 制御策や対応策が実施される前からシステムに存在していた、あるいは特定されていたリスク。固有リスクは、重大リスクとも呼ばれる。
- 残存リスク: 対策や対応策を実施した後に残るリスク。残存リスクは、純リスクとも呼ばれます。
- 二次リスク: リスク対応計画の実施によって生じる新たなリスク。
- 再発リスク: 当初のリスクが再び発生する可能性。
リスクに基づいたテスト結果の測定は、組織がテスト実行中に残存する品質リスクのレベルを把握し、情報に基づいたリリース決定を行うのに役立ちます。
リスクプロファイリングと顧客のフィードバック
リスクプロファイリングとは、顧客が求めるリスク、リスク許容度、リスク耐性を考慮して、顧客にとって最適な投資リスクレベルを見つけるためのプロセスです。
- リスクが必要 これは、顧客が満足のいくリターンを得るために負う必要のあるリスクのレベルです。
- リスク許容度 これは、顧客が許容できる財務リスクのレベルです。
- リスク許容度 これは、顧客が許容できるリスクのレベルです。
お客様の声: 顧客からのフィードバックやレビューを収集し、事業、製品、サービス、顧客体験を改善する。
リスクベースのテストの利点
リスクベーステストの利点は以下のとおりです。
- 生産性の向上とコスト削減。
- 市場機会の向上(市場投入までの時間短縮)と納期遵守。
- サービスパフォーマンスの向上。
- アプリケーションの重要な機能がすべてテストされるため、品質が向上します。
- テストカバレッジに関する明確な情報。このアプローチを用いることで、チームはテスト済み項目と未テスト項目を把握できます。
- リスク評価に基づいたテスト労力の割り当ては、リリース時の残留リスクを最小限に抑える最も効率的かつ効果的な方法です。
- リスク分析に基づくテスト結果の測定により、組織はテスト実行中に残存する品質リスクのレベルを特定し、情報に基づいたリリース決定を下すことができるようになる。
- 明確に定義されたリスク評価方法を用いた最適化されたテスト。
- 顧客参加と適切な報告および進捗状況により、顧客満足度が向上した。 tracキング。
- 潜在的な問題領域を早期に発見することで、効果的な予防措置を講じることができる。
- プロジェクトのライフサイクル全体を通して継続的にリスクを監視・評価することは、リスクの特定と解決、そしてプロジェクト全体の目標達成を危うくする可能性のある問題への対処に役立ちます。
