
Comment pirater un serveur (Web)
 Oliver Jones
⚡ Résumé intelligent
Le piratage de serveurs web cible les logiciels et les erreurs de configuration des sites web qui stockent des données sensibles telles que les mots de passe et les numéros de carte bancaire. Cette page explique le fonctionnement de ces attaques et, surtout, comment protéger et sécuriser un serveur web.
Qu'est-ce que le piratage de serveurs web ?
Un serveur web est un programme informatique, ou un ordinateur, qui exécute l'application. Sa fonction principale est d'accepter les requêtes HTTP des clients et de fournir des pages web, puis de renvoyer des réponses HTTP. On peut également le décrire comme un programme de machine virtuelle. Ce type de diffusion comprend des documents HTML ou du contenu supplémentaire comme des feuilles de style et des balises CSS. JavaScénario.
Les consommateurs se tournent généralement vers Internet pour s'informer et acheter des produits et services. C'est pourquoi la plupart des organisations possèdent un site web. Or, la plupart de ces sites stockent des informations sensibles telles que les numéros de carte bancaire, les adresses électroniques et les mots de passe. De ce fait, ils deviennent des cibles privilégiées pour les pirates informatiques. Les sites web piratés peuvent également servir à diffuser des idéologies religieuses ou politiques, entre autres.
Dans ce tutoriel, nous vous présenterons les techniques de piratage de serveurs web et comment protéger vos serveurs contre de telles attaques.
Comment pirater un serveur Web
Dans ce scénario pratique, nous allons examiner l'anatomie d'une attaque de serveur Web. Nous supposerons que nous ciblons www.techpanda.orgNous n'allons pas pirater le système, car c'est illégal. Nous utiliserons le domaine uniquement à des fins éducatives.
Étape 1) Ce dont nous aurons besoin
- Une cible www.techpanda.org
- Moteur de recherche Bing
- Outils d'injection SQL
- PHP Shell, nous utiliserons dk shell http://sourceforge.net/projects/icfdkshell/
Étape 2) Collecte d'informations
Nous devrons obtenir l’adresse IP de notre cible et trouver d’autres sites Web partageant la même adresse IP.
Nous utiliserons un outil en ligne pour trouver l'adresse IP de la cible et les autres sites web partageant cette adresse IP.
- Entrer le URL https://www.yougetsignal.com/tools/web-sites-on-web-server/ dans votre navigateur web
- Saisissez www.techpanda.org comme cible

- Cliquez sur le bouton Vérifier
- Vous obtiendrez les résultats suivants

Sur la base des résultats ci-dessus, le Votre adresse IP l'adresse IP cible est 69.195.124.112.
Nous avons également découvert qu'il existe 403 domaines sur le même serveur Web.
Notre prochaine étape consiste à analyser les autres sites Web à la recherche de SQL Vulnérabilités d'injection. Remarque : si nous trouvons une page vulnérable à une faille SQL sur la cible, nous l'exploiterons directement sans tenir compte des autres sites web.
- Entrer le URL www.bing.com dans votre navigateur web. Cela ne fonctionnera qu'avec Bing, n'utilisez donc pas d'autres moteurs de recherche tels que Google ou Yahoo.
- Saisissez la requête de recherche suivante
ip:69.195.124.112 .php?id=
ICI,
- « ip:69.195.124.112 » limite la recherche à tous les sites Web hébergés sur le serveur Web avec l'adresse IP 69.195.124.112
- «.php?id=» recherche URL Variables GET utilisées comme paramètres pour les instructions SQL.
Vous obtiendrez les résultats suivants.
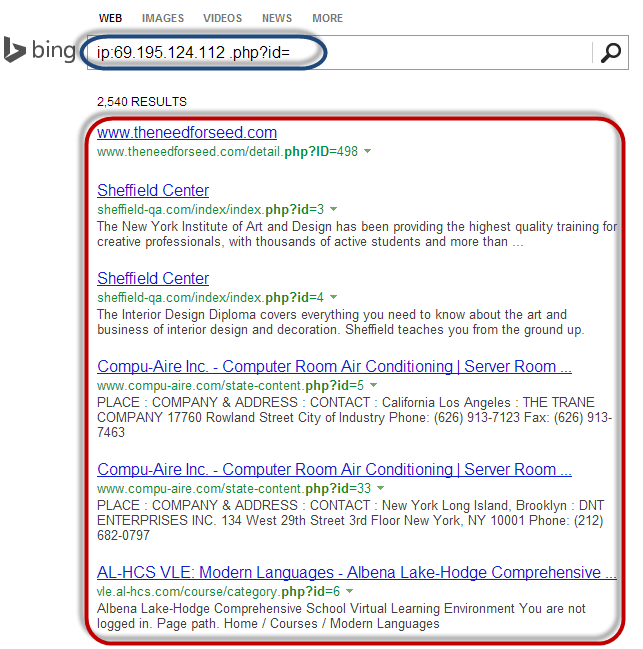
Comme vous pouvez le voir sur les résultats ci-dessus, tous les sites Web utilisant des variables GET comme paramètres pour l'injection SQL ont été répertoriés.
L'étape logique suivante consisterait à analyser les sites Web répertoriés pour Injection SQL vulnérabilités. Vous pouvez le faire en utilisant une injection SQL manuelle ou en utilisant les outils listés dans cet article sur l'injection SQL.
Étape 3) Téléchargement du shell PHP
Nous ne scannerons aucun des sites web listés, car cela est illégal. Supposons que nous ayons réussi à nous connecter à l'un d'eux. Vous devrez alors téléverser le shell PHP que vous avez téléchargé depuis [lien manquant]. http://sourceforge.net/projects/icfdkshell/
- Ouvrez le URL où vous avez téléchargé le fichier dk.php.
- Vous obtiendrez la fenêtre suivante.

- Cliquer sur le lien symbolique URL vous donnera accès aux fichiers du domaine cible.
Une fois qu'un attaquant a accès aux fichiers, il peut obtenir les identifiants de connexion à la base de données et commettre des actes tels que la défiguration de sites web ou le téléchargement de données, notamment d'e-mails. C'est précisément pourquoi les mesures de défense présentées plus loin dans cet article sont si importantes.
Vulnérabilités du serveur Web
Un serveur web est un programme qui stocke des fichiers (généralement des pages web) et les rend accessibles via le réseau ou Internet. Un serveur web nécessite du matériel et des logiciels. Les attaquants exploitent généralement les failles de sécurité du logiciel pour obtenir un accès non autorisé au serveur. Examinons quelques-unes des vulnérabilités courantes exploitées par les attaquants.
- Paramètres par défaut – Ces paramètres, tels que l'identifiant et le mot de passe par défaut, sont facilement devinables par les attaquants. Ils peuvent également permettre d'effectuer certaines actions, comme l'exécution de commandes sur le serveur, ce qui constitue une faille exploitable.
- Une mauvaise configuration des systèmes d'exploitation et des réseaux – certaines configurations, comme le fait d'autoriser les utilisateurs à exécuter des commandes sur le serveur, peuvent être dangereuses si l'utilisateur ne dispose pas d'un mot de passe robuste.
- Failles dans le système d'exploitation et les serveurs web – les failles découvertes dans le système d'exploitation ou le logiciel du serveur web peuvent également être exploitées pour obtenir un accès non autorisé au système.
Outre les vulnérabilités des serveurs web mentionnées ci-dessus, les éléments suivants peuvent également permettre un accès non autorisé.
- Absence de politique et de procédures de sécurité – L’absence de politique et de procédures de sécurité, telles que la mise à jour des logiciels antivirus et l’application des correctifs au système d’exploitation et aux logiciels du serveur Web, peut créer des failles de sécurité exploitables par les attaquants.
Types de serveurs Web
Voici une liste des serveurs web les plus courants.
- Apache est le serveur web le plus couramment utilisé sur Internet. Il est multiplateforme, mais est généralement installé sous Linux. La plupart des sites web PHP sont hébergés sur Apache. Apache les serveurs.
- Internet Information Services (IIS) – Il est développé par Microsoft. Il tourne sur Windows et est le deuxième serveur Web le plus utilisé sur Internet. La plupart des sites Web asp et aspx sont hébergés sur Serveurs IIS.
- Apache Tomcat – La plupart Java pages du serveur (JSP) les sites Web sont hébergés sur ce type de serveur Web.
- Autres serveurs Web – Il s'agit notamment du serveur Web de Novell et IBMles serveurs Lotus Domino de.
Types d'attaques contre les serveurs Web
Les attaquants utilisent plusieurs techniques contre les serveurs web, notamment les suivantes :
- Attaques par traversée de répertoires – Ce type d'attaque exploite des failles de sécurité du serveur web pour accéder sans autorisation à des fichiers et dossiers non publics. Une fois l'accès obtenu, l'attaquant peut télécharger des informations sensibles, exécuter des commandes sur le serveur ou installer des logiciels malveillants.
- Attaques par déni de service – Ce type d'attaque peut entraîner la panne du serveur web ou son inaccessibilité aux utilisateurs légitimes.
- Détournement du système de noms de domaine (DNS) : lors de ce type d’attaque, les paramètres DNS sont modifiés pour pointer vers le serveur web de l’attaquant. Tout le trafic destiné au serveur web est alors redirigé vers le mauvais serveur.
- Interception de données – Les données non chiffrées transmises sur le réseau peuvent être interceptées et utilisées pour obtenir un accès non autorisé au serveur web.
- Hameçonnage – Dans ce type d'attaque, l'attaquant usurpe l'identité d'un site web et redirige le trafic vers un faux site. Les utilisateurs non avertis peuvent ainsi être amenés à divulguer des données sensibles telles que leurs identifiants de connexion, leurs numéros de carte bancaire, etc.
- Pharming – Dans ce type d'attaque, l'attaquant compromet les serveurs du système de noms de domaine (DNS) ou l'ordinateur de l'utilisateur afin que le trafic soit dirigé vers un site malveillant.
- Défiguration – Dans ce type d'attaque, l'attaquant remplace le site web de l'organisation par une page différente contenant le nom et des images du pirate, et pouvant inclure de la musique de fond et des messages.
Effets des attaques réussies
- La réputation d'une organisation peut être ruinée si un attaquant modifie le contenu de son site web et y inclut des informations malveillantes ou des liens vers un site web inapproprié.
- Le serveur web peut être utilisé pour installer des logiciels malveillants sur les ordinateurs des utilisateurs qui visitent le site web compromis. Le logiciel malveillant téléchargé sur l'ordinateur du visiteur peut être un virus, cheval de Troie, ou des logiciels de botnet, etc.
- Les données compromises des utilisateurs peuvent être utilisées à des fins frauduleuses, ce qui peut entraîner des pertes commerciales ou des poursuites judiciaires de la part des utilisateurs qui ont confié leurs informations à l'organisation.
Meilleurs outils d'attaque de serveur Web
Voici quelques exemples d'outils d'attaque de serveurs web couramment utilisés :
- Metasploit – il s'agit d'un outil open source pour les développeurspingIl permet de tester et d'exploiter des failles de sécurité. Il peut être utilisé pour découvrir des vulnérabilités dans les serveurs web et écrire des exploits permettant de compromettre le serveur.
- MPack – il s'agit d'un outil d'exploitation web. Il a été écrit en PHP et est soutenu par MySQL comme moteur de base de données. Une fois qu'un serveur Web a été compromis à l'aide de MPack, tout le trafic vers celui-ci est redirigé vers des sites Web de téléchargement malveillants.
- Zeus – cet outil permet de transformer un ordinateur compromis en bot ou en zombie. Un bot est un ordinateur compromis utilisé pour mener des attaques informatiques. Un botnet est un réseau d'ordinateurs compromis. Ce botnet peut ensuite être utilisé pour une attaque par déni de service (DoS) ou pour l'envoi de spams.
- Neosplit – cet outil peut être utilisé pour installer des programmes, supprimer des programmes, les dupliquer, etc.
Vérifie ça: 10 Meilleurs GRATUITS DDoS Attack Outil en ligne
Comment éviter les attaques sur le serveur Web
Une organisation peut adopter la stratégie suivante pour se protéger contre les attaques de serveur Web.
- Gestion des correctifs – cela implique l'installation de correctifs pour renforcer la sécurité du serveur. Un correctif est une mise à jour qui corrige un bogue dans le logiciel. Les correctifs peuvent être appliqués au le système d'exploitation et le système de serveur Web.
- Installation et configuration sécurisées du système d'exploitation.
- Installation et configuration sécurisées du logiciel serveur web.
- Système d'analyse des vulnérabilités – il comprend des outils tels que Snort, Nmap et Scanner Access Now Easy (SANE).
- Les pare-feu peuvent être utilisés pour bloquer les simples Attaques DoS en bloquant tout le trafic provenant des adresses IP sources identifiées de l'attaquant.
- Un logiciel antivirus peut être utilisé pour supprimer les logiciels malveillants présents sur le serveur.
- Désactivation de l'administration à distance.
- Suppression des comptes par défaut et des comptes inutilisés du système.
- Les ports et paramètres par défaut (comme le FTP sur le port 21) doivent être modifiés en ports et paramètres personnalisés (par exemple, un port FTP sur le port 5069).
