
Wireshark บทช่วยสอน: เครือข่ายและรหัสผ่านดมกลิ่น
 ทีมบรรณาธิการ
⚡ สรุปอย่างชาญฉลาด
Wireshark บทช่วยสอนเกี่ยวกับการดักจับรหัสผ่านแสดงให้เห็นว่าผู้โจมตีดักจับข้อมูลประจำตัวที่ส่งผ่านเครือข่ายได้อย่างไร และผู้ป้องกันจะหยุดการโจมตีเหล่านั้นได้อย่างไร คู่มือนี้จะอธิบายขั้นตอนต่างๆ Wireshark การดักจับข้อมูล การวิเคราะห์ HTTP แบบข้อความธรรมดา การโจมตีด้วย MAC flooding และการควบคุมการเข้ารหัสที่ทำให้การดักฟังข้อมูลเป็นโมฆะ
คอมพิวเตอร์สื่อสารกันโดยใช้เครือข่าย เครือข่ายเหล่านี้อาจเป็นเครือข่ายเฉพาะพื้นที่ (LAN) หรือเชื่อมต่อกับอินเทอร์เน็ตก็ได้ โปรแกรมดักจับข้อมูลเครือข่าย (Network sniffers) คือโปรแกรมที่ดักจับข้อมูลแพ็กเก็ตระดับต่ำ transmitส่งผ่านเครือข่าย ผู้โจมตีสามารถวิเคราะห์ข้อมูลนี้เพื่อค้นหารายละเอียดที่มีค่า เช่น รหัสผู้ใช้และรหัสผ่าน
ในบทความนี้ คุณจะได้เรียนรู้เทคนิคการดักฟังเครือข่ายทั่วไป เครื่องมือที่ผู้โจมตีและแฮกเกอร์มืออาชีพใช้ในการดักฟังเครือข่าย และมาตรการป้องกันที่ใช้ปกป้องข้อมูลสำคัญที่ส่งผ่านเครือข่าย Wireshark คำแนะนำด้านล่างนี้จัดทำขึ้นเพื่อการศึกษาและการทดสอบที่ได้รับอนุญาตเท่านั้น
Network Sniffing คืออะไร?
คอมพิวเตอร์สื่อสารโดยการส่งข้อความบนเครือข่ายโดยใช้ที่อยู่ IP เมื่อส่งข้อความบนเครือข่าย คอมพิวเตอร์ผู้รับที่มีที่อยู่ IP ตรงกันจะตอบกลับด้วยที่อยู่ MAC
การดมกลิ่นเครือข่ายเป็นกระบวนการดักจับแพ็กเก็ตข้อมูลที่ส่งผ่านเครือข่าย สามารถทำได้โดยใช้ซอฟต์แวร์เฉพาะทาง อุปกรณ์ดักฟัง หรือการตั้งค่าพอร์ตมิเรอร์ การดักฟังสามารถใช้เพื่อ:
- เก็บข้อมูลที่ละเอียดอ่อน เช่น ข้อมูลรับรองการเข้าสู่ระบบ
- แอบฟังข้อความแชท
- ไฟล์บันทึกที่ได้ถูกบันทึกแล้ว transmitส่งต่อผ่านเครือข่าย
โปรโตคอลต่อไปนี้มีความเสี่ยงต่อการถูกดักฟังเมื่อข้อมูลการเข้าสู่ระบบถูกส่งในรูปแบบข้อความธรรมดา:
โปรโตคอลที่ทันสมัย (HTTPS, SMTPS, IMAPS, SFTP, SSH) จะเข้ารหัสข้อมูลที่ส่งไป ทำให้โปรแกรมดักจับข้อมูลเห็นข้อความที่เข้ารหัสแล้ว แทนที่จะเป็นข้อมูลประจำตัว
การดมกลิ่นแบบพาสซีฟและแอคทีฟ
ก่อนที่เราจะไปดูการดักฟังแบบพาสซีฟและแอคทีฟ เรามาดูอุปกรณ์สองชนิดที่นิยมใช้ในการเชื่อมต่อเครือข่ายคอมพิวเตอร์กันก่อน นั่นคือ ฮับและสวิตช์
ฮับทำงานโดยการส่งข้อความกระจายไปยังพอร์ตเอาต์พุตทุกพอร์ต ยกเว้นพอร์ตที่ส่งข้อความกระจายนั้น คอมพิวเตอร์ผู้รับจะตอบสนองต่อการออกอากาศหากที่อยู่ IP ตรงกัน ดังนั้น ทุกเครื่องในเซ็กเมนต์ที่ใช้ฮับจึงสามารถมองเห็นทุกเฟรมได้ ฮับทำงานที่เลเยอร์ทางกายภาพ (เลเยอร์ 1) ของระบบ แบบจำลอง OSI.
แผนภาพด้านล่างแสดงวิธีการทำงานของฮับ

สวิตช์ทำงานแตกต่างออกไป โดยจะจับคู่ที่อยู่ IP และ MAC กับพอร์ตทางกายภาพ เฟรมข้อมูลจะถูกส่งต่อไปยังพอร์ตที่ตรงกับที่อยู่ MAC ของผู้รับเท่านั้น ดังนั้นโฮสต์อื่นๆ ในเครือข่าย LAN จะไม่เห็นข้อมูลนั้น สวิตช์ทำงานที่เลเยอร์การเชื่อมโยงข้อมูล (เลเยอร์ 2) และด้วยคุณสมบัติการกำหนดเส้นทาง จะทำงานที่เลเยอร์เครือข่าย (เลเยอร์ 3) ด้วย
แผนภาพด้านล่างแสดงวิธีการทำงานของสวิตช์

การดักฟังแบบพาสซีฟ คือการดักจับแพ็กเก็ต transmitส่งข้อมูลผ่านเครือข่ายที่ใช้ฮับ เรียกว่าการโจมตีแบบพาสซีฟเพราะผู้โจมตีไม่ได้ส่งทราฟฟิกเข้าไป ทำให้ตรวจจับได้ยาก นอกจากนี้ยังทำได้ง่ายเพราะฮับจะส่งข้อความกระจายไปยังทุกโฮสต์ในเครือข่าย
การดักฟังแบบแอคทีฟคือการสกัดกั้นแพ็กเก็ต transmitส่งข้อมูลผ่านเครือข่ายที่ใช้สวิตช์ มีเทคนิคหลักสองวิธีที่ใช้ในการดักฟังเครือข่ายแบบสวิตช์: พิษ ARP และการโจมตีด้วย MAC flooding
กิจกรรมการแฮ็ก: ดมกลิ่นการรับส่งข้อมูลเครือข่าย
ในสถานการณ์จริงนี้ เราจะไป ใช้ Wireshark เพื่อดักฟังแพ็กเก็ตข้อมูล transmitส่งต่อผ่านโปรโตคอล HTTPเราจะดักจับการรับส่งข้อมูลบนอินเทอร์เฟซภายในเครื่อง จากนั้นจะล็อกอินเข้าสู่เว็บแอปพลิเคชันตัวอย่างที่ไม่ใช้การสื่อสารที่ปลอดภัย Guruสถานที่ฝึกอบรม 99 แห่ง http://www.techpanda.org/.
ที่อยู่เข้าสู่ระบบคือ admin@google.com และรหัสผ่านคือ Password2010.
หมายเหตุ เราจะล็อกอินเข้าแอปพลิเคชันบนเว็บเพื่อวัตถุประสงค์ในการสาธิตเท่านั้น และบนเครือข่ายที่เราเป็นเจ้าของ เทคนิคเดียวกันนี้ยังสามารถเปิดเผยแพ็กเก็ตข้อมูลจากโฮสต์อื่นๆ บนเครือข่ายเดียวกันกับโปรแกรมดักจับข้อมูลได้ ซึ่งเป็นเหตุผลว่าทำไมคุณต้องได้รับอนุญาตเป็นลายลักษณ์อักษรก่อนใช้งาน Wireshark บนเครือข่ายใดๆ ที่คุณควบคุมไม่ได้ การดักฟังไม่ได้จำกัดอยู่แค่ techpanda.org เท่านั้น Wireshark ดักจับการรับส่งข้อมูล HTTP และโปรโตคอลอื่นๆ ที่ไหลผ่านอินเทอร์เฟซ

ManageEngine Firewall Analyzer เป็นโซลูชันการจัดการนโยบายและการตรวจสอบที่มีประสิทธิภาพสูง ออกแบบมาเพื่อเพิ่มความปลอดภัยและความโปร่งใสของเครือข่าย โดยให้การมองเห็นแบบเรียลไทม์ของปริมาณการรับส่งข้อมูลไฟร์วอลล์ ช่วย...ping ผู้ดูแลระบบจะระบุช่องโหว่ด้านความปลอดภัย ปรับชุดกฎให้เหมาะสม และตรวจสอบการใช้งานแบนด์วิดท์
การดมกลิ่นเครือข่ายโดยใช้ Wireshark
ภาพประกอบด้านล่างแสดงขั้นตอนที่คุณจะต้องปฏิบัติตามเพื่อให้แบบฝึกหัดนี้เสร็จสมบูรณ์โดยไม่สับสน

ดาวน์โหลด Wireshark จาก wireshark.org/download.htmlสาขาที่มีเสถียรภาพในปัจจุบันคือ Wireshark 4.x ซึ่งทำงานบน Windows, macOSและ Linux
- จุดเปิด Wireshark
- คุณจะเห็นหน้าจอต้อนรับดังต่อไปนี้

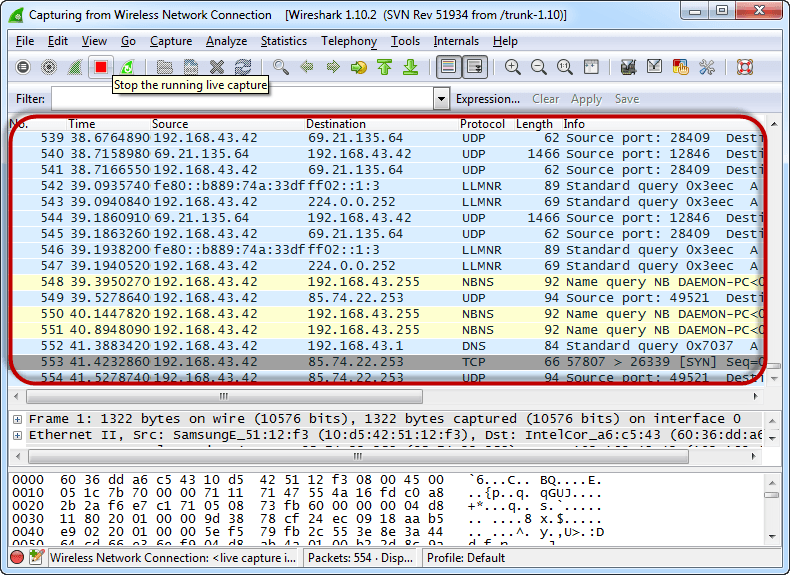
- เลือกอินเทอร์เฟซเครือข่ายที่คุณต้องการดักจับข้อมูล ตัวอย่างนี้ใช้การเชื่อมต่อไร้สาย หากใช้เครือข่าย LAN แบบใช้สาย ให้เลือกอะแดปเตอร์อีเธอร์เน็ตแทน
- คลิกปุ่มเริ่ม (รูปครีบฉลาม) ที่แสดงอยู่ด้านบน
- เปิดเว็บเบราว์เซอร์ของคุณและไปที่ http://www.techpanda.org/.
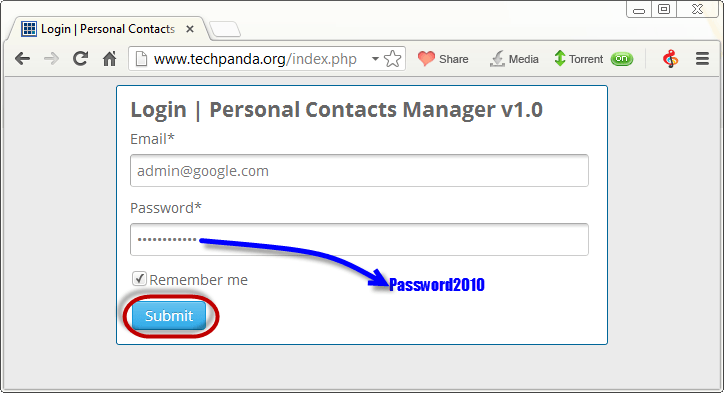
- อีเมลสำหรับเข้าสู่ระบบคือ admin@google.com และรหัสผ่านคือ Password2010.
- คลิกที่ปุ่มส่ง
- เมื่อเข้าสู่ระบบสำเร็จ หน้าจอจะแสดงข้อมูลดังต่อไปนี้

- เปลี่ยนกลับไปเป็น Wireshark และหยุดการถ่ายทอดสด

- กรองเฉพาะการรับส่งข้อมูล HTTP โดยใช้ typing ที่ http ลงในแถบตัวกรองการแสดงผล

- ค้นหาคอลัมน์ข้อมูล (Info) และมองหาข้อมูลที่มีคำกริยา HTTP ว่า POST จากนั้นคลิกที่ข้อมูลนั้น

- ด้านล่างรายการบันทึกจะมีแผงสรุปข้อมูลที่บันทึกไว้ มองหาบรรทัดนี้ ข้อมูลข้อความแบบบรรทัดต่อบรรทัด: application/x-www-form-urlencoded.

- ขณะนี้คุณควรจะสามารถอ่านค่าข้อความธรรมดาของตัวแปร POST ทุกตัวที่ส่งไปยังเซิร์ฟเวอร์ผ่าน HTTP ได้แล้ว รวมถึงช่องอีเมลและรหัสผ่านด้วย
MAC Flooding คืออะไร?
MAC flooding เป็นเทคนิคการดักจับข้อมูลเครือข่ายที่ใช้การส่งที่อยู่ MAC ปลอมจำนวนมากไปยังตาราง CAM (MAC address) ของสวิตช์ เมื่อตารางเต็มแล้ว สวิตช์จะไม่สามารถเรียนรู้ปลายทางที่ถูกต้องได้อีกต่อไป และจะเริ่มส่งเฟรมไปยังทุกพอร์ต ทำหน้าที่เหมือนฮับ จากนั้นผู้โจมตีสามารถดักจับแพ็กเก็ตข้อมูลขณะที่มันไหลผ่านเครือข่ายได้
มาตรการรับมือน้ำท่วม MAC
- การรักษาความปลอดภัยพอร์ตสวิตช์ จำกัด จำนวน ที่อยู่ MAC อนุญาตให้ใช้ได้เฉพาะต่อพอร์ต โดยจะจดจำ MAC address แรกที่พบ และล็อกหรือปิดพอร์ตหากมีการใช้งานเกินขีดจำกัด
- เซิร์ฟเวอร์การตรวจสอบสิทธิ์ การอนุญาต และการบัญชี (AAA) สามารถใช้ร่วมกับ 802.1X เพื่อกรองที่อยู่ MAC ที่ตรวจพบและยอมรับเฉพาะอุปกรณ์ที่ผ่านการตรวจสอบสิทธิ์แล้วเท่านั้น
- การตรวจสอบ ARP แบบไดนามิกและการตรวจสอบ DHCPping ลดผลกระทบจากการโจมตีแบบ ARP poisoning ที่มักเกิดขึ้นควบคู่กับการโจมตีแบบ MAC flooding
มาตรการตอบโต้การดมกลิ่น
- จำกัดการเข้าถึงสื่อทางกายภาพ แผงกระจายสัญญาณแบบล็อคได้ แจ็คติดผนังที่ปิดใช้งานพอร์ต และ VLAN ที่แบ่งส่วน จะช่วยลดโอกาสที่อุปกรณ์ดักฟังจะถูกติดตั้งตั้งแต่แรก
- เข้ารหัสข้อมูลระหว่างการส่งผ่าน โปรโตคอล HTTPS (TLS 1.3), SSH, IPsec และโปรโตคอล VPN รุ่นใหม่ๆ ทำให้แพ็กเก็ตที่ถูกดักจับนั้นไม่สามารถอ่านได้โดยผู้โจมตี
- แทนที่โปรโตคอลที่ไม่ปลอดภัย ย้ายจาก Telnet ไปยัง SSHตั้งแต่ FTP ไปจนถึง SFTP หรือ FTPS และจาก HTTP ไปจนถึง HTTPS ทั่วทั้งเว็บไซต์
- เพิ่มความเสถียรของ Wi-Fi ใช้ WPA3 หรือ WPA2-AES ร่วมกับรหัสผ่านที่รัดกุมเพื่อป้องกันการดักฟังข้อมูลแบบไร้สาย
- ตรวจสอบด้วยระบบตรวจจับการบุกรุก (IDS) เครื่องมือต่างๆ เช่น Suricata, Zeek และ Snort แจ้งเตือนเมื่อพบการโจมตีแบบ ARP poisoning, MAC table overflow หรือ promiscuous interfaces
ปัญญาประดิษฐ์ช่วยเสริมความแข็งแกร่งในการป้องกันการดักฟังเครือข่ายได้อย่างไร
แพลตฟอร์มตรวจจับการบุกรุกและ SIEM สมัยใหม่ในปัจจุบันได้ผสานการเรียนรู้ของเครื่อง (Machine Learning) เข้ากับการดักจับแพ็กเก็ต เพื่อตรวจจับกิจกรรมที่เกี่ยวข้องกับการดักฟังได้เร็วกว่าการใช้ชุดกฎเพียงอย่างเดียว โมเดล AI จะกำหนดพฤติกรรมปกติของ ARP, DHCP และตาราง MAC เป็นเกณฑ์ จากนั้นจะระบุความผิดปกติ เช่น ปริมาณการออกอากาศที่ผิดปกติ หรือการจับคู่ IP กับ MAC ที่ซ้ำกันpingหรือการเปลี่ยนแปลงตาราง CAM อย่างกะทันหันที่บ่งชี้ถึงการโจมตีด้วย ARP poisoning หรือ MAC flooding
โมเดลภาษาขนาดใหญ่ยังช่วยให้นักวิเคราะห์สามารถคัดกรองข้อมูลได้ Wireshark และ Zeek จะบันทึกข้อมูลโดยสรุปการไหลของข้อมูลที่น่าสงสัยเป็นภาษาอังกฤษที่เข้าใจง่าย แนะนำตัวกรอง และเปรียบเทียบตัวบ่งชี้การโจมตี (IOC) ที่ตรวจพบกับแหล่งข้อมูลข่าวกรองภัยคุกคาม ผู้ป้องกันควรตรวจสอบผลลัพธ์ของ AI กับข้อมูลที่บันทึกไว้ แต่ความเร็วที่เพิ่มขึ้นในเครือข่ายที่มีการใช้งานหนาแน่นนั้นมีความสำคัญอย่างมาก
สรุป
- การดักจับข้อมูลในเครือข่ายจะดักจับแพ็กเก็ตขณะที่เดินทางผ่านเครือข่าย และสามารถเปิดเผยข้อมูลประจำตัวในรูปแบบข้อความธรรมดาได้
- การดักฟังแบบพาสซีฟทำงานบนเครือข่ายแบบฮับและตรวจจับได้ยาก ในขณะที่การดักฟังแบบแอคทีฟมุ่งเป้าไปที่สวิตช์และตรวจจับได้ง่ายกว่า
- Wireshark 4.x คือโปรแกรมวิเคราะห์โอเพนซอร์สมาตรฐานที่ใช้ในคำแนะนำนี้เพื่ออ่านข้อมูล HTTP POST
- การโจมตีด้วย MAC flooding ทำให้ตาราง CAM ของสวิตช์ทำงานหนักเกินไป ส่งผลให้สวิตช์ทำงานเหมือนฮับ
- การเข้ารหัส (HTTPS, SSH, VPN), การรักษาความปลอดภัยพอร์ตสวิตช์, Wi-Fi WPA3 และการตรวจสอบโดยใช้ AI ช่วยลดประสิทธิภาพของการโจมตีแบบดักฟังข้อมูลได้เป็นส่วนใหญ่
