ARPポイズニングとスプーフィング攻撃について解説
 編集チーム
⚡ スマートサマリー
ARPポイズニング(ARPスプーフィングとも呼ばれる)は、偽のMACアドレスをスイッチに送信することで、攻撃者が偽造されたアドレスを正規のIPアドレスに関連付け、ネットワークトラフィックを乗っ取る攻撃です。静的ARPエントリと検出ソフトウェアは、これらの攻撃を防ぐのに役立ちます。
ARPポイズニング(ARPスプーフィング)とは
ARP は、アドレス解決プロトコルの頭字語です。ARPは、スイッチ上でIPアドレスを物理アドレス(MACアドレス)に変換するために使用されます。ホストはネットワーク上でARPブロードキャストを送信し、受信側のコンピュータは自身の物理アドレス(MACアドレス)で応答します。解決されたIP/MACアドレスは、通信に使用されます。ARPポイズニングとは、偽のMACアドレスをスイッチに送信し、スイッチが偽のMACアドレスをネットワーク上の正規のコンピュータのIPアドレスに関連付けてトラフィックを乗っ取る行為です。
ARP ポイズニング攻撃の種類
- 中間者攻撃
- トラフィック傍受
- サービス拒否 (DoS) 攻撃
ARP ポイズニング攻撃を防ぐ方法
静的 ARP エントリこれらはローカルARPキャッシュで定義でき、スイッチはすべての自動ARP応答パケットを無視するように構成できます。この方法の欠点は、大規模ネットワークでは維持が難しいことです。IP/MACアドレスマップping ネットワーク上のすべてのコンピュータに配布する必要がある。
ARPポイズニング検出ソフトウェア: これらのシステムは、IP/MAC アドレス解決を相互チェックし、認証されているかどうかを証明するために使用できます。 未認証の IP/MAC アドレス解決をブロックできます。
Operaシステムセキュリティ: この対策は、使用されているオペレーティング システムによって異なります。以下は、さまざまなオペレーティング システムで使用される基本的な手法です。
- Linux ベース: これらは、一方的な ARP 応答パケットを無視することで機能します。
- Microsoft Windows: ARP キャッシュの動作はレジストリで設定できます。次のリストには、ネットワークをスニッフィングから保護するために使用できるソフトウェアの一部が含まれています。
- AntiARP– 受動的なスニッフィングとアクティブなスニッフィングの両方に対する保護を提供します
- Agnitumの前哨ファイアウォール– 受動的スニッフィングに対する保護を提供します
- XArp– 受動的なスニッフィングとアクティブなスニッフィングの両方に対する保護を提供します
- Mac OSの: ArpGuard を使用して保護を提供できます。 能動的なスニッフィングと受動的なスニッフィングの両方から保護します。
ハッキング アクティビティ: ARP エントリを構成する Windows
我々は、使用しています Windows この演習では Windows 7 を使用しますが、コマンドは他のバージョンの Windows でも機能するはずです。
コマンドプロンプトを開き、次のコマンドを入力します。
arp –a
ここに、
- 4月 にある ARP 設定プログラムを呼び出します。 Windows/System32 ディレクトリ
- -a ARP キャッシュの内容を表示するパラメータです
次のような結果が得られます
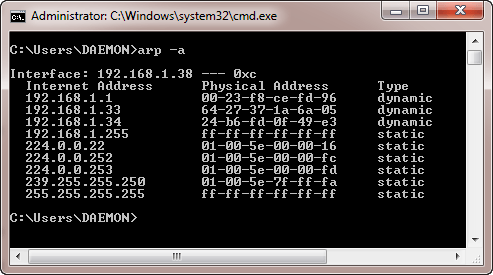
お願い: 動的エントリ 使用時に自動的に追加および削除されます TCP / IP リモートコンピュータとのセッション。
静的エントリ これらは手動で追加され、コンピュータが再起動されたとき、ネットワーク インターフェイス カードが再起動されたとき、またはネットワーク インターフェイス カードに影響を与えるその他のアクティビティが実行されたときに削除されます。
静的エントリの追加
コマンド プロンプトを開き、ipconfig /all コマンドを使用して IP アドレスと MAC アドレスを取得します。

MAC アドレスは物理アドレスを使用して表され、IP アドレスは IPv4Address です。
次のコマンドを入力します
arp –s 192.168.1.38 60-36-DD-A6-C5-43

注: IP アドレスと MAC アドレスは、ここで使用されるものとは異なります。 それは彼らがユニークだからです。
ARPキャッシュを表示するには次のコマンドを使用します
arp –a
次のような結果が得られます

IP アドレスは提供された MAC アドレスに解決されており、静的タイプであることに注意してください。
ARP キャッシュ エントリの削除
エントリを削除するには次のコマンドを使用します
arp –d 192.168.1.38

PS ARP ポイズニングは、偽の MAC アドレスをスイッチに送信することによって機能します。
IPアドレスとMACアドレスとは何ですか
IP アドレスは、インターネット プロトコル アドレスの略語です。インターネット プロトコル アドレスは、コンピューター ネットワーク上のコンピューターやデバイス (プリンター、ストレージ ディスクなど) を一意に識別するために使用されます。現在、IP アドレスには 4 つのバージョンがあります。IPv32 は 6 ビットの数値を使用します。インターネットの急速な成長により、128 ビットの数値を使用する IPvXNUMX が開発されました。
IPv4アドレスは、ドットで区切られた0つの数字のグループでフォーマットされます。最小の数字は255で、最大の数字はXNUMXです。 IPv4 アドレスは次のようになります。
127.0.0.1
IPv6 アドレスは、コロンで区切られた 4 つの数字のグループでフォーマットされます。グループ番号は 6 つの XNUMX 進数で記述されます。IPvXNUMX アドレスの例は次のようになります。
2001:0db8:85a3:0000:0000:8a2e:0370:7334
IP アドレスをテキスト形式で表現する際は、簡略化のため先頭のゼロを省略し、ゼロのグループを完全に省略します。上記のアドレスは簡略化して次のように表示されます。
2001:db8:85a3:::8a2e:370:7334
MAC アドレスはメディア アクセス コントロール アドレスの頭字語です。 MACアドレス ネットワークの物理層で通信するためのネットワーク インターフェイスを一意に識別するために使用されます。 MAC アドレスは通常、ネットワーク カードに埋め込まれています。
MAC アドレスは電話のシリアル番号に似ており、IP アドレスは電話番号に似ています。
運動
この演習では Windows を使用していると想定します。コマンド プロンプトを開きます。
コマンドを入力してください
ipconfig /all
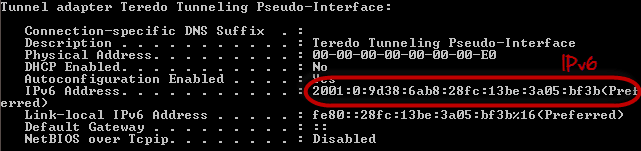
コンピュータで利用可能なすべてのネットワーク接続に関する詳細情報が表示されます。 以下に示す結果は、ブロードバンド モデムでは MAC アドレスと IPv4 形式が表示され、ワイヤレス ネットワークでは IPv6 形式が表示されます。