
Kali Linux Tutoriel : Utilisation, installation et commandes
 Oliver Jones
⚡ Résumé intelligent
Kali Linux est une distribution de sécurité basée sur Debian, maintenue par OffSec, qui regroupe plus de 600 outils préinstallés pour les tests d'intrusion, l'analyse forensique numérique, la rétro-ingénierie et la recherche en sécurité sur les ordinateurs de bureau, les machines virtuelles et les instances cloud.
Qu'est-ce que le Kali Linux?
Kali Linux est une distribution Linux de sécurité dérivée de Debian et spécifiquement conçue pour l'informatique légale et les tests d'intrusion avancés. Elle a été développée en réécrivant BackTrack, le travail de Mati Aharoni et Devon Kearns d'Offensive Security. Kali Linux Il contient plusieurs centaines d'outils bien conçus pour diverses tâches de sécurité de l'information, telles que les tests d'intrusion, la recherche en sécurité, l'analyse forensique informatique et la rétro-ingénierie.
RetourTracKali était leur précédent système d'exploitation de sécurité informatique. La première version, Kali 1.0.0, a été lancée en mars 2013. OffSec (anciennement Offensive Security) finance et maintient toujours ce système. Kali Linuxet publie une nouvelle mise à jour mineure environ tous les trimestres. Si vous visitez kali.org Vous verrez aujourd'hui une bannière la décrivant comme la distribution de tests d'intrusion la plus avancée jamais publiée, et le projet a passé plus d'une décennie à défendre cette affirmation.
Kali Linux Livré avec plus de 600 applications de test d'intrusion préinstallées, chacune offrant sa propre flexibilité et ses propres cas d'utilisation. Kali Linux fait un excellent travail en classant ces services publics dans les catégories suivantes :
- La collecte d'informations
- Analyse de vulnérabilité
- Attaques sans fil
- Applications Web
- Outils d'exploitation
- Test de stress
- Outils médico-légaux
- Reniflage et usurpation
- Attaques par mot de passe
- Maintenir l'accès
- Ingénierie inverse
- Outils de reporting
- Piratage de matériel
La version 2026.1 a poursuivi sur cette lancée, en ajoutant huit nouveaux outils et en migrant la distribution vers le noyau Linux 6.18. Le catalogue étant mis à jour chaque trimestre, il est utile de savoir qui utilise réellement cet ensemble d'outils au quotidien.
Qui utilise Kali Linux et pourquoi?
Kali Linux est un système d'exploitation véritablement atypique, car il fait partie des rares plateformes utilisées ouvertement par les défenseurs et les attaquants. Administrateurs de sécurité et pirates informatiques l'utilisent tous deux intensivement : les uns pour détecter et prévenir les failles de sécurité, les autres pour les identifier et les exploiter. Le nombre impressionnant d'outils configurés et préinstallés en fait Kali Linux Le couteau suisse de tout professionnel de la sécurité.
Les professionnels qui utilisent Kali Linux:
- Administrateurs de sécurité – Les administrateurs de sécurité sont responsables de la protection des informations et des données de leur institution. Ils utilisent Kali Linux pour examiner leurs environnements et confirmer l'absence de vulnérabilités facilement décelables.
- Administrateurs réseau – Les administrateurs réseau sont responsables du maintien d'un réseau efficace et sécurisé. Ils utilisent Kali Linux pour auditer leur réseau. Par exemple, Kali Linux a la capacité de détecter les points d’accès malveillants.
- Réseau ArchiLes architectes réseau sont responsables de la conception d'environnements réseau sécurisés. Ils utilisent Kali Linux pour vérifier leurs plans initiaux et confirmer qu'aucun détail n'a été négligé ou mal configuré.
- Testeurs d'intrusion – Les testeurs d'intrusion utilisent Kali Linux auditer les environnements et effectuer des reconnaissances sur les réseaux d'entreprise pour lesquels ils ont été engagés.
- CISO – Responsables de la sécurité des systèmes d'information Kali Linux afin de procéder à un audit interne de leur environnement et de découvrir si de nouvelles applications ou des configurations non autorisées ont été mises en place.
- Ingénieurs légistes – Kali Linux propose un « mode forensique » qui démarre sans toucher aux disques internes, permettant ainsi à un ingénieur forensique d'effectuer la découverte et la récupération de données sans altérer les preuves.
- Hackers éthiques – Les hackers éthiques, comme les testeurs d'intrusion, utilisent Kali Linux auditer et découvrir les vulnérabilités qui peuvent être présentes dans un environnement.
- Les pirates informatiques à chapeau noir utilisent Kali Linux pour découvrir et exploiter les vulnérabilités. Kali Linux Il comporte également de nombreuses applications d'ingénierie sociale, qu'un pirate informatique malveillant peut utiliser pour compromettre une organisation ou un individu.
- Les hackers au chapeau gris – Les hackers au chapeau gris se situent entre les hackers au chapeau blanc et les hackers au chapeau noir. Ils utilisent Kali Linux de la même manière que les deux groupes mentionnés ci-dessus.
- Passionné d'informatique – Le terme « passionné d'informatique » est vaste et désigne toute personne souhaitant en savoir plus sur les réseaux ou l'informatique en général. Kali Linux Étudier les technologies de l'information, les réseaux et les vulnérabilités courantes.
Quel que soit le rôle qui vous convient, la prochaine étape consiste à décider comment installer Kali sur une machine que vous êtes autorisé à tester.
Kali Linux Méthodes d'installation
Kali Linux L'installation peut se faire selon les méthodes suivantes. Chaque option présente un compromis entre facilité d'utilisation et fidélité de l'environnement par rapport au matériel réel ; le choix le plus approprié dépend donc de votre objectif : apprentissage, gestion d'un laboratoire ou test d'équipements sans fil.
Façons de courir Kali Linux:
- Directement sur un PC ou un ordinateur portable – en utilisant une image ISO de Kali, Kali Linux Il peut être installé directement sur un PC ou un ordinateur portable. Cette méthode est idéale si vous disposez d'un ordinateur de rechange et que vous êtes déjà familiarisé avec son utilisation. Kali LinuxSi vous prévoyez d'effectuer des tests de points d'accès, l'installation Kali Linux Il est recommandé de se connecter directement à un ordinateur portable compatible Wi-Fi, car les machines virtuelles transmettent rarement les adaptateurs sans fil de manière optimale.
- Virtualisé (VMware, Hyper-V, Oracle VirtualBox, Citrix) – Kali Linux Compatible avec tous les hyperviseurs courants, il peut être déployé en quelques minutes sur les plus populaires. Des images préconfigurées sont disponibles au téléchargement depuis [lien manquant]. kali.orgou bien une image ISO peut être utilisée pour installer manuellement le système d'exploitation dans votre hyperviseur préféré.
- Nuage (Amazon AWS, Microsoft Azure) – Compte tenu de la popularité de Kali Linux, AWS et Azure publier des images officielles de Kali sur leurs plateformes de vente.

- Disque de démarrage USB – Utilisation du Kali Linux ISO, un disque de démarrage peut être créé pour exécuter Kali Linux sur une machine sans l'installer, ou pour démarrer une machine suspecte en mode forensique.
- Windows (WSL) – Kali Linux s'exécute nativement sur Windows 10 et Windows 11 à travers le Windows Sous-système pour Linux. Il ne s'agit plus d'une fonctionnalité bêta, et le paquet Win-KeX ajoute un bureau graphique complet par-dessus WSL 2.

- macOS (Double ou simple démarrage) – Kali Linux peut être installé sur un Mac comme système d'exploitation secondaire ou comme système d'exploitation principal. Parallels ou le gestionnaire de démarrage intégré peut être utilisé pour configurer cette configuration, bien que les machines Apple Silicon nécessitent la version ARM64.


Comment faire pour installer Kali Linux L'utilisation de VirtualBox
Voici la procédure d'installation étape par étape. Kali Linux grâce à VirtualBoxet pour votre première découverte du bureau :
La méthode la plus simple, et sans doute la plus répandue, consiste à installer Kali Linux et l'exécuter depuis Oracle VirtualBox.
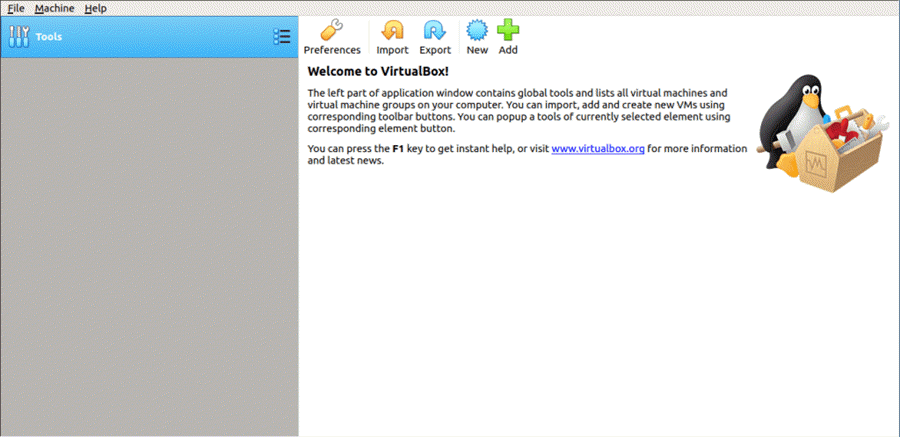
Cette méthode vous permet de continuer à utiliser votre matériel existant tout en expérimentant les nombreuses fonctionnalités. Kali Linux dans un environnement totalement isolé. Mieux encore, tout est gratuit : les deux Kali Linux et Oracle VirtualBox Son utilisation est gratuite. Kali Linux le tutoriel suppose que vous avez déjà installé Oracle VirtualBox sur votre système et avez activé la virtualisation 64 bits dans le BIOS.
Étape 1) Allez à kali.org/get-kali/ et choisissez l'option « Machines virtuelles préconfigurées ».
Cela téléchargera une image OVA, qui pourra être importée dans VirtualBox.
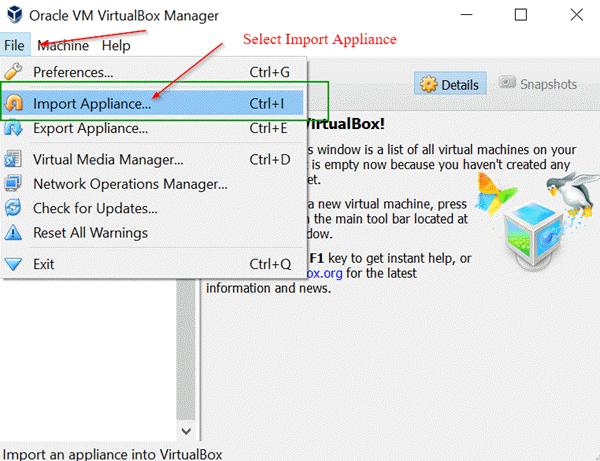
Étape 2) Ouvrez le Oracle VirtualBox dans l'application, puis dans le menu Fichier, sélectionnez Importer un appareil.
Menu Fichier -> Importer l'appliance
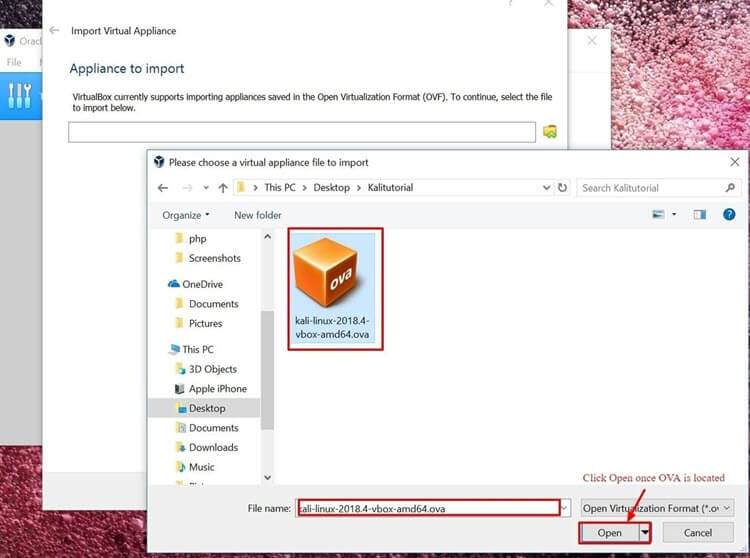
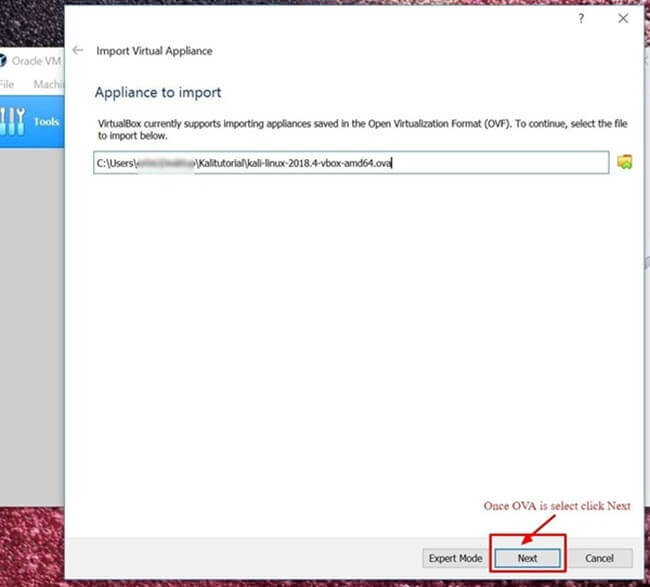
Étape 3) Sur l'écran suivant, « Appareil à importer », accédez à l'emplacement du fichier OVA téléchargé et cliquez sur Ouvrir.
Étape 4) Une fois que vous aurez cliqué sur Ouvrir, vous serez redirigé vers l’écran « Appareil à importer ». Cliquez ensuite sur Suivant.
Étape 5) L'écran suivant, « Paramètres de l'appliance », affiche un résumé des paramètres système. Vous pouvez conserver les paramètres par défaut. Comme indiqué dans la capture d'écran ci-dessous, notez l'emplacement de la machine virtuelle, puis cliquez sur Importer.
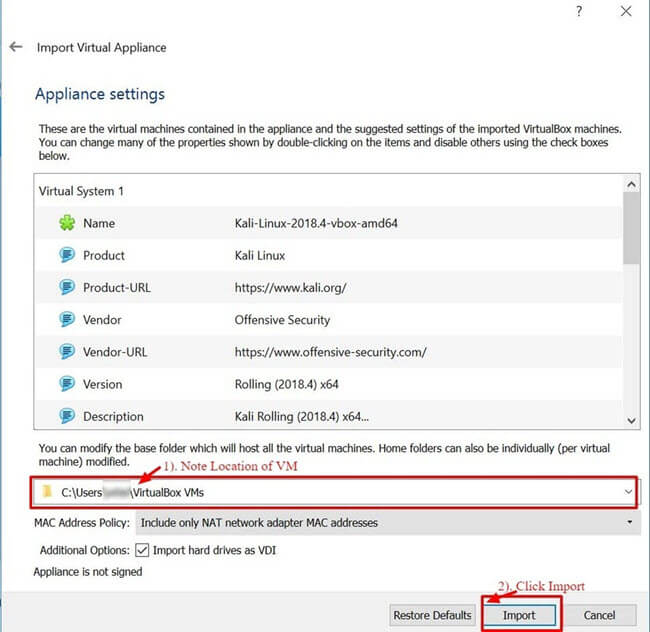
Étape 6) VirtualBox va maintenant importer le Kali Linux Appareil OVA. Ce processus peut prendre entre 5 et 10 minutes.

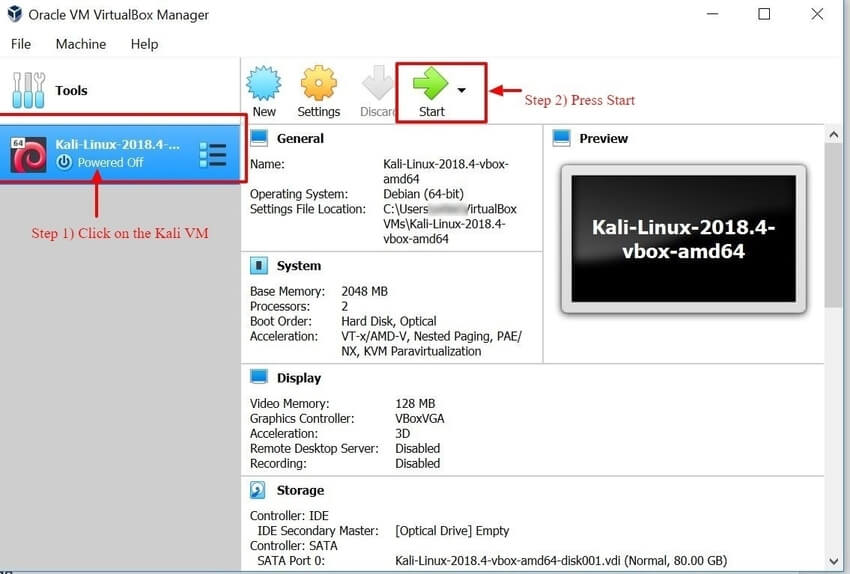
Étape 7) Félicitations, Kali Linux a été installé avec succès sur VirtualBox. Vous devriez maintenant voir le Kali Linux VM dans le VirtualBox console. Ensuite, nous allons examiner Kali Linux et quelques premières étapes à effectuer.

Étape 8) Cliquez sur le Kali Linux VM dans le VirtualBox tableau de bord et cliquez sur Démarrer. Cela démarrera le Kali Linux système opérateur.
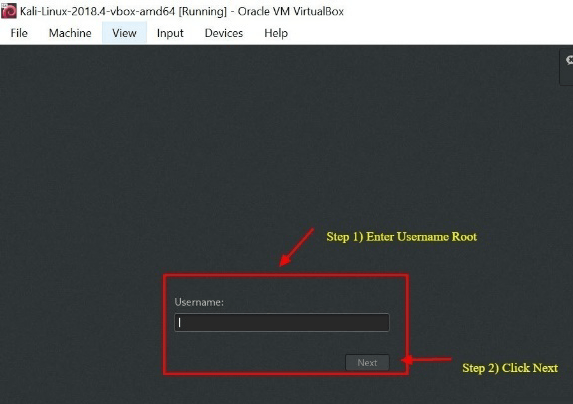
Étape 9) Sur l'écran de connexion, saisissez votre nom d'utilisateur et cliquez sur Suivant. Sur les images actuelles, le compte est kali, Pas racineOffensive Security a supprimé la connexion root par défaut dans Kali 2020.1, et le programme d'installation vous demande désormais de créer votre propre compte utilisateur standard.
Étape 10) Saisissez le mot de passe correspondant et cliquez sur Se connecter. Sur les images de machines virtuelles préconfigurées, le mot de passe est : kali; lors d'une installation manuelle, il s'agit de ce que vous avez défini lors de la configuration. Les anciens tutoriels qui vous indiquent d'utiliser racine et toor Si vous indiquez des versions antérieures à 2020, vos identifiants seront automatiquement refusés. Veuillez modifier votre mot de passe par défaut dès votre première connexion.
Il vous sera maintenant présenté le Kali Linux Interface graphique. Félicitations, vous vous êtes connecté avec succès. Kali Linux.

Débuter avec le Kali Linux GUI
L'interface Kali comporte quelques zones que vous devriez prendre en compte et avec lesquelles vous devriez vous familiariser immédiatement : l'onglet Applications, l'onglet Emplacements et… Kali Linux Le dock. La capture d'écran ci-dessous montre les trois sur un bureau fraîchement redémarré.

Onglet Applications – Fournit une liste déroulante graphique de toutes les applications et outils préinstallés sur Kali Linux. RevConsulter l'onglet Applications est un excellent moyen de se familiariser avec ses nombreuses fonctionnalités. Kali Linux système d'exploitation. Les deux applications abordées plus loin dans ce document Kali Linux Les tutoriels portent sur Nmap et Metasploit. Les applications sont regroupées en catégories numérotées, ce qui facilite grandement la recherche d'un outil spécifique.
Accéder aux applications
Étape 1) Cliquez sur l'onglet Applications.
Étape 2) Accédez à la catégorie particulière que vous souhaitez explorer.
Étape 3) Cliquez sur l'application que vous souhaitez démarrer.

Onglet Lieux – Similaire à tout autre onglet graphique le système d'exploitation tels que Windows or macOS, un accès rapide à vos dossiers, images et documents est essentiel. Le menu Lieux sur Kali Linux offre cette accessibilité. Par défaut, il contient les dossiers Accueil, Bureau, Documents, Téléchargements, Musique, Images, Vidéos, Ordinateur et Navigation réseau.
Accéder aux lieux
Étape 1) Cliquez sur l'onglet Lieux.
Étape 2) Sélectionnez le lieu auquel vous souhaitez accéder.

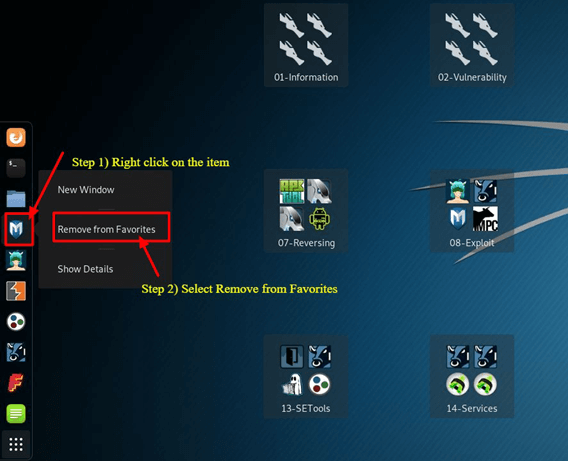
Kali Linux Quai – Similaire au macOS Quai ou le Microsoft Windows la barre des tâches, la Kali Linux Le dock permet d'accéder rapidement aux applications fréquemment utilisées et favorites. Il est facile d'ajouter ou de supprimer des applications.
Pour supprimer un élément du Dock
Étape 1) Cliquez avec le bouton droit sur l'élément du dock.
Étape 2) Sélectionnez Supprimer des favoris.
Pour ajouter un élément au quai
Ajouter un élément au dock est très similaire à en retirer un.
Étape 1) Cliquez sur le bouton Afficher les applications en bas du dock.
Étape 2) Cliquez avec le bouton droit sur l'application.
Étape 3) Sélectionnez Ajouter aux favoris.
Une fois l'opération terminée, l'élément s'affichera dans le dock, comme indiqué ci-dessous.

Kali Linux Il possède de nombreuses autres fonctionnalités qui en font le choix privilégié des ingénieurs en sécurité et des hackers. Il est impossible de toutes les aborder dans un seul document. Kali Linux Tutoriel : explorez les différents boutons du bureau à votre rythme. Deux outils méritent d’être examinés de plus près en premier, et le point de départ le plus logique est le scanner, présent dans presque toutes les interactions.
Qu'est-ce que Nmap ?
Network Mapper, plus connu sous le nom de Nmap, est un utilitaire libre et open source utilisé pour la découverte de réseaux et analyse des vulnérabilitésLes professionnels de la sécurité utilisent Nmap pour découvrir les appareils fonctionnant dans leurs environnements. Nmap peut également révéler les services et les ports utilisés par chaque hôte, exposant ainsi les risques de sécurité potentiels. En résumé, on peut considérer Nmap comme ping sous stéroïdes : plus vos compétences techniques évoluent, plus vous leur trouverez d'utilité.
Nmap offre la possibilité de surveiller un seul hôte ou un vaste réseau composé de centaines, voire de milliers, de périphériques et de sous-réseaux. Cette flexibilité s'est accrue au fil des ans, mais Nmap reste avant tout un outil d'analyse de ports qui collecte des informations en envoyant des paquets bruts à un système hôte. Nmap écoute ensuite les réponses et détermine si un port est ouvert, fermé ou filtré.
La première analyse à maîtriser est l'analyse Nmap de base, qui vérifie les 1 000 premiers ports TCP. Lorsqu'elle détecte un port, elle indique s'il est ouvert, fermé ou filtré. Un port filtré est généralement protégé par un pare-feu qui modifie le trafic sur ce port. Vous trouverez ci-dessous la liste des commandes Nmap permettant d'exécuter l'analyse par défaut.
Nmap Target Sélection
| Scanner une seule IP | nmap 192.168.1.1 |
| Scanner un hôte | nmap www.testnetwork.com |
| Scanner une gamme d'adresses IP | nmap 192.168.1.1-20 |
| Analyser un sous-réseau | nmap 192.168.1.0/24 |
| Scanner des cibles à partir d'un fichier texte | nmap -iL liste-des-adresses-ip.txt |
Comment effectuer une analyse Nmap de base sur Kali Linux
Pour exécuter une analyse Nmap de base dans Kali LinuxSuivez les étapes ci-dessous. Comme indiqué dans le tableau ci-dessus, vous pouvez analyser une seule adresse IP, un nom DNS, une plage d'adresses IP, des sous-réseaux entiers ou une liste de cibles lue à partir d'un fichier texte. Dans cet exemple, nous analyserons l'adresse IP locale (localhost), qui correspond toujours à un système dont vous êtes propriétaire.
Étape 1) Dans le menu du dock, cliquez sur le deuxième onglet, qui est le Terminal.
Étape 2) Lorsque la fenêtre du terminal s'ouvre, saisissez la commande ifconfig. Celle-ci vous renverra l'adresse IP locale de votre appareil. Kali Linux système. Dans cet exemple, l'adresse IP locale est 10.0.2.15.
Étape 3) Notez l'adresse IP locale.
Étape 4) Dans la même fenêtre de terminal, saisissez `nmap 10.0.2.15`. Cette commande analyse les 1 000 premiers ports de l'hôte local. Comme il s'agit d'une installation de base, aucun port ne devrait être ouvert.
Étape 5) RevConsultez les résultats.

Par défaut, Nmap n'analyse que les 1 000 premiers ports. Si vous souhaitez analyser la plage complète de 65 535 ports, il vous suffit de modifier la commande ci-dessus en ajoutant l'option `-p-`.
Nmap 10.0.2.15 -p-
Analyse du système d'exploitation Nmap
Une autre fonctionnalité de base mais utile de Nmap est sa capacité à détecter le système d'exploitation de l'hôte. Kali Linux est sécurisé par défaut, donc pour cet exemple, le système hôte exécutant Oracle VirtualBox est utilisé à la place. Le système hôte est un Windows machine à 10.28.2.26.
Dans la fenêtre du terminal, saisissez la commande Nmap suivante :
nmap 10.28.2.26 – A
RevConsultez les résultats.
L'option `-A` indique à Nmap d'effectuer non seulement une analyse des ports, mais aussi la détection des services et du système d'exploitation. Notez que la commande ci-dessus reproduit la mise en forme du code source ; saisissez un tiret simple avant le `A` lors de son exécution.

Nmap est un outil indispensable pour tout professionnel de la sécurité. Utilisez la commande `nmap -h` pour explorer davantage d'options et de commandes. Une fois que vous savez ce qui écoute sur un réseau que vous contrôlez, la question suivante est de savoir à quoi ces services sont vulnérables ; c'est là que Metasploit entre en jeu.
Qu’est-ce que Metasploit ?
Metasploit Framework est un projet open-source qui fournit une ressource publique pour la recherche de vulnérabilités et le développement.ping Metasploit est un outil permettant aux professionnels de la sécurité de tester leurs propres réseaux et d'identifier les risques de sécurité. Il est développé et détenu par Rapid7 depuis 2009, et l'édition communautaire gratuite est toujours fournie avec ce code. Kali LinuxIl reste de loin le framework de test d'intrusion le plus utilisé au monde.
Il est important d'être prudent lors de l'utilisation de Metasploit, car l'analyse d'un réseau ou d'un environnement qui ne vous appartient pas est illégale dans la plupart des juridictions. Kali Linux Ce tutoriel Metasploit vous montrera comment démarrer Metasploit et effectuer une analyse basique sur votre propre sous-réseau de laboratoire. Metasploit est considéré comme un outil avancé et sa maîtrise demande du temps, mais une fois que vous le maîtrisez, il devient une ressource inestimable.
Metasploit et Nmap
Avec Metasploit, nous pouvons utiliser Nmap. Vous apprendrez ici à analyser votre réseau local. VirtualBox sous-réseau de Metasploit à l'aide de l'utilitaire Nmap décrit ci-dessus.
Étape 1) Dans l'onglet Applications, faites défiler vers le bas jusqu'à 08-Outils d'exploitation puis sélectionnez Metasploit.
Étape 2) Une fenêtre de terminal s'ouvrira avec « msf » comme invite de commande. Il s'agit de Metasploit.
Étape 3) Saisissez la commande suivante :
db_nmap -V -sV 10.0.2.15/24
(Veillez à remplacer 10.0.2.15 par votre propre adresse IP locale.)
Ici:
db_ signifie base de données
-V signifie mode verbeux
-sV signifie détection de version de service
Les résultats sont directement enregistrés dans la base de données Metasploit, comme indiqué ci-dessous.

Utilitaire d'exploitation Metasploit
Metasploit est un outil très performant, tant par ses fonctionnalités que par sa flexibilité. Il est notamment utilisé pour identifier les vulnérabilités connues affectant les hôtes que vous avez découverts. Nous détaillons ci-dessous les étapes permettant de lister et de filtrer les modules disponibles sur une machine de laboratoire que vous contrôlez.
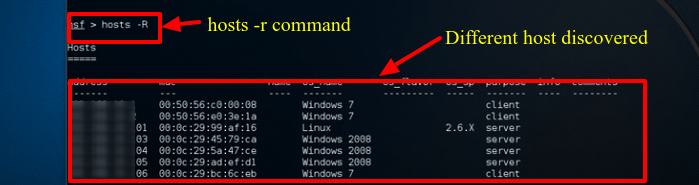
Étape 1) Si Metasploit est toujours ouvert, saisissez la commande `Hosts -R` dans la fenêtre du terminal. Cela ajoutera les hôtes récemment découverts à la base de données Metasploit.
Étape 2) Saisissez « show exploits ». Cette commande offre un aperçu complet de tous les modules disponibles pour Metasploit.

Étape 3) Affinez maintenant la liste avec cette commande : rechercher le nom : Windows 7. Cette recherche porte sur les modules qui mentionnent spécifiquement Windows 7, le système d'exploitation utilisé dans cet exemple de laboratoire. Selon votre environnement, vous devrez modifier les paramètres de recherche pour qu'ils correspondent au type de machine que vous êtes autorisé à tester, qu'il s'agisse de macOS ou un autre système Linux.
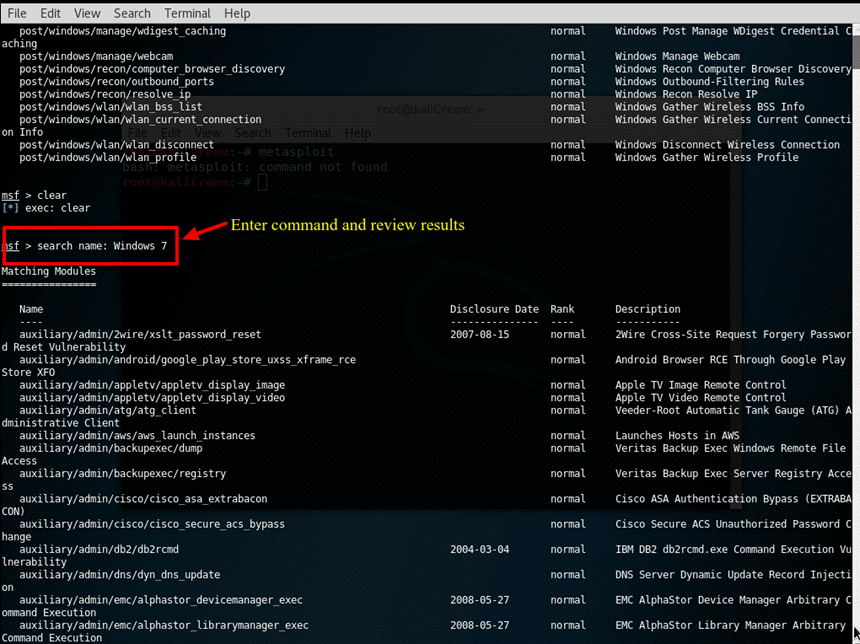
Étape 4) Pour les besoins de ce tutoriel, nous utiliserons un Apple iTunes Une vulnérabilité a été découverte dans la liste. Pour charger le module, saisissez le chemin complet indiqué dans les résultats de la recherche : use exploit/windows/browse/apple_itunes_playlist

Étape 5) Lorsque le module est chargé avec succès, l'invite de commande change pour afficher le nom du module suivi de >, comme indiqué dans la capture d'écran ci-dessus.
Étape 6) Accédez à « Afficher les options » pour consulter les paramètres disponibles pour ce module. Chaque module possède des options différentes.

Tout ce qui précède ne doit être exécuté que sur des machines dont vous êtes propriétaire ou pour lesquelles vous disposez d'une autorisation écrite de test. Utilisés de cette manière, Nmap et Metasploit deviennent… Kali Linux en une plateforme d'audit pratique plutôt qu'en un fardeau, et les questions ci-dessous couvrent les points que la plupart des débutants soulèvent ensuite.
