
Wireshark Tutorial: Rastreador de redes y contraseñas
 Oliver Jones
⚡ Resumen inteligente
Wireshark Los tutoriales sobre analizadores de contraseñas muestran cómo los atacantes capturan las credenciales que se mueven por una red y cómo los defensores los detienen. Esta guía explica cómo hacerlo. Wireshark captura, análisis HTTP en texto plano, inundación de MAC y controles de cifrado que neutralizan el rastreo.
Los ordenadores se comunican mediante redes. Estas redes pueden estar en una red de área local (LAN) o estar conectadas a Internet. Los analizadores de red son programas que capturan datos de paquetes de bajo nivel. transmittransmitido a través de una red. Un atacante puede analizar esta información para descubrir detalles valiosos como nombres de usuario y contraseñas.
En este artículo, aprenderá técnicas comunes de espionaje de redes, las herramientas que utilizan los atacantes y los hackers éticos para espiar redes, y las contramedidas que protegen la información confidencial en la red. Wireshark El tutorial que se muestra a continuación se proporciona únicamente con fines educativos y para pruebas autorizadas.
¿Qué es el rastreo de redes?
Las computadoras se comunican transmitiendo mensajes en una red utilizando direcciones IP. Una vez que se ha enviado un mensaje en una red, la computadora receptora con la dirección IP coincidente responde con su dirección MAC.
El rastreo de redes es el proceso de interceptar paquetes de datos enviados a través de una red. Se puede realizar con software especializado, un dispositivo de interceptación de hardware o un espejo de puerto configurado. El análisis de paquetes se puede utilizar para:
- Capture datos confidenciales, como credenciales de inicio de sesión
- Escuchar a escondidas los mensajes de chat
- Capturar archivos que se han transmittransmitido a través de una red
Los siguientes protocolos son vulnerables a la interceptación de datos cuando las credenciales de inicio de sesión se transmiten en texto plano:
Los protocolos modernos equivalentes (HTTPS, SMTPS, IMAPS, SFTP, SSH) cifran la carga útil, de modo que un programa espía ve el texto cifrado en lugar de las credenciales.
Olfateo pasivo y activo
Antes de analizar el rastreo pasivo y activo, veamos dos dispositivos que se utilizan habitualmente para conectar ordenadores en red: los concentradores y los conmutadores.
Un concentrador funciona enviando mensajes de difusión a todos los puertos de salida, excepto al que envió la difusión. El ordenador receptor responde a la difusión si la dirección IP coincide. Por lo tanto, cada máquina en un segmento basado en un hub puede ver cada trama. Un hub opera en la capa física (capa 1) de la red. Modelo OSI.
El siguiente diagrama ilustra cómo funciona el concentrador.

Un conmutador funciona de manera diferente; asigna direcciones IP y MAC a puertos físicos. Las tramas se reenvían únicamente al puerto que coincide con la dirección MAC del destinatario, por lo que otros hosts de la LAN no ven el tráfico. Los conmutadores operan en la capa de enlace de datos (capa 2) y, con funciones de enrutamiento, en la capa de red (capa 3).
El siguiente diagrama ilustra cómo funciona el interruptor.

El rastreo pasivo consiste en interceptar paquetes. transmittransmitido a través de una red que utiliza un concentrador. Se denomina ataque pasivo porque el atacante no inyecta tráfico, lo que dificulta su detección. Además, es fácil de realizar, ya que el hub envía mensajes de difusión a todos los hosts de la red.
El análisis activo de paquetes consiste en interceptar paquetes. transmitconectado a través de una red que utiliza un conmutador. Para analizar redes conmutadas se utilizan dos técnicas principales: Envenenamiento por ARP y la inundación MAC.
Actividad de piratería: olfatear el tráfico de la red
En este escenario práctico, vamos a use Wireshark interceptar paquetes de datos transmittransmitido a través del protocolo HTTP. Capturaremos el tráfico en la interfaz local y luego iniciaremos sesión en una aplicación web de ejemplo que no utiliza comunicación segura, la Guru99 sitios de capacitación en http://www.techpanda.org/.
La dirección de inicio de sesión es administrador@google.com y la contraseña es Password2010.
Nota: Iniciaremos sesión en la aplicación web solo con fines de demostración y en una red de nuestra propiedad. La misma técnica también puede revelar paquetes de datos de otros hosts en la misma red que el analizador, por lo que debe obtener autorización por escrito antes de ejecutarla. Wireshark en cualquier red que no controles. El rastreo no se limita a techpanda.org; Wireshark Captura el tráfico HTTP y de otros protocolos que fluyen a través de la interfaz.

ManageEngine Firewall Analyzer es una solución robusta de gestión de políticas y auditoría diseñada para mejorar la seguridad y la transparencia de la red. Proporciona visibilidad en tiempo real del tráfico del firewall, ayuda aping Los administradores identifican fallos de seguridad, optimizan los conjuntos de reglas y supervisan el uso del ancho de banda.
Olfateando la red usando Wireshark
La siguiente ilustración muestra los pasos que deberá seguir para completar este ejercicio sin confusiones.

Descargar Wireshark desde wireshark.org/download.htmlLa rama estable actual es Wireshark 4.x, que se ejecuta en Windows, macOSy Linux.
- Abra Wireshark
- Verás la siguiente pantalla de bienvenida.

- Seleccione la interfaz de red que desea analizar. Este tutorial utiliza una conexión inalámbrica; en una red LAN cableada, seleccione el adaptador Ethernet.
- Haz clic en el botón de inicio (aleta de tiburón) que se muestra arriba.
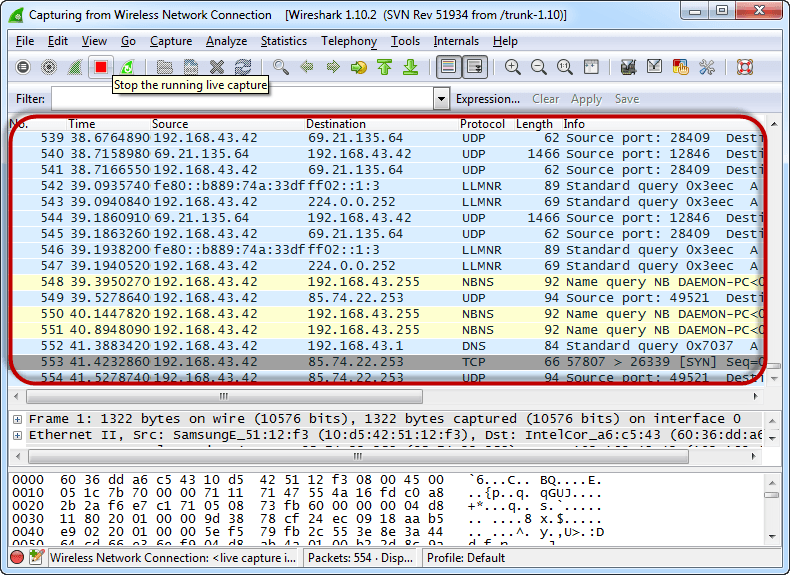
- Abra su navegador web y visite http://www.techpanda.org/.
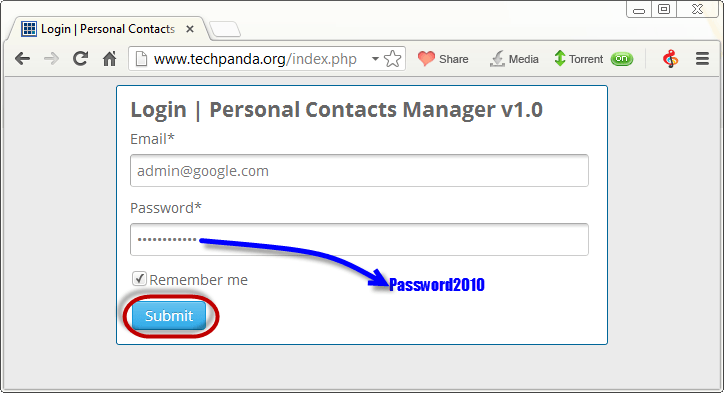
- El correo electrónico de inicio de sesión es administrador@google.com y la contraseña es Password2010.
- Haz clic en el botón enviar.
- Un inicio de sesión exitoso debería mostrar el siguiente panel de control.

- Volver a Wireshark y detener la transmisión en directo.

- Filtrar solo el tráfico HTTP por tipoping http en la barra de filtros de visualización.

- Localiza la columna Información y busca una entrada con el verbo HTTP POST, luego haz clic en ella.

- Debajo de las entradas del registro hay un panel con un resumen de los datos capturados. Busque la línea Datos de texto basados en líneas: application/x-www-form-urlencoded.

- Ahora debería poder leer los valores en texto plano de todas las variables POST enviadas al servidor a través de HTTP, incluidos los campos de correo electrónico y contraseña.
¿Qué es la inundación MAC?
El ataque de inundación MAC es una técnica de espionaje de red que inunda la tabla CAM (de direcciones MAC) del conmutador con direcciones MAC falsas. Una vez que la tabla está llena, el conmutador ya no puede aprender destinos legítimos y comienza a reenviar tramas a todos los puertos, funcionando como un concentrador. El atacante puede entonces capturar los paquetes de datos mientras atraviesan la red.
Contramedidas contra las inundaciones de MAC
- Seguridad del puerto del conmutador. Limite el número de Direcciones MAC Se permite por puerto, se aplica la técnica de aprendizaje persistente a la primera dirección MAC detectada y se bloquea o desactiva el puerto si se supera el límite.
- Servidores de autenticación, autorización y contabilidad (AAA) Se puede utilizar con 802.1X para filtrar las direcciones MAC detectadas y aceptar solo dispositivos autenticados.
- Inspección dinámica de ARP y DHCP snooping mitigar el ataque de envenenamiento ARP relacionado que a menudo se combina con la inundación MAC.
Olfatear contramedidas
- Restringir el acceso a los soportes físicos. Los paneles de conexión bloqueados, las tomas de pared con puertos deshabilitados y las VLAN segmentadas reducen la probabilidad de que se instale un analizador de red.
- Cifrar el tráfico en tránsito. Los protocolos HTTPS (TLS 1.3), SSH, IPsec y los protocolos VPN modernos hacen que los paquetes capturados sean ilegibles para un atacante.
- Reemplazar los protocolos inseguros. Pasar de Telnet a SSH, de FTP a SFTP o FTPS, y de HTTP a HTTPS en todo el sitio.
- Refuerce la seguridad Wi-Fi. Utilice WPA3 o WPA2-AES con una contraseña segura para evitar la interceptación de datos inalámbricos en el aire.
- Monitorear con un IDS. Herramientas como Suricata, Zeek y Snort Generar alertas cuando se produzcan ataques de envenenamiento ARP, desbordamiento de la tabla MAC o interfaces promiscuas.
Cómo la IA refuerza la defensa contra el espionaje de redes
Las plataformas modernas de detección de intrusiones y SIEM ahora incorporan aprendizaje automático sobre la captura de paquetes para detectar actividades relacionadas con el rastreo de paquetes más rápidamente que con los conjuntos de reglas por sí solos. Los modelos de IA establecen como referencia el comportamiento normal de ARP, DHCP y la tabla MAC, y luego señalan desviaciones como un volumen de difusión inusual o una asignación duplicada de IP a MAC.pings, o cambios repentinos en la tabla CAM que apuntan a un envenenamiento de ARP o a una inundación de MAC.
Los modelos de lenguaje grandes también ayudan a los analistas a priorizar. Wireshark Zeek registra los flujos sospechosos resumiéndolos en lenguaje sencillo, sugiriendo filtros y cotejando los indicadores de compromiso (IOC) observados con las fuentes de inteligencia sobre amenazas. Si bien los defensores deben verificar los resultados de la IA con la captura original, la mejora en la velocidad en una red congestionada es significativa.
Resumen
- El rastreo de red intercepta los paquetes mientras viajan por la red y puede exponer credenciales en texto plano.
- El rastreo pasivo se ejecuta en redes basadas en concentradores y es difícil de detectar; el rastreo activo se dirige a los conmutadores y es más fácil de detectar.
- Wireshark La versión 4.x es el analizador de código abierto estándar que se utiliza en este tutorial para leer datos HTTP POST.
- La inundación de direcciones MAC sobrecarga la tabla CAM del conmutador, por lo que este se comporta como un concentrador.
- El cifrado (HTTPS, SSH, VPN), la seguridad de los puertos del conmutador, la conexión Wi-Fi WPA3 y la monitorización asistida por IA neutralizan conjuntamente la mayoría de los ataques de interceptación de datos.
