ARP-forgiftnings- og spoofingangreb forklaret
 Redaktionelle team
⚡ Smart opsummering
ARP Poisoning, også kaldet ARP Spoofing, sender falske MAC-adresser til en switch, så en angriber kan forbinde en forfalsket adresse med en ægte IP-adresse og kapre netværkstrafik. Statiske ARP-poster og detektionssoftware hjælper med at forhindre disse angreb.
Hvad er ARP-forgiftning (ARP-spoofing)
ARP er forkortelsen for Address Resolution ProtocolDet bruges til at konvertere IP-adresser til fysiske adresser [MAC-adresse] på en switch. Værten sender en ARP-udsendelse på netværket, og modtagercomputeren svarer med sin fysiske adresse [MAC-adresse]. Den opløste IP/MAC-adresse bruges derefter til at kommunikere. ARP-forgiftning er at sende falske MAC-adresser til switchen, så den kan forbinde de falske MAC-adresser med IP-adressen på en ægte computer på et netværk og kapre trafikken.
Typer af ARP-forgiftningsangreb
- Mand i midten angriber
- Trafikaflytning
- Denial of Service (DoS) angreb
Sådan forhindres ARP-forgiftningsangreb
Statiske ARP-poster: Disse kan defineres i den lokale ARP-cache, og switchen kan konfigureres til at ignorere alle automatiske ARP-svarpakker. Ulempen ved denne metode er, at den er vanskelig at vedligeholde på store netværk. IP/MAC-adressekortping skal distribueres til alle computere på netværket.
ARP-forgiftningsdetektionssoftware: disse systemer kan bruges til at krydstjekke IP/MAC-adresseopløsningen og bekræfte dem, hvis de er godkendt. Ucertificerede IP/MAC-adresseopløsninger kan derefter blokeres.
Operating Systemsikkerhed: dette mål afhænger af det anvendte operativsystem. Følgende er de grundlæggende teknikker, der bruges af forskellige operativsystemer.
- Linux-baseret: disse virker ved at ignorere uopfordrede ARP-svarpakker.
- Microsoft Windows: ARP-cache-adfærden kan konfigureres via registreringsdatabasen. Den følgende liste indeholder noget af den software, der kan bruges til at beskytte netværk mod sniffning;
- AntiARP– giver beskyttelse mod både passiv og aktiv snifning
- Agnitum Outpost Firewall-giver beskyttelse mod passiv snifning
- XArp– giver beskyttelse mod både passiv og aktiv snifning
- Mac OS: ArpGuard kan bruges til at yde beskyttelse. Den beskytter mod både aktiv og passiv snifning.
Hacking-aktivitet: Konfigurer ARP-indgange i Windows
Vi bruger Windows 7 til denne øvelse, men kommandoerne skulle også kunne fungere på andre versioner af Windows.
Åbn kommandoprompten og indtast følgende kommando
arp –a
HER,
- april kalder ARP-konfigurationsprogrammet placeret i Windows/System32 bibliotek
- -a er den parameter, der skal vises for indholdet af ARP-cachen
Du vil få resultater svarende til følgende
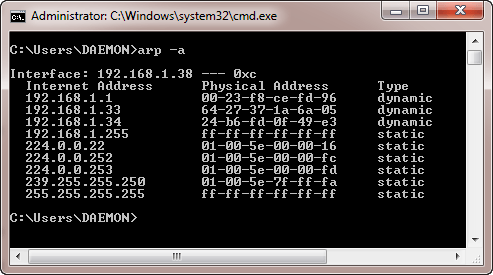
Bemærk: dynamiske indtastninger tilføjes og slettes automatisk ved brug TCP / IP sessioner med fjerncomputere.
Statiske indtastninger tilføjes manuelt og slettes, når computeren genstartes, og netværkskortet genstartes eller andre aktiviteter, der påvirker det.
Tilføjelse af statiske poster
Åbn kommandoprompten, og brug derefter kommandoen ipconfig /all for at få IP- og MAC-adressen

MAC-adressen er repræsenteret ved hjælp af den fysiske adresse, og IP-adressen er IPv4-adresse
Indtast følgende kommando
arp –s 192.168.1.38 60-36-DD-A6-C5-43

Bemærk: IP- og MAC-adressen vil være anderledes end dem, der bruges her. Dette er fordi de er unikke.
Brug følgende kommando til at se ARP-cachen
arp –a
Du får følgende resultater

Bemærk, at IP-adressen er blevet løst til den MAC-adresse, vi har angivet, og den er af en statisk type.
Sletning af en ARP-cachepost
Brug følgende kommando til at fjerne en post
arp –d 192.168.1.38

PS ARP-forgiftning virker ved at sende falske MAC-adresser til switchen
Hvad er IP- og MAC-adresser
IP-adresse er forkortelsen for internetprotokoladresse. En internetprotokoladresse bruges til entydigt at identificere en computer eller enhed såsom printere, lagerdiske på et computernetværk. Der er i øjeblikket to versioner af IP-adresser. IPv4 bruger 32-bit tal. På grund af internettets massive vækst er IPv6 blevet udviklet, og det bruger 128-bit tal.
IPv4-adresser er formateret i fire grupper af tal adskilt af prikker. Minimumsantallet er 0, og det maksimale antal er 255. Et eksempel på en IPv4 adressen ser sådan ud;
127.0.0.1
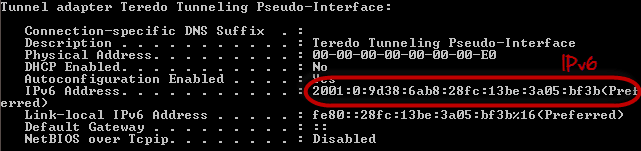
IPv6-adresser er formateret i grupper med seks tal adskilt af fulde koloner. Gruppenumrene skrives som 4 hexadecimale cifre. Et eksempel på en IPv6-adresse ser sådan ud;
2001:0db8:85a3:0000:0000:8a2e:0370:7334
For at forenkle fremstillingen af IP-adresserne i tekstformat udelades foranstillede nuller, og gruppen af nuller udelades. Ovenstående adresse i et forenklet format vises som;
2001:db8:85a3:::8a2e:370:7334
MAC-adresse er forkortelsen for medieadgangskontroladresse. MAC-adresser bruges til entydigt at identificere netværksgrænseflader til kommunikation på det fysiske lag af netværket. MAC-adresser er normalt indlejret i netværkskortet.
En MAC-adresse er som et serienummer på en telefon, mens IP-adressen er ligesom telefonnummeret.
Dyrke motion
Vi antager, at du bruger windows til denne øvelse. Åbn kommandoprompten.
Indtast kommandoen
ipconfig /all
Du vil få detaljerede oplysninger om alle de tilgængelige netværksforbindelser på din computer. Resultaterne vist nedenfor er for et bredbåndsmodem, der viser MAC-adressen og IPv4-formatet, og det trådløse netværk viser IPv6-formatet.