
Hvad er et Denial of Service (DoS)-angreb? Definition og forebyggelse
 Redaktionelle team
⚡ Smart opsummering
Denial of Service (DoS)-angreb oversvømmer et mål, f.eks. en webserver, med flere anmodninger, end det kan håndtere, og nægter dermed legitime brugere adgang. Denne side forklarer, hvordan DoS- og DDoS-angreb fungerer, og hvordan man forsvarer sig mod dem.
Hvad er Denial of Service Attack (DoS)?
DoS er et angreb, der bruges til at nægte legitime brugere adgang til en ressource, såsom adgang til et websted, netværk, e-mails osv., eller til at gøre det ekstremt langsomt. DoS er en forkortelse for Denial of Service. Denne type angreb implementeres normalt ved at ramme målressourcen, såsom en webserver, med for mange anmodninger på samme tid. Dette resulterer i, at serveren ikke kan reagere på alle anmodninger. Effekten af dette kan enten være, at serverne går ned eller at de bliver langsommere.
At afskære nogle virksomheder fra internettet kan føre til betydelige tab af forretning eller penge. Internettet og computernetværk driver mange virksomheder. Nogle organisationer såsom betalingsgateways og e-handelssider er helt afhængige af internettet for at drive forretning.
I denne vejledning lærer du, hvad et denial of service-angreb er, hvordan det udføres, og hvordan du kan beskytte dig mod sådanne angreb.
Typer af Denial of Service (DoS)-angreb
Der er to typer DoS-angreb, nemlig:
- DoS – denne type angreb udføres af en enkelt vært.
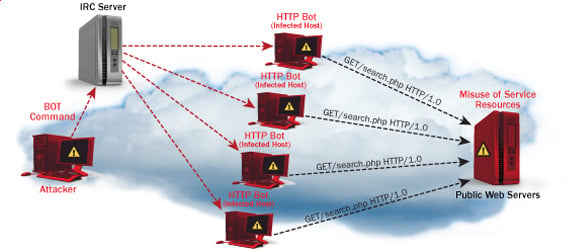
- Distribueret DoS – denne type angreb udføres af et antal kompromitterede maskiner, der alle er rettet mod det samme offer. Det oversvømmer netværket med datapakker.
Diagrammet nedenfor kontrasterer en enkelt-kilde DoS med en botnet-drevet DDoS.
Hvordan fungerer DoS-angreb?
Lad os se på, hvordan DoS-angreb udføres, og hvilke teknikker der anvendes. Vi vil se på fem almindelige typer angreb.
Ping af Døden
ping Kommandoen bruges normalt til at teste tilgængeligheden af en netværksressource. Den fungerer ved at sende små datapakker til netværksressourcen. ping dødsfald udnytter dette og sender datapakker over den maksimale grænse (65,536 bytes), der TCP / IP tillader. TCP/IP-fragmentering opdeler pakkerne i små bidder, der sendes til serveren. Da de sendte datapakker er større, end hvad serveren kan håndtere, kan serveren fryse, genstarte eller gå ned.
Smurf
Denne type angreb bruger store mængder Internet Control Message Protocol (ICMP) ping trafik målrettet mod en internet-udsendelsesadresse. Svar-IP-adressen forfalskes til det tiltænkte offers. Alle svar sendes til offeret i stedet for den IP-adresse, der bruges til pings. Da en enkelt internet-udsendelsesadresse kan understøtte maksimalt 255 værter, forstærker et smurf-angreb en enkelt ping 255 gange. Effekten af dette er, at netværket bliver langsommere til et punkt, hvor det er umuligt at bruge det.
Buffer Flyde over
En buffer er et midlertidigt lagersted i RAM der bruges til at opbevare data, så CPU'en kan manipulere dem, før de skrives tilbage til disken. Buffers har en størrelsesgrænse. Denne type angreb indlæser bufferen med flere data, end den kan indeholde. Dette får bufferen til at løbe over og ødelægge de data, den indeholder. Et eksempel på et bufferoverløb er at sende e-mails med filnavne, der har 256 tegn.
Tårer
Denne type angreb bruger større datapakker. TCP/IP opdeler dem i fragmenter, der samles på den modtagende vært. Angriberen manipulerer pakkerne, efterhånden som de sendes, så de overlapper hinanden. Dette kan få det tilsigtede offer til at gå ned, når det forsøger at samle pakkerne igen.
SYN angreb
SYN er en kortform for SyncDenne type angreb udnytter trevejs-handshake til at etablere kommunikation ved hjælp af TCP. Et SYN-angreb fungerer ved at oversvømme offeret med ufuldstændige SYN-beskeder. Dette får offerets maskine til at allokere hukommelsesressourcer, der aldrig bruges, og nægte adgang til legitime brugere.
DoS-angrebsværktøjer
Følgende er nogle af de værktøjer, der kan bruges til at udføre DoS-angreb.
- Nemesy – dette værktøj kan bruges til at generere tilfældige pakker. Det fungerer på WindowsDette værktøj kan downloades fra http://packetstormsecurity.com/files/25599/nemesy13.zip.html . På grund af programmets karakter, hvis du har et antivirus, vil det højst sandsynligt blive opdaget som en virus.
- Land og LaTierra – dette værktøj kan bruges til IP-spoofing og åbning af TCP-forbindelser.
- Blast – dette værktøj kan downloades fra http://www.opencomm.co.uk/products/blast/features.php
- Panther – dette værktøj kan bruges til at oversvømme et offers netværk med UDP-pakker.
- Botnets – dette er et utal af kompromitterede computere på internettet, der kan bruges til at udføre et distribueret denial of service-angreb.
Tjek også:- Bedste GRATIS DDoS Attack Online værktøj | Software | Hjemmesider
Hvordan forhindrer man DoS-angreb?
En organisation kan vedtage følgende politik for at beskytte sig selv mod Denial of Service-angreb.
- Angreb som SYN flooding udnytter fejl i operativsystemet. Installation af sikkerhedsrettelser kan hjælpe med at reducere risikoen for sådanne angreb.
- Indbrudsdetekteringssystemer kan også bruges til at identificere og endda stoppe ulovlige aktiviteter.
- Firewalls kan bruges til at stoppe simple DoS-angreb ved at blokere al trafik, der kommer fra en angriber ved at identificere dennes IP.
- Routere kan konfigureres via adgangskontrollisten til at begrænse adgangen til netværket og slippe formodet ulovlig trafik.
Hackingaktivitet: Ping af Døden
Vi antager, at du bruger Windows til denne øvelse. Vi antager også, at du har mindst to computere, der er på det samme netværk. DoS-angreb er ulovlige på netværk, som du ikke har tilladelse til at angribe. Derfor skal du oprette dit eget netværk til denne øvelse.
Åbn kommandoprompten på målcomputeren.
Indtast kommandoen ipconfig. Du vil få resultater svarende til dem, der er vist nedenfor.

Til dette eksempel bruger vi Mobil Detaljer om bredbåndsforbindelse. Vær opmærksom på IP-adressen. Bemærk: For at dette eksempel skal være mere effektivt, skal du bruge en LAN-netværk.
Skift til den computer, du vil bruge til angrebet, og åbn kommandoprompten.
vi vil ping vores offercomputer med uendelige datapakker på 65500.
Indtast følgende kommando:
ping 10.128.131.108 –t |65500
HER,
- "ping"sender datapakkerne til offeret
- "10.128.131.108" er offerets IP-adresse
- "-t" betyder, at datapakkerne skal sendes, indtil programmet er stoppet
- "-l" angiver databelastningen, der skal sendes til offeret
Du vil få resultater svarende til dem, der er vist nedenfor.

At oversvømme målcomputeren med datapakker har ikke den store effekt på offeret. For at angrebet kan være mere effektivt, bør du angribe målcomputeren med pings fra mere end én computer.
Ovenstående angreb kan bruges til at angribe routere, webservereOsv
Hvis du vil se virkningerne af angrebet på målcomputeren, kan du åbne task manager og se netværksaktiviteterne.
- Højreklik på proceslinjen
- Vælg start task manager
- Klik på netværksfanen
- Du vil få resultater svarende til følgende

Hvis angrebet lykkes, bør du kunne se øgede netværksaktiviteter.
Hacking-aktivitet: Start et DoS-angreb
I dette praktiske scenario vil vi bruge Nemesy til at generere datapakker og oversvømme målcomputeren, routeren eller serveren.
Som nævnt ovenfor vil Nemesy blive opdaget som et ulovligt program af din anti-virus. Du bliver nødt til at deaktivere anti-virus til denne øvelse.
- Download Nemesy fra http://packetstormsecurity.com/files/25599/nemesy13.zip.html
- Pak den ud og kør programmet Nemesy.exe
- Du får følgende grænseflade
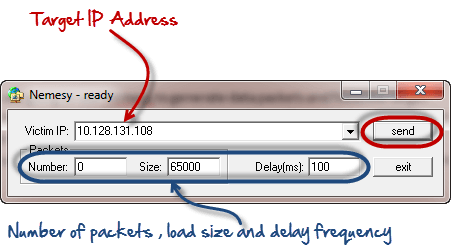
Indtast målet IP-adresseI dette eksempel har vi brugt den mål-IP-adresse, vi brugte i ovenstående eksempel.
HER,
- 0, da antallet af pakker betyder uendelighed. Du kan indstille det til det ønskede antal, hvis du ikke ønsker at sende uendelige datapakker.
- Størrelsesfeltet angiver de databytes, der skal sendes, og forsinkelsen angiver tidsintervallet i millisekunder.
Klik på send-knappen.
Du burde kunne se følgende resultater.

Titellinjen viser antallet af sendte pakker.
Klik på stopknappen for at stoppe programmet fra at sende datapakker.
Du kan overvåge opgavestyringen på målcomputeren for at se netværksaktiviteterne.
Hvad er et distribueret denial-of-service (DDoS)-angreb?
Et DDoS-angreb er en eskaleret form for et DoS-angreb, hvor den ondsindede trafik kommer fra flere kilder – hvilket gør det sværere at stoppe angrebet ved blot at blokere en enkelt kilde. I et DDoS-angreb bruges flere kompromitterede computere, samlet kaldet et botnet, til at oversvømme målsystemet med trafik og derved forårsage et denial of service. Disse angreb er vanskeligere at afbøde på grund af deres distribuerede natur, da angriberen kontrollerer flere kilder til trafikken.
