
TCP/IP-model: Lag, protokoller og stak
 Redaktionelle team
⚡ Smart opsummering
TCP/IP-modellen er det firelagsrammeværk, der definerer, hvordan computere udveksler data på tværs af netværk, kortlæggerping applikations-, transport-, internet- og netværksgrænsefladelagene til protokoller som TCP, IP, HTTP og DNS, der flytter information pålideligt fra ende til anden.
Hvad er TCP/IP-modellen?
TCP/IP-modellen hjælper dig med at bestemme, hvordan en bestemt computer skal være forbundet til internettet, og hvordan data skal transmitmellem dem. Det hjælper dig med at oprette et virtuelt netværk, når flere computernetværk er forbundet sammen. Formålet med TCP/IP-modellen er at muliggøre kommunikation over store afstande.
TCP/IP står for Transmission Kontrolprotokol / Internetprotokol. TCP/IP-stakken er specifikt designet som en model til at tilbyde en yderst pålidelig og end-to-end byte-strøm over et upålideligt internetværk.
TCP-egenskaber
Her er de væsentlige egenskaber ved TCP/IP-protokollen:
- Understøttelse af en fleksibel TCP/IP-arkitektur.
- Det er nemt at tilføje flere systemer til et netværk.
- I TCP/IP-protokolpakken forbliver netværket intakt, indtil kilde- og destinationsmaskinerne fungerer korrekt.
- TCP er en forbindelsesorienteret protokol.
- TCP tilbyder pålidelighed og sikrer, at data, der ankommer i forkert rækkefølge, sættes i rækkefølge igen.
- TCP giver dig mulighed for at implementere flowkontrol, så en afsender aldrig overbelaster en modtager med data.
Fire lag af TCP/IP-model
I dette afsnit forklarer vi de forskellige lag og deres funktionaliteter i TCP/IP-modellen.
Diagrammet nedenfor viser de fire TCP/IP-lag stablet som en konceptuel model, fra applikationslaget øverst og ned til netværksgrænsefladelaget:
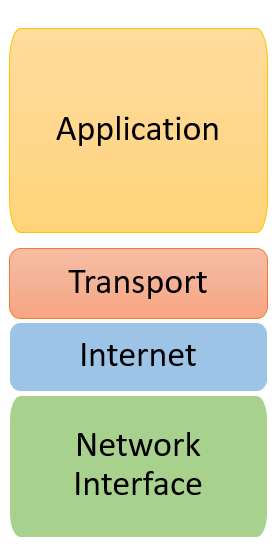
Funktionaliteten af TCP/IP-modellen er opdelt i fire lag, og hvert lag indeholder specifikke protokoller.
TCP/IP er et lagdelt arkitektursystem, hvor hvert lag er defineret i henhold til en specifik funktion, der skal udføres. Alle fire TCP/IP-lag arbejder sammen for at transmit dataene fra et lag til et andet.
Følgende diagram knytter hvert af de fire lag til de protokoller, der opererer inden for det:
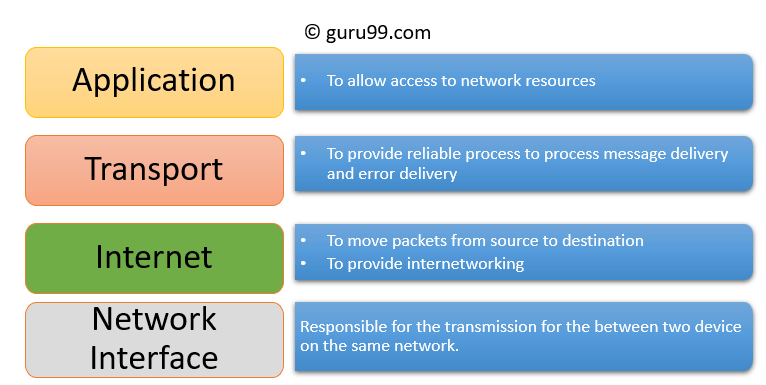
- Applikationslag
- Transportlag
- Internet lag
- Network interface
Applikationslag
Applikationslaget interagerer med et applikationsprogram, som er det højeste niveau i modellen. Dette lag er tættest på slutbrugeren, hvilket betyder, at det giver brugerne mulighed for at interagere med andre softwareapplikationer.
Applikationslaget interagerer med softwareapplikationer for at implementere en kommunikerende komponent. Applikationsprogrammets fortolkning af data ligger altid uden for modellens omfang.
Eksempler på applikationslaget er applikationer som filoverførsel, e-mail og fjernlogin.
Funktionerne i applikationslaget er:
- Applikationslaget hjælper dig med at identificere kommunikationspartnere, bestemme ressourcetilgængelighed og synkronisere kommunikation.
- Det giver brugerne mulighed for at logge på en fjern vært.
- Dette lag tilbyder forskellige e-mail-tjenester.
- Det tilbyder distribuerede databasekilder og adgang til global information om forskellige objekter og tjenester.
Transportlag
Transportlaget bygger oven på internetlaget for at kunne transportere data fra en proces på en kildemaskine til en proces på en destinationsmaskine. Det hostes ved hjælp af et eller flere netværk og vedligeholder servicekvalitetsfunktionerne.
Det bestemmer, hvor meget data der skal sendes, hvorhen og med hvilken hastighed. Dette lag bygger på de beskeder, der modtages fra applikationslaget. Det hjælper med at sikre, at dataenheder leveres fejlfrit og i rækkefølge.
Transportlaget hjælper dig med at kontrollere pålideligheden af et link gennem flowkontrol, fejlkontrol og segmentering eller desegmentering.
Transportlaget tilbyder også en bekræftelse på vellykket dataoverførsel og sender det næste datasegment, hvis der ikke opstod fejl. TCP er det mest kendte eksempel på transportlaget.
Vigtige funktioner i transportlaget:
- Den opdeler den besked, der modtages fra applikationslaget, i segmenter og nummererer dem for at danne en sekvens.
- Transportlaget sørger for, at beskeden leveres til den korrekte proces på destinationsmaskinen.
- Den sørger også for, at hele beskeden ankommer uden fejl; ellers skal den genindlæsestransmitted.
Internet lag
Internetlaget er det andet lag i TCP/IP-modellen. Det er også kendt som netværkslaget. Dette lags hovedopgave er at sende pakker fra ethvert netværk og fra enhver computer, indtil de når destinationen, uanset hvilken rute de tager.
Internetlaget tilbyder den funktionelle og proceduremæssige metode til at overføre datasekvenser med variabel længde fra en node til en anden ved hjælp af forskellige netværk.
Det er ikke garanteret, at beskedlevering på internetlaget er pålidelig.
Lagstyringsprotokoller, der tilhører dette lag, er:
- Routing protokoller
- Multicast gruppeledelse
- Tildeling af netværksadresse
Netværksgrænsefladelaget
Netværksgrænsefladelaget er det nederste lag i den firelagede TCP/IP-model. Dette lag kaldes også netværksadgangslaget. Det definerer detaljerne for, hvordan data skal sendes via netværket.
Det omfatter også, hvordan bits skal signaleres optisk af hardwareenheder, der er direkte forbundet med et netværksmedium, såsom koaksial-, optisk fiber- eller parsnoede kabler.
Dette lag er en kombination af datalink- og fysiske lag, som er defineret i OSI-referencemodellen. Det definerer, hvordan dataene skal sendes fysisk gennem netværket, og er ansvarlig for dataoverførslen mellem to enheder på det samme netværk.
Forskelle mellem OSI- og TCP/IP-modeller
Illustrationen nedenfor sammenligner OSI-modellen med syv lag og TCP/IP-modellen med fire lag side om side:

Her er nogle vigtige forskelle mellem OSI og TCP/IP model:
| OSI Model | TCP/IP-model |
|---|---|
| Den er udviklet af ISO (International Standards Organization). | Det er udviklet af ARPANET (Advanced Research Projects Agency Network). |
| OSI model giver en klar skelnen mellem grænseflader, tjenester og protokoller. | TCP/IP har ingen klare skelnen mellem tjenester, grænseflader og protokoller. |
| OSI refererer til Open Systems Interconnection. | TCP henviser til Transmission Kontrolprotokol. |
| OSI bruger netværkslaget til at definere routingstandarder og protokoller. | TCP/IP bruger kun internetlaget. |
| OSI følger en vertikal tilgang. | TCP/IP følger en horisontal tilgang. |
| OSI bruger to separate lag, fysisk og datalink, til at definere funktionaliteten af de nederste lag. | TCP/IP bruger kun ét lag (link). |
| OSI har syv lag. | TCP/IP har fire lag. |
| I OSI-modellen er transportlaget kun forbindelsesorienteret. | Et lag af TCP/IP-modellen er både forbindelsesorienteret og forbindelsesfri. |
| I OSI-modellen er datalinklaget og det fysiske lag adskilte. | I TCP/IP kombineres de fysiske lag og datalinklaget til et enkelt vært-til-netværk-lag. |
| Sessions- og præsentationslag er en del af OSI-modellen. | Der er intet sessions- og præsentationslag i TCP/IP-modellen. |
| Det er defineret efter fremkomsten af internettet. | Det er defineret før internettets fremkomst. |
| Minimumsstørrelsen af OSI-headeren er 5 bytes. | Den mindste headerstørrelse er 20 bytes. |
Mest almindelige TCP/IP-protokoller
Nogle udbredte, mest almindelige TCP/IP-protokoller er:
TCP
Transmission Kontrolprotokol er en internetprotokol, der opdeler en besked i TCP-segmenter og samler dem igen på modtagersiden.
IP
En internetprotokoladresse, også kendt som en IP-adresse, er en numerisk betegnelse. Den tildeles hver enhed, der er forbundet til et computernetværk, der bruger IP-adressen til kommunikation. Dens routingfunktion muliggør internetarbejde og etablerer i bund og grund internettet. Kombination af IP med TCP gør det muligt at udvikle en virtuel forbindelse mellem en kilde og en destination.
HTTP
Hypertext Transfer Protocol er fundamentet for World Wide Web. Det bruges til at overføre websider og andre ressourcer fra HTTP-serveren eller webserveren til webklienten eller HTTP-klienten. Når du bruger en webbrowser, f.eks. Google Chrome or Firefox, du bruger en webklient. HTTP hjælper med at overføre de websider, du anmoder om, fra de eksterne servere.
SMTP
SMTP står for Simple Mail Transfer Protocol. Denne protokol understøtter e-mail og hjælper dig med at sende data til en anden e-mailadresse.
SNMP
SNMP står for Simple Network Management Protocol. Det er et framework, der bruges til at administrere enheder på internettet ved hjælp af TCP/IP-protokollen.
DNS
DNS står for Domain Name System. En IP-adresse bruges til at identificere en værts forbindelse til internettet unikt. Brugere foretrækker dog at bruge navne i stedet for adresser, og DNS leverer denne mappe.ping.
TELNET
TELNET står for Terminal Network. Det etablerer en forbindelse mellem den lokale og den eksterne computer på en sådan måde, at du kan simulere dit lokale system på det eksterne system.
FTP
FTP står for File Transfer Protocol. Det er en oftest anvendt standardprotokol til transmitoverføre filer fra én maskine til en anden.
Fordele ved TCP/IP-modellen
Her er fordelene og fordelene ved at bruge TCP/IP-modellen:
- Det hjælper dig med at oprette en forbindelse mellem forskellige typer computere.
- Det fungerer uafhængigt af operativsystemet.
- Den understøtter en række routingprotokoller.
- Det muliggør internetarbejde mellem organisationer.
- Den har en meget skalerbar klient-server-arkitektur.
Ulemper ved TCP/IP-modellen
Her er et par ulemper ved at bruge TCP/IP-modellen:
- TCP/IP er en kompliceret model at opsætte og administrere.
- Overheadomkostningerne ved TCP/IP er højere end ved IPX (Internetwork Packet Exchange).
- I denne model garanterer transportlaget ikke levering af pakker.
- Det er ikke nemt at erstatte en protokol i TCP/IP.
- Den har ingen klar adskillelse af sine tjenester, grænseflader og protokoller.
