
Wireshark Selvstudium: Netværks- og adgangskodesniffer
 Oliver Jones
⚡ Smart opsummering
Wireshark Vejledninger til adgangskodebeskyttere viser, hvordan angribere opfanger legitimationsoplysninger, der bevæger sig over et netværk, og hvordan forsvarere stopper dem. Denne guide gennemgår Wireshark opsamling, HTTP-analyse i klartekst, MAC-oversvømmelse og krypteringskontroller, der neutraliserer sniffing.
Computere kommunikerer ved hjælp af netværk. Disse netværk kan være på et lokalnetværk (LAN) eller være forbundet med internettet. Netværkssniffere er programmer, der indsamler pakkedata på lavt niveau transmitover et netværk. En angriber kan analysere disse oplysninger for at finde værdifulde detaljer såsom bruger-id'er og adgangskoder.
I denne artikel lærer du almindelige teknikker til netværkssniffing, de værktøjer, som angribere og etiske hackere bruger til at sniffe netværk, og de modforanstaltninger, der beskytter følsomme oplysninger på ledningen. Wireshark Gennemgangen nedenfor er kun til uddannelsesmæssig og autoriseret testning.
Hvad er netværkssniffing?
Computere kommunikerer ved at udsende beskeder på et netværk ved hjælp af IP-adresser. Når en besked er blevet sendt på et netværk, svarer modtagercomputeren med den matchende IP-adresse med sin MAC-adresse.
Netværkssniffing er processen med at opsnappe datapakker sendt over et netværk. Det kan udføres med specialiseret software, et hardware-tap eller et konfigureret portspejl. Sniffing kan bruges til at:
- Indfang følsomme data såsom login-legitimationsoplysninger
- Aflyt chatbeskeder
- Optag filer, der er blevet transmitover et netværk
Følgende protokoller er sårbare over for sniffing, når loginoplysninger sendes i almindelig tekst:
Moderne ækvivalenter (HTTPS, SMTPS, IMAPS, SFTP, SSH) krypterer nyttelasten, så en sniffer ser krypteret tekst i stedet for legitimationsoplysninger.
Passiv og aktiv snusning
Før vi ser på passiv og aktiv sniffing, lad os se på to enheder, der almindeligvis bruges til at netværke computere: hubs og switches.
En hub fungerer ved at sende broadcast-beskeder til alle outputporte undtagen den, der sendte broadcasten. Modtagercomputeren reagerer på udsendelsen, hvis IP-adressen matcher. Enhver maskine på et hub-baseret segment kan derfor se hver frame. En hub opererer på det fysiske lag (lag 1) af OSI Model.
Diagrammet nedenfor illustrerer, hvordan navet fungerer.

En switch fungerer anderledes; den knytter IP- og MAC-adresser til fysiske porte. Frames videresendes kun til den port, der matcher modtagerens MAC-adresse, så andre værter på LAN'et ikke ser trafikken. Switche fungerer på datalinklaget (lag 2) og, med routingfunktioner, på netværkslaget (lag 3).
Diagrammet nedenfor illustrerer, hvordan kontakten fungerer.

Passiv sniffing er at opsnappe pakker transmitover et netværk, der bruger en hub. Det kaldes passivt, fordi angriberen ikke injicerer trafik, hvilket gør det svært at opdage. Det er også nemt at udføre, fordi hubben sender broadcast-beskeder til alle værter på netværket.
Aktiv sniffing er at opsnappe pakker transmitover et netværk, der bruger en switch. To hovedteknikker bruges til at sniffe switchede netværk: ARP-forgiftning og MAC-oversvømmelse.
Hacking aktivitet: Sniff netværkstrafik
I dette praktiske scenarie skal vi brug Wireshark at sniffe datapakker transmitover HTTP-protokollenVi vil registrere trafik på den lokale brugerflade og derefter logge ind på en eksempelwebapplikation, der ikke bruger sikker kommunikation, Guru99 træningssted kl. http://www.techpanda.org/.
Login-adressen er admin@google.com og adgangskoden er Password2010.
Bemærk: Vi logger kun ind på webappen til demonstrationsformål og på et netværk, vi ejer. Den samme teknik kan også afsløre datapakker fra andre værter på samme netværk som snifferen, hvilket er grunden til, at du skal indhente skriftlig tilladelse, før du kører den. Wireshark på ethvert netværk, du ikke kontrollerer. Sniffingen er ikke begrænset til techpanda.org; Wireshark indfanger HTTP- og anden protokoltrafik, der flyder forbi grænsefladen.

ManageEngine Firewall Analyzer er en robust løsning til politikstyring og revision, der er designet til at forbedre netværkssikkerhed og gennemsigtighed. Den giver realtidsindsigt i firewalltrafik, hjælpping Administratorer identificerer sikkerhedshuller, optimerer regelsæt og overvåger båndbreddeforbruget.
Sniffing netværket ved hjælp af Wireshark
Illustrationen nedenfor viser de trin, du skal udføre for at fuldføre denne øvelse uden forvirring.

Hent Wireshark fra wireshark.org/download.htmlDen nuværende stabile gren er Wireshark 4.x, som kører på Windows, macOSog Linux.
- Åbne Wireshark
- Du vil se følgende velkomstskærm

- Vælg den netværksgrænseflade, du vil sniffe. Denne gennemgang bruger en trådløs forbindelse; på et kablet LAN skal du i stedet vælge Ethernet-adapteren.
- Klik på startknappen (hajfinne) vist ovenfor.
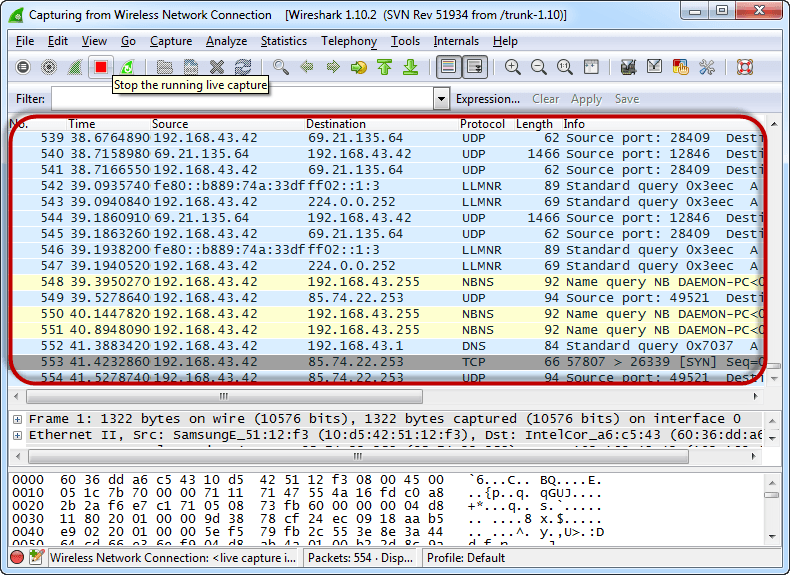
- Åbn din webbrowser og besøg http://www.techpanda.org/.
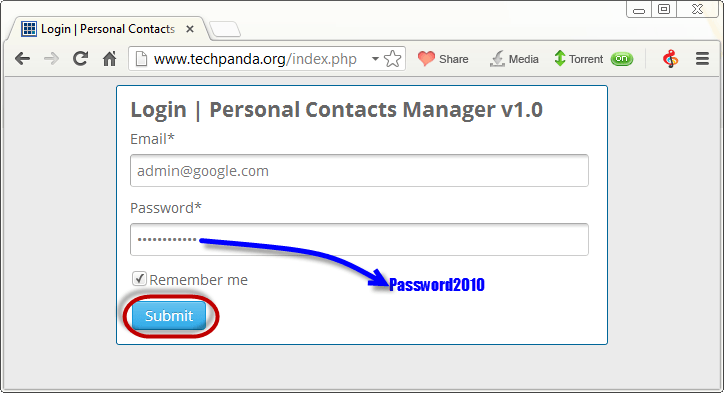
- Login-e-mailen er admin@google.com og adgangskoden er Password2010.
- Klik på knappen Send.
- En vellykket logon bør vise følgende dashboard.

- Skift tilbage til Wireshark og stop liveoptagelsen.

- Filtrer kun HTTP-trafik efter typing http i visningsfilterlinjen.

- Find Info-kolonnen, og søg efter en post med HTTP-verbet POST, og klik derefter på den.

- Under logposterne er der et panel med en oversigt over de registrerede data. Se efter linjen Linjebaserede tekstdata: application/x-www-form-urlencoded.

- Du burde nu kunne læse klartekstværdierne for alle POST-variabler, der sendes til serveren via HTTP, inklusive felterne e-mail og adgangskode.
Hvad er MAC-oversvømmelse?
MAC-flooding er en netværkssniffingsteknik, der oversvømmer switchens CAM-tabell (MAC-adresse) med falske MAC-adresser. Når tabellen er fuld, kan switchen ikke længere lære legitime destinationer og begynder at videresende frames til alle porte og fungerer som en hub. Angriberen kan derefter opfange datapakker, når de krydser netværket.
Modforanstaltninger mod MAC-oversvømmelser
- Skift portsikkerhed. Begræns antallet af MAC-adresser tilladt pr. port, sticky-learn den første set MAC-adresse, og lås eller luk porten, hvis grænsen overskrides.
- AAA-servere (Authentication, Authorization, and Accounting) kan bruges med 802.1X til at filtrere fundne MAC-adresser og kun acceptere godkendte enheder.
- Dynamisk ARP-inspektion og DHCP-snooping afbøde det relaterede ARP-forgiftningsangreb, der ofte parres med MAC-oversvømmelse.
Sniffende modforanstaltninger
- Begræns adgangen til fysiske medier. Låste patchpaneler, portdeaktiverede vægstik og segmenterede VLAN'er reducerer risikoen for, at der overhovedet installeres en sniffer.
- Krypter trafik undervejs. HTTPS (TLS 1.3), SSH, IPsec og moderne VPN-protokoller gør opfangede pakker ulæselige for en angriber.
- Erstat usikre protokoller. Skift fra Telnet til SSH, fra FTP til SFTP eller FTPS, og fra HTTP til HTTPS på tværs af webstedet.
- Forstærk Wi-Fi. Brug WPA3 eller WPA2-AES med en stærk adgangskode for at forhindre trådløs sniffing i luften.
- Overvåg med et IDS. Værktøjer som Suricata, Zeek og Snort udsend advarsler, når ARP-forgiftning, MAC-tabeloverløb eller promiskuøse grænseflader opstår.
Hvordan AI styrker netværkssniffingsforsvaret
Moderne indtrængningsdetektions- og SIEM-platforme lægger nu maskinlæring oven på pakkeregistrering for at detektere sniffing-relateret aktivitet hurtigere end regelsæt alene kan. AI modellerer normal ARP-, DHCP- og MAC-tabellens adfærd som udgangspunkt og markerer derefter afvigelser såsom usædvanlig udsendelsesvolumen, duplikeret IP-til-MAC-kortlægning.pings, eller pludselig CAM-tabelchurn, der peger på ARP-forgiftning eller MAC-oversvømmelse.
Store sprogmodeller hjælper også analytikere med at triage Wireshark og Zeek-logfiler ved at opsummere mistænkelige flows i letforståeligt sprog, foreslå filtre og krydsreferere observerede IOC'er mod trusselsefterretningsfeeds. Forsvarere bør stadig verificere AI-fund mod den rå optagelse, men hastighedsforøgelsen på et travlt netværk er betydelig.
Resumé
- Netværkssniffing opfanger pakker, når de bevæger sig over netværket, og kan afsløre legitimationsoplysninger i klartekst.
- Passiv sniffing kører på hub-baserede netværk og er svær at opdage; aktiv sniffing er rettet mod switche og er lettere at få øje på.
- Wireshark 4.x er den standard open source-analysator, der bruges i denne gennemgang til at læse HTTP POST-data.
- MAC-overbelastning overbelaster switchens CAM-tabell, så switchen opfører sig som en hub.
- Kryptering (HTTPS, SSH, VPN), switchportsikkerhed, WPA3 Wi-Fi og AI-assisteret overvågning neutraliserer tilsammen de fleste sniffing-angreb.
