Test af detail-POS'er validerer, at salgsterminaler, butiksservere og virksomhedssystemer behandler alle transaktioner præcist, sikkert og hurtigt på tværs af omnichannel-, kontaktløse, mobile POS- og QR-betalinger, samtidig med at de overholder EMV- og PCI DSS-standarderne.
🛒 Tre-lags Archilære: Valider POS-terminaler, butiksservere og virksomhedsservere sammen, fordi hardware-, netværks- og analyselag fejler på forskellige måder.
💳 Betalingsdækning: Udnyt EMV-chip, kontaktløs betaling, mobile tegnebøger og QR-flows, så kortdata forbliver krypterede fra swipe til afvikling.
🧪 Scenariedybde: Dæk kassereraktivitet, salg, returneringer, kampagner, negative stier og generering af rapporter for at afspejle den faktiske butikstrafik.
✅ PCI DSS-overholdelse: Kombiner penetrationstest, sårbarhedsscanninger og adgangsgennemgange for at opfylde opgaver inden for detailrevision og forebyggelse af brud.
🛠️ Perifer pålidelighed: Verificér RFID-læsere, stregkodescannere, printere og kasseskuffer under belastning for at forhindre køer ved kassen og tabt omsætning.
🤖 AI Assistance: Anvend AI-svindeldetekteringsmodeller og AI-testautomatisering til at markere anomalier og accelerere regressionscyklusser på tværs af udgivelser.
POS-testning er defineret som testning af en salgsstedsapplikation. En POS eller Salgssted Software er en vigtig løsning for detailvirksomheder, der nemt kan udføre detailtransaktioner fra hvor som helst. Du har sandsynligvis set en kasseterminal, mens du kasserer i dit yndlingsindkøbscenter eller købmandsforretning, og i dag kører de samme arbejdsgange på mobile POS-tablets, selvbetjeningskiosker og kontaktløse QR-læsere.
POS-systemet til detailhandlen er mere komplekst, end det ser ud til, og er tæt integreret med andre softwaresystemer som lager-, lager-, indkøbsordre-, forsyningskæde-, marketing- og vareplanlægning. Solid viden om POS-domæner er derfor afgørende for testere, der har brug for at validere omnichannel-rejser fra start til slut.
Test Architecture til POS-applikation
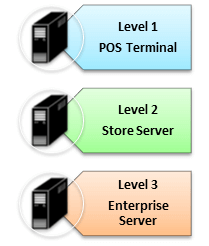
En testarkitektur til Retail POS indeholder tre komponenter til testning: POS-terminalen, butiksserveren og virksomhedsserveren. Validering er derfor klassificeret i tre niveauer, så hardware, transaktioner i butikken og analyser på hovedkontoret hver især får den rette dybde af dækning.
Niveau 1- (POS-terminal)
Niveau 2- (butiksserver)
Niveau 3- (Enterprise Server)
Enheds- og hardwaretest (RFID, scanner, printer, stregkodelæser)
Med arkitekturen i tankerne kan testningen af et POS-system opdeles i to niveauer, der afspejler, hvor softwaren kører, og hvem der bruger resultaterne.
Eksempler på testcases til POS brugt i detailhandel
Når omfanget er klart, er næste skridt at omsætte det til eksekverbare scenarier. For at sikre kvaliteten af POS-system, korrekt POS-softwaretestning er obligatorisk. POS-testomfanget spænder over følgende områder, herunder moderne kontaktløse og mobile tegnebogsflows.
Testscenarie
Test Cases
Kasserer aktivitet
Test at indtastningen af varer købt af en kunde er korrekt
Testrabatter anvendes korrekt
Kontroller, at butiksværdikort kan bruges
Tjek håndtering af småpenge fungerer som forventet
Tjek totaler og lukninger matcher
Tjek pengeskuffelån håndteres korrekt
Test POS-system er kompatibel med periferiudstyr som RFID-læser, bar Code Scanner osv.
Behandling af betalingsgateway
Test gyldigheden af CVV-nummeret på et kreditkort
Test swiping af kort fra begge sider, EMV-chipindsættelse og kontaktløse taps
Bekræft betalinger med mobilpung og QR-koder fra start til slut
Bekræft, at de registrerede kortoplysninger er korrekt krypteret og dekrypteret
Sales
Tjek for en regelmæssig salgsproces
Checksalg kan behandles med betalings-/kreditkort
Tjek for køb af loyalitetsmedlemskab
Kontroller, at de korrekte priser vises for de købte varer
Test for "0" eller nul transaktion
Bind UPC eller stregkoder til leverandører
Test for faktureringsoplysninger eller forsendelseping detaljer i betalingsadministratoren
Test for referencetransaktion
Test udskriftsformatet på den genererede kvittering
Bekræft, at den korrekte kode er genereret for godkendte, tilbageholdte eller afviste transaktioner
Retur- og byttescenarier
Sørg for, at det interne lager er godt integreret med andre forretninger eller forsyningskæden
Check for ombytning eller returnering af en vare med kontanter
Tjek om systemet reagerer ved ombytning eller returnering af en vare med et kreditkort
Kontroller, om systemet behandler salget med eller uden kvittering
Bekræft, at systemet tillader manuel indtastning af en stregkode, hvis scanneren ikke fungerer.
Bekræft, at systemet viser både det aktuelle beløb og rabatbeløbet ved en ombytning af en vare, hvis det er relevant.
Ydeevne
Tjek hastigheden eller tiden det tager at modtage et svar eller sende en anmodning
Kontroller, at transaktionsbaserede regler er gældende (rabatter/skat/nedslag osv.)
Bekræft, at den korrekte kode er genereret for godkendte, tilbageholdte eller afviste transaktioner
Negative scenarier
Test systemet med udløbne kortoplysninger
Test med en ugyldig PIN-kode til kreditkort
Tjek beholdningen ved at indtaste en forkert kode for varen
Tjek hvordan systemet reagerer, når der indtastes et forkert fakturanummer
Test for en negativ transaktion
Test systemets respons ved indtastning af en ugyldig dato for kampagnetilbud på onlinevarer
Håndtering Promotioner og rabatter
Test systemet for forskellige rabatter, såsom veteranrabat, sæsonrabat, rabat til mindreårige eller overårige osv.
Test systemet for forskellige kampagnetilbud på bestemte linjeposter
Test alarmsystemet, der giver besked om slutningen eller begyndelsen af sæsontilbud
Test om kvitteringen viser den præcise rabat eller de tilbud, der udnyttes
Test systemet for at tildele forkerte tilbud eller rabatter på en online vare
Test ordrestyringsprocessen
Bekræft at produktdata opnået efter scanning af en stregkode er nøjagtige
Tracking kundens data
Test for systemrespons med forkert indtastning af kundedata
Test systemet for at tillade autoriseret adgang til kundens fortrolige data
Test databasen for registrering af kundernes købshistorik (hvad de køber, hvor ofte de køber osv.)
Sikkerhed og overholdelse af lovgivning
Verificér POS-systemet i forhold til overholdelse af lovgivningen, såsom PCI DSS og EMV
Test alarmsystemet, der underretter sikkerhedsforsvarere
Sørg for, at du kan annullere en betaling, før du bogfører
Test brugerprofiler og adgangsniveauer på POS-softwaren
Test databasekonsistens
Bekræft specifikke oplysninger om hver betaling, såsom kontanter, kupon-id, checknummer osv.
Rapport test
Test af en trendanalyserapport
Testoplysninger relateret til kreditkorttransaktioner afspejles i rapporter
Test for individuelle såvel som konsoliderede rapporter om kundernes købshistorik
Test for generering af onlinerapporter
Sikkerhedstest for detailhandels-POS-systemer
Da der er tale om betalingsdata, fortjener sikkerhedsarbejdet sit eget dedikerede adgangskort. Nylige undersøgelser har vist, at Salgssted Systemer har meget høje sikkerhedssårbarheder. Følgende foranstaltninger vil hjælpe med sikkerheden af POS-implementeringer, der kører EMV-, kontaktløse og mobile POS-betalinger.
Sikkerhedstestning i overensstemmelse med PCI DSS-standarden er meget afgørende og skal håndteres som en del af virksomhedstestning.
Administrer aktivt al software på netværket, så kun autoriseret software kan køres og installeres
Opfør regelmæssigt Penetration Testing at identificere angrebsvektorer og sårbarheder
Inkluder tests for tilstedeværelsen af ubeskyttede systemoplysninger og artefakter, som ville være nyttige for hackere
Brug værktøjer til sårbarhedstest
Opret et testmiljø, der imiterer et produktionsmiljø til specifikke penetrationstests og angreb mod elementer, der ikke testes i produktion.
Udfordringer i POS-testning
Selv med en stærk testplan er der adskillige tilbagevendende hindringer, der bremser POS-kvalitetsingeniørteams, især i takt med at detailhandlere udvider deres kapacitet til omnichannel og mobil POS.
Flere konfigurationer på tværs af butiksformater og hardwareleverandører
Komplekse grænseflader med lager-, ERP-, CRM- og betalingssystemer
Problemer med periferiudstyr til scannere, RFID, printere og kasseapparater
Hyppige opgraderinger af firmware, operativsystemer og betalingskerner
PCI DSS-overholdelse og EMV-certificeringscyklusser
Vedligeholdelse af testlaboratorium for at afspejle live-butiksmiljøer
Bedste Practices for Retail POS Testing
For at overvinde disse udfordringer anvender modne detailingeniørteams følgende bedste praksisser, der kombinerer domæneekspertise med moderne automatisering.
Byg et hardware-in-the-loop-laboratorium, der afspejler periferiudstyr til butikken, netværkslatens og offline failover
Automatiser regressionspakker på tværs af de tre arkitekturniveauer, så hver udgivelse validerer terminal-, butiksserver- og virksomhedsflows
Anvend AI-drevet testautomatisering til at prioritere højrisikoscenarier og selvreparere ændringer i lokaliseringspunkter
Kør løbende PCI DSS- og EMV-compliancekontroller i stedet for at vente på en årlig revision
Inkluder omnichannel-rejser såsom køb-online-afhentning-i-butik, mobil POS-køreplanlægning og QR-baseret kontaktløs betaling
Overvåg produktionstelemetri og giv reelle fejlsignaturer tilbage til regressionspakken
Ofte Stillede Spørgsmål
Test af detailhandels-POS'er validerer, at POS-software, hardware-periferiudstyr og backend-servere behandler hver betaling præcist og sikkert. Testen dækker funktionalitet, betalingsbehandling, ydeevne, sikkerhed og integrationer med lager-, CRM- og forsyningskædesystemer på tværs af butiks-, mobil-POS- og kontaktløse kanaler.
De tre niveauer er POS-terminalen, butiksserveren og virksomhedsserveren. Terminaltest fokuserer på enheder og periferiudstyr, butiksserverlaget dækker grænseflader i butikken og disaster recovery, og virksomhedsserverniveauet håndterer sikkerhed, analyser, compliance og rapportering fra hovedkontoret.
En komplet pakke dækker kasseaktivitet, betalingsgatewaybehandling, salg, returnering og ombytning, ydeevne, negative stier, kampagner og rabatter, kundedata tracsikkerhed og overholdelse af regler samt rapportgenerering. Moderne pakker tilføjer også omnichannel, mobil POS og kontaktløse QR-betalingsrejser.
PCI DSS kræver, at detailhandlere beskytter kortholderdata gennem kryptering, adgangskontrol, sårbarhedsstyring og løbende overvågning. POS-testplaner skal omfatte penetrationstest, sårbarhedsscanninger, rollebaseret adgangsverifikation og EMV-certificeringskontroller, så systemet består revisioner og forhindrer brud.
Test af periferiudstyr dækker stregkodescannere, RFID-læsere, kvitteringsprintere, kundevendte displays, kasseskuffer, vægte, EMV-chip- og kontaktløse kortlæsere, underskriftsblokke og mobile POS-slæder. Hver enhed skal fungere pålideligt under belastning og nedbrydes problemfrit, når den er offline.
AI-modeller lærer grundlæggende mønstre for kassemedarbejdere, kunder, betalingsmetoder og butikkers lokationer og markerer derefter anomalier såsom usædvanlige refusionsvolumener, gentagne annulleringer, mistænkelige sekvenser af manglende kort eller transaktioner uden for åbningstid. Testteams validerer disse modeller med kuraterede svindeldatasæt og kontradiktoriske scenarier, så detektionen forbliver nøjagtig, efterhånden som svindeltaktikker udvikler sig.
Ja. AI-testautomatiseringsværktøjer genererer testcases fra brugerhistorier, selvreparerende lokaliseringsværktøjer, når POS-brugergrænsefladen ændres, prioriterer højrisikostier ved hjælp af historiske defektdata og opretter syntetiske transaktionsdata til performancekørsler. Resultatet er hurtigere regressionsdækning på tværs af terminaler, butiksservere og virksomhedsrapporter uden at øge vedligeholdelsesefterslæbet.
Opsummer dette indlæg med:
Hold dig opdateret om AIFå Ugentlig AI Færdigheder, tendenser, brugbar rådgivning.

 Thomas Hamilton