
Penetration Test Tutorial: Hvad er PenTest?
 Thomas Hamilton
⚡ Smart opsummering
Penetrationstest simulerer et reelt angreb mod en applikation, et netværk eller et system, så sikkerhedsteams kan finde sårbarheder, der kan udnyttes, måle deres forretningsmæssige indvirkning og lukke dem, før en ekstern angriber opdager de samme huller.
Hvad er penetrationstest?
Penetration Testing eller Pen Testing er en type Sikkerhedstest bruges til at afdække sårbarheder, trusler og risici, som en angriber kan udnytte i softwareapplikationer, netværk eller webapplikationer. Formålet med penetrationstest er at identificere og teste alle mulige sikkerhedssårbarheder, der er til stede i softwareapplikationen. Penetrationstest kaldes også Pen Test.
Diagrammet nedenfor viser, hvordan en uopdateret svaghed i en applikation bliver den døråbning, en angriber går igennem.

Sårbarhed er risikoen for, at en angriber kan forstyrre eller få uautoriseret adgang til systemet eller data i det. Sårbarheder opstår normalt ved et uheld under softwareudviklings- og implementeringsfasen. Almindelige sårbarheder omfatter designfejl, konfigurationsfejl og softwarefejl. Penetrationsanalyse afhænger af to mekanismer, nemlig sårbarhedsvurdering og penetrationstest (VAPT).
De to halvdele af VAPT forveksles ofte. En sårbarhedsvurdering opregner kendte svagheder i stor skala og stopper der, mens en penetrationstest sikkert udnytter et udvalg af dem til at bevise den virkelige verdens effekt. Samlet set adskiller de teoretiske resultater fra dem, der reelt sætter data i fare.
Hvorfor penetrationstest?
Penetrationstestning er afgørende i en virksomhed fordi:
- Finanssektorer som banker, investeringsbanker og aktiebørser ønsker, at deres data skal være sikre, og penetrationstest er afgørende for at sikre sikkerheden.
- Hvis softwaresystemet allerede er blevet hacket, ønsker organisationen at fastslå, om der stadig er trusler i systemet for at undgå fremtidige hacks.
- Proaktiv penetrationstestning er den bedste beskyttelse mod hackere
- Overholdelsesrammer forventer det. PCI DSS krav 11.4 kræver for eksempel intern og ekstern penetrationstestning mindst årligt og efter enhver væsentlig ændring.
Typer af penetrationstest
Den valgte type penetrationstest afhænger normalt af omfanget og om organisationen ønsker at simulere et angreb fra en medarbejder eller netværksadministrator (interne kilder) eller fra eksterne kilder. Der er tre typer penetrationstest, og de er
I en black-box penetrationstest har en tester ingen viden om de systemer, der skal testes. Testeren er ansvarlig for at indsamle information om målnetværket eller -systemet.
I white-box penetrationstestning får testeren normalt fuldstændige oplysninger om det netværk eller de systemer, der skal testes, herunder IP-adresseskema, kildekode og OS-detaljer. Dette kan betragtes som en simulering af et angreb fra enhver intern kilde, såsom en medarbejder i organisationen.
I gråboks-penetrationstestning får en tester delvist kendskab til systemet. Det kan betragtes som et angreb fra en ekstern hacker, der har fået ulovlig adgang til en organisations netværksinfrastrukturdokumenter.
Tabellen nedenfor placerer de tre side om side, så du kan matche en engagementstype med den trussel, du rent faktisk ønsker at modellere.
| Aspect | Sort Box | Hvid Box | Grå Box |
| Oplysninger givet til testeren | Ingen | Fuldt: kildekode, IP-skema, OS-detaljer | Delvis: begrænsede legitimationsoplysninger eller dokumenter |
| Angriber simuleres | En udenforstående uden adgang | En insider eller udvikler | En outsider, der allerede har fået fodfæste |
| Tid brugt på rekognoscering | Høj | Lav | Moderat |
| Typisk dækning af kodebasen | Kun det, der er tilgængeligt udefra | Dybeste, fordi de indre dele er synlige | Fokuseret på den eksponerede angrebssti |
Sådan laver du penetrationstest
Følgende aktiviteter skal udføres for at udføre en penetrationstest. Billedet nedenfor opsummerer de fire faser, før hver enkelt beskrives på skift.

Trin 1) Planlægningsfase
- Opgavens omfang & strategi fastlægges
- Eksisterende sikkerhedspolitikker og -standarder anvendes til at definere omfanget
Trin 2) Opdagelsesfase
- Indsaml så mange oplysninger som muligt om systemet, herunder data i systemet, brugernavne og endda adgangskoder. Dette kaldes også fingeraftryk.
- Scan og undersøg portene
- Tjek for sårbarheder i systemet
Trin 3) Angrebsfase
- Find udnyttelser til de forskellige sårbarheder. Du skal have de nødvendige sikkerhedsrettigheder for at udnytte systemet.
Trin 4) Rapporteringsfase
- En rapport skal indeholde detaljerede resultater
- Risici ved fundne sårbarheder og deres indvirkning på forretningen
- Eventuelle anbefalinger og løsninger
Hovedopgaven i penetrationstestning er at indsamle systeminformation. Der er to måder at indsamle information på:
- 'En til en' eller 'en til mange' model i forhold til vært: En tester udfører teknikker lineært mod enten én målvært eller en logisk gruppe.ping af målværter (f.eks. et undernet).
- 'Mange til en'- eller 'mange til mange'-model: Testeren bruger flere værter til at udføre informationsindsamlingsteknikker på en tilfældig, hastighedsbegrænset og ikke-lineær måde.
Eksempler på penetrationstestværktøjer
Der findes en bred vifte af værktøjer, der bruges til penetrationstestning, og vigtige Pentest værktøjer er:
1) Teramind
Teramind leverer en omfattende suite til forebyggelse af insidertrusler og medarbejderovervågning. Det øger sikkerheden gennem adfærdsanalyse og forebyggelse af datatab, sikrer overholdelse og optimerer forretningsprocesser. Dens brugerdefinerbare platform passer til forskellige organisatoriske behov og giver praktisk indsigt, der fokuserer på at øge produktiviteten og beskytte dataintegriteten.
Funktioner:
- Forebyggelse af insidertrusler: Registrerer og forhindrer brugerhandlinger, der kan indikere insidertrusler mod data.
- Optimering af forretningsprocesser: Anvender datadrevet adfærdsanalyse til at omdefinere driftsprocesser.
- Arbejdsstyrkens produktivitet: Overvåger arbejdsstyrkens produktivitet, sikkerhed og overholdelse af regler og regler.
- Compliance Management: Hjælper med at administrere compliance med en enkelt, skalerbar løsning, der er egnet til små virksomheder, storselskaber og offentlige myndigheder.
- Hændelsesforensik: Leverer beviser til at berige hændelsesrespons, efterforskninger og trusselsefterretninger.
- Forebyggelse af datatab: Overvåger og beskytter mod potentielt tab af følsomme data.
- Medarbejderovervågning: Tilbyder muligheder for at overvåge medarbejdernes præstationer og aktiviteter.
- Adfærdsanalyse: Analyserer detaljerede data om kundeadfærd i apps for at få indsigt.
- Brugerdefinerede overvågningsindstillinger: Giver mulighed for tilpasning af overvågningsindstillinger, så de passer til specifikke brugsscenarier eller for at implementere foruddefinerede regler.
- Dashboard-indsigt: Giver overblik og handlingsrettet indsigt i arbejdsstyrkens aktiviteter gennem et omfattende dashboard.
- Nmap – Dette værktøj bruges til at udføre portscanning, OS-identifikation, tracruten og sårbarhedsscanning.
- Nessus – Dette er et traditionelt netværksbaseret værktøj til sårbarheder.
- Pass-The-Hash – Dette værktøj bruges hovedsageligt til adgangskodeknækning.
Penetrationstesteres rolle og ansvar
En penetrationstesters opgave er at:
- Indsaml de nødvendige oplysninger fra organisationen for at muliggøre penetrationstests
- Find fejl, der kan tillade hackere at angribe en målmaskine
- Tænk og opfør dig som rigtige hackere, omend etisk
- Gør arbejdet reproducerbart, så det bliver nemt for udviklere at rette det
- Aftal startdato og slutdato for testens udførelse på forhånd
- Tag ansvar for ethvert tab i systemet eller information under software test
- Hold data og oplysninger fortrolige
Manuel penetrationstest vs. automatiseret penetrationstest
De fleste rigtige engagementer blander begge tilgange. Sammenligningen nedenfor viser, hvor hver enkelt fortjener sin plads.
| Manuel penetrationstest | Automatiseret penetrationstest |
| Manuel testning kræver eksperter til at køre testene | Automatiserede testværktøjer giver klare rapporter med mindre erfarne fagfolk |
| Manuel testning kræver Excel og andre værktøjer til track det | Test af automatisering har centraliserede og standardværktøjer |
| I manuel test varierer prøveresultaterne fra test til test | I tilfælde af automatiserede tests varierer resultaterne ikke fra test til test |
| Brugerne bør huske oprydning af hukommelsen | Automatiseret test vil have omfattende oprydninger. |
Ulemper ved penetrationstest
Penetrationstest kan ikke finde alle sårbarheder i systemet. Der er begrænsninger i forhold til tid, budget, omfang og penetrationstesternes færdigheder.
Følgende vil være bivirkninger, når vi udfører penetrationstest:
- Datatab og korruption
- Down tid
- Forøg omkostningerne
Infografikken nedenfor samler de samme afvejninger, sammen med grundene til, at organisationer alligevel kører testen.
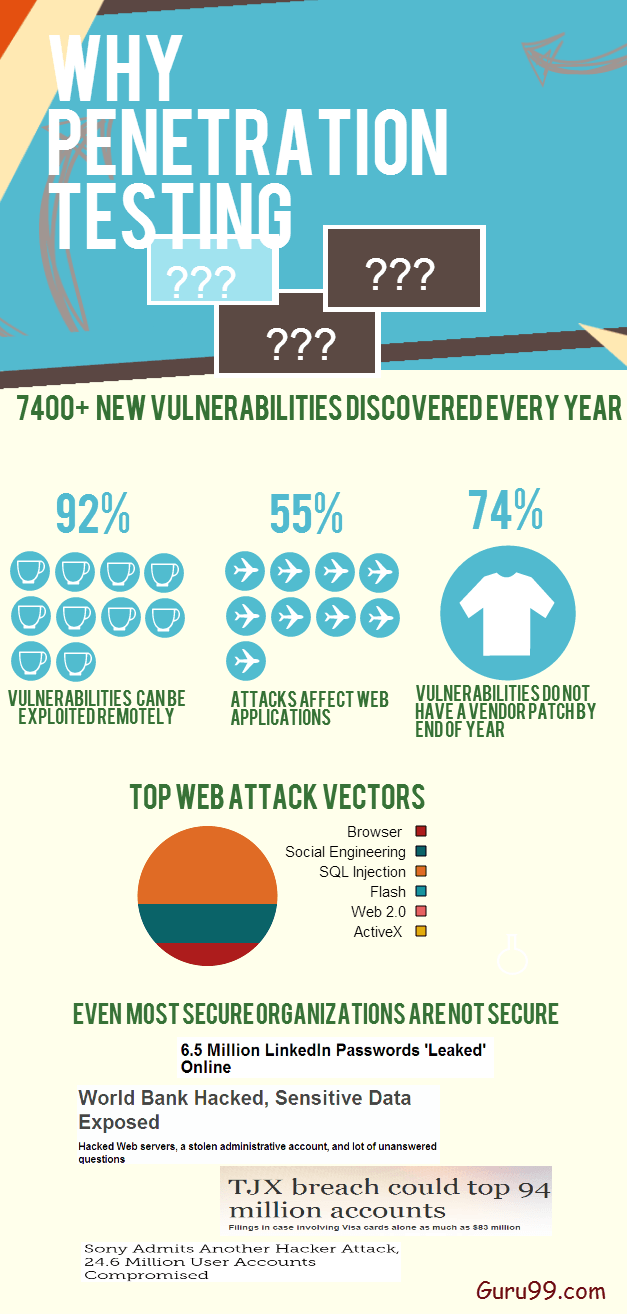
Disse begrænsninger er grunden til, at en penetrationstest fungerer bedst oven på en velimplementeret sikkerhedspolitik snarere end i stedet for en. Testere bør opføre sig som rigtige hackere, kontrollere, om koden er skrevet sikkert, og gentage øvelsen efter en dokumenteret tidsplan.
