
Hur man knäcker WiFi-lösenord (Hack Wi-Fi-nätverk)
 Oliver jones
⚡ Smart sammanfattning
Att knäcka WiFi-lösenord avslöjar hur trådlösa nätverk exponeras genom svag kryptering och bristfällig autentisering. Denna översikt förklarar hur WEP, WPA och WPA2 fungerar, vilka verktyg angripare använder och vilka kontroller administratörer bör tillämpa för att minska obehörig trådlös åtkomst.
Trådlösa nätverk är tillgängliga för alla inom routerns överföringsradie. Detta gör dem sårbara för attacker. Hotspots finns på offentliga platser som flygplatser, restauranger och parker. I den här handledningen kommer vi att introducera vanliga tekniker som används för att utnyttja svagheter i implementeringar av trådlösa nätverkssäkerhet. Vi kommer också att titta på motåtgärder som du kan införa för att skydda mot sådana attacker.
Vad är ett trådlöst nätverk?
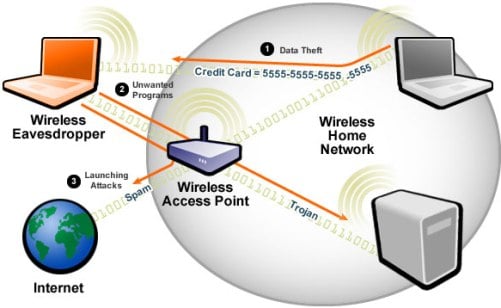
Ett trådlöst nätverk använder radiovågor för att länka samman datorer och andra enheter. Implementeringen sker på lager 1 (det fysiska lagret) av OSI-modellen. Eftersom dessa signaler sprids genom luften kan vilken mottagare som helst som är inställd på rätt frekvens och inom räckhåll ta emot dem, vilket är anledningen till att autentisering och kryptering är avgörande.
Hur får man tillgång till ett trådlöst nätverk?
Du behöver en trådlöst aktiverad enhet, till exempel en bärbar dator, surfplatta eller smartphone, och du måste befinna dig inom överföringsradien för en trådlös åtkomstpunkt. De flesta enheter visar en lista över tillgängliga nätverk när Wi-Fi är aktiverat. Om nätverket är öppet trycker du bara på Anslut. Om det är lösenordsskyddat behöver du lösenordsfrasen för att få åtkomst.
Autentisering för trådlöst nätverk
Eftersom ett trådlöst nätverk är tillgängligt för alla med en Wi-Fi-aktiverad enhet är de flesta nätverk lösenordsskyddade. Nedan följer de vanligaste autentiseringsteknikerna.
WEP
WEP är förkortningen för Wired Equivalent Privacy. Det utvecklades 1997 för IEEE 802.11 WLAN-standarder med målet att ge integritet motsvarande trådbundna nätverk. WEP krypterar data transmitöver nätverket för att skydda den från avlyssningpingWEP avfärdades dock officiellt av IEEE år 2004 på grund av allvarliga kryptografiska svagheter.
WEP-autentisering
WEP stöder två autentiseringsmetoder:
- Öppen systemautentisering (OSA) – Ger åtkomst till alla stationer som begär autentisering baserat på den konfigurerade åtkomstpolicyn, utan att verifiera en delad hemlighet.
- Delad nyckelautentisering (SKA) – Skickar en krypterad utmaning till stationen som begär åtkomst. Stationen krypterar utmaningen med sin nyckel och svarar. Om värdet matchar vad åtkomstpunkten förväntar sig beviljas åtkomst.
WEP svaghet
WEP har betydande designfel som en angripare kan utnyttja:
- Paketintegritetskontrollen använder Cyclic Redundancy Check (CRC32), som kan komprometteras genom att fånga minst två paket. Angripare kan modifiera bitar i den krypterade strömmen och kontrollsumman så att paketet accepteras av autentiseringssystemet.
- WEP använder RC4-strömchiffern med ett initialiseringsvärde (IV) och en hemlig nyckel. IV är bara 24 bitar, medan den hemliga nyckeln är 40 eller 104 bitar. Den korta nyckeln gör brute force möjlig.
- Svaga IV-kombinationer krypterar inte tillräckligt, vilket gör dem sårbara för statistiska attacker som FMS-attacken.
- Eftersom WEP är lösenordsbaserat är det sårbart för ordboksattacker.
- Nyckelhanteringen är dåligt implementerad; WEP har inget centraliserat nyckelhanteringssystem.
- Initialiseringsvärden kan återanvändas inom samma session.
På grund av dessa brister har WEP avskrivits till förmån för WPA, WPA2 och WPA3.
WPA
WPA är förkortningen för Wi-Fi Protected Access. Det är ett säkerhetsprotokoll som utvecklades av Wi-Fi Alliance år 2003 som svar på svagheter som upptäcktes i WEP. WPA använder större initialiseringsvärden på 48 bitar (istället för 24 bitar i WEP) och introducerar temporala nycklar via TKIP för att rotera krypteringsnyckeln per paket.
WPA-svagheter
- Implementeringen för att undvika kollisioner kan brytas under specifika förhållanden.
- Den är sårbar för denial-of-service-attacker som tvingar fram avautentisering.
- Fördelade nycklar använder lösenfraser; svaga lösenfraser är sårbara för ordboks- och brute-force-attacker.
WPA2 och WPA3: Moderna Wi-Fi-säkerhetsstandarder
WPA2 ersatte den ursprungliga WPA 2004 och introducerade AES med CCMP, vilket gav ett betydligt starkare skydd av sekretess och integritet. WPA2-Personal använder en fördelad nyckel, medan WPA2-Enterprise använder 802.1X med en RADIUS-server för inloggningsuppgifter per användare.
WPA3, som släpptes 2018, åtgärdar kvarvarande svagheter i WPA2. Den ersätter fyrvägshandskakningen med Simultaneous Authentication of Equals (SAE), vilket motstår attacker från offline-ordböcker. WPA3 möjliggör även framåtriktad sekretess och kräver skyddade hanteringsramar.
| Standard | År | kryptering | Nyckelutbyte | Status |
|---|---|---|---|---|
| WEP | 1997 | RC4 | Statisk nyckel | fasats |
| WPA | 2003 | RC4 + TKIP | PSK | fasats |
| WPA2 | 2004 | AES-CCMP | PSK / 802.1X | Används i stor utsträckning |
| WPA3 | 2018 | AES-GCMP | SAE/802.1X | Rekommenderad |
Allmänna attacktyper
Innan du utforskar specifika arbetsflöden för att knäcka data, förstå de underliggande attackkategorier som trådlösa motståndare förlitar sig på:
- sniffning – Avlyssna paket som de är transmitöverförs via etern. Inspelade bildrutor kan avkodas med verktyg som Cain & Abel or Wireshark.
- Man in the Middle (MITM) attack – Tjuvlyssningping på en session och vidarebefordrar eller ändrar trafik mellan offret och åtkomstpunkten.
- Denial of Service (DoS)-attack – Översvämning eller avautentisering av legitima klienter. Verktyg som FataJack användes historiskt för detta ändamål.
Hur man knäcker WiFi (trådlösa) nätverk
WEP-sprickning
Cracking är processen att utnyttja svagheter i trådlösa nätverk för att få obehörig åtkomst. WEP-cracking riktar sig mot nätverk som fortfarande använder WEP och faller i två kategorier:
- Passiv sprickbildning – Ingen effekt på nätverkstrafiken förrän WEP-nyckeln har återställts. Den är svår att upptäcka.
- Aktiv sprickbildning – Injicerar paket, vilket ökar nätverksbelastningen. Lättare att upptäcka men effektivare och snabbare.
Hur man hackar WiFi-lösenord
I det här praktiska scenariot kommer vi att återställa en trådlös autentiseringsuppgift från en Windows maskin med hjälp av Cain and Abel, ett äldre penetrationstestverktyg. Cain and Abel har inte officiellt underhållits sedan 2014; det visas här i utbildningssyfte och fungerar bäst på äldre Windows utsläpp.
Avkodning av lösenord för trådlöst nätverk lagrade i Windows
Steg 1) Ladda ner verktyget Kain och Abel.
installera Cain & Abel från ett betrott arkiv och starta programmet.
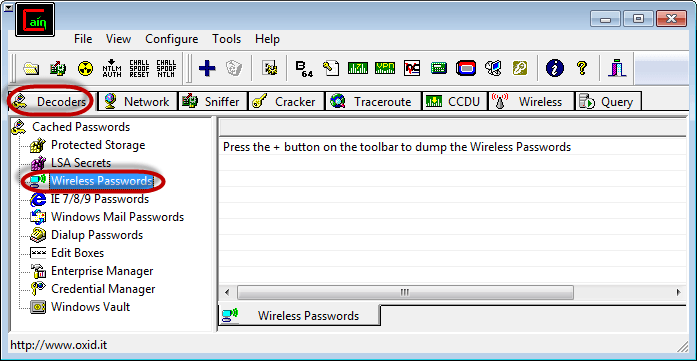
Steg 2) Välj fliken Avkodare och välj Trådlösa lösenord.
Välj fliken Avkodare, klicka på Trådlösa lösenord i den vänstra navigeringsmenyn och klicka på plusknappen (+) för att söka efter lagrade inloggningsuppgifter.
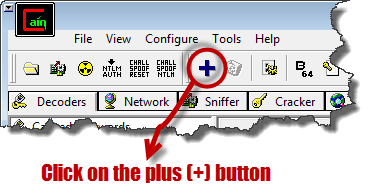
Steg 3) RevVisa de återställda lösenorden.
Om värden har anslutit till ett säkert trådlöst nätverk tidigare visar Cain och Abel resultat som liknar de nedan.
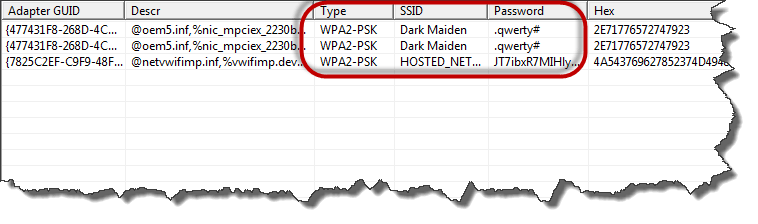
Steg 4) Registrera SSID, krypteringstyp och lösenfras.
Avkodaren visar krypteringstyp, SSID och lösenord i klartext, vilket är vad en angripare skulle exportera för efterföljande attacker.
Hur man hackar WiFi-lösenord med hjälp av Hacker-verktyg (WEP Cracking).
Penetrationstestare använder flera verktyg för att granska WEP-skyddade nätverk:
- Aircrack-ng – Nätverkssniffer och WEP/WPA-knäckare: https://www.aircrack-ng.org/.
- WEPCrack – Program för återställning av 802.11 WEP-nyckel med öppen källkod som implementerar FMS-attacken: https://wepcrack.sourceforge.net/.
- Kismet – Upptäcker synliga och dolda trådlösa nätverk, sniffar paket och flaggar intrång: https://www.kismetwireless.net/.
- WebDecrypt – Använder aktiva ordboksattacker för att knäcka WEP-nycklar: https://wepdecrypt.sourceforge.net/.
WPA-sprickning
WPA använder en 256-bitars fördelad nyckel som härleds från lösenfrasen. Korta eller vanliga lösenfraser är sårbara för ordboksattacker och regnbågstabellsökningar. Vanliga verktyg inkluderar:
- CoWPAtty – Brute-force- och dictionary-attacker mot fördelade WPA-nycklar. Medföljer Kali Linux.
- Cain & Abel – Avkodar infångade filer från sniffare som t.ex. Wireshark, som kan innehålla WEP- eller WPA-PSK-ramar: https://www.softpedia.com/get/Security/Decrypting-Decoding/Cain-and-Abel.shtml.
Knäcka WEP/WPA-nycklar för trådlöst nätverk
Det är möjligt att knäcka WEP- och WPA-nycklar för att få åtkomst till ett trådlöst nätverk. Framgången beror på programvara, kompatibel hårdvara, tålamod och hur aktiva målnätverksanvändarna är. transmitdata.
Kali Linux är den moderna efterföljaren till BackTrack (pensionerad 2013). Kali är byggd på Debian och levereras med en kuraterad samling säkerhetsverktyg inklusive:
- Metasploit
- Wireshark
- Aircrack-ng
- nmap
- Ophcrack
För att knäcka trådlösa nycklar krävs åtminstone:
- Trådlös adapter med stöd för paketinjektion (såsom en Alfa AWUS036ACH).
- Kali Linux: https://www.kali.org/get-kali/.
- Närhet till målet – Aktiva användare ökar dina chanser att samla in användbara paket.
- Linuxkunskaper och förtrogenhet med Aircrack-ng-skript.
- Tålamod – Återställningen kan ta några minuter till flera timmar beroende på lösenfrasens komplexitet.
Hur man säkrar Wi-Fi-läckor
För att minska exponeringen för trådlösa nätverk bör organisationer införa följande åtgärder:
- Ändra standardlösenordet för administratören och SSID som medföljer hårdvaran.
- Aktivera den starkaste tillgängliga autentiseringen, med företräde till WPA3 och WPA2 för äldre klienter.
- Begränsa åtkomsten genom att endast tillåta registrerade MAC-adresser (ett härdningslager, inte en primär kontroll).
- Använd starka WPA-PSK-nycklar som kombinerar symboler, siffror och blandade versaler och bokstäver för att motstå ordboks- och brute-force-attacker.
- Implementera brandväggar och nätverkssegmentering för att begränsa lateral förflyttning efter obehörig associering.
- Inaktivera WPS och uppdatera routerns firmware regelbundet för att stänga kända sårbarheter.
Hur AI förbättrar Wi-Fi-nätverkssäkerhet och attackdetektering
Artificiell intelligens har blivit ett praktiskt lager inom moderna Wi-Fi-försvar. Eftersom trådlösa nätverk genererar enorma volymer telemetri från associationshändelser, probförfrågningar och trafikflöden, avslöjar AI-modeller fientligt beteende mycket snabbare än regelbaserad övervakning. Administratörer förlitar sig nu på AI-assisterade plattformar för att komplettera intrångsdetekteringssystem och minska genomsnittlig svarstid.
Så här stärker AI trådlösa säkerhetsprogram:
- Anomalidetektering: Oövervakade modeller lär sig en baslinje för normalt beteende (roamingmönster, datavolym, protokollmix) och flaggar avautentiseringsöversvämningar, oseriösa åtkomstpunkter eller imitation av onda tvillingar.
- Beteendebaserad autentisering: AI korrelerar enhetens fingeravtryck, signalstyrka och tid på dygnet för att bekräfta att en klient är den legitima användaren, inte en angripare som har stulna inloggningsuppgifter.
- Automatiserade lösenordsgranskningar: Generativa modeller förutspår människovalda lösenfraser, vilket låter röda team köra smartare ordboksattacker så att svaga nycklar tas bort innan brottslingar hittar dem.
- Hotsortering i realtid: SIEM-plattformar matar in trådlösa händelser i klassificerare som poängsätter risker, klustrar varningar och undertrycker brus som skulle överväldiga analytiker.
- Adaptivt svar: AI-driven nätverksåtkomstkontroll kan sätta en misstänkt slutpunkt i karantän, kräva omautentisering eller automatiskt styra den till ett begränsat VLAN.
Angripare använder även AI på fingeravtrycksenheter, accelererar handskakningsknäckning och skapar övertygande nätfiskesidor för captive portals. Kombinera AI-driven övervakning med WPA3, starka lösenfraser och disciplinerad patchning så att automatiserat försvar håller jämna steg med automatiserade angrepp.
