
Kali Linux Handledning: Hur man använder, installerar och ger kommandon
 Oliver jones
⚡ Smart sammanfattning
Kali Linux är en Debian-baserad säkerhetsdistribution som underhålls av OffSec och innehåller mer än 600 förinstallerade verktyg för penetrationstestning, digital forensik, reverse engineering och säkerhetsforskning över stationära datorer, virtuella maskiner och molninstanser.
Vad är Kali Linux?
Kali Linux är en säkerhetsdistribution av Linux som härletts från Debian och är specifikt utformad för datorforensik och avancerad penetrationstestning. Den utvecklades genom att skriva om BackTrack, ett arbete av Mati Aharoni och Devon Kearns från Offensive Security. Kali Linux innehåller flera hundra verktyg som är väl utformade för olika informationssäkerhetsuppgifter, såsom penetrationstester, säkerhetsforskning, datorforensik och reverse engineering.
RyggTrack var deras tidigare operativsystem för informationssäkerhet. Den första versionen, Kali 1.0.0, introducerades i mars 2013. OffSec (tidigare Offensive Security) finansierar och underhåller fortfarande Kali Linux, och skickar ut en ny poängutgåva ungefär varje kvartal. Om du besöker kali.org idag kommer du att se en banner som beskriver den som den mest avancerade penetrationstestdistributionen som någonsin släppts, och projektet har ägnat mer än ett decennium åt att försvara det påståendet.
Kali Linux levereras med över 600 förinstallerade penetrationstestapplikationer, var och en med sin egen flexibilitet och användningsområde. Kali Linux gör ett utmärkt jobb med att separera dessa verktyg i följande kategorier:
- Informationsmöte
- Sårbarhetsanalys
- Trådlösa attacker
- Webapplikationer
- Exploateringsverktyg
- Stresstestning
- Kriminaltekniska verktyg
- Sniffing & Spoofing
- Lösenordattacker
- Upprätthålla åtkomst
- Reverse Teknik
- rapporteringsverktyg
- Hårdvara hacka
2026.1-utgåvan fortsatte den takten, med åtta nya verktyg och distributionen flyttad till Linuxkärnan 6.18. Eftersom katalogen ändras varje kvartal är det bra att veta vem som faktiskt förlitar sig på denna verktygsuppsättning dagligen.
Vem använder Kali Linux och varför?
Kali Linux är ett verkligt ovanligt operativsystem, eftersom det är en av få plattformar som används öppet av både försvarare och angripare. Säkerhetsadministratörer och black hat-hackare använder det båda i stor utsträckning: en grupp för att upptäcka och förhindra säkerhetsintrång, den andra för att identifiera och utnyttja dem. Det stora antalet verktyg som är konfigurerade och förinstallerade gör Kali Linux den schweiziska armékniven i alla säkerhetsproffs verktygslåda.
Proffs som använder Kali Linux:
- Säkerhetsadministratörer – Säkerhetsadministratörer ansvarar för att skydda sin institutions information och data. De använder Kali Linux att granska sina miljöer och bekräfta att det inte finns några lätt upptäckbara sårbarheter.
- Nätverksadministratörer – Nätverksadministratörer ansvarar för att upprätthålla ett effektivt och säkert nätverk. De använder Kali Linux att granska sitt nätverk. Till exempel, Kali Linux har förmågan att upptäcka falska åtkomstpunkter.
- nätverks Architecter – Nätverksarkitekter ansvarar för att designa säkra nätverksmiljöer. De använder Kali Linux för att granska deras ursprungliga design och bekräfta att ingenting förbisetts eller felkonfigurerats.
- Penetrationstestare – Penetrationstestare använder Kali Linux att granska miljöer och utföra rekognoscering på de företagsnätverk de har anlitats för att granska.
- CISO – Informationssäkerhetschefer använder Kali Linux att internt granska sin miljö och upptäcka om några nya applikationer eller oönskade konfigurationer har införts.
- Kriminaltekniker – Kali Linux erbjuder ett "Forensiskt läge" som startar utan att de interna diskarna vidrörs, vilket gör det möjligt för en kriminaltekniker att utföra dataupptäckt och återställning utan att ändra bevisen.
- White Hat Hackers – White hat-hackare, som penetrationstestare, använder Kali Linux att granska och upptäcka sårbarheter som kan finnas i en miljö.
- Black Hat Hackers – Black Hat Hackers använder Kali Linux att upptäcka och utnyttja sårbarheter. Kali Linux innehåller också ett flertal sociala ingenjörskonstapplikationer, som en black hat hacker kan använda för att kompromettera en organisation eller en individ.
- Grey Hat Hackers – Grey Hat Hackers sitter mellan white hat- och black hat-hackare. De använder Kali Linux på samma sätt som de två grupperna som anges ovan.
- Datorentusiast – Datorentusiast är en bred term, men alla som är intresserade av att lära sig mer om nätverk eller datorer i allmänhet kan använda Kali Linux att studera informationsteknik, nätverk och vanliga sårbarheter.
Oavsett vilken av dessa roller som passar dig, är nästa beslut hur du får Kali på en maskin som du får testa.
Kali Linux Installationsmetoder
Kali Linux kan installeras med följande metoder. Varje alternativ väger bekvämlighet mot hur nära miljön matchar verklig hårdvara, så rätt val beror på om du studerar, driver ett labb eller testar trådlös utrustning.
Sätt att springa Kali Linux:
- Direkt på en PC eller bärbar dator – Med hjälp av en Kali ISO-avbildning, Kali Linux kan installeras direkt på en PC eller bärbar dator. Den här metoden är bäst om du har en extra maskin och redan är bekant med Kali LinuxOm du planerar att testa åtkomstpunkter, installera Kali Linux direkt till en Wi-Fi-aktiverad bärbar dator rekommenderas, eftersom virtuella maskiner sällan skickar trådlösa adaptrar igenom utan problem.
- Virtualiserad (VMware, Hyper-V, Oracle VirtualBox, Citrix) – Kali Linux stöder alla vanligt förekommande hypervisorer och kan driftsättas i de mest populära på några minuter. Förkonfigurerade avbildningar finns tillgängliga för nedladdning från kali.org, eller så kan en ISO användas för att manuellt installera operativsystemet i din föredragna hypervisor.
- moln (Amazon AWS, Microsoft Azure) – Med tanke på populariteten av Kali Linux, både AWS och Azure publicera officiella Kali-bilder på sina marknadsplatser.

- USB-startskiva – Använda Kali Linux ISO, en startskiva kan skapas för att köra Kali Linux på en maskin utan att installera den, eller för att starta en misstänkt maskin i forensiskt läge.
- Windows (WSL) – Kali Linux körs naturligt på Windows 10 och Windows 11 genom Windows Delsystem för Linux. Det är inte längre en betafunktion, och Win-KeX-paketet lägger till ett komplett grafiskt skrivbord ovanpå WSL 2.

- macOS (Dubbel eller enkel uppstart) – Kali Linux kan installeras på en Mac som ett sekundärt operativsystem eller som det primära. Parallels eller så kan den inbyggda boothanteraren användas för att konfigurera den här konfigurationen, även om Apple Silicon-maskiner kräver ARM64-versionen.
Hur man installerar Kali Linux Använda VirtualBox
Här är en steg-för-steg-process för installation Kali Linux med hjälp av VirtualBox, och för att ta din första titt runt skrivbordet:
Den enklaste metoden, och förmodligen den mest använda, är att installera Kali Linux och kör den från Oracle VirtualBox.
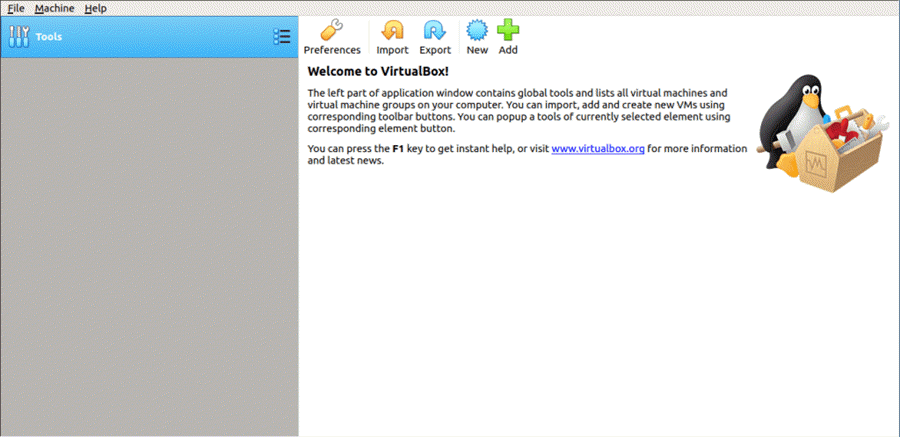
Den här metoden låter dig fortsätta använda din befintliga hårdvara medan du experimenterar med den funktionsrika Kali Linux i en helt isolerad miljö. Bäst av allt är att allt är gratis: båda Kali Linux och Oracle VirtualBox kostar ingenting att använda. Detta Kali Linux handledningen förutsätter att du redan har installerat Oracle VirtualBox på ditt system och ha aktiverat 64-bitars virtualisering i BIOS.
Steg 1) Gå till kali.org/get-kali/ och välj alternativet för färdiga virtuella maskiner.
Detta kommer att ladda ner en OVA-bild, som kan importeras till VirtualBox.
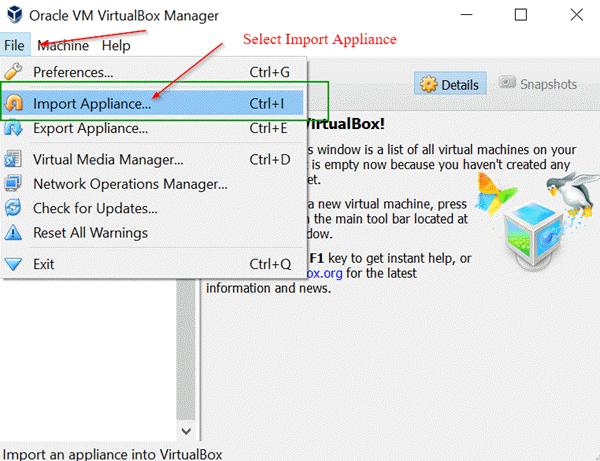
Steg 2) Öppna Oracle VirtualBox programmet och välj Importera enhet från Arkiv-menyn.
Arkiv-menyn -> Importera enhet
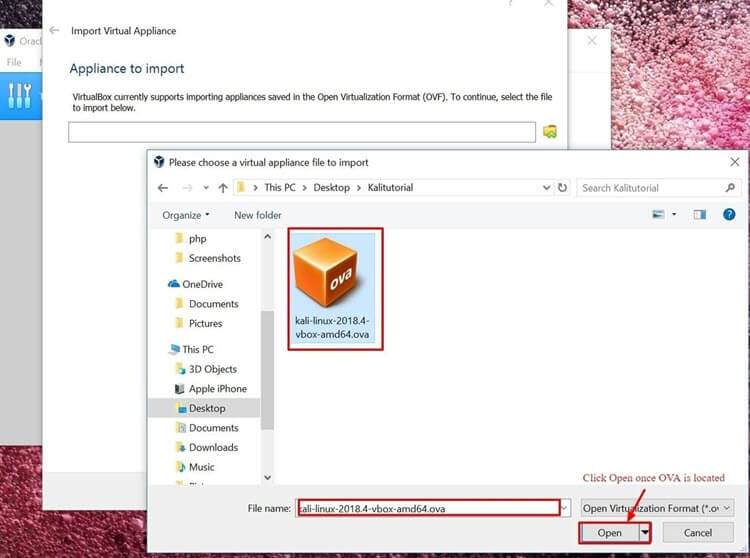
Steg 3) På följande skärm, ”Apparat att importera”, bläddra till platsen för den nedladdade OVA-filen och klicka på Öppna.
Steg 4) När du klickar på Öppna kommer du tillbaka till skärmen "Apparat att importera". Klicka bara på Nästa.
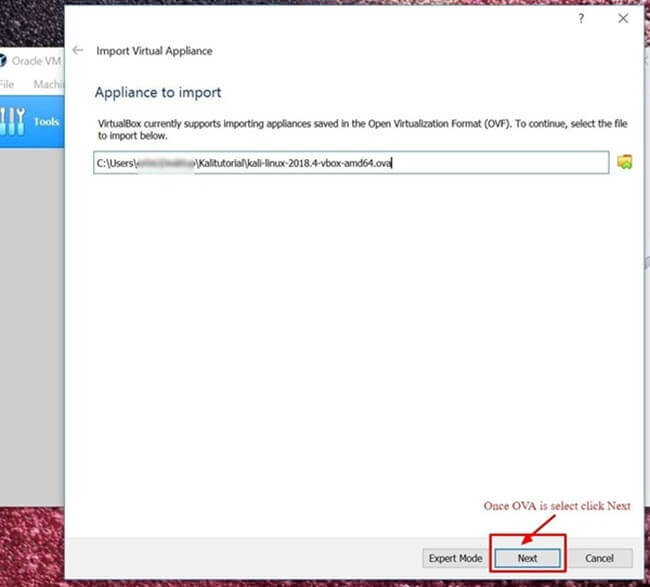
Steg 5) Följande skärm, ”Appliance Settings”, visar en sammanfattning av systeminställningarna. Det går bra att lämna standardinställningarna. Som visas på skärmbilden nedan, anteckna var den virtuella maskinen är lagrad och klicka sedan på Importera.
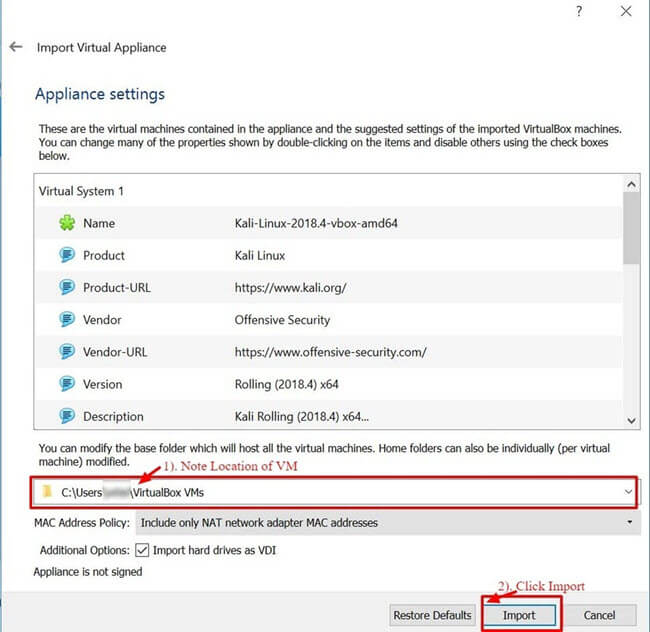
Steg 6) VirtualBox kommer nu att importera Kali Linux OVA-apparaten. Den här processen kan ta allt från 5 till 10 minuter att slutföra.

Steg 7) Grattis, Kali Linux har installerats på VirtualBox. Du bör nu se Kali Linux VM i VirtualBox konsol. Härnäst ska vi titta på Kali Linux och några inledande steg att utföra.

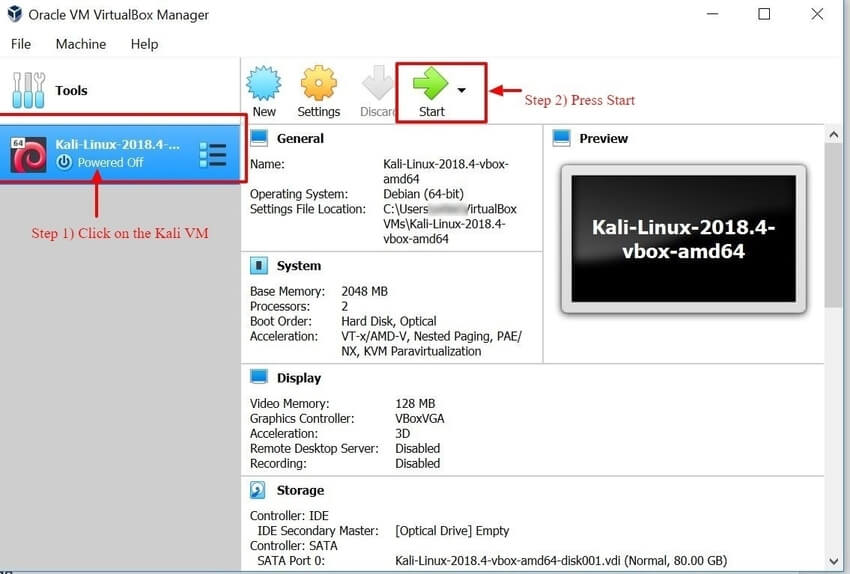
Steg 8) Klicka på Kali Linux VM inom VirtualBox instrumentpanelen och klicka på Start. Detta startar Kali Linux operativ system.
Steg 9) Ange ditt användarnamn på inloggningsskärmen och klicka på Nästa. På aktuella bilder är kontot kali, Inte rotOffensive Security tog bort standardinloggningen för root i Kali 2020.1, och installationsprogrammet ber dig nu att skapa ditt eget standardanvändarkonto istället.
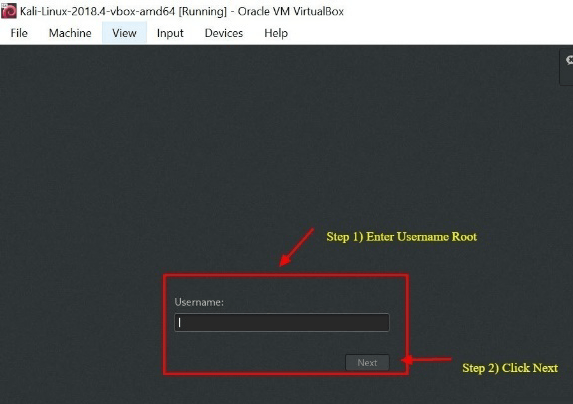
Steg 10) Ange det matchande lösenordet och klicka på Logga in. På de förbyggda virtuella maskinavbildningarna är lösenordet kali; vid en manuell installation är det vad du än ställer in under installationen. Äldre handledningar som säger att du ska använda rot och toor beskriv utgåvor från före 2020, och dessa inloggningsuppgifter kommer helt enkelt att avvisas. Ändra standardlösenordet i det ögonblick du loggar in.
Du kommer nu att presenteras med Kali Linux GUI-skrivbord. Grattis, du har loggat in Kali Linux.

Komma igång med Kali Linux GUI
Kali-skrivbordet har några områden du bör notera och bli bekant med direkt: fliken Program, fliken Platser och fliken Kali Linux docka. Skärmdumpen nedan visar alla tre på ett nystartat skrivbord.

Fliken Program – Visar en grafisk rullgardinslista över alla program och verktyg som är förinstallerade på Kali Linux. RevAtt titta på fliken Program är ett bra sätt att bekanta sig med den funktionsrika Kali Linux operativsystem. De två applikationerna som diskuteras senare i detta Kali Linux handledning är Nmap och Metasploit. Applikationer är grupperade i numrerade kategorier, vilket gör det mycket enklare att hitta ett specifikt verktyg.
Åtkomst till applikationer
Steg 1) Klicka på fliken Program.
Steg 2) Bläddra till den specifika kategori du är intresserad av att utforska.
Steg 3) Klicka på den applikation du vill starta.

Platsflik – Liknar alla andra grafiska element operativsystem, Såsom Windows or macOS, snabb åtkomst till dina mappar, bilder och dokument är avgörande. Platser-menyn på Kali Linux ger den tillgängligheten. Som standard innehåller den Hem, Skrivbord, Dokument, Nedladdningar, Musik, Bilder, Videor, Dator och Bläddra bland nätverk.
Åtkomst till platser
Steg 1) Klicka på fliken Platser.
Steg 2) Välj den plats du vill komma åt.

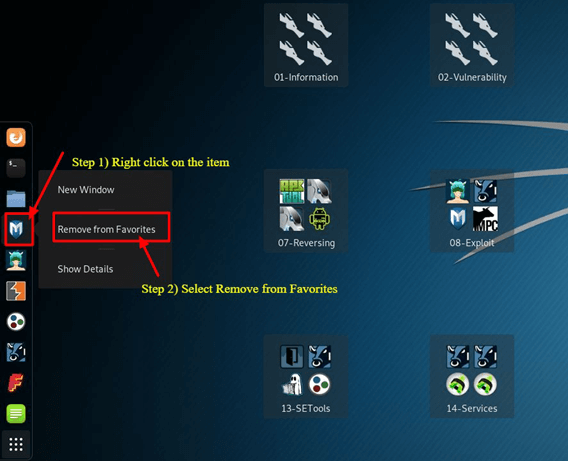
Kali Linux Docka – Liknande den macOS Dock eller Microsoft Windows aktivitetsfältet, Kali Linux Dock ger snabb åtkomst till ofta använda och favoritprogram. Program kan enkelt läggas till eller tas bort.
Ta bort ett föremål från Dock
Steg 1) Högerklicka på dockningsobjektet.
Steg 2) Välj Ta bort från favoriter.
Lägga till ett objekt i Dock
Att lägga till ett objekt i dockan är väldigt likt som att ta bort ett.
Steg 1) Klicka på knappen Visa program längst ner i dockan.
Steg 2) Högerklicka på applikationen.
Steg 3) Välj Lägg till i favoriter.
När det är klart visas objektet i dockan, som visas nedan.

Kali Linux har många andra funktioner som gör den till det första valet för både säkerhetsingenjörer och hackare. Det är inte möjligt att täcka dem alla inom en enda Kali Linux handledning; utforska de olika knapparna på skrivbordet i din egen takt. Två verktyg förtjänar en närmare titt först, och den naturliga platsen att börja är skannern som nästan varje engagemang inleds med.
Vad är Nmap?
Network Mapper, mer känt som Nmap, är ett gratis verktyg med öppen källkod som används för nätverksidentifiering och sårbarhetsskanningSäkerhetsexperter använder Nmap för att upptäcka vilka enheter som körs i deras miljöer. Nmap kan också avslöja vilka tjänster och portar varje värd betjänar, vilket exponerar potentiella säkerhetsrisker. På den mest grundläggande nivån kan man tänka på Nmap som ping på steroider: ju mer dina tekniska färdigheter utvecklas, desto mer användning kommer du att hitta för det.
Nmap erbjuder flexibiliteten att övervaka en enskild värd eller ett stort nätverk av hundratals, om inte tusentals, enheter och subnät. Den flexibiliteten har ökat med åren, men i grunden är Nmap fortfarande ett portskanningsverktyg som samlar in information genom att skicka råa paket till ett värdsystem. Nmap lyssnar sedan efter svar och avgör om en port är öppen, stängd eller filtrerad.
Den första skanningen du bör vara bekant med är den grundläggande Nmap-skanningen, som kontrollerar de första 1000 TCP-portarna. När den hittar en port rapporteras porten som öppen, stängd eller filtrerad. Filtrerad betyder vanligtvis att en brandvägg är på plats som ändrar trafiken på just den porten. Nedan finns en lista över Nmap-kommandon som kan användas för att köra standardskanningen.
Nmap Target Urval
| Skanna en enda IP | nmap 192.168.1.1 |
| Skanna en värd | nmap www.testnetwork.com |
| Skanna ett antal IP-adresser | nmap 192.168.1.1-20 |
| Skanna ett subnät | nmap 192.168.1.0/24 |
| Skanna mål från en textfil | nmap -iL list-of-ipadress.txt |
Hur man utför en grundläggande Nmap-skanning på Kali Linux
För att köra en grundläggande Nmap-skanning Kali LinuxFölj stegen nedan. Som tabellen ovan visar kan du skanna en enda IP-adress, ett DNS-namn, ett IP-adressintervall, hela delnät eller en lista med mål som lästs från en textfil. I det här exemplet skannar vi den lokala värd-IP-adressen, vilket alltid är ett system du äger.
Steg 1) Från dockningsmenyn klickar du på den andra fliken, som är Terminalen.
Steg 2) När terminalfönstret öppnas, skriv kommandot ifconfig. Detta returnerar den lokala IP-adressen för din Kali Linux system. I det här exemplet är den lokala IP-adressen 10.0.2.15.
Steg 3) Anteckna den lokala IP-adressen.
Steg 4) I samma terminalfönster skriver du in nmap 10.0.2.15. Detta skannar de första 1000 portarna på localhost. Eftersom detta är en basinstallation bör inga portar vara öppna.
Steg 5) Revse resultaten.

Som standard skannar Nmap bara de första 1000 portarna. Om du behöver skanna hela intervallet av 65535 portar, ändra helt enkelt kommandot ovan för att inkludera -p-.
Nmap 10.0.2.15 -p-
Nmap OS Scan
En annan grundläggande men användbar funktion i Nmap är möjligheten att upptäcka värdens operativsystem. Kali Linux är säkert som standard, så i det här exemplet körs värdsystemet Oracle VirtualBox används istället. Värdsystemet är ett Windows maskin kl. 10.28.2.26.
I terminalfönstret skriver du in följande Nmap-kommando:
nmap 10.28.2.26 – A
Revse resultaten.
Om du lägger till -A anger du att Nmap inte bara ska utföra en portsökning utan även detektering av tjänster och operativsystem. Observera att kommandot ovan återger källkodsformateringen; skriv ett vanligt bindestreck före A när du kör det.

Nmap är ett viktigt verktyg i alla säkerhetsexperters verktygslåda. Använd kommandot nmap -h för att utforska fler alternativ och kommandon. När du väl vet vad som lyssnar på ett nätverk du kontrollerar är nästa fråga vad dessa tjänster är sårbara för, och det är där Metasploit kommer in i bilden.
Vad är Metasploit?
Metasploit Framework är ett projekt med öppen källkod som tillhandahåller en offentlig resurs för att undersöka sårbarheter och utvecklaping kod, vilket gör det möjligt för säkerhetsexperter att testa sina egna nätverk och identifiera säkerhetsrisker. Metasploit har ägts och utvecklats av Rapid7 sedan 2009, och den kostnadsfria community-utgåvan levereras fortfarande med Kali LinuxDet är fortfarande världens i särklass mest använda ramverk för penetrationstestning.
Det är viktigt att vara försiktig när man använder Metasploit, eftersom det är olagligt i de flesta jurisdiktioner att skanna ett nätverk eller en miljö som inte är din. Kali Linux I denna handledning för Metasploit visar vi hur du startar Metasploit och kör en grundläggande skanning mot ditt eget labbsubnät. Metasploit anses vara ett avancerat verktyg och tar tid att bemästra, men när du väl är bekant med det blir ramverket en ovärderlig resurs.
Metasploit och Nmap
Inom Metasploit kan vi faktiskt använda Nmap. I det här fallet kommer du att lära dig hur du skannar dina lokala VirtualBox subnät från Metasploit med hjälp av Nmap-verktyget som beskrivs ovan.
Steg 1) På fliken Program, skrolla ner till 08-Exploitation Tools och välj sedan Metasploit.
Steg 2) En terminalbox öppnas med msf i prompten. Detta är Metasploit.
Steg 3) Ange följande kommando:
db_nmap -V -sV 10.0.2.15/24
(Se till att ersätta 10.0.2.15 med din egen lokala IP-adress.)
Här:
db_ står för databas
-V står för verbose mode
-sV står för serviceversion detektion
Resultaten skrivs direkt in i Metasploit-databasen, som visas nedan.

Metasploit Exploit Utility
Metasploit är mycket robust både vad gäller funktioner och flexibilitet. Ett vanligt användningsområde är att granska vilka kända sårbarheter som gäller för de värdar du har upptäckt. Nedan går vi igenom stegen för att lista och filtrera de tillgängliga modulerna på en labbmaskin du kontrollerar.
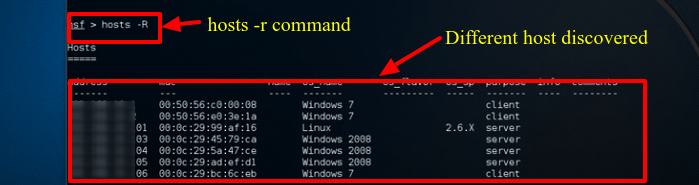
Steg 1) Om Metasploit fortfarande är öppet, skriv Hosts -R i terminalfönstret. Detta lägger till de nyligen upptäckta värdarna i Metasploit-databasen.
Steg 2) Skriv in ”show exploits”. Detta kommando ger en omfattande översikt över alla moduler som är tillgängliga för Metasploit.

Steg 3) Begränsa nu listan med följande kommando: söknamn: Windows 7. Detta söker efter moduler som specifikt nämner Windows 7, operativsystemet som används i detta exempellabb. Beroende på din miljö måste du ändra sökparametrarna så att de matchar den maskintyp du har behörighet att testa, oavsett om det är macOS eller ett annat Linux-system.
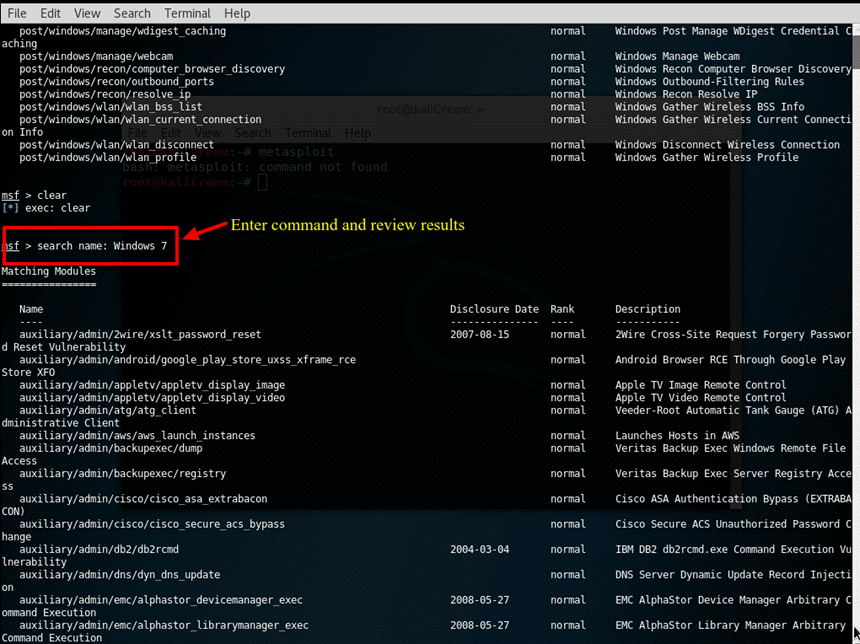
Steg 4) I den här handledningen använder vi en Apple iTunes sårbarhet upptäckt i listan. För att ladda modulen, ange den fullständiga sökvägen som visas i sökresultaten: använd exploit/windows/browse/apple_itunes_playlist

Steg 5) När modulen har laddats ändras kommandotolken till att visa modulnamnet följt av >, som visas på skärmbilden ovan.
Steg 6) Gå in i visningsalternativen för att granska de inställningar som är tillgängliga för den modulen. Varje modul har olika alternativ.

Allt ovanstående ska endast köras mot maskiner som du äger eller har skriftligt tillstånd att testa. På det sättet används Nmap och Metasploit Kali Linux till en praktisk revisionsplattform snarare än en belastning, och frågorna nedan täcker de punkter som de flesta nybörjare tar upp härnäst.
