
Vad är en överbelastningsattack (DoS)? Definition och förebyggande åtgärder
 Redaktionellt team
⚡ Smart sammanfattning
Denial of Service (DoS)-attacker översvämmar ett mål, till exempel en webbserver, med fler förfrågningar än den kan hantera, vilket nekar legitima användare åtkomst. Den här sidan förklarar hur DoS- och DDoS-attacker fungerar och hur man försvarar sig mot dem.
Vad är Denial of Service Attack (DoS)?
DoS är en attack som används för att neka legitima användare åtkomst till en resurs, såsom åtkomst till en webbplats, nätverk, e-postmeddelanden etc., eller för att göra den extremt långsam. DoS är en förkortning för Denial of Service. Denna typ av attack implementeras vanligtvis genom att träffa målresursen, såsom en webbserver, med för många förfrågningar samtidigt. Detta resulterar i att servern inte svarar på alla förfrågningar. Effekten av detta kan antingen vara att servrarna kraschar eller att de saktar ner.
Att stänga av vissa företag från internet kan leda till betydande förlust av affärer eller pengar. Internet och dator nätverk driver många företag. Vissa organisationer som betalningsgateways och e-handelssajter är helt beroende av internet för att göra affärer.
I den här handledningen får du lära dig vad en denial of service-attack är, hur den utförs och hur du kan skydda dig mot sådana attacker.
Typer av Denial of Service (DoS)-attacker
Det finns två typer av DoS-attacker, nämligen:
- DoS – den här typen av attack utförs av en enda värd.
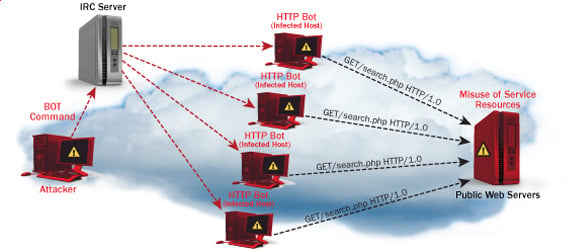
- Distribuerad DoS – den här typen av attack utförs av ett antal komprometterade maskiner som alla riktar sig mot samma offer. Den översvämmar nätverket med datapaket.
Diagrammet nedan kontrasterar en DoS med en källa med en botnätdriven DDoS.
Hur fungerar DoS-attacker?
Låt oss titta på hur DoS-attacker utförs och vilka tekniker som används. Vi ska titta på fem vanliga typer av attacker.
Ping av döden
Ocuco-landskapet ping Kommandot används vanligtvis för att testa tillgängligheten för en nätverksresurs. Det fungerar genom att skicka små datapaket till nätverksresursen. ping döden utnyttjar detta och skickar datapaket över den maximala gränsen (65 536 byte) som TCP / IP- tillåter. TCP/IP-fragmentering delar upp paketen i små bitar som skickas till servern. Eftersom de skickade datapaketen är större än vad servern kan hantera kan servern frysa, starta om eller krascha.
Smurf
Den här typen av attack använder stora mängder ICMP (Internet Control Message Protocol) ping trafik riktad mot en internet-sändningsadress. Svars-IP-adressen förfalskas till den avsedda offrets IP-adress. Alla svar skickas till offret istället för den IP-adress som används för pings. Eftersom en enda internetsändningsadress kan stödja maximalt 255 värdar, förstärker en smurfattack en enda ping 255 gånger. Effekten av detta är att nätverket saktar ner till en punkt där det är omöjligt att använda det.
Buffer Svämma över
En buffert är en tillfällig lagringsplats i RAM som används för att lagra data så att processorn kan manipulera den innan den skrivs tillbaka till disken. Buffers har en storleksgräns. Den här typen av attack laddar bufferten med mer data än den kan lagra. Detta gör att bufferten svämmar över och korrumperar de data den innehåller. Ett exempel på ett buffertöversvämning är att skicka e-postmeddelanden med filnamn som har 256 tecken.
Tårdrop
Denna typ av attack använder större datapaket. TCP/IP delar upp dem i fragment som sätts ihop på den mottagande värden. Angriparen manipulerar paketen när de skickas så att de överlappar varandra. Detta kan göra att det avsedda offret kraschar när det försöker återmontera paketen.
SYN Attack
SYN är en kortform för Synchronize. Denna typ av attack utnyttjar trevägshandskakning för att upprätta kommunikation med TCP. En SYN-attack fungerar genom att översvämma offret med ofullständiga SYN-meddelanden. Detta gör att offrets maskin allokerar minnesresurser som aldrig används och nekar åtkomst till legitima användare.
DoS-attackverktyg
Följande är några av verktygen som kan användas för att utföra DoS-attacker.
- Nemesy – det här verktyget kan användas för att generera slumpmässiga paket. Det fungerar på WindowsDet här verktyget kan laddas ner från http://packetstormsecurity.com/files/25599/nemesy13.zip.html . På grund av programmets natur, om du har ett antivirus, kommer det troligen att upptäckas som ett virus.
- Land och LaTierra – det här verktyget kan användas för IP-förfalskning och öppnande av TCP-anslutningar.
- Blast – det här verktyget kan laddas ner från http://www.opencomm.co.uk/products/blast/features.php
- Panther – det här verktyget kan användas för att översvämma ett offers nätverk med UDP-paket.
- Botnät – det här är en mängd komprometterade datorer på internet som kan användas för att utföra distribuerade överbelastningsattacker.
Kontrollera också: - Bästa GRATIS DDoS Attack Onlineverktyg | Programvara | Webbplatser
Hur förhindrar man DoS Attack?
En organisation kan anta följande policy för att skydda sig mot Denial of Service-attacker.
- Attacker som SYN-flooding utnyttjar buggar i operativsystemet. Att installera säkerhetsuppdateringar kan bidra till att minska risken för sådana attacker.
- Intrångsdetekteringssystem kan också användas för att identifiera och till och med stoppa olaglig verksamhet.
- brandväggar kan användas för att stoppa enkla DoS-attacker genom att blockera all trafik som kommer från en angripare genom att identifiera dennes IP.
- Routrar kan konfigureras via Access Control List för att begränsa åtkomst till nätverket och släppa misstänkt olaglig trafik.
Hackningsaktivitet: Ping av döden
Vi antar att du använder Windows för den här övningen. Vi antar också att du har minst två datorer som är på samma nätverk. DoS-attacker är olagliga på nätverk som du inte har behörighet att attackera. Det är därför du måste konfigurera ditt eget nätverk för den här övningen.
Öppna kommandotolken på måldatorn.
Skriv in kommandot ipconfig. Du får resultat som liknar de som visas nedan.

För det här exemplet använder vi Mobil Information om bredbandsanslutningen. Notera IP-adressen. Obs: för att det här exemplet ska vara mer effektivt måste du använda en LAN-nätverk.
Växla till den dator du vill använda för attacken och öppna kommandotolken.
Vi ska ping vår offerdator med oändliga datapaket på 65500.
Ange följande kommando:
ping 10.128.131.108 –t |65500
HÄR,
- "ping"skickar datapaketen till offret"
- "10.128.131.108" är offrets IP-adress
- "-t" betyder att datapaketen ska skickas tills programmet stoppas
- "-l" anger dataladdningen som ska skickas till offret
Du kommer att få resultat som liknar de som visas nedan.

Att översvämma måldatorn med datapaket har inte mycket effekt på offret. För att attacken ska bli mer effektiv bör du attackera måldatorn med pingfrån mer än en dator.
Ovanstående attack kan användas för att attackera routrar, webbservrarEtc.
Om du vill se effekterna av attacken på måldatorn kan du öppna aktivitetshanteraren och se nätverksaktiviteterna.
- Högerklicka på aktivitetsfältet
- Välj starta aktivitetshanteraren
- Klicka på nätverksfliken
- Du kommer att få resultat som liknar följande

Om attacken lyckas bör du kunna se ökade nätverksaktiviteter.
Hackingaktivitet: Starta en DoS-attack
I det här praktiska scenariot kommer vi att använda Nemesy för att generera datapaket och översvämma måldatorn, routern eller servern.
Som nämnts ovan kommer Nemesy att upptäckas som ett olagligt program av din anti-virus. Du måste inaktivera antivirusprogrammet för den här övningen.
- Ladda ner Nemesy från http://packetstormsecurity.com/files/25599/nemesy13.zip.html
- Packa upp den och kör programmet Nemesy.exe
- Du kommer att få följande gränssnitt
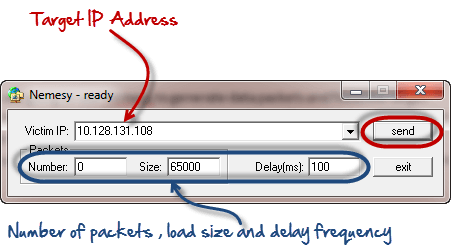
Ange målet IP-adressI det här exemplet har vi använt den mål-IP-adress som vi använde i exemplet ovan.
HÄR,
- 0 eftersom antalet paket betyder oändlighet. Du kan ställa in det på önskat antal om du inte vill skicka oändligt många datapaket.
- Storleksfältet anger antalet databyte som ska skickas och fördröjningen anger tidsintervallet i millisekunder.
Klicka på skicka-knappen.
Du borde kunna se följande resultat.

Titelfältet visar antalet skickade paket.
Klicka på stoppknappen för att stoppa programmet från att skicka datapaket.
Du kan övervaka aktivitetshanteraren för måldatorn för att se nätverksaktiviteterna.
Vad är en distribuerad överbelastningsattack (DDoS)?
En DDoS-attack är en eskalerad form av en DoS-attack där den skadliga trafiken kommer från flera källor – vilket gör det svårare att stoppa attacken genom att helt enkelt blockera en enda källa. I en DDoS-attack används flera komprometterade datorer, gemensamt kallade botnät, för att översvämma målsystemet med trafik, vilket orsakar en överbelastningsattack (DoS). Dessa attacker är svårare att mildra på grund av deras distribuerade natur, eftersom angriparen kontrollerar flera källor till trafiken.
