
Hur man hackar en server (webb)
 Redaktionellt team
⚡ Smart sammanfattning
Webbserverhackning riktar sig mot programvaran och felkonfigurationerna bakom webbplatser som lagrar värdefull data som lösenord och kreditkortsnummer. Den här sidan går igenom hur sådana attacker fungerar och, ännu viktigare, hur man försvarar och stärker en webbserver.
Vad är webbserverhackning?
En webbserver är ett datorprogram, eller en dator, som kör applikationen. Dess huvudsakliga funktion är att acceptera HTTP-förfrågningar från klienter och leverera webbsidor, och sedan leverera tillbaka HTTP-svar. Den kan också beskrivas som ett virtuellt maskinprogram. Denna typ av leverans består av HTML-dokument eller ytterligare innehåll som stilmallar och JavaManus.
Kunder vänder sig vanligtvis till internet för att få information och köpa produkter och tjänster. För det ändamålet har de flesta organisationer webbplatser. De flesta webbplatser lagrar värdefull information såsom kreditkortsnummer, e-postadresser och lösenord etc. Detta har gjort dem till måltavlor för angripare. Oönskade webbplatser kan också användas för att kommunicera religiösa eller politiska ideologier etc.
I den här handledningen kommer vi att introducera dig till tekniker för webbserverhackning och hur du kan skydda servrar från sådana attacker.
Hur man hackar en webbserver
I det här praktiska scenariot ska vi titta på anatomin hos en webbserverattack. Vi antar att vi siktar www.techpanda.orgVi kommer faktiskt inte att hacka oss in i den, eftersom det är olagligt. Vi kommer bara att använda domänen för utbildningsändamål.
Steg 1) Vad vi behöver
- Ett mål www.techpanda.org
- Bing sökmotor
- SQL-injektionsverktyg
- PHP-skal, vi kommer att använda dk-skal http://sourceforge.net/projects/icfdkshell/
Steg 2) Informationsinsamling
Vi kommer att behöva få IP-adressen för vårt mål och hitta andra webbplatser som delar samma IP-adress.
Vi kommer att använda ett onlineverktyg för att hitta målets IP-adress och andra webbplatser som delar IP-adressen.
- Ange URL https://www.yougetsignal.com/tools/web-sites-on-web-server/ i din webbläsare
- Ange www.techpanda.org som mål

- Klicka på knappen Kontrollera
- Du kommer att få följande resultat

Baserat på ovanstående resultat, IP-adress av målet är 69.195.124.112.
Vi fick också reda på att det finns 403 domäner på samma webbserver.
Vårt nästa steg är att skanna de andra webbplatserna efter SQL injektionssårbarheter. Obs: om vi kan hitta en SQL-sårbar sida på målet, skulle vi utnyttja den direkt utan att ta hänsyn till andra webbplatser.
- Ange URL www.bing.com i din webbläsare. Detta fungerar bara med Bing, så använd inte andra sökmotorer som t.ex. Google eller Yahoo.
- Ange följande sökfråga
ip:69.195.124.112 .php?id=
HÄR,
- "ip:69.195.124.112" begränsar sökningen till alla webbplatser som finns på webbservern med IP-adress 69.195.124.112
- ”.php?id=" söker efter URL GET-variabler som används som parametrar för SQL-satser.
Du kommer att få följande resultat.
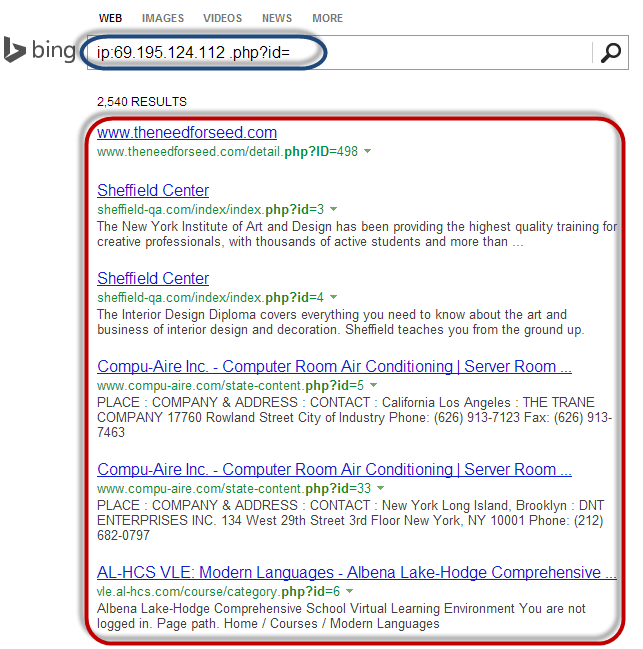
Som du kan se från ovanstående resultat har alla webbplatser som använder GET-variabler som parametrar för SQL-injektion listats.
Nästa logiska steg skulle vara att skanna de listade webbplatserna efter SQL Injection sårbarheter. Du kan göra detta med manuell SQL-injektion eller använda verktyg som listas i den här artikeln om SQL-injektion.
Steg 3) Ladda upp PHP Shell
Vi kommer inte att skanna någon av de listade webbplatserna, eftersom det är olagligt. Låt oss anta att vi har lyckats logga in på en av dem. Du måste ladda upp PHP-skalet som du laddade ner från http://sourceforge.net/projects/icfdkshell/
- Öppna URL var du laddade upp dk.php-filen.
- Du kommer att få upp följande fönster.

- Klicka på den symboliska länken URL ger dig åtkomst till filerna i måldomänen.
När en angripare väl har tillgång till filerna kan de få inloggningsuppgifter till databasen och utföra åtgärder som att defacera eller ladda ner data som e-postmeddelanden. Det är just därför de defensiva åtgärderna senare i den här artikeln är viktiga.
Sårbarheter i webbservern
En webbserver är ett program som lagrar filer (vanligtvis webbsidor) och gör dem tillgängliga via nätverket eller internet. En webbserver kräver både hårdvara och mjukvara. Angripare riktar sig vanligtvis in på sårbarheterna i mjukvaran för att få obehörig åtkomst till servern. Låt oss titta på några av de vanliga sårbarheter som angripare utnyttjar.
- Standardinställningar – Dessa inställningar, som standardanvändar-ID och lösenord, kan lätt gissas av angripare. Standardinställningar kan också tillåta att vissa uppgifter utförs, som att köra kommandon på servern, vilket kan utnyttjas.
- Felkonfiguration av operativsystem och nätverk – vissa konfigurationer, som att tillåta användare att utföra kommandon på servern, kan vara farliga om användaren inte har ett bra lösenord.
- Buggar i operativsystemet och webbservrar – upptäckta buggar i operativsystemet eller webbserverprogramvaran kan också utnyttjas för att få obehörig åtkomst till systemet.
Utöver de ovan nämnda sårbarheterna i webbservern kan följande även leda till obehörig åtkomst.
- Brist på säkerhetspolicy och -procedurer – brist på säkerhetspolicy och -procedurer, såsom uppdatering av antivirusprogram och patchar av operativsystem och webbserverprogramvara, kan skapa säkerhetshål för angripare.
Typer av webbservrar
Följande är en lista över vanliga webbservrar.
- Apache – Detta är den vanligaste webbservern på internet. Den är plattformsoberoende men installeras vanligtvis på Linux. De flesta PHP-webbplatser är värdar på Apache servrar.
- Internetinformationstjänster (IIS) – Det är utvecklat av Microsoft. Det fortsätter Windows och är den näst mest använda webbservern på internet. De flesta asp- och aspx-webbplatser finns på IIS-servrar.
- Apache Tomcat – Mest Java serversidor (JSP) webbplatser finns på denna typ av webbserver.
- Andra webbservrar – Dessa inkluderar Novells webbserver och IBMs Lotus Domino-servrar.
Typer av attacker mot webbservrar
Angripare använder flera tekniker mot webbservrar, inklusive följande:
- Katalogtraverseringsattacker – Den här typen av attack utnyttjar buggar i webbservern för att få obehörig åtkomst till filer och mappar som inte är allmän egendom. När angriparen har fått åtkomst kan de ladda ner känslig information, köra kommandon på servern eller installera skadlig programvara.
- Denial of Service-attacker – Vid den här typen av attack kan webbservern krascha eller bli otillgänglig för legitima användare.
- Kapning av domännamnssystem – Vid den här typen av attack ändras DNS-inställningarna så att de pekar mot angriparens webbserver. All trafik som skulle skickas till webbservern omdirigeras till fel server.
- Sniffning – Okrypterad data som skickas över nätverket kan avlyssnas och användas för att få obehörig åtkomst till webbservern.
- Nätfiske – Vid den här typen av attack utger sig angriparen för att vara en webbplats och dirigerar trafik till den falska webbplatsen. Intet ont anande användare kan luras att lämna ut känslig information som inloggningsuppgifter, kreditkortsnummer etc.
- Pharming – Med den här typen av attack komprometterar angriparen DNS-servrarna (Domain Name System) eller användarens dator så att trafiken dirigeras till en skadlig webbplats.
- Defacement – Vid den här typen av attack ersätter angriparen organisationens webbplats med en annan sida som innehåller hackarens namn och bilder, och kan inkludera bakgrundsmusik och meddelanden.
Effekter av framgångsrika attacker
- En organisations rykte kan förstöras om angriparen redigerar webbplatsens innehåll och inkluderar skadlig information eller länkar till en olämplig webbplats.
- Webbservern kan användas för att installera skadlig programvara på användare som besöker den komprometterade webbplatsen. Den skadliga programvaran som laddas ner till besökarens dator kan vara en virus, trojan, eller botnätsprogramvara, etc.
- Komprometterade användardata kan användas för bedrägerier, vilket kan leda till affärsförluster eller stämningar från användare som anförtrott sina uppgifter till organisationen.
Bästa webbserverattackverktyg
Några av de vanligaste verktygen för webbserverattacker inkluderar följande:
- Metasploit – detta är ett verktyg med öppen källkod för utvecklingping, testning och användning av exploitkod. Det kan användas för att upptäcka sårbarheter i webbservrar och skriva exploits som kan användas för att kompromettera servern.
- MPack – detta är ett verktyg för webbexploatering. Det skrevs i PHP och stöds av MySQL som databasmotor. När en webbserver väl har äventyrats med MPack omdirigeras all trafik till den till skadliga nedladdningswebbplatser.
- Zeus – det här verktyget kan användas för att förvandla en komprometterad dator till en bot eller zombie. En bot är en komprometterad dator som används för att utföra internetbaserade attacker. Ett botnät är en samling komprometterade datorer. Botnätet kan sedan användas i en överbelastningsattack eller för att skicka skräppost.
- Neosplit – det här verktyget kan användas för att installera program, ta bort program, replikera dem etc.
Kolla detta: 10 bästa GRATIS DDoS Attack Verktyg online
Hur man undviker attacker på webbservern
En organisation kan anta följande policy för att skydda sig mot webbserverattacker.
- Patchhantering – detta innebär att man installerar patchar för att säkra servern. En patch är en uppdatering som åtgärdar ett fel i programvaran. Patcharna kan tillämpas på operativsystem och webbserversystemet.
- Säker installation och konfiguration av operativsystemet.
- Säker installation och konfiguration av webbserverprogramvaran.
- System för sårbarhetsskanning – dessa inkluderar verktyg som Snort, Nmap och skanneråtkomst nu enkel (SANE).
- Brandväggar kan användas för att stoppa enkla DoS-attacker genom att blockera all trafik som kommer från angriparens identifierade käll-IP-adresser.
- Antivirusprogram kan användas för att ta bort skadlig programvara på servern.
- Inaktiverar fjärradministration.
- Ta bort standardkonton och oanvända konton från systemet.
- Standardportar och -inställningar (som FTP på port 21) bör ändras till anpassade portar och inställningar (till exempel en FTP-port på 5069).
