
Privilegi analitici in SAP HANA: Come creare?
 Team editoriale
⚡ Riepilogo intelligente
Privilegi analitici in SAP HANA aggiunge l'autorizzazione a livello di riga oltre ai privilegi sugli oggetti, in modo che due utenti che interrogano la stessa vista informativa vedano solo i record consentiti dalle restrizioni loro assegnate SAP Studio HANA.
Che cosa sono i privilegi analitici in SAP HANA?
I privilegi analitici limitano un utente ai dati che l'utente è autorizzato a visualizzare, quindi sono una parte fondamentale di SAP Sicurezza HANA.
I privilegi SQL concedono l'autorizzazione a livello di oggetto, non a livello di record. Un utente che detiene il privilegio SELECT su una vista può leggere ogni riga in essa contenuta. Laddove sia necessaria una restrizione a livello di riga, si utilizza invece un privilegio analitico.
I privilegi analitici forniscono l'autorizzazione sulle seguenti visualizzazioni delle informazioni.
Di seguito viene creato un privilegio analitico e assegnato all'utente "ABHI_TEST", in modo che l'utente possa visualizzare solo i dati relativi all'azienda con valore 1000. Entrambi i privilegi sono necessari congiuntamente: il privilegio sull'oggetto apre la vista, mentre il privilegio analitico decide quali righe vengono visualizzate.
Come creare un privilegio analitico in SAP HANA
I sei passaggi seguenti sono SAP Studio HANAdalla creazione del privilegio al suo test con un secondo utente.
Passo 1) Accedere a Privilegi analitici. Fare clic con il pulsante destro del mouse sul pacchetto Modellazione, quindi scegliere Nuovo -> Privilegi analitici, come mostrato di seguito.

Passo 2) Viene visualizzata la nuova finestra a comparsa. Inserisci i dettagli relativi ai privilegi di analisi mostrati di seguito.
- Inserire il nome e l'etichetta del privilegio analitico.
- Il nome del pacchetto viene selezionato automaticamente.
- L'opzione di selezione crea un nuovo privilegio.

Nella fase successiva, viene visualizzato l'editor dei privilegi analitici per aggiungere e modificare i privilegi.
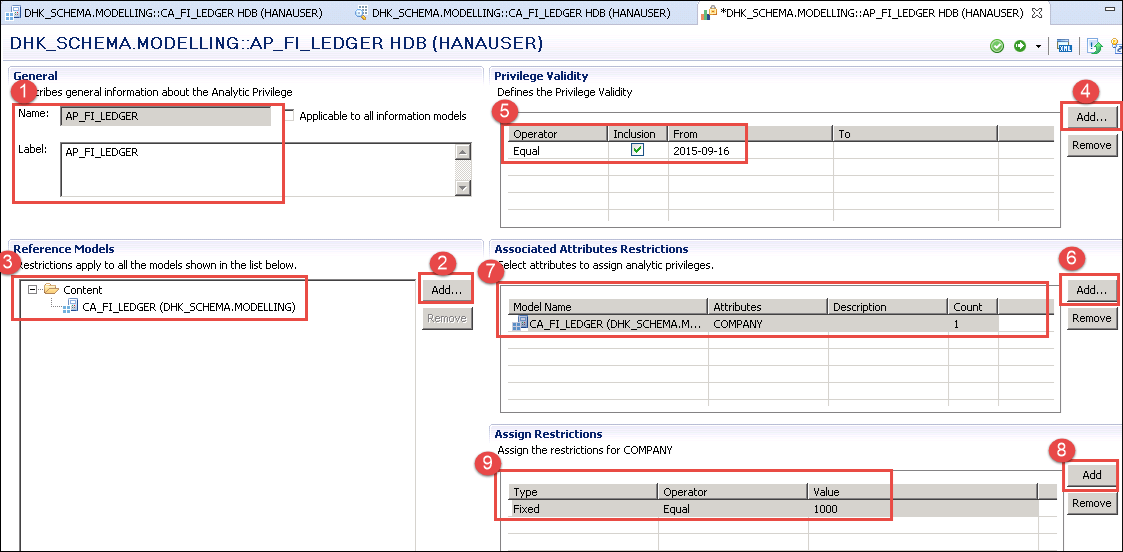
Passo 3) Fai clic sul pulsante 'OK'. Si apre l'editor dei privilegi analitici e viene selezionato per primo il modello di riferimento.
- La sezione Generale visualizza il nome e l'etichetta.
- Nella sezione Modelli di riferimento, fai clic sul pulsante "Aggiungi", come mostrato di seguito.
- Selezionare la vista di calcolo (CA_FI_LEDGER) creata in precedenza.
La validità e la restrizione degli attributi vengono quindi definite nello stesso editor.
- Fai clic sul pulsante Aggiungi per creare la validità del privilegio.
- Assegna la validità del privilegio.
- Fai clic sul pulsante Aggiungi per selezionare l'attributo che contiene la restrizione.
- Seleziona l'attributo Azienda.
- Fai clic sul pulsante "aggiungi" per assegnare un valore a tale attributo.
- Assegna il valore selezionando il tipo o l'operatore e il valore. In questo caso, l'utente è limitato ai dati della vista di calcolo relativi alla sola azienda 1000, come mostrato di seguito.
Convalidare e attivare il privilegio analitico. Questo verrà quindi creato nella cartella Privilegi analitici all'interno del pacchetto Modellazione, come mostrato di seguito.

Passo 4) Assegna il privilegio analitico all'utente "ABHI_TEST", che già possiede i privilegi sul pacchetto Modelling. Double-fare clic sull'utente "ABHI_TEST" in Sicurezza -> Utenti.
- Selezionare la scheda Privilegi analitici.
- Fare clic sul pulsante "+".
- Viene visualizzata una finestra di dialogo per la selezione dei privilegi analitici. Inserire il nome del privilegio analitico creato in precedenza.
- Selezionare il privilegio analitico.
- Fai clic sul pulsante OK, come mostrato di seguito.

Il privilegio analitico viene aggiunto all'utente, come mostrato di seguito.

Passo 5) Applicare la modifica all'utente facendo clic sul pulsante "Applica". Verrà visualizzato un messaggio che indica che l'utente 'ABHI_TEST' è stato modificato, come mostrato di seguito.

Passo 6) Verifica i privilegi di analisi. Accedi come "ABHI_TEST" dal sistema HANAUSER per confermare che l'assegnazione funzioni.
- Seleziona il sistema corrente HDB (HANAUSER) e fai clic con il pulsante destro del mouse su di esso.
- Seleziona "Aggiungi sistema con utente diverso", quindi inserisci il nome utente e la password per "ABHI_TEST", come mostrato di seguito.
- Un HDB di sistema (ABHI_TEST) viene aggiunto all'elenco di sistema.

L'utente ABHI_TEST non ha pieno accesso ai dati della vista di calcolo creata da HANAUSER, perché HANAUSER ha creato un privilegio analitico che limita tale vista all'azienda 1000 e lo ha assegnato ad ABHI_TEST.
Accedere alla cartella Contenuto -> selezionare il pacchetto -> vista di calcolo (CA_FI_LEDGER) -> fare clic con il pulsante destro del mouse -> Anteprima dati. La schermata di anteprima dei dati viene visualizzata come di seguito.

I dati nella vista di calcolo sono limitati al codice azienda 1000, il che conferma che il privilegio di analisi è attivo per tale utente.
Confronto tra i privilegi analitici XML classico e SQL.
Esistono due tipi di privilegi analitici e la scelta è importante per ogni nuovo sviluppo. L'editor mostrato sopra crea il privilegio classico basato su XML. I privilegi analitici SQL sono stati introdotti in SAP HANA 1.0 SPS 10 ed esprimono la stessa restrizione di una condizione di filtro SQL.
| Aspetto | Classico (basato su XML) | privilegio analitico SQL |
|---|---|---|
| Definizione | Gestito graficamente nel modellatore e memorizzato come oggetto XML in fase di progettazione. | Definito da una condizione di filtro SQL, in modo che la logica complessa rimanga leggibile. |
| Condizioni | Attribuisci restrizioni con operatori semplici. | Espressioni SQL complete, incluse condizioni annidate e combinate. |
| Stato | Obsoleto a partire da SAP HANA 2.0 SPS 02. | Consigliato per ogni nuovo privilegio. |
| Disponibilità | Non disponibile in SAP HANA Cloud. | Supportato in SAP HANA 2.0 e SAP HANA Cloud. |
Migliori SAP HANA modeler include un'attività di migrazione che converte i privilegi classici basati su XML in privilegi basati su SQL, in modo che le restrizioni esistenti non debbano essere riscritte manualmente. SAP In HANA Cloud, il privilegio diventa un artefatto in fase di progettazione all'interno di un contenitore HDI e raggiunge l'utente tramite un ruolo anziché tramite l'editor utente.
Come vengono valutate le restrizioni sui privilegi di analisi
Conoscere come si combinano le condizioni permette di evitare restrizioni che restituiscono o troppo o niente.
- Diversi valori elencati per un attributo vengono combinati con una logica OR, quindi un utente potrebbe vedere l'azienda 1000 o l'azienda 2000.
- Le restrizioni su diversi attributi sono combinate con una logica and, quindi sia l'azienda che il paese devono essere compatibili.
- Quando un utente detiene più privilegi di analisi sulla stessa vista, i risultati vengono sommati, ampliando anziché restringendo l'accesso.
- Una restrizione statica memorizza valori fissi, mentre una restrizione dinamica legge i valori consentiti in fase di esecuzione da una procedura, in modo che un privilegio possa servire a più utenti.
Una vista viene controllata solo quando la sua proprietà Applica privilegi specifica il tipo di privilegio e il controllo viene eseguito in aggiunta al privilegio oggetto SELECT. Le viste di colonna generate dall'attivazione risiedono nello schema _SYS_BIC e le restrizioni effettive di un utente possono essere lette dalla vista di sistema EFFECTIVE_STRUCTURED_PRIVILEGES.
Errori comuni relativi ai privilegi di analisi e relative soluzioni
La maggior parte dei problemi di autorizzazione su una vista informativa deriva da una delle situazioni descritte di seguito.
- Errore di autorizzazione su una vista. L'utente detiene il privilegio analitico ma non il privilegio SELECT sulla vista delle colonne generata o sullo schema sottostante. Concedere entrambi i privilegi.
- L'anteprima non restituisce righe. L'attributo con restrizioni non ha un valore corrispondente oppure il periodo di validità del privilegio è già terminato.
- La restrizione viene ignorata. Il privilegio è stato creato ma non è mai stato attivato, oppure la vista non ha la proprietà Applica privilegi impostata.
- La modifica non ha alcun effetto. L'assegnazione non è stata completata oppure la sessione utente è stata avviata prima della distribuzione e deve essere ristabilita.
- In ogni caso, tutto è visibile. L'utente detiene il privilegio _SYS_BI_CP_ALL, che garantisce l'accesso illimitato a tutte le viste informative e non dovrebbe essere utilizzato in ruoli di produzione.
Concedi privilegi analitici tramite ruoli anziché direttamente agli utenti, in modo che la stessa restrizione possa essere rivista, trasportata e revocata in un unico luogo. Il contesto di modellazione per le viste protette è trattato in SAP Modellazione HANA and SAP HANA guide.
