
SAP Sicurezza HANA: tutorial completo
 Muratore Garcia
⚡ Riepilogo intelligente
SAP HANA Security protegge i dati aziendali da accessi non autorizzati tramite autenticazione, autorizzazione, amministrazione di utenti e ruoli, audit e crittografia, e applica questi controlli in modo coerente a tutti i container di database tenant in esecuzione sul sistema.

Cosa è SAP Sicurezza di HANA?
SAP HANA Security protegge i dati aziendali critici da accessi non autorizzati e mantiene il sistema allineato agli standard di conformità adottati dall'azienda.
SAP HANA Supporta un database multi-tenant, in cui diversi database vengono eseguiti su un singolo sistema. Ciascuno di essi è un contenitore di database tenant e tutte le funzionalità di sicurezza descritte di seguito si applicano a ciascun contenitore.
SAP HANA offre le seguenti funzionalità relative alla sicurezza:
- Gestione utenti e ruoli
- Autorizzazione
- Autenticazione
- Crittografia dei dati nel livello di persistenza
- Crittografia dei dati nel livello di rete
SAP Utente e ruolo HANA
SAP La configurazione della gestione degli utenti e dei ruoli HANA dipende da architettura, come descritto sotto.
3-Tier Architectura
SAP HANA può essere utilizzato come database relazionale in un sistema a 3 livelli Architectura.
In questa architettura, le funzionalità di sicurezza (autorizzazione, autenticazione, crittografia e auditing) sono installate a livello del server applicativo.
Migliori SAP L'applicazione (ERP, BW, ecc.) si connette al database solo con l'aiuto di un utente tecnico o di un amministratore di database (personale Basis), come mostrato di seguito. L'utente finale non può accedere direttamente al database o al server di database.

2-Tier Architectura
SAP Servizi applicativi estesi HANA (SAP HANA XS) è basato su un'architettura a 2 livelli Archistruttura in cui il server applicativo, il server web e l'ambiente di sviluppo sono integrati in un unico sistema, come mostrato di seguito.

SAP Autenticazione HANA
Un utente del database identifica chi sta accedendo al SAP database HANA, e tale identità viene verificata tramite "autenticazione". SAP HANA supporta numerosi metodi di autenticazione e il Single Sign-On (SSO) ne integra diversi.
SAP HANA supporta i seguenti metodi di autenticazione:
- Kerberos: può essere utilizzato nei seguenti casi:
- Direttamente da un client JDBC e ODBC (SAP Studio HANA).
- Quando viene utilizzato HTTP per accedere SAP HANA XS.
- Nome utente / Password: Quando l'utente inserisce il nome utente e la password del database, SAP Il database HANA autentica l'utente.
- SAML (Security Assertion Markup Language)
SAML può autenticare un SAP Utente HANA che accede al database direttamente tramite ODBC/JDBC. Viene mappata un'identità esterna a un utente interno del database, in modo che l'utente effettui l'accesso con l'ID utente esterno.
- SAP Ticket di accesso e di asserzione
L'utente può essere autenticato tramite ticket di accesso o di asserzione, che vengono configurati ed emessi a tale scopo.
- Certificati client X.509
Quando SAP L'accesso a HANA XS avviene tramite HTTP; i certificati client, firmati da un'autorità di certificazione (CA) attendibile, autenticano l'utente.
SAP Autorizzazione HANA
SAP L'autorizzazione HANA è richiesta quando un utente utilizza un'interfaccia client (JDBC, ODBC o HTTP) per accedere a SAP Banca dati HANA.
A seconda dell'autorizzazione concessa all'utente, quest'ultimo può eseguire operazioni sul database e su un oggetto del database. Tale autorizzazione è chiamata "privilegio".
I privilegi possono essere concessi all'utente direttamente o indirettamente tramite i ruoli. Tutti i privilegi assegnati a un utente vengono considerati come un'unica unità.
Quando un utente tenta di accedere a qualsiasi file SAP Oggetto del database HANA, il sistema verifica l'autorizzazione tramite ruoli utente e privilegi concessi direttamente.
Una volta rilevati i privilegi richiesti, il sistema salta ulteriori verifiche e concede l'accesso.
SAP HANA offre i seguenti tipi di privilegi:
| Tipi di privilegi | Descrizione |
|---|---|
| Privilegi di sistema | Controlla la normale attività di sistema. I privilegi di sistema vengono utilizzati principalmente per:
|
| Privilegi oggetto | I privilegi sugli oggetti sono SQL I privilegi vengono utilizzati per concedere l'autorizzazione a leggere e modificare gli oggetti del database. Per accedere a un oggetto del database, un utente necessita di privilegi sull'oggetto stesso o sullo schema in cui l'oggetto risiede. I privilegi sugli oggetti possono essere concessi su oggetti del catalogo (tabelle, viste, ecc.) o su oggetti non presenti nel catalogo (oggetti di sviluppo). I privilegi sugli oggetti sono i seguenti:
|
| Privilegi analitici | I privilegi analitici consentono l'accesso in lettura ai dati di un SAP modello informativo HANA (vista attributi, vista analitica, vista di calcolo). Questo privilegio viene valutato durante l'elaborazione della query. I privilegi analitici consentono a utenti diversi di accedere a parti diverse dei dati nella stessa vista informativa, in base al ruolo dell'utente. Vengono utilizzati nel SAP Il database HANA consente di controllare a livello di riga i dati che i singoli utenti possono visualizzare nella stessa vista. |
| Privilegi del pacchetto | I privilegi del pacchetto autorizzano le azioni sui singoli pacchetti nel SAP Repository HANA. Il repository e XS classic sono deprecati a partire da SAP HANA 2.0 SPS 02, quindi i nuovi progetti utilizzano ruoli basati su HDI. |
| Privilegi dell'applicazione | Sono richiesti privilegi di applicazione SAP Servizi applicativi estesi HANA (SAP HANA XS) per accedere a un'applicazione. I privilegi applicativi vengono concessi e revocati tramite le procedure GRANT_APPLICATION_PRIVILEGE e REVOKE_APPLICATION_PRIVILEGE nello schema _SYS_REPO. |
| Privilegi sull'utente | Si tratta di un privilegio SQL che un utente può concedere al proprio utente. ATTACH DEBUGGER è l'unico privilegio che può essere concesso a un utente in questo modo. |
SAP Amministrazione utenti HANA e gestione dei ruoli
Accedere al SAP Il database HANA richiede un utente. A seconda della politica di sicurezza, esistono due tipi di utente in SAP HANA.
1. Utente tecnico (utente DBA) – un utente che lavora direttamente con il SAP Database HANA con i privilegi necessari. Normalmente, questi utenti non vengono eliminati dal database.
Questi utenti vengono creati per attività amministrative come la creazione di un oggetto e la concessione di privilegi su un oggetto del database o sull'applicazione.
Migliori SAP Il sistema di database HANA fornisce di default i seguenti utenti come utenti standard:
- SISTEMA
- SYS
- _SYS_REPO
2. Database o utente reale – ogni persona che vuole lavorare sul SAP Il database HANA necessita di un utente del database. Un utente del database rappresenta una persona reale che lavora su SAP HANA.
Esistono due tipi di utenti del database, come illustrato di seguito.
| Tipologia di utente | Descrizione | Ruolo assegnato |
|---|---|---|
| Utente standard | Questo utente può creare oggetti in un proprio schema e leggere i dati nelle viste di sistema. Un utente standard viene creato con l'istruzione "CREATE USER". | Il ruolo PUBBLICO è assegnato per la lettura delle viste di sistema. |
| Utente con restrizioni | Un utente con restrizioni non ha accesso completo a SQL tramite una console SQL e viene creato con l'istruzione "CREATE RESTRICTED USER". Se sono necessari privilegi per utilizzare un'applicazione, questi vengono forniti tramite un ruolo.
|
Il ruolo RESTRICTED_USER_ODBC_ACCESS o RESTRICTED_USER_JDBC_ACCESS è necessario per sfruttare appieno tutte le funzionalità ODBC/JDBC. |
An SAP L'amministratore utente HANA ha accesso alle seguenti attività:
- Creare o eliminare un utente.
- Definisci e crea un ruolo.
- Assegna un ruolo all'utente.
- Reimposta la password di un utente.
- Riattivare o disattivare un utente secondo necessità.
1. Crea utente in SAP HANA
Solo un utente del database con il privilegio ROLE ADMIN può creare utenti e ruoli in SAP HANA.
Passo 1) Per creare un nuovo utente in SAP In HANA Studio, accedi alla scheda Sicurezza come mostrato di seguito e segui questi passaggi:
- Vai al nodo Sicurezza.
- Seleziona Utenti (clic destro) -> Nuovo utente.

Passo 2) Viene visualizzata la schermata di creazione dell'utente, come mostrato di seguito.
- Immettere il nome utente.
- Inserisci una password per l'utente.
- Questi sono i meccanismi di autenticazione; di default, viene utilizzata l'autenticazione tramite nome utente e password.

Facendo clic sul pulsante "Distribuisci" mostrato di seguito, viene creato l'utente.

2. Definire e creare il ruolo
Un ruolo è un insieme di privilegi che possono essere concessi ad altri utenti o ruoli. Include privilegi per oggetti e applicazioni di database, a seconda della natura del lavoro.
È il meccanismo standard per la concessione dei privilegi, anche se i privilegi possono essere concessi anche direttamente. Molti ruoli standard (ad esempio MODELLING e MONITORING) sono inclusi SAP Banca dati HANA.
Un ruolo standard può essere utilizzato come modello per la creazione di un ruolo personalizzato.
Un ruolo può includere i seguenti privilegi:
- Privilegi di sistema per attività amministrative e di sviluppo (LETTURA CATALOGO, AMMINISTRAZIONE AUDIT, ecc.)
- Privilegi sugli oggetti del database (SELECT, INSERT, DELETE, ecc.)
- Privilegi analitici per un SAP Vista informativa HANA
- Privilegi sui pacchetti del repository (REPO.READ, REPO.EDIT_NATIVE_OBJECTS, ecc.)
- Privilegi di applicazione per SAP Applicazioni HANA XS
- Privilegi dell'utente (per il debug di una procedura)
Creazione di ruoli
Passo 1) Utilizzare il nodo Sicurezza come mostrato di seguito.
- Vai al nodo Sicurezza nel SAP Sistema HANA.
- Selezionare il nodo Ruolo (clic con il pulsante destro del mouse) e selezionare Nuovo ruolo.

Passo 2) Viene visualizzata la schermata di creazione del ruolo, come mostrato di seguito.

- Assegna un nome al ruolo nel blocco Nuovo ruolo.
- Seleziona la scheda Ruoli assegnati e fai clic sull'icona "+" per aggiungere un ruolo standard o esistente.
- Seleziona il ruolo desiderato (ad esempio MODELLAZIONE o MONITORAGGIO).
Passo 3) Conferma l'assegnazione come indicato di seguito.
- Il ruolo selezionato viene aggiunto nella scheda Ruoli assegnati.
- I privilegi possono essere assegnati direttamente selezionando Privilegi di sistema, Privilegi oggetto, Privilegi analitici, Privilegi pacchetto, ecc.
- Fai clic sull'icona Distribuisci per creare il ruolo.

Seleziona l'opzione "Concedibile ad altri utenti e ruoli" se questo ruolo deve essere comesignable ad altri utenti e ruoli.
3. Concedere il ruolo all'utente
Passo 1) Assegna il ruolo "MODELLING_VIEW" a un altro utente, "ABHI_TEST", utilizzando la finestra di dialogo sottostante.
- Accedete al sotto-nodo Utente sotto il nodo Sicurezza e fate doppio clic su di esso. Si aprirà la finestra Utente.
- Fai clic sull'icona "+" relativa ai ruoli concessi.
- Appare una finestra a comparsa. Cerca il nome del ruolo che verrà assegnato all'utente.

Passo 2) Il ruolo “MODELLING_VIEW” è stato aggiunto alla sezione Ruoli, come mostrato di seguito.

Passo 3) Applica la modifica e controlla il messaggio qui sotto.
- Fai clic sul pulsante Distribuisci.
- Viene visualizzato il messaggio "Utente 'ABHI_TEST' cambiato".

4. Reimpostazione della password utente
Per reimpostare la password di un utente, accedere al nodo secondario Utente sotto il nodo Sicurezza e fare doppio clic su di esso. Si aprirà la finestra Utente.
Passo 1) Inserisci le nuove credenziali come mostrato di seguito.
- Inserisci la nuova password.
- Inserisci la password di conferma.
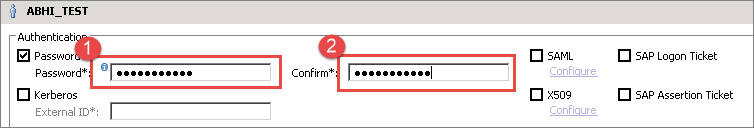
Passo 2) Salva la nuova password come mostrato di seguito.
- Fai clic sul pulsante Distribuisci.
- Viene visualizzato il messaggio "Utente 'ABHI_TEST' cambiato".

5. Riattivare o disattivare l'utente
Accedete al sotto-nodo Utente sotto il nodo Sicurezza e fate doppio clic su di esso. Si aprirà la finestra Utente.
Nella barra degli strumenti è presente un'icona "Disattiva utente", mostrata qui sotto. Fai clic su di essa.

Apparirà una finestra di conferma, come mostrato di seguito. Fare clic sul pulsante Sì.

Viene visualizzato il messaggio "Utente 'ABHI_TEST' disattivato". L'icona di disattivazione si trasforma in "Attiva utente", consentendo di riattivare l'utente tramite la stessa icona.
SAP Gestione delle licenze HANA
È necessaria una chiave di licenza per utilizzare SAP Database HANA. Una chiave di licenza può essere installata ed eliminata utilizzando SAP HANA Studio, il SAP Lo strumento da riga di comando HANA HDBSQL e l'editor di query HANA SQL.
Migliori SAP Il database HANA supporta due tipi di chiave di licenza:
- Chiave di licenza permanente: Le chiavi di licenza permanenti sono valide fino alla data di scadenza. Prima di tale data è necessario richiedere e attivare una nuova chiave. Alla scadenza della chiave, viene installata automaticamente una chiave di licenza temporanea valida per 28 giorni.
- Chiave di licenza temporanea: Questo viene installato automaticamente con un nuovo SAP Installazione del database HANA. È valida per 90 giorni, dopodiché è possibile richiedere una chiave permanente da SAP.
Autorizzazione per la gestione delle licenze
Il privilegio "LICENSE ADMIN" è necessario per la gestione delle licenze. SAP HANA Cloud è gestito tramite abbonamento, quindi non è necessario installare manualmente alcuna chiave.
SAP Controllo HANA
SAP Le funzionalità di auditing di HANA consentono di monitorare e registrare le azioni eseguite nel SAP Sistema HANA. La funzionalità di auditing deve essere attivata per il sistema prima di poter creare una policy di audit.
Autorizzazione per SAP Controllo HANA
Il privilegio di sistema “AUDIT ADMIN” è richiesto per SAP Audit di HANA.
