
Progetto di test di applicazioni per il settore bancario
 Team editoriale
⚡ Riepilogo intelligente
Il test delle applicazioni nel settore bancario convalida la funzionalità, le prestazioni e la sicurezza del software finanziario che gestisce transazioni sensibili. Questo tutorial illustra le conoscenze specifiche del settore, le caratteristiche delle applicazioni bancarie, le fasi di test, esempi di casi di test e le principali strategie di mitigazione dei rischi specifici del settore bancario e finanziario.

Test del dominio bancario
Test del dominio bancario Il testing è il processo di test del software di un'applicazione bancaria per verificarne funzionalità, prestazioni e sicurezza. Lo scopo principale del testing di un'applicazione bancaria è garantire che tutte le attività e le funzionalità del software bancario funzionino correttamente senza errori e che il software rimanga protetto.
Il settore BFSI (Bancario, dei Servizi Finanziari e Assicurativi) è il maggiore consumatore di servizi IT. Le applicazioni bancarie gestiscono direttamente dati finanziari riservati, pertanto è fondamentale che ogni attività svolta dal software bancario funzioni in modo affidabile e senza errori. Il software bancario esegue funzioni quali trasferimenti e depositi di fondi, consultazione del saldo, cronologia delle transazioni e prelievi. Il test di un'applicazione bancaria garantisce che queste attività non solo vengano eseguite correttamente, ma siano anche protette dagli hacker.
Unisciti gratuitamente al nostro progetto di test bancari in tempo reale
Cos'è il dominio nei test?
Dominio in fase di test Si riferisce al settore per il quale viene creato il progetto di test del software. Il termine è usato frequentemente quando si parla di progetti e sviluppo software. Esempi includono il settore assicurativo, il settore bancario, il settore della vendita al dettaglio e il settore delle telecomunicazioni.
Mentre lo sviluppoping Per qualsiasi progetto specifico di un determinato settore, è solitamente richiesto l'aiuto di un esperto del settore. Gli esperti del settore sono maestri della materia e conoscono l'applicazione a fondo.
Perché la conoscenza del dominio è importante?
La conoscenza del dominio è essenziale per testare qualsiasi prodotto software, poiché migliora direttamente la copertura dei test, l'individuazione dei difetti e la fiducia degli stakeholder. Un tester che comprende i flussi di lavoro del settore bancario può individuare casi limite che un tester non esperto del settore non riuscirebbe a rilevare.
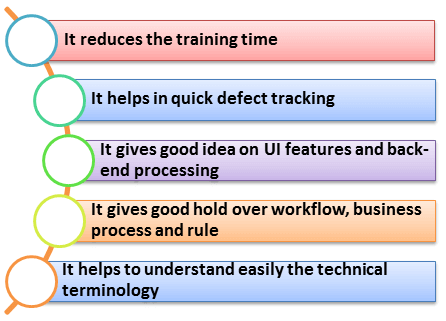
Conoscenza del settore bancario – Introduzione
I concetti relativi al settore bancario sono vasti e possono essere suddivisi in due sottosettori principali:
- Settore bancario tradizionale
- settore bancario basato sui servizi
La tabella seguente elenca i servizi che questi due sottosettori comprendono.
| Settore | Servizi inclusi |
|---|---|
| Settore bancario tradizionale | Servizi bancari di base, servizi bancari per le imprese, servizi bancari al dettaglio |
| settore bancario basato sui servizi | Core, Corporate, Retail, Prestiti, Finanziamenti commerciali, Private banking, Finanziamenti al consumo, Banche islamiche, Canali di erogazione ai clienti / Consegna front-end |
In base alla portata del tuo progetto, potresti dover testare uno o tutti i servizi sopra elencati. Prima di iniziare i test, assicurati di avere una conoscenza approfondita del servizio che stai testando.
Caratteristiche di un'applicazione bancaria
Prima di iniziare i test, è importante tenere a mente le caratteristiche standard previste per qualsiasi applicazione bancaria, in modo da poter orientare le attività di test verso il raggiungimento di tali caratteristiche. Un'applicazione bancaria standard dovrebbe soddisfare i seguenti requisiti:
- Supporta migliaia di sessioni utente simultanee.
- Si integra con numerose altre applicazioni, come conti di trading, servizi di pagamento delle bollette e carte di credito.
- Elabora transazioni rapide e sicure.
- Includere un sistema di archiviazione di grandi dimensioni.
- Offrire elevate capacità di verifica per la risoluzione dei problemi dei clienti.
- Gestire flussi di lavoro aziendali complessi.
- Supporto per utenti su più piattaforme (Mac, Linux, Unix, Windows).
- Supporto per utenti dislocati in più sedi.
- Supporto per utenti multilingue.
- Assistenza agli utenti su diversi sistemi di pagamento (VISA, AMEX, MasterCard).
- Supporto a molteplici settori di servizi (prestiti, servizi bancari al dettaglio, ecc.).
- Fornire un meccanismo di gestione delle catastrofi a prova di errore.
Tipologie di applicazioni bancarie da testare
Prima della mappaping Durante le fasi di test, è utile sapere quali applicazioni bancarie sono tipicamente incluse nell'ambito di applicazione:
- Sistema bancario centrale (CBS): Sistema centralizzato per depositi, prestiti e conti correnti.
- Banca netta: Portale web dedicato ai clienti per bonifici e pagamenti di bollette.
- Servizi bancari per smarthpone: iOS e Android applicazioni con dati biometrici e notifiche.
- Software per sportelli automatici e chioschi: software integrato negli sportelli automatici.
- Gateway di pagamento: Gestori di transazioni con carta, UPI e portafoglio elettronico.
- Moduli relativi a prestiti e tesoreria: Applicazioni back-office per il credito e il cambio valuta.
Fasi di test nel test delle applicazioni bancarie
Una volta individuate le applicazioni interessate, i test si svolgono in genere nelle seguenti fasi.
- Analisi dei requisiti: Svolto dall'analista aziendale, che raccoglie e documenta i requisiti per una specifica applicazione bancaria.
- Requisito Revista: Gli analisti della qualità, gli analisti aziendali e i responsabili dello sviluppo esaminano il documento dei requisiti e lo verificano per assicurarsi che non interferisca con i flussi di lavoro esistenti.
- Documentazione sui requisiti aziendali: Gli analisti della qualità preparano documenti sui requisiti aziendali che coprono ogni requisito esaminato.
- Test del database: La parte più importante del testing delle applicazioni bancarie. Verifica l'integrità dei dati, il caricamento dei dati, la migrazione dei dati, le stored procedure, la convalida delle funzioni e le regole aziendali.
- Test d'integrazione: Sotto Test d'integrazione, tutti i componenti sviluppati vengono integrati e validati insieme.
- Test funzionale: Attività di test standard come Test Case In questa fase si svolgono la preparazione, la revisione dei casi di test e l'esecuzione.
- Test di sicurezza: Garantisce che il software sia privo di falle di sicurezza. Il team QA dovrebbe includere scenari sia negativi che positivi per tentare di penetrare nel sistema e segnalare le vulnerabilità prima che vengano scoperte da terzi non autorizzati. Le banche dovrebbero inoltre implementare la convalida dell'accesso a più livelli, come le password monouso. Strumenti di automazione comunemente utilizzati per Test di sicurezza includere IBM AppScan e HP WebInspect, mentre Test manuale spesso si affida a Proxy Sniffer, Paros Proxy e HTTP Watch.
- Test di usabilità: Garantisce che gli utenti con disabilità possano utilizzare il sistema con la stessa facilità di qualsiasi altro utente, ad esempio tramite sportelli automatici dotati di guida audio e tastiere Braille per una maggiore accessibilità.
- Test di accettazione dell'utente: La fase finale, eseguita dagli utenti finali, serve a confermare che l'applicazione si comporti correttamente in scenari reali.
Esempio di test case per l'applicazione di accesso a Net Banking
La sicurezza è fondamentale per qualsiasi applicazione bancaria. Durante la fase di preparazione dei test, il team di QA dovrebbe includere sia scenari negativi che positivi per testare il sistema e segnalare le vulnerabilità prima che vengano individuate da persone non autorizzate. Ciò significa scrivere non solo casi di test negativi, ma anche test distruttivi.
La tabella seguente illustra i casi di test generici per un'applicazione bancaria.
| Zona | Casi di test campione |
|---|---|
| Admin | Verifica l'accesso dell'amministratore con dati validi e non validi; accesso dell'amministratore senza dati; tutti i link alla home page dell'amministratore; cambio password dell'amministratore con dati validi, non validi ed esistenti; disconnessione dell'amministratore. |
| Nuova filiale | Crea un nuovo ramo con dati validi, non validi ed esistenti; crea senza dati; reimposta e annulla; aggiorna il ramo con dati validi, non validi ed esistenti; annulla; elimina il ramo con e senza dipendenze; cerca ramo. |
| Nuovo ruolo | Crea un nuovo ruolo con dati validi, non validi o esistenti; crea senza dati; verifica la descrizione e i tipi di ruolo; annulla e reimposta; elimina il ruolo con e senza dipendenze; verifica i collegamenti nella pagina dei dettagli del ruolo. |
| Clienti e visitatori | Verificare tutti i link per visitatori e clienti; accesso del cliente con dati validi, non validi o mancanti; accesso dell'operatore bancario con dati validi, non validi o mancanti. |
| Nuovi utenti | Crea un nuovo utente con dati di filiale validi, non validi ed esistenti; crea senza dati; annulla e reimposta; aggiorna l'utente con dati validi, non validi ed esistenti; annulla; elimina l'utente. |
Sfide nella verifica del settore bancario e relative strategie di mitigazione.
Anche con fasi di test e modelli rigorosi, i tester si trovano ad affrontare diverse sfide ricorrenti nei progetti bancari. Le soluzioni descritte di seguito si sono dimostrate efficaci in progetti reali.
| La sfida | Mitigazione |
|---|---|
| Accedere ai dati di produzione e replicarli come dati di test è difficile. | Garantire che i dati di test soddisfino i requisiti di conformità normativa e mantenerne la riservatezza attraverso la mascheratura dei dati, l'utilizzo di dati di test sintetici e i test di integrazione del sistema. |
| La migrazione da un vecchio sistema bancario a uno nuovo, compresi routine, procedure e caricamento dei dati, rappresenta la sfida più grande. | Eseguire test completi di migrazione dei dati e test di regressione sia sui vecchi che sui nuovi sistemi, confrontando i risultati fino a quando non coincidono. |
| I requisiti potrebbero essere documentati in modo inadeguato, lasciando delle lacune funzionali. I requisiti non funzionali sono spesso privi di documentazione, quindi i tester non sanno se sia necessario testarli. | I tester dovrebbero partecipare fin dalla fase di analisi dei requisiti e rivedere attivamente i requisiti aziendali. |
| Verificare che il sistema rispetti le politiche e le procedure desiderate. | Eseguire test di conformità e conformità alle normative. |
| L'ambito e le tempistiche si espandono con l'integrazione delle applicazioni bancarie con Internet e Mobile bancario. | Quando l'applicazione bancaria presenta numerose interfacce esterne, è necessario prevedere un tempo sufficiente per i test di integrazione. |
