
Sådan håndteres cookies i Selenium webdriver
 Krishna Rungta
⚡ Smart opsummering
Cookies gemmer brugerpræferencer og sessionsidentifikatorer som nøgle-værdi-par, og Selenium WebDriver kan læse, gemme og afspille dem igen, så en automatiseret test springer loginskærmen over ved hver efterfølgende kørsel.
En HTTP-cookie består af oplysninger om brugeren og deres præferencer. Den gemmer oplysninger ved hjælp af et nøgle-værdi-par. Det er et lille stykke data, der sendes fra en webapplikation og gemmes i webbrowseren, mens brugeren browser på det pågældende websted.
Hvis du er ny inden for emnet, så start med denne guide cookie test.
Selenium Forespørgselskommandoer til cookies
In Selenium Med WebDriver kan vi forespørge om og interagere med cookies ved hjælp af de indbyggede metoder nedenfor. Hver af dem nås via driver.manage(), som returnerer grænsefladen Options.
| Selenium Forespørgselskommandoer | Produktion |
|---|---|
| driver.manage().getCookies(); | Returnerer listen over alle cookies |
| driver.manage().getCookieNamed(arg0); | Returnerer en specifik cookie i henhold til navn |
| driver.manage().addCookie(arg0); | Opretter og tilføjer cookien |
| driver.manage().deleteCookie(arg0); | Sletter en specifik cookie |
| driver.manage().deleteCookieNamed(arg0); | Sletter en specifik cookie i henhold til navn |
| driver.manage().sletAlleCookies(); | Sletter alle cookies |
Hvorfor håndtere (accepter) cookies i Selenium?
Hver cookie er forbundet med et navn, værdi, domæne, sti, udløb og status for, om den er sikker eller ej. For at validere en klient parser en server alle disse værdier i en cookie.
Når test en webapplikation ved hjælp af Selenium WebDriver, skal du muligvis oprette, opdatere eller slette en cookie.
For eksempel når man automatiserer en onlinebutikping applikationen, kan du være nødt til at automatisere testscenarier som at afgive ordre, se indkøbskurv, betalingsoplysninger, ordrebekræftelse osv.
Hvis cookies ikke gemmes, skal du udføre login-handlingen hver gang, før du udfører de ovennævnte testscenarier. Dette vil øge din kodningsindsats og udførelsestid.
Løsningen er at gemme cookies i en fil. Later, hent værdierne for cookien fra denne fil og tilføj dem til din nuværende browsersession. Som et resultat kan du springe login-trinnene over i alle test sag fordi din chaufførsession har disse oplysninger.
Applikationsserveren behandler nu din browsersession som godkendt og fører dig direkte til din ønskede URL.
Sådan håndteres cookies i Selenium
Vi vil bruge https://demo.guru99.com/test/cookie/selenium_aut.php til vores demo formål.
Dette vil være en 2-trins proces.
Trin 1) Log ind i applikationen, og gem den genererede godkendelsescookie.
Demoapplikationen præsenterer den almindelige loginformular, der er vist nedenfor.

Trin 2) Brug den gemte cookie til at logge ind på applikationen igen uden at bruge et bruger-id og en adgangskode.
Trin 1) Lagring af cookieoplysninger
package CookieExample;

import java.io.BufferedWriter;
import java.io.File;
import java.io.FileWriter;
import java.util.Set;
import org.openqa.selenium.By;
import org.openqa.selenium.WebDriver;
import org.openqa.selenium.chrome.ChromeDriver;
import org.openqa.selenium.Cookie;

public class cookieRead{
        public static void main(String[] args)
    {
    	WebDriver driver;
        System.setProperty("webdriver.chrome.driver","G:///chromedriver.exe");
		driver=new ChromeDriver();
		driver.get("https://demo.guru99.com/test/cookie/selenium_aut.php");


        // Input Email id and Password If you are already Register
        driver.findElement(By.name("username")).sendKeys("abc123");
        driver.findElement(By.name("password")).sendKeys("123xyz");
        driver.findElement(By.name("submit")).click();

        // create file named Cookies to store Login Information
        File file = new File("Cookies.data");
        try
        {
            // Delete old file if exists
			file.delete();
            file.createNewFile();
            FileWriter fileWrite = new FileWriter(file);
            BufferedWriter Bwrite = new BufferedWriter(fileWrite);
            // loop for getting the cookie information

            // loop for getting the cookie information
            for(Cookie ck : driver.manage().getCookies())
            {
                Bwrite.write((ck.getName()+";"+ck.getValue()+";"+ck.getDomain()+";"+ck.getPath()+";"+ck.getExpiry()+";"+ck.isSecure()));
                Bwrite.newLine();
            }
            Bwrite.close();
            fileWrite.close();

        }
        catch(Exception ex)
        {
            ex.printStackTrace();
        }
    }
}
⚠️ Versionsnotat: System.setProperty-linjen bevares præcis som den oprindelige vejledning skrev den. Fra Selenium 4.6 og fremefter, Selenium Manager downloader og konfigurerer automatisk den matchende Chrome-driver, så den linje ikke længere er nødvendig i en nuværende opsætning. Den originale kode forbliver uændret nedenfor og kompileres stadig.
Code Forklaring
- Opret en WebDriver-instans.
- Besøg hjemmesiden ved hjælp af driver.get(“https://demo.guru99.com/test/cookie/selenium_aut.php”).
- Log ind på applikationen.
- Læs cookieoplysningerne ved hjælp af
driver.manage().getCookies();
- Gem cookieoplysningerne ved hjælp af filenWriter klasse til at skrive strømme af tegn, og BufferedWriter at skrive teksten ind i en fil med navnet Cookies.data.
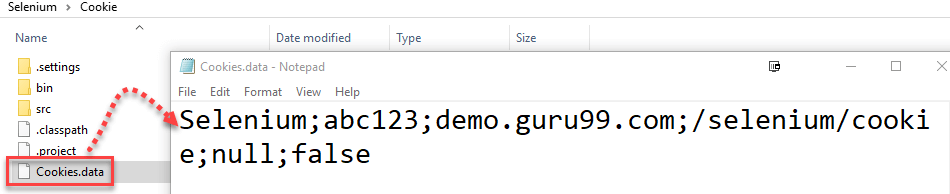
- Cookies.data-filen gemmer alle cookieoplysninger sammen med navn, værdi, domæne og sti. Vi kan hente disse oplysninger og logge ind på applikationen uden at indtaste loginoplysningerne.
Når du har kørt ovenstående kode, oprettes Cookies.data-filen i projektets mappestruktur. Åbn filen, og du kan se loginoplysningerne til AUT'en gemt i cookieformat, som det fremhævede skærmbillede nedenfor viser.
Trin 2) Brug af gemt cookie til at logge ind på applikationen
Nu vil vi tilgå den cookie, der blev genereret i trin 1, og bruge den til at godkende vores session i applikationen.
package CookieExample;

import java.io.BufferedReader;
import java.io.File;
import java.io.FileReader;
import java.util.Date;
import java.util.StringTokenizer;
import org.openqa.selenium.Cookie;
import org.openqa.selenium.WebDriver;
import org.openqa.selenium.chrome.ChromeDriver;

public class CookieWrite
{

	public static void main(String[] args){
    	WebDriver driver;
       	System.setProperty("webdriver.chrome.driver","G://chromedriver.exe");
        driver=new ChromeDriver();
    try{

        File file = new File("Cookies.data");
        FileReader fileReader = new FileReader(file);
        BufferedReader Buffreader = new BufferedReader(fileReader);
        String strline;
        while((strline=Buffreader.readLine())!=null){
        StringTokenizer token = new StringTokenizer(strline,";");
        while(token.hasMoreTokens()){
        String name = token.nextToken();
        String value = token.nextToken();
        String domain = token.nextToken();
        String path = token.nextToken();
        Date expiry = null;

        String val;
        if(!(val=token.nextToken()).equals("null"))
		{
        	expiry = new Date(val);
        }
        Boolean isSecure = new Boolean(token.nextToken()).
        booleanValue();
        Cookie ck = new Cookie(name,value,domain,path,expiry,isSecure);
        System.out.println(ck);
        driver.manage().addCookie(ck); // This will add the stored cookie to your current session
        }
        }
        }catch(Exception ex){
        ex.printStackTrace();
        }
        driver.get("https://demo.guru99.com/test/cookie/selenium_aut.php");
}
	}
Output: Du føres direkte til skærmen for login-gennemførelse uden at indtaste bruger-id og adgangskode.
BEMÆRK: Brug hård opdatering, hvis du ser loginsiden efter at have udført ovenstående script.
⚠️ Java noter: Læserskriptet bruger new Boolean(String) og new Date(String), som begge er udfaset af JDK for længe siden. På en moderne JDK er ækvivalenterne Boolean.parseBoolean(token.nextToken()) og en java.time parser. De originale linjer er bevaret ovenfor; behandl noten som den moderne erstatning snarere end en redigering.
Cookieattributter og Selenium Cookieklasse
De to ovenstående scripts flytter seks felter ind og ud af en fil. Det er præcis disse felter, som org.openqa.selenium.Cookie-klassen eksponerer, og kendskab til dem gør tokenizer-løkken i trin 2 meget nemmere at læse.
| Attribut | Adgang | Hvad det betyder |
|---|---|---|
| Navn | getName () | Den nøgle, som serveren slår op, for eksempel JSESSIONID. |
| Værdi | getValue () | De lagrede data, normalt sessionsidentifikatoren. |
| Domæne | getDomain() | Den vært, som browseren sender cookien tilbage til. |
| Sti | hentPath() | URL præfikset som cookien gælder for. |
| udløb | hentUdløb() | Datoen, hvor cookien udgår. En null-værdi betyder en sessionscookie. |
| Sikkert | erSikker() | Sand, når cookien kun sendes via HTTPS. |
| Kun Http | erKunHttp() | Sandt når JavaScriptet på siden kan ikke læse cookien. |
| SammeSite | hentSammeSite() | Streng, Lax eller Ingen. Tilføjet i Selenium 4. |
I stedet for den konstruktør med seks argumenter, der blev brugt i trin 2, opbygger den nuværende kode normalt en cookie gennem den indre Builder-klasse, som lader dig kun indstille de felter, du er interesseret i.
Cookie sessionCookie = new Cookie.Builder("JSESSIONID", "A1B2C3D4")
        .domain("demo.guru99.com")
        .path("/")
        .isSecure(true)
        .isHttpOnly(true)
        .build();

driver.manage().addCookie(sessionCookie);
Én regel fanger de fleste: et cookieobjekt kan ikke redigeres, efter det er oprettet. For at ændre en værdi sletter du den gamle cookie og tilføjer en genopbygget kopi, hvilket er grunden til, at Builder er så nyttig.
Cookie original = driver.manage().getCookieNamed("JSESSIONID");
driver.manage().deleteCookie(original);

Cookie updated = new Cookie.Builder(original.getName(), "NEW-VALUE")
        .domain(original.getDomain())
        .path(original.getPath())
        .isSecure(original.isSecure())
        .build();

driver.manage().addCookie(updated);
Almindelige cookiefejl i Selenium WebDriver og hvordan man retter dem
Cookiekode har en tendens til at fejle på et lille antal forudsigelige måder. Tabellen nedenfor viser de oftest rapporterede fejl, sammen med årsagen og løsningen.
| Symptom | Årsag | Fix |
|---|---|---|
| Ugyldig cookiedomæneundtagelse | addCookie blev kaldt før navigation til webstedet, så browseren er stadig på about:blank. | Kald driver.get på destinationsdomænet først, og tilføj derefter cookien. |
| Kan ikke indstille cookieundtagelse | Cookiedomænet matcher ikke den side, der aktuelt er indlæst. | Fjern domænefeltet, eller indstil det til den præcise vært for den åbne side. |
| Login-siden vises stadig efter tilføjelse af cookien | Siden blev gengivet, før cookien eksisterede. | Kald driver.navigate().refresh(), hvilket er hvad ovenstående BEMÆRKNING betyder med en hård opdatering. |
| getCookieNamed returnerer null | Navnet er stavet forkert, eller cookien tilhører en anden sti eller et andet underdomæne. | Dump alle cookies med getCookies og sammenlign navnene. |
| Den gemte cookie afvises ved en senere kørsel | Udløbsdatoen er overskredet, eller serveren afsluttede sessionen. | Regenerer Cookies.data ved at køre trin 1 igen. |
Hvis browseren åbner og godkender korrekt, men scriptet fejler bagefter, er cookien sandsynligvis ikke skyld i det. undtagelseshåndtering i Selenium er den hurtigste rute fra det punkt, og en dedikeret Firefox profil er det sædvanlige alternativ, når du ønsker, at sessionsdata skal overleve uden en fil overhovedet.
