
O que é um ataque de negação de serviço (DoS)? Definição e prevenção.
 Equipe editorial
⚡ Resumo Inteligente
Os ataques de negação de serviço (DoS) sobrecarregam um alvo, como um servidor web, com mais solicitações do que ele consegue processar, negando o acesso a usuários legítimos. Esta página explica como funcionam os ataques DoS e DDoS e como se defender contra eles.
O que é ataque de negação de serviço (DoS)?
Um ataque DoS é usado para negar o acesso de usuários legítimos a um recurso, como um site, rede, e-mails, etc., ou para torná-lo extremamente lento. DoS é a sigla para Negação de Serviço. Esse tipo de ataque geralmente é implementado sobrecarregando o recurso alvo, como um servidor web, com muitas solicitações simultâneas. Isso resulta na falha do servidor em responder a todas as solicitações. O efeito disso pode ser a queda dos servidores ou a sua lentidão.
Cortar alguns negócios da Internet pode levar a perdas significativas de negócios ou dinheiro. A internet e redes de computadores A internet impulsiona muitos negócios. Algumas organizações, como gateways de pagamento e sites de comércio eletrônico, dependem inteiramente da internet para operar.
Neste tutorial, você aprenderá o que é um ataque de negação de serviço, como ele é realizado e como você pode se proteger contra esses ataques.
Tipos de ataques de negação de serviço (DoS)
Existem dois tipos de ataques DoS, a saber:
- DoS – este tipo de ataque é realizado por um único host.
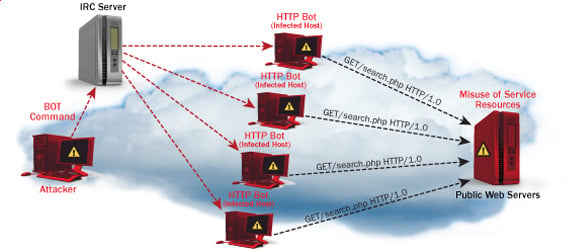
- Ataque de negação de serviço distribuído (DoS distribuído) – esse tipo de ataque é realizado por várias máquinas comprometidas que têm como alvo a mesma vítima. Ele inunda a rede com pacotes de dados.
O diagrama abaixo contrasta um DoS de fonte única com um DDoS controlado por botnet.
Como funcionam os ataques de negação de serviço (DoS)?
Vamos analisar como os ataques de negação de serviço (DoS) são realizados e as técnicas utilizadas. Analisaremos cinco tipos comuns de ataques.
Ping da Morte
O ping O comando geralmente é usado para testar a disponibilidade de um recurso de rede. Ele funciona enviando pequenos pacotes de dados para o recurso de rede. ping O programa da morte aproveita-se disso e envia pacotes de dados acima do limite máximo (65,536 bytes) que TCP / IP A fragmentação TCP/IP permite que os pacotes sejam divididos em pequenos pedaços que são enviados ao servidor. Como os pacotes de dados enviados são maiores do que o servidor consegue processar, ele pode travar, reiniciar ou apresentar falhas.
Smurf
Esse tipo de ataque utiliza grandes quantidades de mensagens do Protocolo de Controle da Internet (ICMP). ping Tráfego direcionado a um endereço de broadcast da Internet. O endereço IP de resposta é falsificado para o da vítima pretendida. Todas as respostas são enviadas para a vítima em vez do IP usado para o ataque. pingComo um único endereço de broadcast da Internet pode suportar no máximo 255 hosts, um ataque Smurf amplifica um único host. ping 255 vezes. O efeito disso é a lentidão da rede a um ponto em que se torna impossível utilizá-la.
Buffer Overflow
Um buffer é um local de armazenamento temporário em RAM É utilizada para armazenar dados para que a CPU possa manipulá-los antes de gravá-los de volta no disco. BufferOs buffers têm um limite de tamanho. Esse tipo de ataque sobrecarrega o buffer com mais dados do que ele pode armazenar. Isso causa o estouro do buffer e corrompe os dados contidos nele. Um exemplo de estouro de buffer é o envio de e-mails com nomes de arquivos que possuem 256 caracteres.
Lágrima
Este tipo de ataque utiliza pacotes de dados maiores. O TCP/IP os divide em fragmentos que são montados no host receptor. O invasor manipula os pacotes à medida que são enviados para que eles se sobreponham. Isso pode fazer com que a vítima pretendida trave ao tentar remontar os pacotes.
Ataque SYN
SYN é uma forma abreviada para SyncUm ataque SYN explora a vulnerabilidade do handshake de três vias para estabelecer comunicação usando TCP. Ele funciona inundando a vítima com mensagens SYN incompletas, fazendo com que a máquina da vítima aloque recursos de memória que nunca são usados e negando acesso a usuários legítimos.
Ferramentas de ataque DoS
A seguir estão algumas das ferramentas que podem ser usadas para realizar ataques DoS.
- Nemesy – esta ferramenta pode ser usada para gerar pacotes aleatórios. Ela funciona em WindowsEsta ferramenta pode ser baixada de http://packetstormsecurity.com/files/25599/nemesy13.zip.html . Devido à natureza do programa, se você tiver um antivírus, provavelmente será detectado como um vírus.
- Land e LaTierra – esta ferramenta pode ser usada para falsificação de IP e abertura de conexões TCP.
- Blast – esta ferramenta pode ser baixada de http://www.opencomm.co.uk/products/blast/features.php
- Panther – esta ferramenta pode ser usada para inundar a rede da vítima com pacotes UDP.
- Botnets – são multidões de computadores comprometidos na Internet que podem ser usados para realizar um ataque distribuído de negação de serviço.
Verifique também: - Melhor GRÁTIS DDoS Attack Ferramenta on-line | Programas | Sites
Como prevenir ataques DoS?
Uma organização pode adotar a seguinte política para se proteger contra ataques de negação de serviço.
- Ataques como o SYN flooding exploram falhas no sistema operacional. A instalação de patches de segurança pode ajudar a reduzir as chances de ocorrência desses ataques.
- Os sistemas de detecção de intrusão também podem ser usados para identificar e até mesmo impedir atividades ilegais.
- firewalls pode ser usado para impedir ataques DoS simples, bloqueando todo o tráfego proveniente de um invasor, identificando seu IP.
- Roteadores pode ser configurado através da Lista de Controle de Acesso para limitar o acesso à rede e eliminar suspeitas de tráfego ilegal.
Atividade de Hacking: Ping da Morte
Vamos assumir que você está usando Windows Para este exercício, assumiremos que você possui pelo menos dois computadores na mesma rede. Ataques de negação de serviço (DoS) são ilegais em redes que você não tem autorização para atacar. Por isso, você precisará configurar sua própria rede para este exercício.
Abra o prompt de comando no computador de destino.
Digite o comando ipconfig. Você obterá resultados semelhantes aos mostrados abaixo.

Para este exemplo, estamos usando Mobile Detalhes da conexão de banda larga. Anote o endereço IP. Observação: para que este exemplo seja mais eficaz, você deve usar um Rede LAN.
Acesse o computador que deseja usar para o ataque e abra o prompt de comando.
Nós vamos ping nosso computador vítima com infinitos pacotes de dados de 65500.
Digite o seguinte comando:
ping 10.128.131.108 –t |65500
AQUI,
- "ping"envia os pacotes de dados para a vítima"
- “10.128.131.108” é o endereço IP da vítima
- “-t” significa que os pacotes de dados devem ser enviados até que o programa seja interrompido
- “-l” especifica a carga de dados a ser enviada à vítima
Você obterá resultados semelhantes aos mostrados abaixo.

Inundar o computador alvo com pacotes de dados não tem muito efeito sobre a vítima. Para que o ataque seja mais eficaz, você deve atacar o computador alvo com pings de mais de um computador.
O ataque acima pode ser usado para atacar roteadores. servidores web, etc.
Se quiser ver os efeitos do ataque no computador alvo, você pode abra o gerenciador de tarefas e visualizar as atividades da rede.
- Clique com o botão direito na barra de tarefas
- Selecione iniciar gerenciador de tarefas
- Clique na guia rede
- Você obterá resultados semelhantes aos seguintes

Se o ataque for bem-sucedido, você poderá ver um aumento nas atividades da rede.
Atividade de hacking: lançar um ataque DoS
Neste cenário prático, usaremos o Nemesy para gerar pacotes de dados e sobrecarregar o computador, roteador ou servidor alvo.
Como afirmado acima, o Nemesy será detectado como um programa ilegal pelo seu anti-vírus. Você terá que desabilitar o antivírus para este exercício.
- Baixe Nemesy de http://packetstormsecurity.com/files/25599/nemesy13.zip.html
- Descompacte-o e execute o programa Nemesy.exe
- Você obterá a seguinte interface
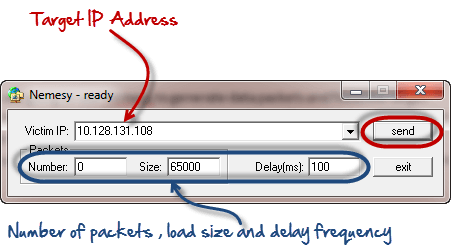
Insira o alvo Endereço IPNeste exemplo, utilizamos o mesmo endereço IP de destino que usamos no exemplo anterior.
AQUI,
- O valor 0 para o número de pacotes significa infinito. Você pode defini-lo para o número desejado se não quiser enviar um número infinito de pacotes de dados.
- O campo "tamanho" especifica a quantidade de bytes de dados a serem enviados e o campo "atraso" especifica o intervalo de tempo em milissegundos.
Clique no botão enviar.
Você deverá conseguir visualizar os seguintes resultados.

A barra de título mostrará o número de pacotes enviados.
Clique no botão "Parar" para interromper o programa e impedir que ele envie pacotes de dados.
Você pode monitorar o gerenciador de tarefas do computador de destino para ver as atividades da rede.
O que é um ataque de negação de serviço distribuído (DDoS)?
Um ataque DDoS é uma forma intensificada de um ataque DoS, onde o tráfego malicioso provém de múltiplas fontes – tornando mais difícil interromper o ataque bloqueando apenas uma delas. Num ataque DDoS, vários computadores comprometidos, coletivamente designados por botnet, são utilizados para inundar o sistema alvo com tráfego, causando assim uma negação de serviço. Estes ataques são mais difíceis de mitigar devido à sua natureza distribuída, uma vez que o atacante controla múltiplas fontes de tráfego.
