
Test basati sul rischio: approccio, matrice, processo ed esempi
 Team editoriale
⚡ Riepilogo intelligente
Il test basato sul rischio classifica ogni funzionalità in base alla probabilità di fallimento e al danno che tale fallimento causerebbe, quindi dedica le risorse di test disponibili prima agli elementi con il punteggio più alto, in ordine di priorità.

Test basati sul rischio
Test basati sul rischio (RBT) è un tipo di test del software basato sulla probabilità di rischio. Prevede la valutazione del rischio in base alla complessità del software, alla criticità aziendale, alla frequenza di utilizzo e alle aree che hanno maggiori probabilità di contenere un errore. difettoIl test basato sul rischio dà priorità al test delle funzionalità dell'applicazione software che hanno un impatto maggiore e che hanno maggiori probabilità di presentare difetti.
Il rischio è il verificarsi di un evento incerto con un effetto positivo o negativo sui criteri di successo misurabili di un progetto. Potrebbe trattarsi di un evento accaduto in passato, di un evento in corso o di qualcosa che potrebbe accadere in futuro. Questi eventi incerti possono avere un impatto sui costi, sugli obiettivi commerciali, tecnici e di qualità di un progetto.
I rischi possono essere positivi o negativi.
- Rischi positivi vengono definite opportunità e contribuiscono alla sostenibilità aziendale. Esempi includono investire in un nuovo progetto, modificare i processi aziendali e sviluppareping Nuovi Prodotti.
- Rischi negativi Questi fattori vengono definiti minacce e, per il successo del progetto, è necessario implementare le raccomandazioni volte a minimizzarli o eliminarli.
Poiché la tecnica alloca lo sforzo anziché aggiungere un nuovo livello di test, si posiziona sopra l'altro tipi di test del software piuttosto che sostituirne qualcuno.
Quando implementare i test basati sul rischio
I test basati sul rischio possono essere implementati in
- Progetti con vincoli di tempo, risorse o budget.
- Progetti in cui è possibile utilizzare l'analisi basata sul rischio per rilevare le vulnerabilità Attacchi di iniezione SQL.
- Test di sicurezza in ambienti di cloud computing.
- Nuovi progetti con elevati fattori di rischio, come la mancanza di esperienza con le tecnologie utilizzate o la mancanza di conoscenza del settore di riferimento.
- Modelli di erogazione incrementali e iterativi.
Processo di gestione del rischio
Analizziamo ora le fasi del processo di gestione del rischio.
Identificazione dei rischi
L'identificazione dei rischi può essere effettuata tramite workshop sui rischi, liste di controllo, brainstorming, interviste, la tecnica Delphi, diagrammi causa-effetto, lezioni apprese da progetti precedenti, analisi delle cause profonde e contatto con esperti del settore e specialisti in materia.
Un registro dei rischi è un foglio di calcolo che contiene l'elenco dei rischi identificati, delle potenziali risposte e delle cause principali. Viene utilizzato per monitorare e tracvalutare i rischi (sia minacce che opportunità) durante l'intero ciclo di vita del progetto. Le strategie di risposta al rischio possono essere utilizzate per gestire i rischi positivi e negativi.
Una struttura di scomposizione dei rischi (RBS) riveste un ruolo importante nella pianificazione dei rischi. Aiuta a identificare le aree a rischio e supporta un'efficace valutazione e monitoraggio dei rischi durante tutto il progetto. Contribuisce ad allocare tempo e risorse sufficienti per le attività di gestione dei rischi e a categorizzare le numerose fonti da cui possono derivare i rischi del progetto.
L'esempio seguente mostra come una struttura di scomposizione dei rischi (Risk Breakdown Structure) raggruppa i rischi di progetto in categorie in modo che nessuna fonte di rischio venga trascurata.

Analisi del rischio (include analisi quantitativa e qualitativa)
Una volta identificato l'elenco dei potenziali rischi, il passo successivo consiste nell'analizzarli e filtrarli in base alla loro rilevanza. Una delle tecniche di analisi qualitativa del rischio è la Matrice dei Rischi (trattata in una sezione successiva). Questa tecnica viene utilizzata per determinare la probabilità e l'impatto del rischio.
Pianificazione della risposta al rischio
In base all'analisi, possiamo decidere se i rischi richiedono una risposta. Ad esempio, alcuni rischi richiederanno una risposta nel piano di progetto, altri richiederanno una risposta nel monitoraggio del progetto e altri ancora non richiederanno alcuna risposta.
Il proprietario del rischio è responsabile dell'identificazione delle opzioni per ridurre la probabilità e l'impatto dei rischi assegnati.
La mitigazione del rischio è un metodo di risposta al rischio utilizzato per ridurre gli impatti negativi di possibili minacce. Ciò può essere fatto eliminando i rischi o riducendoli a un livello accettabile. Il diagramma seguente colloca la pianificazione della risposta al rischio all'interno del più ampio ciclo di gestione del rischio.

Contingenza del rischio
Per "contingenza" si intende la possibilità di un evento incerto il cui impatto è sconosciuto o imprevedibile. Un piano di emergenza è anche noto come piano d'azione o piano di riserva per gli scenari peggiori. In altre parole, determina quali misure potrebbero essere adottate quando si verifica un evento imprevedibile.
Monitoraggio e controllo dei rischi
Il processo di controllo e monitoraggio del rischio viene utilizzato per tracVengono analizzati i rischi identificati, monitorati i rischi residui, identificati nuovi rischi, aggiornato il registro dei rischi, analizzate le ragioni di eventuali modifiche, attuato il piano di risposta ai rischi e monitorati i fattori scatenanti dei rischi. Successivamente, viene valutata la loro efficacia nella riduzione del rischio.
Ciò può essere ottenuto mediante rivalutazioni del rischio, audit del rischio, analisi degli scostamenti e delle tendenze, misurazione delle prestazioni tecniche, riunioni di aggiornamento dello stato e riunioni retrospettive.
La tabella seguente fornisce informazioni sugli input, gli strumenti e gli output del monitoraggio e del controllo del rischio.
| Input per il monitoraggio e il controllo del rischio | Strumenti e tecniche per il monitoraggio e il controllo del rischio | Risultati del monitoraggio e controllo dei rischi |
|---|---|---|
| Piano di gestione del rischio | Audit sulla risposta al rischio del progetto | Piani di soluzione alternativa |
| Piano di risposta al rischio | Revisioni periodiche del rischio del progetto | Azione correttiva |
| Piano di comunicazione del progetto | Analisi dell'Earned Value | Richieste di modifica del progetto |
| Identificazione e analisi dei rischi aggiuntivi | Misurazione delle prestazioni tecniche | Aggiornamenti al piano di risposta ai rischi e alla lista di controllo per l'identificazione dei rischi. |
| Modifiche all'ambito | Pianificazione aggiuntiva della risposta al rischio | Banca dati sui rischi |
Dobbiamo ricordare che il rischio aumenta con i cambiamenti tecnologici, le dimensioni del progetto, la durata del progetto (un orizzonte temporale più lungo), il numero di enti finanziatori, le stime del progetto, l'impegno richiesto e la carenza di competenze adeguate.
Approccio di test basato sul rischio
Il processo di gestione descritto sopra alimenta l'approccio di test riportato di seguito. Ogni fase numerata produce un input che viene utilizzato dalla fase successiva.
- Analizza i requisiti.
- I documenti (SRS, FRS, casi d'uso) vengono esaminati. Questa attività ha lo scopo di individuare ed eliminare errori e ambiguità.
- L'approvazione dei requisiti è una delle tecniche di riduzione del rischio per evitare l'introduzione di modifiche tardive nel progetto. Qualsiasi modifica a un requisito dopo che il documento è stato definito come baseline comporta un processo di controllo delle modifiche e le successive approvazioni.
- Valutare i rischi calcolando la probabilità e l'impatto che ciascun requisito potrebbe avere sul progetto, tenendo in considerazione i criteri definiti quali costi, tempi, risorse, ambito, prestazioni tecniche, sicurezza, affidabilità e complessità.
- Identificare la probabilità di guasto e le aree ad alto rischio. Ciò può essere fatto utilizzando una matrice di valutazione del rischio.
- Utilizzare un registro dei rischi per elencare l'insieme dei rischi identificati. Aggiornare, monitorare e track i rischi periodicamente a intervalli regolari.
- In questa fase è necessario effettuare la profilazione del rischio per comprendere la capacità di rischio e i livelli di tolleranza al rischio.
- Dai la priorità ai requisiti in base alla valutazione.
- Viene definito il processo di test basato sul rischio.
- I rischi altamente critici e di media gravità possono essere considerati per la pianificazione, l'attuazione e il monitoraggio dei progressi delle misure di mitigazione. I rischi di bassa gravità possono essere tenuti sotto osservazione.
- La valutazione della qualità dei dati di rischio viene effettuata per analizzare la qualità dei dati.
- Pianifica e definisci i test in base alla valutazione.
- Applicare un approccio di test e tecniche di progettazione dei test appropriati, in modo che gli elementi a più alto rischio vengano testati per primi. Gli elementi ad alto rischio possono essere testati da una risorsa con una solida conoscenza del settore e una comprovata esperienza.
- È possibile utilizzare diverse tecniche di progettazione dei test, ad esempio: tavolo decisionale tecnica su elementi di test ad alto rischio e solo partizionamento per equivalenza per elementi di test a basso rischio.
- Casi test sono inoltre progettati per coprire molteplici funzionalità e scenari aziendali completi.
- Preparare i dati di prova, le condizioni di prova e il banco di prova.
- Revconsultare la documentazione del test — i piani di test, la strategia di test, i casi di test, i report di test e qualsiasi altro documento creato dal team di test.
- La revisione tra pari è un passo importante nell’identificazione dei difetti e nella riduzione dei rischi.
- Eseguire prove a secco e controlli di qualità sui risultati.
- I casi di test vengono eseguiti in base alla priorità dell'elemento di rischio.
- Mantenere tracÈ fondamentale stabilire una correlazione tra gli elementi a rischio, i test che li riguardano, i risultati di tali test e i difetti riscontrati durante le prove. Tutte le strategie di test eseguite correttamente ridurranno i rischi per la qualità.
- Il test basato sul rischio può essere utilizzato a ogni livello di test. componente, integrazione, sistema e test di accettazione.
- A livello di sistema, dobbiamo concentrarci su ciò che è più importante nell'applicazione. Questo può essere determinato analizzando la visibilità delle funzioni, la frequenza di utilizzo e il possibile costo di un eventuale guasto.
- Valutazione dei criteri di uscita: tutte le aree ad alto rischio sono state testate a fondo, con solo rischi residui di minore entità ancora da valutare.
- Riportare i risultati del test basato sul rischio e analizzare le metriche.
- Rivalutare gli eventi di rischio esistenti e i nuovi eventi di rischio sulla base degli indicatori chiave di rischio.
- Aggiornare il registro dei rischi.
- I piani di emergenza fungono da piano di riserva o di emergenza per i rischi ad alta esposizione.
- L'analisi dei difetti e la prevenzione dei difetti vengono utilizzate per eliminare i difetti.
- Ritest e Test di regressione Convalidare le correzioni dei difetti sulla base dell'analisi del rischio precalcolata, e le aree ad alto rischio dovrebbero essere coperte in modo più intensivo.
- Test di automazione basati sul rischio, ove fattibile.
- Calcolo del rischio residuo.
- Monitorare e controllare i rischi.
- I criteri di uscita o di completamento possono essere definiti separatamente per diversi livelli di rischio. Tutti i rischi principali sono stati affrontati con azioni appropriate o piani di emergenza e l'esposizione al rischio è pari o inferiore al livello concordato come accettabile per il progetto.
- Rivalutazione del profilo di rischio e feedback dei clienti.
Approccio al test basato sul rischio per il test del sistema
- Prova del sistema tecnico — Questa fase è nota come test ambientale e test di integrazione. Il test ambientale comprende test negli ambienti di sviluppo, test e produzione.
- Test del sistema funzionale — Test di tutte le funzionalità, caratteristiche, programmi e moduli. Lo scopo di questo test è valutare se il sistema soddisfa i requisiti specificati.
- Test del sistema non funzionale — Test dei requisiti non funzionali: prestazioni, prove di carico, prove di stress, test di configurazione, test di sicurezza, backup e recupero procedure e documentazione (documentazione di sistema, funzionamento e installazione).
Il diagramma sottostante fornisce una chiara panoramica del processo sopra descritto.

Il collaudo del sistema comprende sia test funzionali che test non funzionali.
Test funzionali garantisce che il prodotto o l'applicazione soddisfino i requisiti del cliente e dell'azienda. D'altra parte, test non funzionali Viene effettuato per verificare se il prodotto soddisfa le aspettative del cliente in termini di qualità, affidabilità, usabilità, prestazioni e compatibilità.
Come eseguire test basati sul rischio: processo completo
Questa sezione descrive il processo di test basato sul rischio, che si articola in cinque fasi.
- Identificazione dei rischi
- Analisi del rischio
- Risposta al rischio
- Test Scoping
- Definizione del processo di test
Le cinque fasi si susseguono come illustrato di seguito.

- In questo processo, i rischi vengono identificati e classificati, viene predisposto un registro preliminare dei rischi e si procede alla loro classificazione per individuare quelli significativi.
- La gestione del rischio implica la formulazione degli obiettivi di test a partire dai rischi e la selezione di tecniche appropriate affinché l'attività o la tecnica di test soddisfi tali obiettivi.
- Per calcolare il punteggio di efficacia del test, si tengono in considerazione le dipendenze documentate, i requisiti, i costi e i tempi necessari per il collaudo del software.
- Sco del testping Si tratta di un'attività di revisione che richiede la partecipazione di tutte le parti interessate e del personale tecnico. È importante attenersi all'ambito dei rischi concordato. Tali rischi devono essere affrontati mediante test e tutti i membri devono concordare sulle responsabilità loro assegnate e sul budget stanziato per queste attività.
- Una volta definito l'ambito dei test, gli obiettivi, i presupposti e le dipendenze per ciascuna fase di test devono essere raccolti nel formato standard.
L'esempio pratico riportato di seguito associa ciascun requisito al rischio corrispondente e all'obiettivo di test che lo affronta.

Consideriamo i requisiti funzionali F1, F2 e F3, e i requisiti non funzionali N1 e N2.
F1 — Requisito funzionale, R1 — Rischio associato a F1
- Obiettivo del test 1 — Dimostrare, tramite un test, che le caratteristiche e le funzionalità previste del sistema funzionano correttamente e che il rischio R1 può essere affrontato mediante test funzionali.
- Test — Il test delle pagine del browser viene eseguito per effettuare attività utente importanti e verificare che R1 (il rischio associato a F1) possa essere affrontato in una serie di scenari.
F2 — Requisito funzionale, R2 — Rischio associato a F2
- Obiettivo del test 2 — Dimostrare, tramite un test, che le caratteristiche e le funzionalità previste del sistema funzionano correttamente e che il rischio R2 può essere affrontato mediante test funzionali.
- Test — Il test delle pagine del browser viene eseguito per effettuare attività utente importanti e verificare che R2 possa essere gestito in una serie di scenari.
F3 — Requisito funzionale, R3 — Rischio associato a F3
- Obiettivo del test 3 — Dimostrare, tramite un test, che le caratteristiche e le funzionalità previste del sistema funzionano correttamente e che il rischio R3 può essere affrontato mediante test funzionali.
- Test — Il test delle pagine del browser viene eseguito per effettuare attività utente importanti e verificare che R3 possa essere gestito in una serie di scenari.
N1 — Requisito non funzionale, NR1 — Rischio associato a N1
- Obiettivo del test N1 — Dimostrare, tramite un test, che le caratteristiche operative del sistema funzionano correttamente e che il rischio NR1 può essere affrontato mediante test non funzionali.
- Test — Il test di usabilità è una tecnica utilizzata per valutare la facilità d'uso delle interfacce utente e per verificare che il problema NR1 possa essere risolto tramite test di usabilità.
N2 — Requisito non funzionale, NR2 — Rischio associato a N2
- Obiettivo del test N2 — Dimostrare, tramite un test, che le caratteristiche operative del sistema funzionano correttamente e che il rischio NR2 può essere affrontato mediante test non funzionali.
- Test - Test di sicurezza È una tecnica utilizzata per verificare se l'applicazione è sicura o vulnerabile agli attacchi, se vi sono fughe di informazioni e per verificare che NR2 possa essere affrontato tramite test di sicurezza.
Obiettivi specifici del test: I rischi e gli obiettivi di prova elencati sono specifici per le tipologie di prova, come riassunto di seguito.

Procedura per la progettazione del processo di test basato sul rischio
- Preparare un registro dei rischi. Questo registro documenta i rischi derivanti da un elenco generico dei rischi, da una checklist esistente e da sessioni di brainstorming.
- Includere i rischi associati ai requisiti funzionali e non funzionali del sistema (usabilità, sicurezza, prestazioni).
- Ad ogni rischio viene assegnato un identificativo univoco.
Le colonne 1 e 2 di tale registro contengono l'identificativo e la descrizione del rischio. Le colonne rimanenti sono descritte di seguito.
| Col n. | Intestazione di colonna | Descrizione |
|---|---|---|
| 3 | Probabilità | Probabilità che il sistema sia soggetto a questa modalità di guasto |
| 4 | Conseguenze | Impatto di questa modalità di guasto |
| 5 | Esposizione | Prodotto di probabilità e conseguenze (colonne 3 e 4) |
| 6 | Testare l'efficacia | Quanto sono sicuri i tester di poter affrontare questo rischio? |
| 7 | Testare il numero di priorità | Prodotto di probabilità, conseguenze ed efficacia del test (colonne 3, 4 e 6) |
| 8 | Obiettivo/i del test | Quale obiettivo di test verrà utilizzato per affrontare questo rischio? |
| 9 | Tecniche di prova | Quale metodo o tecnica viene utilizzato per affrontare questo rischio? |
| 10 | dipendenze | Ciò che i tester presuppongono e su cui fanno affidamento |
| 11 | Sforzo | Quanto impegno è richiesto per questo test? |
| 12 | Tempistica | Quanto tempo è necessario per eseguire questo test? |
| 13 | Fase di test A — Test unitari, Fase di test B — Test di integrazione, Fase di test C — Test di sistema | Nome della persona o del gruppo che svolge questa attività |
La probabilità (1 bassa, 5 alta) e le conseguenze (1 bassa, 5 alta) di ciascun rischio vengono valutate, come i due registri extracts mostra di seguito.
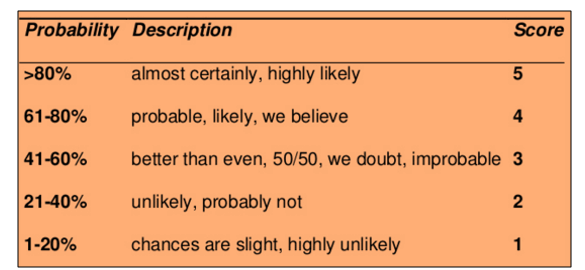

- Viene calcolata l'esposizione al test.
- Il tester analizza ciascun rischio e valuta se il rischio è testabile o meno.
- Gli obiettivi del test sono definiti per i rischi testabili.
- Il tester specifica l'attività di test che deve essere svolta in modo pianificato per raggiungere l'obiettivo del test (revisioni statiche, ispezioni, test di sistema, test di integrazione, test di accettazione, validazione HTML, test di localizzazione e così via).
- Queste attività di test possono essere classificate in fasi (test dei componenti o unit test(test di integrazione, test di sistema, test di accettazione).
- Talvolta, un rischio può essere affrontato attraverso più di una fase di test.
- Identificare le dipendenze e i presupposti (disponibilità di competenze, strumenti, ambienti di test e risorse).
- Viene calcolata l'efficacia del test. L'efficacia del test si riferisce al livello di fiducia del tester nella capacità del rischio di essere definitivamente affrontato attraverso il test. Il punteggio di efficacia del test è un numero compreso tra uno e cinque (5 = alta fiducia, 1 = bassa fiducia).
- Stimare l'impegno, il tempo necessario e il costo per preparare ed eseguire questi test.
I prossimi due extracts mostrano le colonne di registro rimanenti e il punteggio di efficacia del test in posizione.


- Viene calcolato il numero di priorità del test. Esso è il prodotto dei punteggi di probabilità, conseguenze ed efficacia del test.
- 125 (massimo) — un rischio molto grave che potrebbe essere rilevato tramite test.
- 1 (minimo) — un rischio molto basso che non verrebbe rilevato con i test.
- In base al numero di priorità del test, l'importanza del test può essere classificata come Alta (rosso), Media (giallo) e Bassa (verde). Gli elementi a rischio più elevato vengono testati per primi.
- Assegnare le attività di test alle diverse fasi di test. Designare il gruppo che eseguirà i test per ciascun obiettivo nelle varie fasi di test (test unitari, test di integrazione, test di sistema, test di accettazione).
La ripartizione tra le varie fasi di test è illustrata di seguito.
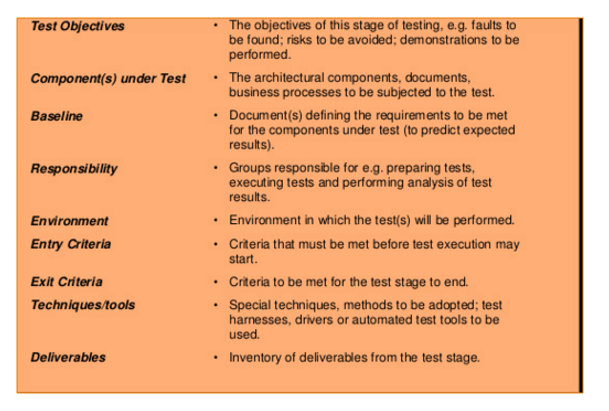
Ciò che è incluso e ciò che è escluso dall'ambito di test viene deciso nello schema di test.ping fase.
- Per ciascuna fase vengono definiti gli obiettivi del test, il componente da testare, le responsabilità, l'ambiente, i criteri di ingresso, i criteri di uscita, gli strumenti, le tecniche e i risultati attesi.
Obiettivo generico del test — questi obiettivi generici sono applicabili a molteplici progetti e applicazioni.
- Il componente soddisfa i requisiti ed è pronto per essere utilizzato in sottosistemi più ampi.
- Vengono affrontati i rischi associati ai tipi di test specifici e gli obiettivi del test vengono raggiunti.
- I componenti integrati sono assemblati correttamente e viene garantita la compatibilità delle interfacce tra i componenti.
- Il sistema soddisfa i requisiti funzionali e non funzionali specificati.
- I componenti del prodotto soddisfano le esigenze dell'utente finale nel suo ambiente operativo previsto.
- Una strategia di gestione del rischio viene utilizzata per identificare, analizzare e mitigare i rischi.
- Il sistema è conforme ai requisiti normativi del settore.
- Il sistema soddisfa i requisititracobblighi attuali.
- Istituzionalizzazione e raggiungimento di altri obiettivi specifici quali obiettivi di costo, tempistica e qualità.
- Sistemi, processi e persone soddisfano i requisiti aziendali.

È possibile definire obiettivi di test generici per le diverse fasi di test.
- Test dei componenti
- Test d'integrazione
- Test di sistema
- Test di accettazione
Consideriamo la fase di test del sistema.
- G4 e G5 dimostrano che il sistema soddisfa i requisiti funzionali (F1, F2, F3) e i requisiti non funzionali (N1, N2).
- Dimostrare, tramite test, che le caratteristiche e le funzionalità previste del sistema funzionano correttamente e che i rischi associati a F1, F2 e F3 possono essere affrontati mediante test funzionali.
- Dimostrare, tramite test, che le caratteristiche operative del sistema funzionano correttamente e che i rischi associati a N1 e N2 possono essere gestiti mediante test non funzionali.
- In base al numero di priorità del test, l'importanza del test può essere classificata come Alta (rosso), Media (giallo) e Bassa (verde).
Matrice di definizione delle priorità e di valutazione del rischio
La matrice di valutazione del rischio è una matrice probabilità-impatto. Fornisce al team di progetto una rapida panoramica dei rischi e della priorità con cui ciascuno di essi deve essere affrontato.
Risk rating = Probability x Severity
La probabilità è la misura della possibilità che si verifichi un evento incerto, in base all'esposizione in termini di tempo, prossimità e ripetizione. Viene espressa in percentuale.
Ciò può essere classificato come Frequente (A), Probabile (B), Occasionale (C), Raro (D), Improbabile (E) ed Eliminato (F).
- Frequente — Si prevede che si verifichi più volte nella maggior parte dei casi (91-100%).
- Probabile — È probabile che si verifichi più volte nella maggior parte dei casi (61-90%).
- Occasionale — Potrebbe verificarsi in qualche momento (41-60%).
- Assistenza — È improbabile che accada, anche se potrebbe verificarsi in qualche occasione (11-40%).
- Improbabile — Può verificarsi in circostanze rare ed eccezionali (0-10%).
- eliminata — Impossibile che accada (0%).
La gravità indica il grado di impatto del danno o della perdita causati dall'evento incerto. Viene valutata su una scala da 1 a 4 e può essere classificata come Catastrofica = 1, Critica = 2, Marginale = 3 e Trascurabile = 4.
- Catastrofico — Gravi conseguenze che rendono il progetto completamente improduttivo e potrebbero persino portare alla sua interruzione. Questo deve essere una priorità assoluta nella gestione del rischio.
- critico — Gravi conseguenze che possono comportare ingenti perdite. Il progetto è seriamente a rischio.
- Marginale — Danni a breve termine ancora reversibili tramite interventi di ripristino.
- Trascurabile — Danni o perdite lievi o minimi. Questo aspetto può essere monitorato e gestito tramite procedure di routine.
La priorità è classificata in quattro categorie, che vengono correlate alla gravità e alla probabilità del rischio, come mostrato nell'immagine sottostante.
- Grave
- Alto
- Medio
- Basso

Grave: I rischi che rientrano in questa categoria sono contrassegnati in giallo. L'attività deve essere interrotta e occorre intervenire immediatamente per isolare il rischio. Devono essere individuati e implementati controlli efficaci. Inoltre, l'attività non deve proseguire a meno che il rischio non sia ridotto a un livello basso o medio.
Alto: I rischi che rientrano in questa categoria sono contrassegnati in rosso e richiedono un intervento immediato o una strategia di gestione del rischio. È necessario intervenire tempestivamente per isolare, eliminare o sostituire il rischio e implementare efficaci misure di controllo. Qualora non sia possibile risolvere immediatamente tali problematiche, è necessario definire scadenze precise per la loro risoluzione.
Medium: I rischi che rientrano in questa categoria sono contrassegnati in giallo. Occorre adottare misure ragionevoli e concrete per minimizzare tali rischi.
Basso: I rischi che rientrano in questa categoria sono contrassegnati in verde e di solito possono essere accettati, in quanto non comportano problemi significativi. È comunque indispensabile una revisione periodica per garantire che i controlli rimangano efficaci.
Lista di controllo generica per i test basati sul rischio
La matrice determina come viene valutato un rischio. La checklist sottostante stabilisce quali candidati vengono inseriti nella matrice.
- Funzionalità importanti nel progetto.
- Funzionalità visibili all'utente nel progetto.
- La funzionalità che ha il maggiore impatto sulla sicurezza.
- Funzionalità che hanno il maggiore impatto finanziario sugli utenti.
- Aree di codice sorgente estremamente complesse e soggette a errori.
- Caratteristiche o funzioni che possono essere testate nelle prime fasi del ciclo di sviluppo.
- Caratteristiche o funzionalità aggiunte al design del prodotto all'ultimo minuto.
- Fattori critici riscontrati in progetti precedenti simili o correlati che hanno causato problemi.
- Principali fattori o problematiche di progetti simili o correlati che hanno avuto un impatto significativo sulle spese di esercizio e manutenzione.
- Requisiti inadeguati che portano a progetti e test scadenti, con possibili ripercussioni sugli obiettivi e sui risultati del progetto.
- Nel peggiore dei casi, un prodotto potrebbe essere talmente difettoso da non poter essere riparato e dover essere completamente scartato, causando gravi danni alla reputazione dell'azienda. Identifica quali tipi di problemi sono cruciali per gli obiettivi del prodotto.
- Situazioni o problemi che potrebbero causare reclami persistenti al servizio clienti.
- Test end-to-end che potrebbero facilmente concentrarsi su molteplici funzionalità del sistema.
- L'insieme ottimale di test in grado di massimizzare la copertura del rischio.
- Quali test offriranno il miglior rapporto tra copertura ad alto rischio e tempo richiesto?
Reporting e metriche sui risultati dei test basati sul rischio
- Preparazione del rapporto di prova. La rendicontazione dello stato dei test consiste nel comunicare efficacemente i risultati dei test alle parti interessate del progetto, fornendo una chiara comprensione e mostrando il confronto tra i risultati dei test e gli obiettivi prefissati.
- Numero di casi di test pianificati rispetto a quelli eseguiti.
- Numero di casi di test superati o falliti.
- Numero di difetti identificati, stato e gravità.
- Numero di difetti critici ancora aperti.
- Eventuali periodi di inattività dell'ambiente.
- Eventuali elementi che potrebbero risultare insormontabili.
- Rapporto riassuntivo del test e copertura di prova rapporto.
- Preparazione delle metriche. Una metrica è una combinazione di due o più misure utilizzate per confrontare processi, progetti e prodotti software.
- Variazioni di impegno e di programma.
- produttività nella preparazione dei casi di test.
- Copertura della progettazione del test.
- produttività nell'esecuzione dei casi di test.
- Efficienza di identificazione del rischio %.
- Efficienza di mitigazione del rischio %.
- Percentuale di efficacia del test.
- Copertura dell'esecuzione dei test.
- produttività nell'esecuzione dei test.
- Percentuale di perdite dovute a difetti.
- Efficienza del rilevamento dei difetti e densità dei difetti.
- Indice di stabilità dei requisiti.
- Costo della qualità.
Tali misure vengono poi valutate in relazione ai rischi:
- Analizzare i rischi nelle categorie non funzionali (prestazioni, affidabilità e usabilità) in base allo stato dei difetti e al numero di risultati positivi o negativi dei test, in relazione ai rischi.
- Analizzare i rischi nelle categorie funzionali utilizzando metriche di test, stato dei difetti e stato di superamento o fallimento dei test, in relazione ai rischi.
- Identificare i principali indicatori anticipatori e ritardatari e creare indicatori di allerta precoce.
- Monitorare e segnalare gli indicatori di rischio anticipatori e ritardatari (indicatori chiave di rischio) analizzando modelli, tendenze e interdipendenze dei dati.
Valutazione del rischio intrinseco e del rischio residuo
L'identificazione e l'analisi dei rischi dovrebbero includere anche i rischi intrinseci, i rischi residui, i rischi secondari e i rischi ricorrenti.
- Rischio intrinseco: I rischi intrinseci sono quelli identificati o già presenti nel sistema prima dell'attuazione dei controlli e delle misure correttive. Sono anche noti come rischi macroscopici.
- Rischio residuo: I rischi residui che permangono dopo l'attuazione dei controlli e delle misure di risposta. I rischi residui sono noti come rischi netti.
- Rischio secondario: Il nuovo rischio derivante dall'attuazione del piano di risposta al rischio.
- Rischio ricorrente: La probabilità che i rischi iniziali si ripresentino.
La misurazione dei risultati dei test basata sul rischio aiuta l'organizzazione a conoscere il livello residuo di rischio per la qualità durante l'esecuzione dei test e a prendere decisioni di rilascio informate.
Profilazione del rischio e feedback dei clienti
La profilazione del rischio è un processo volto a individuare il livello ottimale di rischio di investimento per il cliente, tenendo conto del rischio richiesto, della capacità di rischio e della tolleranza al rischio.
- Certificati necessari rappresenta il livello di rischio che il cliente deve assumersi per ottenere un rendimento soddisfacente.
- Capacità di rischio rappresenta il livello di rischio finanziario che il cliente può permettersi di assumere.
- Tolleranza al rischio rappresenta il livello di rischio che il cliente è disposto a correre.
Opinione del cliente: Raccogliere feedback e recensioni dei clienti per migliorare l'attività, il prodotto, il servizio e l'esperienza.
Vantaggi dei test basati sul rischio
I vantaggi dei test basati sul rischio sono elencati di seguito.
- Aumento della produttività e riduzione dei costi.
- Migliori opportunità di mercato (tempo di immissione sul mercato) e consegne puntuali.
- Prestazioni di servizio migliorate.
- Qualità migliorata, poiché vengono testate tutte le funzioni critiche dell'applicazione.
- Informazioni chiare sulla copertura dei test. Con questo approccio, il team sa cosa è stato testato e cosa no.
- L'allocazione dello sforzo di test basato sulla valutazione del rischio è il modo più efficiente ed efficace per ridurre al minimo il rischio residuo al momento del rilascio.
- La misurazione dei risultati dei test basata sull'analisi del rischio consente all'organizzazione di identificare il livello residuo di rischio per la qualità durante l'esecuzione dei test e di prendere decisioni di rilascio informate.
- Test ottimizzati con metodi di valutazione del rischio chiaramente definiti.
- Miglioramento della soddisfazione del cliente, grazie al suo coinvolgimento e a una buona attività di reporting e monitoraggio dei progressi. tracre.
- Individuazione precoce di potenziali aree problematiche, in modo da poter adottare misure preventive efficaci.
- Il monitoraggio e la valutazione continui dei rischi durante l'intero ciclo di vita del progetto contribuiscono a identificare e risolvere i rischi, nonché ad affrontare i problemi che potrebbero compromettere il raggiungimento degli obiettivi generali del progetto.
