
आईपी पैकेट हेडर: प्रारूप, फ़ील्ड
 ब्राइस लियो
⚡ स्मार्ट सारांश
आईपी हेडर प्रत्येक आईपी पैकेट की शुरुआत में रखा जाने वाला मेटाडेटा है, जिसमें संस्करण, हेडर की लंबाई, कुल लंबाई, जीवनकाल, प्रोटोकॉल, चेकसम और स्रोत और गंतव्य पते जैसे फ़ील्ड होते हैं जिन्हें राउटर डेटा वितरित करने के लिए पढ़ते हैं।
आईपी हेडर क्या है?
आईपी हेडर आईपी पैकेट की शुरुआत में मौजूद मेटा जानकारी होती है। इसमें आईपी संस्करण, पैकेट की लंबाई, स्रोत और गंतव्य जैसी जानकारी प्रदर्शित होती है।
IPv4 हेडर का प्रारूप 20 से 60 बाइट्स लंबा होता है और इसमें रूटिंग और डिलीवरी के लिए आवश्यक जानकारी होती है। इसमें वर्जन, हेडर लेंथ, टोटल लेंथ, आइडेंटिफिकेशन, फ्लैग्स, चेकसम, सोर्स IP एड्रेस और डेस्टिनेशन IP एड्रेस जैसे फ़ील्ड होते हैं। ये सभी फ़ील्ड मिलकर रूटिंग और डिलीवरी के लिए आवश्यक डेटा प्रदान करते हैं। transmit पैकेट को एक होस्ट से दूसरे होस्ट तक विश्वसनीय रूप से पहुँचाना।
IPv4 हेडर घटक/फ़ील्ड
नीचे दिया गया आरेख संपूर्ण IPv4 हेडर प्रारूप को दर्शाता है, जिसमें प्रत्येक फ़ील्ड को उसकी सही स्थिति और बिट चौड़ाई में दर्शाया गया है:
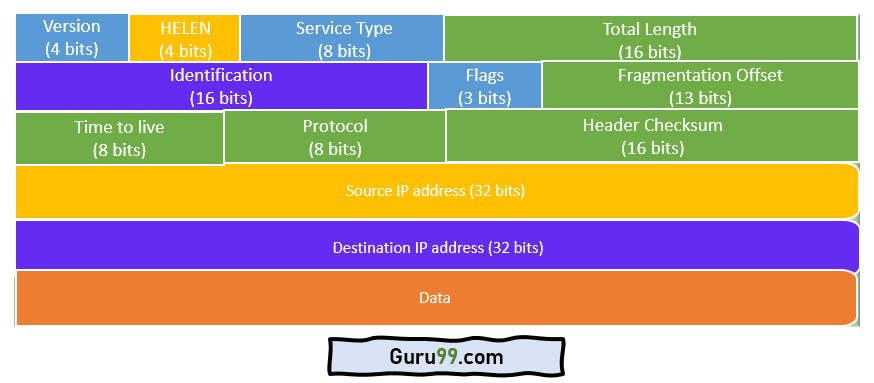
आईपी पैकेट हेडर के विभिन्न घटक/क्षेत्र निम्नलिखित हैं:
- संस्करण: आईपी हेडर का पहला फ़ील्ड 4-बिट संस्करण संकेतक है। IPv4 में, इन चार बिट्स का मान 0100 पर सेट होता है, जो बाइनरी में 4 को दर्शाता है। यदि राउटर निर्दिष्ट संस्करण का समर्थन नहीं करता है, तो पैकेट को अस्वीकार कर दिया जाता है।
- इंटरनेट हेडर लंबाई: इंटरनेट हेडर लेंथ, जिसे संक्षेप में IHL कहा जाता है, 4 बिट्स का होता है। इसे HELEN (हेडर लेंथ) भी कहते हैं। यह IP कंपोनेंट दर्शाता है कि हेडर में कितने 32-बिट शब्द मौजूद हैं।
- सेवा का प्रकार: इस प्रकार की सेवा को विभेदित सेवाएं भी कहा जाता है। Code पॉइंट, या DSCP। यह फ़ील्ड डेटा स्ट्रीमिंग या VoIP कॉल के लिए सेवा की गुणवत्ता से संबंधित सुविधाएँ प्रदान करता है। पहले 3 बिट प्राथमिकता बिट होते हैं। यह यह भी निर्दिष्ट करता है कि डेटाग्राम को कैसे संभाला जाना चाहिए।
- कुल लंबाई: कुल लंबाई बाइट्स में मापी जाती है। एक आईपी डेटाग्राम का न्यूनतम आकार 20 बाइट्स और अधिकतम 65,535 बाइट्स होता है। पेलोड के आकार की गणना के लिए HELEN और कुल लंबाई का उपयोग किया जा सकता है। सभी होस्ट को 576-बाइट डेटाग्राम पढ़ने में सक्षम होना आवश्यक है। हालांकि, यदि कोई डेटाग्राम नेटवर्क में मौजूद होस्ट के लिए बहुत बड़ा है, तो विखंडन विधि का व्यापक रूप से उपयोग किया जाता है।
- पहचान: पहचान एक ऐसा फ़ील्ड है जिसका उपयोग आईपी डेटाग्राम के टुकड़ों को विशिष्ट रूप से पहचानने के लिए किया जाता है। कुछ लोगों ने इस फ़ील्ड का उपयोग अन्य उद्देश्यों के लिए करने की सलाह दी है, जैसे पैकेट के लिए जानकारी जोड़ना। tracआईएनजी.
- आईपी ध्वज: फ्लैग्स एक तीन-बिट फ़ील्ड है जो आपको फ़्रैगमेंट को नियंत्रित करने और पहचानने में मदद करता है। संभावित कॉन्फ़िगरेशन इस प्रकार हैं: बिट 0 आरक्षित है और इसे शून्य पर सेट किया जाना चाहिए; बिट 1 का अर्थ है फ़्रैगमेंट न करना; और बिट 2 का अर्थ है अधिक फ़्रैगमेंट।
- टुकड़ा ऑफसेट: फ़्रैगमेंट ऑफ़सेट किसी विशिष्ट डेटाग्राम में किसी विशेष फ़्रैगमेंट से आगे डेटा बाइट्स की संख्या को दर्शाता है। इसे 8 बाइट्स की इकाइयों में निर्दिष्ट किया जाता है और इसका अधिकतम मान 65,528 बाइट्स होता है।
- जीने का समय: यह एक 8-बिट फ़ील्ड है जो इंटरनेट सिस्टम में डेटाग्राम के रहने की अधिकतम अवधि को दर्शाती है। हर बार डेटाग्राम प्रोसेस होने पर, इसका TTL मान एक से कम हो जाता है। जब TTL का मान शून्य हो जाता है, तो डेटाग्राम को हटा दिया जाता है ताकि पैकेट लगातार भेजे न जाते रहें। TTL का मान 0 से 255 तक हो सकता है।
- प्रोटोकॉल: यह IPv4 हेडर फ़ील्ड यह दर्शाता है कि डेटाग्राम के अंतिम भाग में कौन सा इंटरनेट प्रोटोकॉल है। उदाहरण के लिए, संख्या 6 का उपयोग TCP को इंगित करने के लिए किया जाता है, और 17 का उपयोग UDP प्रोटोकॉल को इंगित करने के लिए किया जाता है।
- हेडर चेकसम: अगला घटक 16-बिट हेडर चेकसम फ़ील्ड है, जिसका उपयोग हेडर में त्रुटियों की जाँच करने के लिए किया जाता है। आईपी हेडर की तुलना उसके चेकसम के मान से की जाती है। जब हेडर चेकसम मेल नहीं खाता, तो पैकेट को अस्वीकार कर दिया जाता है।
- स्रोत पता: स्रोत पता IPv32 पैकेट के लिए प्रयुक्त स्रोत का 4-बिट पता है।
- गंतव्य पता: गंतव्य पता भी 32 बिट का होता है और इसमें प्राप्तकर्ता का पता संग्रहीत होता है।
- आईपी विकल्प: यह IPv4 हेडर का एक वैकल्पिक फ़ील्ड है, जिसका उपयोग तब किया जाता है जब IHL (इंटरनेट हेडर लेंथ) का मान 5 से अधिक सेट किया जाता है। इसमें सुरक्षा, रिकॉर्ड रूट, टाइम स्टैम्प और इसी तरह के विकल्पों से संबंधित मान और सेटिंग्स शामिल होती हैं। विकल्पों की सूची आमतौर पर एंड ऑफ़ ऑप्शंस लिस्ट (EOL) मार्कर के साथ समाप्त होती है।
- तारीख: यह फ़ील्ड प्रोटोकॉल लेयर से डेटा को स्टोर करता है जिसने डेटा को आईपी लेयर को सौंपा है।
IPv4 हेडर की लंबाई की गणना कैसे करें
इंटरनेट हेडर लेंथ (IHL) फ़ील्ड राउटर को हेडर की सटीक लंबाई बताती है, जिससे राउटर को पता चलता है कि हेडर कहाँ समाप्त होता है और डेटा कहाँ से शुरू होता है। चूंकि यह फ़ील्ड केवल 4 बिट चौड़ी होती है, इसलिए यह लंबाई को सीधे बाइट्स में संग्रहीत नहीं करती है। इसके बजाय, यह हेडर को 32-बिट शब्दों में गिनता है, जहाँ प्रत्येक शब्द 4 बाइट्स के बराबर होता है।
आईएचएल मान को बाइट्स में बदलने के लिए, इसे 4 से गुणा करें:
- न्यूनतम: सबसे छोटा वैध आईएचएल मान 5 है, इसलिए 5 × 4 = 20 बाइट्स। यह बिना किसी विकल्प वाला हेडर है।
- ज्यादा से ज्यादा: आईएचएल का अधिकतम मान 15 है, इसलिए 15 × 4 = 60 बाइट्स। अतिरिक्त 40 बाइट्स में वैकल्पिक फ़ील्ड होते हैं।
एक उदाहरण लेते हैं। यदि एक पैकेट 6 के IHL मान के साथ आता है, तो हेडर की लंबाई 6 × 4 = 24 बाइट्स होती है, जिसका अर्थ है कि मानक 20-बाइट हेडर के बाद 4 बाइट्स के विकल्प मौजूद हैं। पेलोड का आकार ज्ञात करने के लिए, मान घटाएँ।tracटोटल लेंथ फ़ील्ड से हेडर की लंबाई निकालें। यदि टोटल लेंथ 1,500 बाइट्स है और हेडर 24 बाइट्स का है, तो पेलोड 1,500 − 24 = 1,476 बाइट्स होगा।
डेटा विखंडन के दौरान यह गणना महत्वपूर्ण होती है, क्योंकि राउटर को हेडर का आकार जानना आवश्यक होता है ताकि यह पता लगाया जा सके कि नेटवर्क की अधिकतम सीमा से अधिक हुए बिना प्रत्येक विखंड कितना डेटा ले जा सकता है। Transmission इकाई (एमटीयू)।
IPv4 बनाम IPv6 हेडर
IPv6 हेडर को IPv4 हेडर की तुलना में सरल और तेज़ प्रोसेसिंग के लिए डिज़ाइन किया गया है। इसकी लंबाई निश्चित होती है और इसमें कम उपयोग होने वाले विकल्पों को अलग एक्सटेंशन हेडर में रखा गया है, जिससे राउटर पैकेट को लाइन रेट पर फॉरवर्ड कर सकते हैं। नीचे दी गई तालिका दोनों हेडर की फ़ील्ड-दर-फ़ील्ड तुलना करती है:
| Feature | आईपीवी4 हेडर | आईपीवी6 हेडर |
|---|---|---|
| हेडर का आकार | 20 से 60 बाइट्स (परिवर्तनीय) | 40 बाइट्स (निश्चित) |
| क्षेत्रों की संख्या | 13 फ़ील्ड और विकल्प | 8 क्षेत्र |
| पते की लंबाई | 32-बिट स्रोत और गंतव्य | 128-बिट स्रोत और गंतव्य |
| हेडर चेकसम | पेश | हटाया |
| विखंडन क्षेत्र | बेस हेडर में (पहचान, फ़्लैग, ऑफ़सेट) | इसे फ़्रैगमेंट एक्सटेंशन हेडर में स्थानांतरित कर दिया गया है। |
| ऑप्शंस | हेडर के अंदर ले जाया गया | एक्सटेंशन हेडर में ले जाया गया |
| लंबाई क्षेत्र | कुल लंबाई (शीर्षक और डेटा सहित) | पेलोड की लंबाई (केवल पेलोड की) |
क्योंकि IPv6 चेकसम और वेरिएबल-लेंथ विकल्पों को हटा देता है, इसलिए इसके हेडर में कम फ़ील्ड होते हैं और इसे प्रति-हॉप पुनर्गणना के बिना हार्डवेयर में संसाधित किया जा सकता है।
आईपी हेडर क्यों महत्वपूर्ण है?
आईपी हेडर में मौजूद हर फ़ील्ड इसलिए होता है ताकि राउटर और होस्ट बिना किसी स्थायी कनेक्शन के कई नेटवर्कों के बीच पैकेट भेज सकें। हेडर ही पैकेट स्विचिंग को कारगर बनाता है।
- रूटिंग: गंतव्य पता प्रत्येक राउटर को बताता है कि पैकेट को कहाँ अग्रेषित करना है, जबकि स्रोत पता उत्तर और त्रुटि संदेशों को वापस भेजने की अनुमति देता है।
- लूप की रोकथाम: टाइम टू लिव फ़ील्ड प्रत्येक हॉप पर घटता जाता है, इसलिए गलत रूट किया गया पैकेट इंटरनेट पर हमेशा के लिए चक्कर लगाने के बजाय छोड़ दिया जाता है।
- सही प्रोटोकॉल के अनुसार डिलीवरी: प्रोटोकॉल फ़ील्ड प्राप्तकर्ता होस्ट को बताता है कि पेलोड को TCP, UDP या किसी अन्य प्रोटोकॉल को सौंपना है या नहीं।
- Integrity और पुनः संयोजन: चेकसम हेडर को दूषित होने से बचाता है, और आइडेंटिफिकेशन, फ्लैग्स और फ्रैगमेंट ऑफसेट फ़ील्ड एक खंडित डेटाग्राम को सही क्रम में पुनर्निर्मित करने की अनुमति देते हैं।
नेटवर्क इंजीनियरों के लिए, इन क्षेत्रों को पढ़ना टीसीपी / आईपी कैप्चर अक्सर ड्रॉप हुए पैकेट, रूटिंग लूप और गलत कॉन्फ़िगरेशन का निदान करने का सबसे तेज़ तरीका होता है। आईपी पतों.
