
सोशल इंजीनियरिंग क्या है? परिभाषा और प्रकार
 ओलिवर जोन्स
⚡ स्मार्ट सारांश
सोशल इंजीनियरिंग लोगों को गोपनीय जानकारी प्रकट करने या पहुंच प्रदान करने के लिए हेरफेर करने की कला है, और यह पृष्ठ बताता है कि उन हमलों को कैसे अंजाम दिया जाता है, हमलावर किन तकनीकों का उपयोग करते हैं, और उन्हें रोकने के लिए क्या उपाय किए जाते हैं।
सोशल इंजीनियरिंग क्या है?
सोशल इंजीनियरिंग एक ऐसी कला है जिसके द्वारा कंप्यूटर सिस्टम के उपयोगकर्ताओं को गोपनीय जानकारी प्रकट करने के लिए बरगलाया जाता है, जिसका उपयोग उस सिस्टम तक अनधिकृत पहुंच प्राप्त करने के लिए किया जा सकता है। इस शब्द में प्रतिबंधित भवनों में प्रवेश करने या उपयोगकर्ताओं को बैकडोर सॉफ़्टवेयर स्थापित करने के लिए राजी करने हेतु मानवीय दया, लालच और जिज्ञासा का फायदा उठाना भी शामिल है।
कंप्यूटर सिस्टम की सुरक्षा के लिए यह जानना बेहद ज़रूरी है कि हमलावर लोगों से लॉगिन विवरण निकलवाने के लिए कौन-कौन सी तरकीबें अपनाते हैं। चूंकि निशाना कोई सर्वर नहीं बल्कि कोई व्यक्ति होता है, इसलिए केवल फ़ायरवॉल ही सुरक्षा को पूरी तरह से नहीं बचा सकता।
इस लेख में, आप सामान्य सोशल इंजीनियरिंग तकनीकों और उनसे निपटने के लिए अपनाए जाने वाले सुरक्षा उपायों के बारे में जानेंगे।
सोशल इंजीनियरिंग कैसे काम करती है?
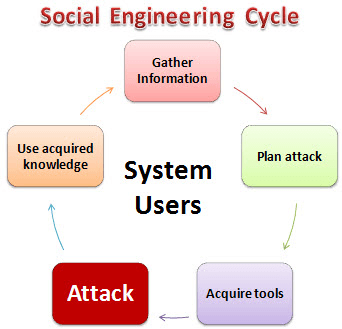
सोशल इंजीनियरिंग हमला एक निश्चित चक्र का अनुसरण करता है। नीचे दिया गया आरेख हमलावर द्वारा अपनाए जाने वाले पाँच चरणों को दर्शाता है।
यहाँ,
- जानकारी इकट्ठा करेंइस पहले चरण में, हमलावर लक्षित शिकार के बारे में यथासंभव अधिक से अधिक जानकारी प्राप्त करता है। यह जानकारी कंपनी की वेबसाइटों, सार्वजनिक दस्तावेजों, सोशल मीडिया और उपयोगकर्ताओं के साथ अनौपचारिक बातचीत से प्राप्त होती है।
- हमले की योजनाहमलावर यह बताता है कि हमला कैसे किया जाएगा और सबसे पहले किससे संपर्क किया जाएगा।
- उपकरण प्राप्त करेंइनमें हमले को अंजाम देने के दौरान इस्तेमाल किए गए कंप्यूटर प्रोग्राम और उपकरण शामिल हैं।
- आक्रमणहमलावर आमतौर पर किसी व्यक्ति को कार्रवाई करने के लिए उकसाकर, लक्ष्य प्रणाली में मौजूद कमजोरियों का फायदा उठाता है।
- अर्जित ज्ञान का उपयोग करेंरास्ते में जुटाई गई जानकारी, जैसे पालतू जानवरों के नाम या संस्थापक की जन्मतिथि, बाद में होने वाले हमलों, जैसे पासवर्ड का अनुमान लगाने में सहायक होती है।
सोशल इंजीनियरिंग हमलों के प्रकार
सोशल इंजीनियरिंग तकनीकें कई रूप धारण करती हैं।नीचे दिए गए छह मामले अधिकांश दर्ज घटनाओं के लिए जिम्मेदार हैं।
परिचितता का शोषण
उपयोगकर्ता उन लोगों पर कम संदेह करते हैं जिन्हें वे पहले से जानते हैं, इसलिए हमलावर पहले परिचित चेहरा बनने में समय बिता सकता है - भोजन के समय, ब्रेक के दौरान या सामाजिक कार्यक्रमों में। जहाँ किसी इमारत में प्रवेश के लिए कोड या कार्ड की आवश्यकता होती है, वहाँ परिचित चेहरे वाले व्यक्ति के द्वारा दरवाजा खुला रखे जाने की संभावना कहीं अधिक होती है। यही परिचितता लोगों को ऐसे सामान्य प्रश्नों के उत्तर देने के लिए प्रोत्साहित करती है जैसे कि वे अपने जीवनसाथी से कहाँ मिले या स्कूल शिक्षक का नाम। पासवर्ड रिकवरी के लिए पूछे जाने वाले प्रश्न इन्हीं उत्तरों के आधार पर पासवर्ड तक पहुँच प्राप्त करने का प्रयास करते हैं। ईमेल खाते.
डरावनी परिस्थितियाँ
लोग किसी भी ऐसे व्यक्ति से दूर रहते हैं जो गुस्से में या टकराव की मुद्रा में दिखाई देता है। इस तकनीक का उपयोग करते हुए, हमलावर फोन पर तीखी बहस या किसी साथी के साथ विवाद का नाटक करता है, फिर उपयोगकर्ता से जानकारी मांगता है। कई उपयोगकर्ता बातचीत खत्म करने के लिए बस जवाब दे देते हैं। इसी रणनीति से सुरक्षा चौकी पर कर्मचारियों को ठीक से जांच करने से रोका जाता है।
फिशिंग
फ़िशिंग में छल और धोखे का इस्तेमाल करके निजी डेटा हासिल किया जाता है। सोशल इंजीनियर किसी वैध सेवा, जैसे कि वेबमेल या ऑनलाइन बैंकिंग साइट, का रूप धारण करके उपयोगकर्ता से खाता नाम और पासवर्ड की पुष्टि करने को कहता है। इसी तकनीक से कार्ड नंबर, वन-टाइम पासकोड और अन्य व्यक्तिगत डेटा भी एकत्र किया जाता है।
tailgating
टेलगेटिंग का मतलब है किसी प्रतिबंधित क्षेत्र के दरवाजे से अधिकृत उपयोगकर्ता का पीछा करते हुए अंदर जाना। शिष्टाचारवश, उपयोगकर्ता दरवाजा पकड़े रहता है और सोशल इंजीनियर बिना बैज दिखाए अंदर चला जाता है।
मानव जिज्ञासा का शोषण करना
यहां सोशल इंजीनियर मैलवेयर से संक्रमित यूएसबी फ्लैश ड्राइव को ऐसी जगह छोड़ देता है जहां उपयोगकर्ता उसे उठा लेते हैं। आमतौर पर, उपयोगकर्ता उसे प्लग इन कर देता है, और ड्राइव या तो स्वचालित रूप से चलने लगती है या उपयोगकर्ता को 'कर्मचारी वेतन' जैसे आकर्षक नाम वाली फ़ाइल खोलने के लिए लुभाती है। Review.docx.
मानव लालच का शोषण
सोशल इंजीनियर ऑनलाइन आसानी से पैसा कमाने का वादा करके उपयोगकर्ता को लुभाता है, फिर उनसे एक फॉर्म भरने और क्रेडिट कार्ड के विवरण के साथ अपनी पहचान की पुष्टि करने के लिए कहता है।
सोशल इंजीनियरिंग हमलों को कैसे रोकें?
रोकथाम की शुरुआत व्यक्तिगत आदतों से होती है। निम्नलिखित उपाय सभी प्रकार के सोशल इंजीनियरिंग हमलों से सुरक्षा प्रदान करते हैं:
- किसी अज्ञात यूएसबी ड्राइव को अपने कंप्यूटर में प्लग करने से बचें।
- अप्रत्याशित ईमेल में दिए गए लिंक पर क्लिक न करें; ईमेल का पता टाइप करें या सेव किए गए बुकमार्क का उपयोग करें।
- पासवर्ड मैनेजर में सेव किए गए लंबे, अद्वितीय पासवर्ड का उपयोग करें।
- मल्टी-फैक्टर ऑथेंटिकेशन चालू करें, एसएमएस के बजाय ऐप या हार्डवेयर कुंजी को प्राथमिकता दें।
- ऑनलाइन आधारित ऐसी दोस्ती से सावधान रहें जो जल्दी ही पैसे या पहुंच के दायरे में बदल जाती है।
- ऑपरेटिंग सिस्टम और सभी एप्लिकेशन को अपडेट रखें।
- डिस्क एन्क्रिप्शन और स्क्रीन लॉक के साथ अपने उपकरणों को सुरक्षित रखें।
- किसी प्रतिष्ठित एंटीवायरस या एंडपॉइंट प्रोटेक्शन सॉफ्टवेयर को इंस्टॉल करें।
- अपने डेटा का नियमित रूप से बैकअप लें और रिस्टोर करने का परीक्षण करें।
- संवेदनशील दस्तावेजों को फेंकने के बजाय उन्हें फाड़ दें।
- अविश्वसनीय नेटवर्क पर वीपीएन का उपयोग करें।
- जब भी आप लैपटॉप से दूर जाएं तो उसे लॉक कर दें।
- किसी भी असामान्य अनुरोध पर कार्रवाई करने से पहले, किसी दूसरे, ज्ञात माध्यम से उसकी पुष्टि कर लें।
सामाजिक इंजीनियरिंग प्रतिवाद
व्यक्तिगत आदतें केवल आधा जवाब हैं। चूंकि प्रत्येक तकनीक एक अनुमानित मानवीय पूर्वाग्रह को प्रभावित करती है, इसलिए एक संगठन प्रत्येक के लिए एक प्रतिउपाय तैयार कर सकता है।
| तकनीक | संगठनात्मक प्रतिउपाय |
|---|---|
| परिचितता का लाभ उठाना | उपयोगकर्ताओं को प्रशिक्षित करें कि वे सुरक्षा जांच के स्थान पर परिचितता का सहारा न लें। यहां तक कि एक परिचित सहकर्मी भी प्रतिबंधित क्षेत्रों और सूचनाओं के लिए प्राधिकरण का प्रमाण होता है। |
| डरावनी परिस्थितियाँ | उपयोगकर्ताओं को संवेदनशील जानकारी प्राप्त करने के लिए इस्तेमाल की जाने वाली दबाव की रणनीति को पहचानने, विनम्रतापूर्वक मना करने और फिर उस घटना की रिपोर्ट करने के लिए प्रशिक्षित करें। |
| फिशिंग | प्रतिष्ठित साइटें सुरक्षित कनेक्शन का उपयोग करती हैं। एन्क्रिप्ट डेटा और अपनी पहचान साबित करें। एड्रेस बार चेक करें, और व्यक्तिगत जानकारी मांगने वाले किसी भी ईमेल का जवाब कभी न दें। |
| tailgating | ट्रेन में यात्रा करने वाले यात्रियों को कभी भी किसी अन्य व्यक्ति को अपने क्लीयरेंस के बिना प्रवेश नहीं करने देना चाहिए। सभी को अलग-अलग बैज दिखाना होगा, और रिसेप्शन पर बिना बैज वाले आगंतुकों को रोका जाएगा। |
| मानवीय जिज्ञासा | मिली हुई किसी भी फ्लैश ड्राइव को सिस्टम एडमिनिस्ट्रेटर को सौंप दें, जो इसे प्रोडक्शन वर्कस्टेशन के बजाय एक अलग मशीन पर स्कैन करेंगे। |
| मानवीय लालच | कर्मचारियों को रातोंरात अमीर बनने के झांसे को पहचानने का प्रशिक्षण दें और उन्हें इसकी रिपोर्ट करने के लिए एक आसान माध्यम उपलब्ध कराएं। |
पैचिंग इस प्रशिक्षण का समर्थन करती है, क्योंकि जो हमलावर किसी उपयोगकर्ता को सहयोग करने के लिए राजी करने में विफल रहता है, वह बिना पैच वाले सॉफ़्टवेयर का उपयोग करने लगता है।

