
Apache-opetusohjelmat aloittelijoille
 Emma Davis
⚡ Älykäs yhteenveto
Apache HTTP Server pyörittää yli puolta julkisesta verkosta, ja tämä resurssi erittelee sen arkkitehtuurin, asennuspolut, virtuaalihotellimallit, tietoturvan vahvistamisen, lokinkirjauksen ja tuotantoympäristön käyttöönoton, jotta järjestelmänvalvojat voivat käyttää sitä luottavaisin mielin Linuxissa. Windowstai macOS ympäristöissä.
Mikä on Apache?
Apache on merkittävä sovellusohjelmisto. Se on maailman käytetyin web-palvelinsovellus, jolla on yli 50 %:n osuus kaupallisten web-palvelinten markkinoista. Apache on eniten käytetty web-palvelinsovellus Unix-tyyppisissä käyttöjärjestelmissä, mutta sitä voidaan käyttää lähes kaikilla alustoilla, kuten Windows, OS X, OS/2 jne. Sana Apache on johdettu Amerikan alkuperäiskansojen Apache-heimon nimestä, joka oli kuuluisa sodankäynti- ja strategiataidoistaan.
Se on modulaarinen, prosessipohjainen web-palvelinsovellus, joka luo uuden säikeen jokaisen samanaikaisen yhteyden yhteydessä. Se tukee useita ominaisuuksia; monet niistä on käännetty erillisiksi moduuleiksi ja laajentavat sen ydintoimintoja tarjoamalla kaiken palvelinpuolen ohjelmointikielen tuesta todennusmekanismeihin. Virtuaalipalvelin on yksi tällainen ominaisuus, jonka avulla yksi Apache-webpalvelin voi palvella useita eri verkkosivustoja samalta laitteistolta.
Kuinka asentaa Apache
Ennen Apachen käyttöönottoa on syytä ymmärtää eri asennusreitit. Paketti tai sovellus voidaan asentaa useilla eri tavoilla, kuten alla on lueteltu.
- Yksi tämän avauksen ominaisuuksista Lähdekoodiverkkosovelluksen etu on, että kuka tahansa voi valmistella asennusohjelman omaan ympäristöönsä. Tämä on mahdollistanut useiden toimittajien, kuten Debianin, Red Hatin, FreeBSD:n ja SUSEn, mukauttaa Apachen tiedostojen sijaintia ja kokoonpanoa ottaen huomioon muut asennetut sovellukset ja peruskäyttöjärjestelmän.
- Sen lisäksi, että se voidaan asentaa valmistajan asennusohjelmalla, on aina mahdollista kääntää ja asentaa se lähdekoodista. Apachen asentaminen lähdekooditiedostosta on alustariippumaton ja toimii lähes kaikissa käyttöjärjestelmissä.
Apache-verkkopalvelin on modulaarinen sovellus, jossa järjestelmänvalvoja voi valita tarvittavat toiminnot ja asentaa erilaisia moduuleja vaatimusten mukaisesti.
Kaikki moduulit voidaan kääntää seuraavasti: Dynaamiset jaetut objektit (DSO on objektitiedosto, jota useat sovellukset voivat jakaa suorituksen aikana), jotka ovat erillään Apachen pääbinääritiedostosta. DSO-lähestymistapaa suositellaan erittäin paljon; se tekee moduulien lisäämisestä, poistamisesta tai päivittämisestä palvelimen kokoonpanossa erittäin yksinkertaista.
Asenna Apache: Linux-alusta
Red Hat- tai rpm-pohjaisissa järjestelmissä
Jos käytät rpm-pohjaista (Red Hat Package Manager, apuohjelma sovellusten asentamiseen Linux-järjestelmiin) Linux-jakelua, kuten Red Hatia, Fedoraa, CentOS:a tai SUSEa, voit asentaa tämän sovelluksen joko toimittajakohtaisella paketinhallintaohjelmalla tai rakentamalla rpm-tiedoston suoraan saatavilla olevasta lähdekoodipaketista.
Voit asentaa Apachen oletuspaketinhallinnan kautta, joka on saatavilla kaikissa Red Hat -pohjaisissa jakeluissa, kuten CentOS, Red Hat ja Fedora.
[root@amsterdam ~]# yum install httpd
Apachen lähdekooditarball voidaan muuntaa rpm-tiedostoksi seuraavalla komennolla.
[root@amsterdam ~]# rpmbuild -tb httpd-2.4.x.tar.bz2
.rpm-tiedoston luominen lähdekoodista edellyttää, että palvelimellasi on asennettuna -devel-paketti.
Kun olet muuntanut lähdekooditiedoston rpm-asennusohjelmaksi, voit asentaa Apachen seuraavalla komennolla.
[root@amsterdam ~]# rpm -ivh httpd-2.4.4-3.1.x86_64.rpm
Asennuksen jälkeen palvelin ei käynnisty automaattisesti. Palvelun käynnistämiseksi sinun on käytettävä mitä tahansa seuraavista komennoista Fedorassa, CentOS:ssa tai Red Hatissa.
[root@amsterdam ~]# /usr/sbin/apachectl start

[root@amsterdam ~]# service httpd start

[root@amsterdam ~]# /etc/init.d/httpd start
Asenna Apache lähdekoodista
Jos pakettienhallinnan koontiversio ei vastaa ympäristöäsi, lähdekoodin asennus tarjoaa täyden hallinnan. Apachen asentaminen lähdekoodista edellyttää, että palvelimellesi on asennettu -devel-paketti. Voit etsiä Apachen uusimman saatavilla olevan version ja ladata sen osoitteesta virallinen Apachen lataussivuKun olet ladannut lähdekooditiedoston, siirrä se /usr/local/src-kansioon.
[root@amserversterdam ~] cd /usr/local/src

[root@amserversterdam ~] gzip -d httpd-2.2.26.tar.gz

[root@amserversterdam ~] tar xvf httpd-2.2.26.tar

[root@amserversterdam ~] httpd-2.2.26
Näet kaikki Apachen käytettävissä olevat määritysvaihtoehdot käyttämällä ./configure –help-valitsinta. Yleisin määritysvaihtoehto on –prefix={asennushakemiston nimi}.
[root@amserversterdam ~]./configure --help

[root@amserversterdam ~]./configure --prefix=/usr/local/apache --enable-so

[root@amserversterdam ~] make

[root@amserversterdam ~] make install
Yllä oleva esimerkki näyttää Apachen kääntämisen /usr/local/apache-hakemistossa DSO-ominaisuutta käyttäen. –enable-so-valitsin mahdollistaa tarvittavien moduulien lataamisen Apacheen suorituksen aikana DSO-mekanismin kautta uudelleenkääntämisen sijaan.
Kun asennus on valmis, voit selata web-palvelimen oletussivua suosikkiselaimellasi. Jos palvelimellasi on käytössä palomuuri, sinun on tehtävä poikkeus portille 80 käyttöjärjestelmän palomuurissa. Voit avata portin 80 seuraavalla komennolla.
iptables -I INPUT -p tcp --dport 80 -j ACCEPT
palvelu iptables tallentaa
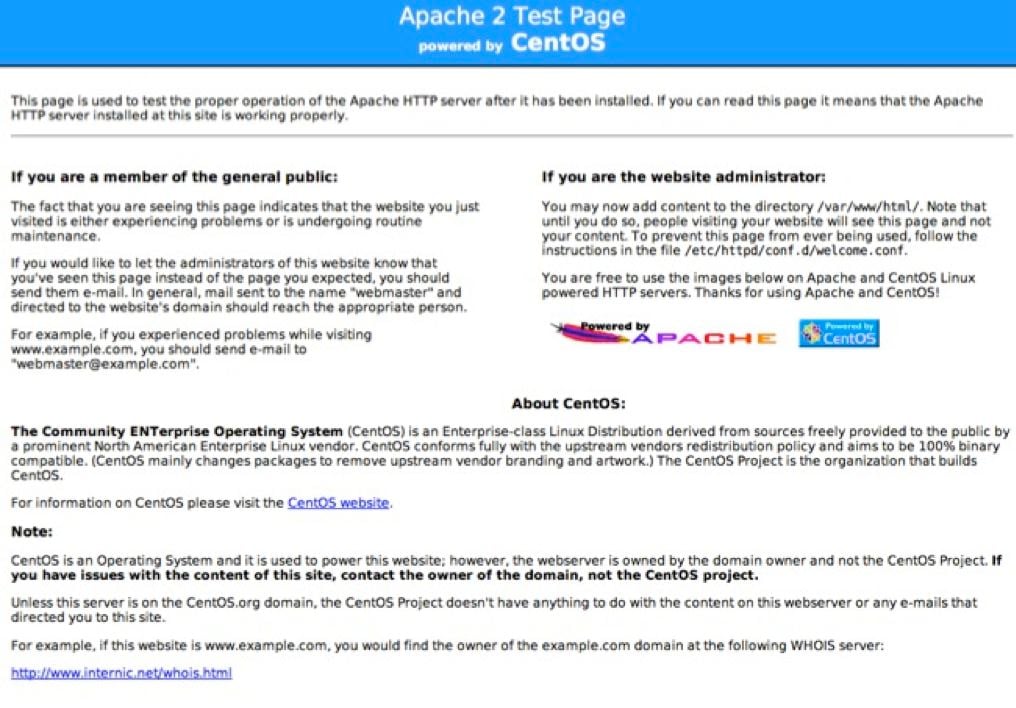
Näet oletusarvon Apache2:n tervetulonäyttö selaamalla palvelimesi IP-osoitteeseen.
Mikä on Virtual Host?
Kun Apache on käynnissä, seuraava looginen askel on useiden sivustojen isännöinnin oppiminen samalla koneella. Apachen web-palvelin voi isännöidä useita verkkosivustoja SAMA palvelin. Et tarvitse erillistä palvelinkonetta ja Apache-ohjelmistoa jokaista verkkosivustoa varten. Tämä voidaan saavuttaa käyttämällä a-konseptia Virtual Host or VHost.
Kaikilla verkkotunnuksilla, joita haluat isännöidä web-palvelimellasi, on erillinen merkintä Apachen määritystiedostossa.

Apache Virtualhost -tyypit
- Nimipohjainen virtuaalinen isäntä
- Osoitepohjainen tai IP-pohjainen virtuaalipalvelin
Nimipohjainen virtuaalipalvelin
Nimipohjaista virtuaalihotellia käytetään useiden virtuaalisivustojen isännöintiin yhdellä IP-osoitteella.
Nimipohjaisen virtuaalipalvelimen määrittämiseksi sinun on asetettava IP-osoite, johon vastaanotat Apache-pyynnöt kaikilta halutuilta verkkosivustoilta. Voit tehdä tämän Apachen kokoonpanon NameVirtualHost-direktiivillä, eli httpd.conf- tai apache2.conf-tiedosto.
Apache-virtuaaliisäntä Esimerkki:
NameVirtualHost *:80

<VirtualHost 192.168.0.108:80>

ServerAdmin webmaster@example1.com

DocumentRoot /var/www/html/example1.com

ServerName www.example1.com

</VirtualHost>

<VirtualHost 192.168.0.108:80>

ServerAdmin admin@example2.com

DocumentRoot /var/www/html/example2.com

ServerName www.example2.com

</VirtualHost>
Voit lisätä niin monta virtuaalipalvelinta kuin ympäristösi vaatii. Voit tarkistaa verkkomääritystiedostosi seuraavasti:
[root@amsterdam ~]#httpd -t
Syntax OK
Jos asetustiedostossa on virheellinen syntaksi, se heittää virheen:
[root@115 conf.d]# httpd -t

Syntax error on line 978 of /etc/httpd/conf/httpd.conf:

Invalid command '*', perhaps misspelled or defined by a module not included in the server configuration
IP-pohjainen virtuaalinen isäntä
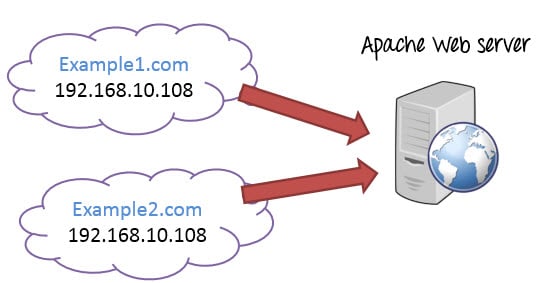
IP-pohjaisen virtuaalipalvelimen määrittämiseksi palvelimellesi on määritettävä useampi kuin yksi IP-osoite. Joten Apachen tarjoamien virtuaalipalvelinten määrä riippuu palvelimellesi määritettyjen IP-osoitteiden määrästä. Jos palvelimellasi on 10 IP-osoitetta, voit luoda 10 IP-pohjaista virtuaalipalvelinta.

Yllä olevassa kaaviossa kahdelle verkkosivustolle, esimerkki1.com ja esimerkki2.com, on annettu eri IP-osoitteet, ja ne käyttävät IP-pohjaista virtuaalihotellia.
Listen 192.168.0.100:80

<VirtualHost 192.168.10.108:80>

ServerAdmin webmaster@example1.com

DocumentRoot /var/www/html/example1.com

ServerName www.example1.com

</VirtualHost>

<VirtualHost 192.168.10.109:80>

ServerAdmin admin@example2.com

DocumentRoot /var/www/html/example2.com

ServerName www.example2.com

</VirtualHost>
Apache vs. Nginx: Nopea vertailu
Apachea punnitaan usein Nginxiä vastaan uutta käyttöönottoa suunniteltaessa. Alla oleva taulukko kokoaa yhteen yleisimmät päätöksentekokohdat.
| Tekijä | Apache HTTP Server | nginx |
|---|---|---|
| Käsittelymalli | Prosessi tai säie yhteyttä kohden (prefork, worker, event MPMs) | Tapahtumapohjainen, asynkroninen |
| Konfigurointi | Hakemistokohtaiset .htaccess-ohjaukset tuettuja | Keskitetty konfigurointi, ei .htaccess-tiedostoa |
| Dynaaminen sisältö | mod_php ja muut moduulit upottavat suoritusympäristöjä prosessin aikana | Välityspalvelimet PHP-FPM:ään tai ulkoisiin sovelluspalvelimiin |
| Staattinen tiedostojen läpimenoaika | Vahva, mutta enemmän muistia yhteyttä kohden | Erinomainen erittäin korkean samanaikaisuuden aikana |
| Moduuliekosysteemi | Erittäin suuri; ladataan DSO:ina ajonaikana | Käännettyjä tai dynaamisia moduuleja, pienempi ekosysteemi |
| Tyypillinen käyttötapaus | Jaettu hosting, .htaccess-työnkulut, sekalaiset dynaamiset sovellukset | Reverse välityspalvelin, staattinen toimitus, korkean samanaikaisuuden päätepisteet |
Mitä Apache tarvitsee suorittaakseen Php-tiedoston?
PHP-tiedostojen suorittaminen Apache-palvelimella vaatii mod_php käytössä palvelimellasi. Se sallii Apachen tulkita .php-tiedostoja. Siinä on PHP-käsittelijät, jotka tulkitsevat PHP-koodin Apachessa ja lähettävät HTML-koodin web-palvelimellesi.
Jos mod_php on käytössä palvelimellasi, sinulla on php.conf-niminen tiedosto hakemistossa /etc/httpd/conf.d/. Voit tarkistaa sen myös komennolla:
httpd -M | grep "php5_module"
Tulos on samanlainen kuin:

Php-käsittelijät Apachessa
- mod_php
- CGI
- FastCGI
- suPHP
mod_php on vanhin PHP-käsittelijä; se tekee PHP:stä osan Apachea eikä kutsu mitään ulkoista PHP-prosessia. Tämä moduuli asennetaan oletuksena jokaiseen Linux-jakeluarkistoon, joten sen ottaminen käyttöön tai poistaminen käytöstä on erittäin helppoa.
Jos käytät FastCGI PHP-käsittelijänä voit asettaa useita PHP-versioita käytettäväksi palvelimesi eri tileillä.
FastCGI eli mod_fastcgi, on laajennus mod_fcgid, Jossa mod_fcgid on tehokas vaihtoehto CGI:lle (mod_cgi). Se käynnistää riittävän määrän CGI-instansseja käsittelemään samanaikaisia verkkopyyntöjä. Se käyttää myös suexec-komentoa tukeakseen eri käyttäjiä heidän omilla PHP-instansseillaan ja parantaakseen verkkoturvallisuutta.
Ruby-tiedostojen suorittaminen Apachessa edellyttää mod_ruby-ominaisuuden käyttöönottoa. Apache voi myös käsitellä Ruby-tiedostoja FastCGI:n kautta. Useita Ruby-versioita on mahdollista käyttää mod_fcgid:n eli FastCGI:n avulla.
Voit myös asentaa Apache Passengerin ja määrittää Apachen käyttämään sitä Ruby-sivujen tarjoamiseen.
(Phusion Passenger, joka tunnetaan myös nimellä ”matkustaja", on ilmainen web-palvelinmoduuli, joka on suunniteltu integroitumaan Apachen ja Nginxin kanssa.)
Vaiheet mod_rubyn asentamiseksi palvelimellesi:
cd /tmp

wget http://www.modruby.net/archive/mod_ruby-1.2.6.tar.gz

tar zxvf mod_ruby-1.2.6.tar.gz

cd mod_ruby-1.2.6/

./configure.rb --with-apr-includes=/usr/include/apr-1

make

make install
Kuinka ajaa Rubyä Apachen kanssa
Meidän on lisättävä mod_ruby-moduuli Apachen kokoonpanoon, eli tiedostoon /etc/httpd/conf.d/ruby.conf, ja lisättävä seuraava rivi.
LoadModule ruby_module modules/mod_ruby.so
Jos haluat ottaa nämä moduulit käyttöön tai poistaa ne käytöstä, sinun on muokattava Apachen asetustiedostoa ja kommentoitava tai poistettava kommentit näistä moduuleista, edellyttäen, että web-palvelin on jo käännetty niillä.

Kuinka suojata Apache-verkkopalvelin
Kun Apache tarjoaa oikeanlaista sisältöä, seuraava prioriteetti on sen lukitseminen. Verkkopalvelimen suojaaminen on erittäin tärkeää; se tarkoittaa, että annat muiden nähdä vain tarkoitetut tiedot, suojaat tietosi ja rajoitat pääsyä.
Nämä ovat yleisiä käytäntöjä, jotka parantavat Apache-verkkopalvelimesi tietoturvaa.
1) Apachen version ja käyttöjärjestelmän tietojen piilottaminen
Apache näyttää virhetilanteissa versionsa ja käyttöjärjestelmän nimen, kuten alla olevassa kuvakaappauksessa näkyy.

Hyökkääjä voi käyttää näitä tietoja hyökkäyksen käynnistämiseen käyttämällä julkisesti saatavilla olevia haavoittuvuuksia kyseisessä palvelimen tai käyttöjärjestelmän versiossa.
Jotta Apache ei näyttäisi näitä tietoja, meidän on muokattava Apachen asetustiedostossa olevaa ”palvelinallekirjoitus”-vaihtoehtoa. Oletusarvoisesti se on ”päällä”, mutta meidän on asetettava se ”pois päältä”.
vim /etc/httpd/conf/httpd.conf
ServerSignature Off

ServerTokens Prod
Olemme myös asettaneet "ServerTokens Prod" -ominaisuuden, joka käskee web-palvelinta palauttamaan vain Apachen ja piilottamaan käyttöjärjestelmän pää- ja aliversiot.
Kun olet muokannut määritystiedostoa, sinun on käynnistettävä Apache-verkkopalvelin uudelleen, jotta muutos tulee voimaan.
service httpd restart

2) Poista hakemistolistaus käytöstä
Jos dokumenttisi juurihakemistossa ei ole indeksitiedostoa, Apache-verkkopalvelimesi näyttää oletusarvoisesti dokumenttisi juurihakemiston koko sisällön.

Tämä ominaisuus voidaan poistaa käytöstä tietyssä hakemistossa Apachen asetustiedostossa olevan ”Asetukset”-asetuksen kautta.
<Directory /var/www/html>

    Options -Indexes

</Directory>

3) Tarpeettomien moduulien poistaminen käytöstä
On hyvä käytäntö poistaa käytöstä kaikki tarpeettomat moduulit, joita ei käytetä. Voit nähdä luettelon käytössä olevista moduuleista Apachen asetustiedostossa.
[root@amsterdam ~]#httpd -M

perl_module (shared)

php5_module (shared)

proxy_ajp_module (shared)

python_module (shared)

ssl_module (shared)
Monet luetelluista moduuleista voidaan poistaa käytöstä, kuten mod_imap, mod_include, mod_info, mod_userdir ja mod_autoindex, koska niitä ei juurikaan käytetä tuotantoympäristön web-palvelimilla.
vi /etc/httpd/conf/httpd.conf

#LoadModule auth_digest_module modules/mod_auth_digest.so
Kun olet kommentoinut moduulin pois, tallenna tiedosto.
Käynnistä Apachen palvelut uudelleen seuraavalla komennolla.
/etc/init.d/httpd restart
4) Pääsyn rajoittaminen verkkojuurihakemiston ulkopuolisiin tiedostoihin
Jos haluat varmistaa, että verkkopalvelimen juurihakemiston ulkopuolisiin tiedostoihin ei pääse käsiksi, sinun on varmistettava, että hakemisto on rajoitettu verkkopalvelimesi määritystiedoston "Salli"- ja "Estä"-asetuksilla.
<Directory/>

Options None

AllowOverride None

Order deny,allow

Deny from all

</Directory>
Kun rajoitat pääsyä web-palvelimen juurihakemiston ulkopuolelle, et voi käyttää mitään tiedostoja, jotka sijaitsevat missään muussa web-palvelimesi kansiossa. Saat kuitenkin 404-paluukoodin.

5) Mod_evasive-ominaisuuden käyttö DoS-hyökkäysten torjumiseksi
Jos haluat suojata web-palvelintasi DoS (Denial of Service) -hyökkäyksiltä, sinun on otettava käyttöön mod_evasive-moduuli. Se on kolmannen osapuolen moduuli, joka havaitsee DoS-hyökkäykset ja estää niitä tekemästä niin paljon vahinkoa kuin ne tekisivät, jos ne jätettäisiin toimimaan valvomatta. Sen voi ladata alta.
6) Mod_security-ominaisuuden käyttö Apachen tietoturvan parantamiseksi
Tämä moduuli toimii Apachen palomuurina ja mahdollistaa liikenteen reaaliaikaisen seurannan. Se estää myös web-palvelinta raa'alta voimalta hyökkäyksiltä. Mod_security-moduuli voidaan asentaa jakelusi oletuspaketinhallinnan avulla.

7) Pyynnön koon rajoittaminen
Apachella ei ole rajoituksia HTTP-pyynnön kokonaiskoolle, mikä voisi johtaa palvelunestohyökkäykseen. Voit rajoittaa pyynnön kokoa Apachen direktiivillä "LimitRequestBody" hakemistotagin sisällä. Arvoksi voidaan asettaa mikä tahansa 0–2 Gt (2147483647 tavua) tarpeidesi mukaan.
<Directory "/var/www/html/uploads">

   LimitRequestBody 512000

</Directory>
Apache-lokimuoto
Palvelimen suojauksen myötä lokien tarkastelusta tulee ensisijainen työkalu ongelmien havaitsemiseen. Apachen lokit tarjoavat yksityiskohtaista tietoa, joka auttaa havaitsemaan yleisiä palvelimen ongelmia.
Käyttölokien luomiseksi mod_log_config-moduulin on oltava käytössä.
Kolme direktiiviä saatavilla Apachen asetustiedostossa
- TransferLog: Lokitiedoston luominen.
- LogFormat: Mukautetun muodon määrittäminen.
- CustomLog: Lokitiedoston luominen ja muotoilu.
TransferLog-direktiivi on saatavilla Apachen asetustiedostossa, ja se kierrättää virtuaalikoneen lokitiedostoja asetettujen parametrien mukaisesti.
<VirtualHost www.example.com>

  ServerAdmin webmaster@example.com

  DocumentRoot /usr/www/example/httpd/htdocs/

  ServerName www.example.com

  ServerAlias example.com www.example

  ErrorLog /usr/www/example/httpd/logs/error_log

  TransferLog /usr/www/example/httpd/logs/accesslog

  CustomLog /usr/www/example/httpd/logs/accesslog combined

</VirtualHost>
Kaksi Apache-lokimuotoa
- Yhteinen lokimuoto
- Yhdistetty lokimuoto
Voit ottaa ne käyttöön muokkaamalla Apachen asetustiedostoa, eli apache2.conf (Debian/Ubuntu) tai httpd.conf (rpm-pohjaisissa järjestelmissä).
Yhteinen lokimuoto
LogFormat "%h %l %u %t \"%r\" %>s %b" common

CustomLog logs/access_log common
Apachen luoma yhteinen loki
[Wed Oct 11 14:32:52 2000] [error] [client 127.0.0.1] client denied by server configuration: /export/home/live/ap/htdocs/test
Yhdistetty lokimuoto
LogFormat "%h %l %u %t \"%r\" %>s %b \"%{Referer}i\" \"%{User-agent}i\"" combined

CustomLog log/access_log combined
Täällä
- %h on etäisäntä.
- %l on identd:n määrittämä käyttäjän identiteetti.
- %u on HTTP-todennuksen määrittämä käyttäjätunnus.
- %t on aika, jolloin palvelin on käsitellyt pyyntöä.
- %r on asiakkaan pyyntörivi. ("GET / HTTP/1.0")
- %>s on palvelimelta asiakkaalle lähetetty tilakoodi (500, 404 jne.).
- %b on asiakkaalle lähetettävän vastauksen koko (tavuina).
- Viittaaja on sivu, joka linkitti tähän URL.
- User-agent on selaimen tunnistemerkkijono.
Apachen luoma yhdistetty loki:
199.187.122.91 - - [06/Mar/2014:04:22:58 +0100] "GET /robots.txt HTTP/1.1" 404 1228 "-" "Mozilla/4.0 (compatible; MSIE 6.0; Windows NT 5.1; SV1; .NET CLR 2.0.50727)"
Mukautettu loki luo erillisen lokitiedoston jokaiselle palvelimesi virtuaalipalvelimelle. Se on määritettävä asetustiedoston virtuaalipalvelimen osiossa.
Näet virtuaalisen isännän kokoonpanon alla; luotu loki mukautetaan kyseiselle virtuaaliselle isännälle ja muoto yhdistetään.

Määritä ensimmäinen tuotantoweb-palvelimesi
Kun konfigurointi, tietoturva ja lokikirjaus on hoidettu, viimeinen vaihe on kaiken yhdistäminen tuotantovalmiiksi ympäristöksi.
1. Jotta sinulla olisi käynnissä oleva tuotantokäyttöön tarkoitettu web-palvelin, tarvitset erillisen solmu (fyysinen, virtuaalinen tai pilvi-instanssi) Linux-, Unix-käyttöjärjestelmissä Windows, macOS, Jne
2. Verkkopalvelimella on oltava suora verkkoyhteys ja staattinen IP-osoite määritetty siihen.
3. Siinä täytyy olla kaikki tarvittava moduulit vaaditaan verkkosivujen suorittamiseen. Jos web-palvelin käsittelee PHP-sivuja, PHP-moduulin on oltava käytössä.
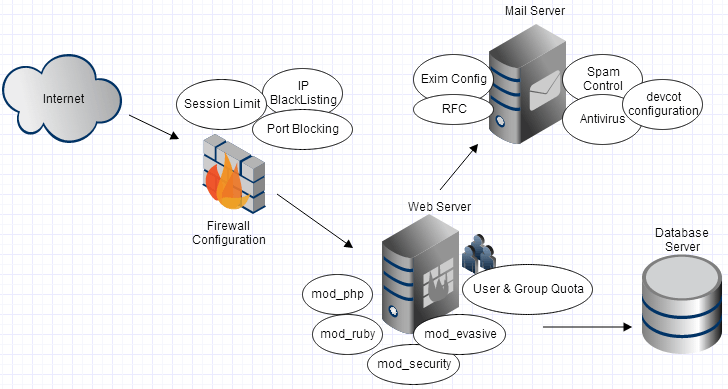
- Se tarvitsee myös hyvän antivirus sovellus, joka on konfiguroitu ja käynnissä suojaamaan web-palvelinta haittaohjelmilta tai virushyökkäyksiltä. Tarvitset myös mekanismin, jolla päivitys määritettyä virustorjunta- tai haittaohjelmien torjuntasovellusta säännöllisesti ilman manuaalisia toimia, jotta saat siitä parhaan hyödyn.
- Jos web-palvelimellasi on satoja verkkotunnuksia isännöitävänä, sinun on toteutettava kunkin verkkotunnuksen tiedostojärjestelmäkiintiön rajoitukset, kunkin verkkotunnuksen luomien tietokantojen määrä, verkkotunnuskohtaisten sähköpostitilien määrä jne.
- Jos web-palvelimesi on määritetty jaettujen hosting-palveluiden osalta web-palvelimesi käyttäjiä on rajoitettavaJaetun webhotellin käyttäjällä tulisi olla mahdollisimman vähän käyttöoikeuksia, jotta hän ei vahingoita tärkeitä tiedostoja tai rikkoo koko palvelinta. Apache ei tarjoa tällaista toimintoa ja tarvitsee erilaisia kolmannen osapuolen sovelluksia ja käyttöjärjestelmän mukauttamista tämän saavuttamiseksi.
- Jos lisäät a uusi verkkotunnus web-palvelimellasi se vaatii satojen määritysten muokkaamista, jotta kaikki ominaisuudet voidaan ottaa käyttöön lisätyllä verkkotunnuksella.
- Jos jokin isännöidyistä verkkotunnuksista vaatii erilaiset PHP-asetukset kuin muilla verkkotunnuksilla, tämän toteuttaminen Apachen ydinosassa on erittäin monimutkaista ja vaatii web-palvelimesi laajaa mukauttamista.
- Tuotantoverkkopalvelin tarvitsee a palomuuri estääksesi ei-toivotun liikenteen, joka voi aiheuttaa suuren kuormituksen palvelimellesi. IPTABLE Sääntöjen kirjoittaminen komentoriviltä on monimutkaista. Tehokkaiden palomuurisääntöjen kirjoittaminen ei-toivotun liikenteen estämiseksi vaatii Linux- tai Unix-ydinympäristöjen tuntemusta. IPTABLE perustuu netfilter-moduuliin; se on käyttöjärjestelmätason palomuuri, jonka avulla järjestelmänvalvoja voi luoda sääntöjä palvelimen saapuvalle ja lähtevälle liikenteelle.
- Tuotantoverkkopalvelin vaatii useita erilaisia sovelluksia, kuten email, FTP tiedostojen lataamista varten ja Domain Name System varatuille verkkotunnuksille. Kaikkien näiden sovellusten hallinta Linux- tai Unix-ydinjärjestelmässä vaatii asiantuntemusta kyseisissä teknologioissa.
Voidaan siis sanoa, että useiden verkkotunnusten web-palvelimen hallinta on erittäin monimutkainen tehtävä ja vaatii satojen määritystiedostojen muokkaamista ja jokaisen sovelluksen mukauttamista halutun tuloksen saavuttamiseksi. Väärien määritysten vianmääritys on erittäin vaikeaa aloittelijoille.
Ratkaisu CPanelilla tai vastaavalla ohjelmistolla
cPanel tarjoaa graafisen tavan hallita web-palvelintasiSen tarkoituksena on tarjota massahosting-palveluita, jotka ovat helppokäyttöisiä ja konfiguroitavissa. cPanel on vähentänyt teknisiä esteitä hosting- ja web-palvelimien hallinnan alalla. Se helpottaa monimutkaisia tehtäviä; se tarjoaa monia hyödyllisiä ja helppokäyttöisiä web-käyttöliittymiä, jotka suorittavat web-palvelimen käyttämiseen tarvittavia yleisiä järjestelmänvalvojan tehtäviä.

cPanel kokoaa oman ohjelmistoversionsa.
Jos sinun on käännettävä web-palvelimesi (Apache) uudelleen tavallisella Linux-alustalla, sinun on valittava tai etsittävä tarvittavat moduulit manuaalisesti. cPanel tarjoaa EasyApache-toiminnon, joka on skriptipohjainen web-palvelimen käännösmenetelmä.

Se ei ainoastaan tarjoa sinulle verkkopalveluita, vaan myös Mail, DNS, FTP ja monia muita palveluita, joita web-sovelluksesi tarvitsee.
Tehtävät, jotka vaativat asiantuntemusta Linux- tai Unix-pohjaisista webhotellipalveluista, kuten SSL-suojausten asentaminen, Apachen uudelleenkääntäminen eri PHP-moduuleilla, web-tietoturvan päivittäminen, tehokkaiden IPTABLE-sääntöjen määrittäminen, FTP-käyttäjien lisääminen, sähköpostitilien luominen kullekin verkkotunnukselle, dokumenttien juurikansion skannaus virustorjuntaohjelmalla ja tietokantojen luominen, on helppo suorittaa cPanelilla.
Se tarjoaa paljon skriptejä, jotka korjaavat, asentavat ja vianmäärittävät yleisiä hallinnollisia tehtäviä.
Se tarjoaa varmuuskopiointi- ja palautustoiminnot, joten tiedostojen manuaalinen kopiointi varmuuskopiointiin on tarpeen. Jos varmuuskopioit verkkotunnustasi, cPanel luo tar-tiedoston, joka sisältää asiakirjan juurikansion, sähköpostitilit ja postit, FTP-tilit, tietokannat, DNS-tietueet ja muut sovellukset.
Se tarjoaa myös vankan dokumentaation ja sillä on erittäin suuri käyttäjäyhteisö, jossa voit keskustella ja saada ratkaisuja ongelmiisi.
Eli näinkin voi sanoa cPanel on tehokas sovellus web-palvelimen hallintaan tarvittavilla ominaisuuksilla. Se tarjoaa helppokäyttöisen käyttöliittymän verkkotunnuksen hallintaan ja mekanismin, jolla vältetään ydin-web-palvelimen hallinnan monimutkaisuus.
cPanelilla on monia kilpailevia tuotteita, kuten Plesk, ISPConfig, Ajenti, Kloxo, Open Panel ja ZPanel.
