
Nedir? DigiAdli Tıp? Tarihçe ve Süreç
 Editoryal Takım
⚡ Akıllı Özet
DigiAdli tıp, delilleri koruma, tanımlama ve inceleme bilimidir.tracElektronik kanıtların bilgisayarlar, mobil cihazlar, sunucular, ağlar ve bulut depolama alanlarında mahkemede geçerli olmasını sağlayacak şekilde toplanması ve belgelenmesi.
Nedir? Digiadli tıp mı?
DigiAdli tıp, delillerin korunması, tanımlanması ve incelenmesi sürecidir.tracBilgisayar kanıtlarının toplanması ve belgelenmesi, mahkemede kullanılabilecek kanıtların elde edilmesi bilimidir. Bilgisayar, cep telefonu, sunucu veya ağ gibi dijital ortamlarda kanıt bulma bilimidir ve adli bilişim ekibine karmaşık dijital vakaları çözmek için kanıtlanmış teknikler ve araçlar sağlar.
DigiTal adli bilişim, adli bilişim ekibine dizüstü bilgisayar sabit diskinden bulut posta kutusuna kadar birçok elektronik cihazda bulunan dijital kanıtları analiz etme, inceleme, tanımlama ve koruma konusunda yardımcı olur.
Tarihi Digital Adli Tıp
İşte dijital adli bilişim tarihinin önemli dönüm noktaları:
- Hans Gross (1847–1915): Suç soruşturmalarına bilimsel çalışmanın ilk kez dahil edilmesi.
- Francis Galton (1822–1911): Parmak izleri üzerine yapılan ilk kayıtlı bilimsel çalışmayı gerçekleştirdi.
- FBI (1932): ABD genelindeki saha görevlilerine ve diğer kolluk kuvvetlerine adli tıp hizmetleri sunmak üzere bir laboratuvar kurun.
- 1978: İlk bilgisayar suçu, Florida Bilgisayar Suçları Yasası'nda tanınmıştır.
- 1992: "Bilgisayar adli bilişimi" terimi akademik literatüre girdi.
- 1995: Uluslararası Bilgisayar Kanıtları Örgütü (IOCE) kuruldu.
- 2000: FBI'ın ilk Bölgesel Bilgisayar Adli Bilişim Laboratuvarı kuruldu.
- 2002: Bilimsel Çalışma Grubu Digital Evidence (SWGDE) yayınlandı Bilgisayar Adli Bilişimi İçin En İyi Uygulamalar.
- 2010: Simson Garfinkel, dijital soruşturmaların karşı karşıya olduğu yapısal sorunları ortaya koydu.
- 2012: ISO/IEC 27037 yayımlanarak, dijital kanıtların tanımlanması, toplanması, edinilmesi ve korunması için küresel olarak kabul edilen ilk standart oldu.
- 2015: ISO/IEC 27043 yayımlanarak olay incelemesi için ortak ilkeler ve süreçler tanımlanmış ve daha geniş ISO adli bilişim standartları ailesi için bir şemsiye standart görevi görmüştür.
- 2019: Meta (Facebook AI), Deepfake Tespit Yarışması'nı (DFDC) başlattı ve FaceForensics++ gibi veri kümeleri ortaya çıkarak deepfake'leri önemli bir adli sorun olarak işaretledi.
- 2021: Colonial Pipeline fidye yazılımı saldırısı, kripto para birimleri ve blok zinciri adli bilişiminde hızlı ilerlemelere yol açtı. tracyasadışı ödemeler.
- 2024: AB Yapay Zeka Yasası, yapay zeka tarafından üretilen medyanın doğrulanmasına odaklanmayı daha da güçlendiren ilk kapsamlı yapay zeka yasası olarak kabul edildi; zira deepfake kaynaklı dolandırıcılık vakaları hızla arttı.
- 2025: Yapay zekâ tarafından üretilen içerik, IoT cihazları ve bulut kanıtlarının soruşturmalara hakim olmaya başlamasıyla birlikte, ilk özel Deepfake Adli Bilişim Çalıştayı (DFF-2025) düzenlendi.
- 2026: Bu alanda, mahkemelerde kabul edilebilirlik standartlarını karşılamak amacıyla, hata oranları ve tekrarlanabilirlik de dahil olmak üzere, yapay zeka tabanlı adli bilişim araçlarının doğrulanmasına giderek daha fazla önem verilmektedir.
Bilgisayar Adli Bilişiminin Amaçları
Her soruşturma aynı hedeflere yöneliktir. Bilgisayar adli bilişiminin temel amaçları şunlardır:
- Soruşturma makamının mahkemede delil olarak sunabilmesi için bilgisayar materyallerini kurtarın, analiz edin ve muhafaza edin.
- Suçun ardındaki nedeni ve failin kimliğini tespit edin.
- Şüpheli suç mahallinde dijital kanıtların bozulmasını önleyecek prosedürler tasarlayın.
- Verileri edinin ve çoğaltın, dijital ortamdan silinmiş dosyaları ve bölümleri kurtarın ve ardından doğrulayın.
- Kanıtları hızla tespit edin ve kötü niyetli faaliyetin mağdur üzerindeki potansiyel etkisini tahmin edin.
- Soruşturmaya ilişkin adli bir rapor hazırlayın ve delilleri muhafaza zincirine uyarak koruyun.
Süreci Digital Adli Tıp
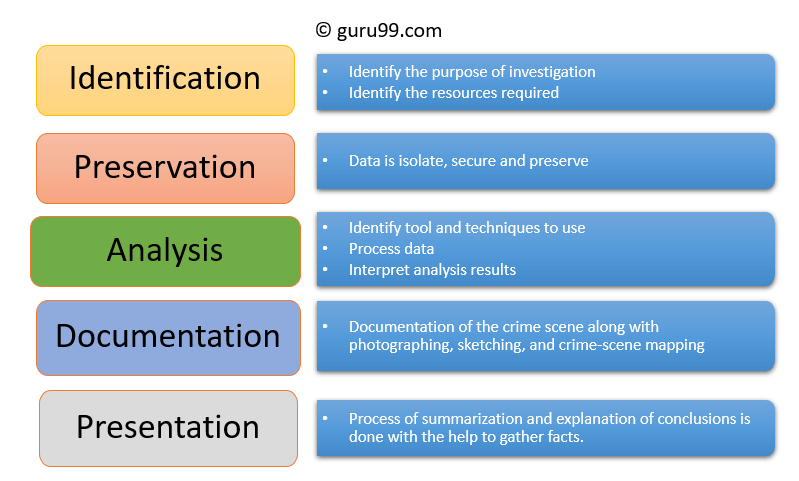
DigiTıbbi adli tıp, aşağıdaki gibi kılavuzlarda kodlanmış beş adımdan oluşur: NIST SP800-86 ve ISO/IEC 27037:
- Kimlik
- Koruma
- Makaleler
- Dökümanlar
- Sunum
Aşağıdaki diyagram, bir cihazın ilk tespitinden nihai mahkeme raporuna kadar beş aşamanın birbirini nasıl takip ettiğini göstermektedir.
Kimlik
Bu, adli sürecin ilk adımıdır. Kimlik tespiti, hangi delillerin mevcut olduğunu, nerede saklandığını ve hangi formatta olduğunu kapsar.
Elektronik depolama ortamları arasında kişisel bilgisayarlar, cep telefonları, tabletler, harici sürücüler ve çıkarılabilir kartlar yer alabilir.
Koruma
Bu aşamada veriler izole edilir, güvence altına alınır ve korunur. Dijital kanıtların değiştirilmesini önlemek için insanların cihazı kullanması engellenir.
Makaleler
Bu aşamada, araştırmacılar veri parçalarını yeniden bir araya getirir ve bulunan kanıtlara dayanarak sonuçlar çıkarırlar. Suçla ilgili belirli bir teoriyi desteklemek için çok sayıda inceleme tekrarı gerekebilir.
Dökümanlar
Görünür tüm verilerin kaydı oluşturulmalıdır. Bu, olay yerinin yeniden oluşturulmasına ve incelenmesine yardımcı olur ve fotoğraf çekimi, çizim ve olay yeri haritası gibi unsurları içeren olay yerinin uygun şekilde belgelenmesini içerir.ping.
Sunum
Bu son adımda, sonuçlar özetlenir ve açıklanır. Rapor, anlaşılması güç terimler kullanılarak, sıradan bir kişinin anlayabileceği şekilde yazılmalıdır.tracted terminolojisi ve her abstrac"Ted" terimi, ilgili destekleyici ayrıntıya atıfta bulunmalıdır.
Tipleri Digital Adli Tıp
DigiAdli tıp tek bir disiplin değildir. Her biri farklı bir kanıt kaynağına yönelik uzmanlaşmış dallara ayrılır:
| şube | Neyi inceler |
|---|---|
| Disk adli tıp | ExtracDepolama ortamındaki verileri, etkin, değiştirilmiş veya silinmiş dosyaları arayarak bulur. |
| ağ adli tıp | Ağ trafiğini izler ve analiz ederek bilgi ve hukuki kanıt toplar. |
| Kablosuz adli bilişim | Kablosuz ağ trafiğini toplayıp analiz eden ağ adli bilişiminin bir dalı. |
| Veritabanı adli incelemesi | Veritabanlarını ve bunlarla ilgili meta verileri, değişiklik veya erişim belirtileri açısından inceler. |
| Kötü amaçlı yazılım adli analizi | Virüsler ve solucanlar da dahil olmak üzere zararlı kodları ve bunların taşıdığı zararlı yazılımları tespit eder ve inceler. |
| E-posta adli incelemesi | Silinen e-postalar, takvimler ve kişiler de dahil olmak üzere e-postaları kurtarır ve analiz eder. |
| Adli bellek | Kayıt defterleri, önbellek ve RAM gibi sistem belleğinden ham verileri toplar ve ardından bunları işler. |
| Cep telefonu adli tıpı | Telefon ve SIM kart rehberindeki kişileri, arama kayıtlarını, SMS ve MMS'leri, ses ve video dosyalarını getirir. |
| Bulut adli bilişimi | Verilere, eldeki cihazda değil, hizmet sağlayıcının elinde bulunanlardan erişir. |
Karşılaştığı Zorluklar Digital Adli Tıp
Dijital adli bilişim ekiplerinin karşılaştığı başlıca zorluklar şunlardır:
- Cihaz sayısı: Kişisel bilgisayarların ve neredeyse evrensel internet erişiminin artması, her durumda cihaz sayısını da artırıyor.
- Saldırı araçlarının kullanılabilirliği: Hazır Hack araçları Beceriksiz suçluların, kime ait olduğunu belirlemek zor olan hasara yol açmasına izin verin.
- Fiziksel kanıt eksikliği: Davanın tamamı dijital kayıtlara dayandığında, yargılama zorlaşır.
- Depolama ölçeği: Terabayt boyutundaki sabit disklerde, ilgili birkaç dosyayı bulmak bile yavaş bir iş haline geliyor.
- Sürekli teknolojik değişim: Her yeni cihaz, dosya sistemi veya şifreleme yöntemi, araç ve prosedürlerde bir yükseltmeyi zorunlu kılar.
Örnek Kullanımları Digital Adli Tıp
Sadece kolluk kuvvetleri değil, ticari kuruluşlar da artık aşağıdaki gibi durumlarda dijital adli bilişime güveniyor:
- Fikri mülkiyet hırsızlığı
- endüstriyel casusluk
- İstihdam anlaşmazlıkları
- Dolandırıcılık soruşturmaları
- İş yerinde internet ve e-postanın uygunsuz kullanımı
- Sahtecilikle ilgili konular
- İflas soruşturmaları
- Düzenleyici uyumluluk sorunları
Avantajları Digital Adli Tıp
Dijital adli bilişimin başlıca faydaları şunlardır:
- Bir olaydan sonra bilgisayar sisteminin bütünlüğünü doğrular.
- Mahkemede suçlunun cezalandırılmasına yol açabilecek deliller üretir.
- Sistemleri veya ağları tehlikeye girdiğinde şirketlerin önemli bilgileri yakalamasına yardımcı olur.
- Tracks siber suçluların Sınırlar ötesinde verimli bir şekilde çalışarak kuruluşun parasını ve zamanını korur.
Dezavantajları Digital Adli Tıp
Dijital adli bilişimin başlıca dezavantajları şunlardır:
- DigiMahkemede deliller ancak herhangi bir tahrifat yapılmadığı kanıtlanabildiği takdirde kabul edilir.
- Elektronik kayıtların üretilmesi ve saklanması son derece maliyetli bir iştir.
- Hukuk uygulayıcılarının davayı savunabilmek için kapsamlı bilgisayar bilgisine sahip olmaları gerekir.
- Araştırmacılar, gerçek ve ikna edici kanıtlar sunmalıdır.
- Kullanılan araç belirtilen standartları karşılamıyorsa, mahkeme delili geçersiz sayabilir.
- Soruşturmayı yürüten görevlinin teknik bilgi eksikliği, istenen sonucu vermeyebilir.
