
Yazılım Mühendisliğinde Adımlarla Değişim Kontrol Süreci
 Charles Moore
⚡ Akıllı Özet
Değişiklik Kontrolü, bir şirketin BT ortamındaki değişiklikleri belgelemek, tanımlamak ve onaylamak için kullandığı resmi süreçtir; bu süreç, projeler, uygulamalar ve altyapı genelinde yetkisiz değişiklikler, aksaklıklar ve hatalar riskini azaltır.
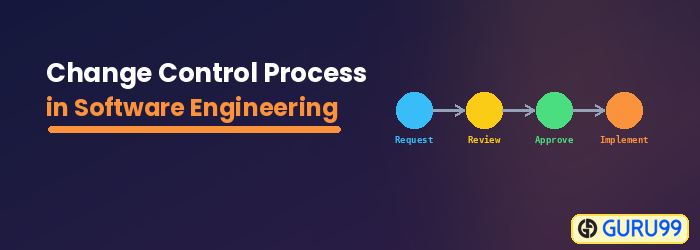
Değişiklik Kontrolü Nedir?
Değişiklik Kontrolü, bir şirketin aşağıdakileri yapmak için kullandığı süreçtir: değişiklikleri belgeleyin, tanımlayın ve yetkilendirin BT ortamına yönelik bu uygulama, yetkisiz değişikliklerin, aksamaların ve sistemdeki hataların olasılığını azaltır.
Denetim Neden Değiştirilmeli?
Paydaşlar sisteme yeni veya farklı değişiklikler talep ettiğinde, bu değişiklikler isteğe bağlı veya göz ardı edilebilir değildir. Değişiklikler, sistemin diğer bileşenlerini aksatmadan uygulanmalıdır. İşte burada değişiklik kontrolü devreye girer. Proje ekiplerinin tanımlanmış kontroller ve politikalar kullanarak proje kapsamını değiştirmelerine yardımcı olur. Değişiklik kontrolü, bir proje plandan saptığında uygulanır.
Her değişiklik talebinin kontrol altında tutulabilmesi için resmi bir değişiklik talebi belgesi doldurulmalı ve incelenmelidir.
Değişiklik kontrol talebi analiz edilirken sıkça sorulan sorular şunlardır:
- Değişikliği kim onaylayacak?
- Değişiklik kontrol kurulu tarafından incelenmesi gerekiyor mu?
- Değişikliğin araştırılması ve uygulanması ne kadar zaman gerektirir?
- Değişikliklerin sistemin diğer bileşenlerine (programlar, maliyet, kaynaklar vb.) etkileri nelerdir?
- Proje yönetiminin doğrudan onay verebileceği bir eşik var mı?
Değişiklik Kontrol Sürecinin Farklı Faktörleri
Değişiklik Kontrol sürecinin dikkate alması gereken çeşitli faktörler vardır
| Değişiklik Kontrol Sürecindeki Adımlar | Değişiklik Kontrolünde gerçekleştirilen işlem |
|---|---|
| Değişiklik isteği başlatma ve Kontrol | Değişiklik talepleri standartlaştırılmalı, yönetim tarafından incelenmeli ve talepte bulunan kişi bilgilendirilmelidir. |
| Etki Değerlendirmesi | Her değişiklik talebi, olası etkileri analiz etmek için yapılandırılmış bir şekilde değerlendirilmelidir. |
| Değişikliklerin Kontrolü ve Dokümantasyonu | Değişiklik günlüğünde tarih, değişikliği yapan kişi ve değişikliğin kendisi kaydedilmelidir. Sadece yetkili kişilerin değişiklik yapmasına izin verilmeli ve bir geri alma süreci tanımlanmalıdır. |
| Dokümantasyon ve Prosedürler | Sistemde değişiklikler yapıldığında, ilgili prosedürler ve belgeler de buna uygun olarak güncellenmelidir. |
| Yetkili Bakım | Yetkisiz erişimi önlemek için sistem erişim hakları kontrol edilmelidir. |
| Test ve Kullanıcı oturumu kapatma | Yazılım, piyasaya sürülmeden önce kapsamlı bir şekilde test edilmeli ve iş kullanıcıları tarafından onaylanmalıdır. |
| Sürüm Kontrolü | Üretim kaynak kodunun sürüm kontrolü altında olması gerekir, böylece yalnızca en son onaylanmış sürüm dağıtılır. |
| Acil Durum Değişiklikleri | Sözlü onay alınmalı ve değişiklik mümkün olan en kısa sürede belgelenmelidir. |
Değişiklik Kontrolü Süreci
Değişiklik kontrol sürecine dalmadan önce, Değişiklik Kontrolünde kullanılan belgelerle tanışmak faydalı olacaktır. Değişiklik Kontrolü için iki belge temel öneme sahiptir:
- Girişi değiştirDeğişiklik günlüğü, her Değişiklik Talebi'nin ayrıntılarını listeler: proje numarası, PCR (Proje Değişiklik Talebi) kimliği, öncelik, sorumlu kişi, hedef tarih, durum, durum tarihi, talep eden kişi ve talep tarihi.

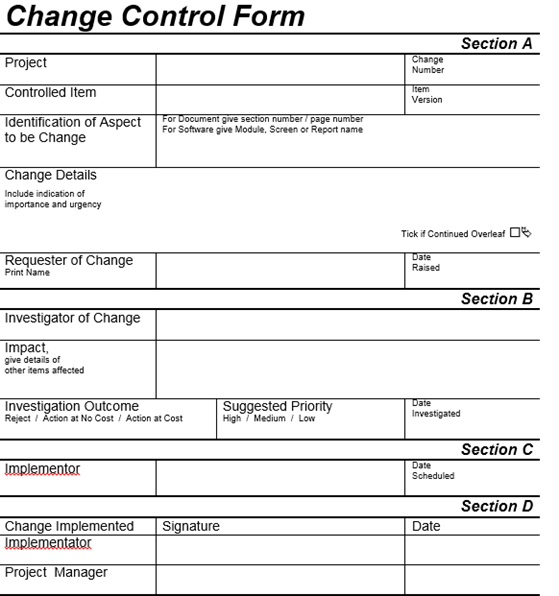
- İstek Formunu DeğiştirKarar verme için gerekli ayrıntıları içerir: değişiklik türü, faydaları, talep eden kişi, zaman ve maliyet tahmini, öncelik, onaylayan kişi ve değişiklik talebi durumu.
Değişim Süreci Akış Şeması
Değişim süreci, ürün veya sistemde değişiklikleri uygulamak için belirli bir kalıbı izler. Aşağıdaki akış şeması, ilgili adımları göstermektedir.

Değişiklik Kontrol Sürecindeki Adımlar
| Değişiklik Kontrolü Adımları | Action |
|---|---|
| İstek kimliğini değiştir | Değişiklik ihtiyacını belirleyin ve bunu Proje Değişiklik Talebi formunda açıklayın. |
| İstek değerlendirmesini değiştir | Değişiklik geçerli değilse, erteleyin veya reddedin. Talebi analiz etmek, hızlı bir etki değerlendirmesi yapmak ve değişiklik talep formunu güncellemek için gerekli kaynakları tahsis edin. Reddedilen talepler bu aşamada durdurulur. |
| Değişiklik isteği analizi | Değişiklik talebini tam analiz için yetkili bir üyeye atayın. Ertelenen değişiklikler bu adıma tekrar girer ve reddedilen talepler burada durur. |
| İstek onayını değiştir | Onaylamadan önce değişikliğin riskini, karmaşıklığını ve etkisini belirleyin. Değişiklik talebini karar için yetkili onaylayıcıya iletin. Reddedilen talepler bu aşamada durdurulur. |
| İsteğin uygulanmasını değiştirin | Proje prosedürlerini ve yönetim planlarını güncelleyin, ekibi bilgilendirin, ilerlemeyi izleyin, tamamlanmayı kaydedin ve değişiklik talebini kapatın. |
NOTDeğişiklik kontrolü onayı, aşağıdaki kurum tarafından verilebilir: Proje Yöneticisi, BT Sorumlusu veya Baş Geliştirici ya da belirlenmiş bir Paydaş.
Değişim Yönetimi ve Değişim Kontrolü
| Değişim Yönetimi | Kontrolü değiştir |
|---|---|
| BT altyapısı ve hizmetlerindeki değişiklik taleplerini yönetir ve kontrol eder, böylece aksaklıkları en aza indirir ve iş faydasını en üst düzeye çıkarır. | Sistem veya ürünün genel performansını iyileştirmek amacıyla yapılan değişikliklerin sunulması, kaydedilmesi, analiz edilmesi ve onaylanmasını kapsar. |
