
Vad är DigiTal Forensics? Historia och process
 Redaktionellt team
⚡ Smart sammanfattning
Digiforensik är vetenskapen om att bevara, identifiera ochtracoch dokumentera elektroniska bevis så att de håller i domstol på datorer, mobila enheter, servrar, nätverk och molnlagring.
Vad är Digital Forensics?
DigiTalforensik är processen för bevarande, identifiering, exponeringtracoch dokumentation av datorbevis som kan användas i domstol. Det är vetenskapen om att hitta bevis i digitala medier som en dator, mobiltelefon, server eller nätverk, och det ger det forensiska teamet beprövade tekniker och verktyg för att lösa komplicerade digitala fall.
Digital forensics hjälper det forensiska teamet att analysera, inspektera, identifiera och bevara digitala bevis som finns på många typer av elektroniska enheter, från en bärbar hårddisk till en molnbrevlåda.
Historien om Digital Forensics
Här är de viktiga milstolparna i den digitala forensikens historia:
- Hans Gross (1847–1915): Första användningen av vetenskaplig studie för att leda brottsutredningar.
- Francis Galton (1822–1911): Genomförde den första registrerade vetenskapliga studien av fingeravtryck.
- FBI (1932): Inrätta ett laboratorium för att erbjuda forensiska tjänster till fältagenter och andra rättsliga myndigheter över hela USA.
- 1978: Det första databrottet erkändes i Floridas lag om datorbrott.
- 1992: Termen datorforensik kom in i den akademiska litteraturen.
- 1995: Internationella organisationen för datorbevis (IOCE) bildades.
- 2000: FBI:s första regionala datorforensiska laboratorium etablerades.
- 2002: Den vetenskapliga arbetsgruppen för Digital Evidence (SWGDE) publicerad Bästa praxis för datorforensik.
- 2010: Simson Garfinkel redogjorde för de strukturella problem som digitala utredningar står inför.
- 2012: ISO/IEC 27037 publicerades och blev den första globalt accepterade standarden för identifiering, insamling, förvärv och bevarande av digitala bevis.
- 2015: ISO/IEC 27043 publicerades, som definierar gemensamma principer och processer för incidenter och fungerar som en paraplystandard för den bredare ISO-forensiska familjen.
- 2019: Meta (Facebook AI) lanserade Deepfake Detection Challenge (DFDC), och datamängder som FaceForensics++ dök upp, vilket markerade deepfakes som ett stort forensiskt problem.
- 2021: Ransomware-attacken Colonial Pipeline drev snabba framsteg inom kryptovaluta- och blockkedjeforensik för tracgöra olagliga betalningar.
- 2024: EU:s AI-lag antogs som den första heltäckande AI-lagen, vilket ökade fokuset på autentisering av AI-genererad media i takt med att antalet bedrägerier baserade på djupfakes ökade.
- 2025: Den första dedikerade Deepfake Forensics Workshop (DFF-2025) hölls, då AI-genererat innehåll, IoT-enheter och molnbevis kom att dominera utredningarna.
- 2026: Fältet lade allt större vikt vid att validera AI-baserade forensiska verktyg, inklusive felfrekvenser och reproducerbarhet, för att uppfylla kraven för domstolarnas tillåtlighet.
Mål för datorforensik
Varje utredning arbetar mot samma mål. Här är de viktigaste målen för datorforensik:
- Återställa, analysera och bevara datormaterial så att utredningsmyndigheten kan presentera det som bevis i domstol.
- Fastställ motivet bakom brottet och gärningsmannens identitet.
- Utforma rutiner på en misstänkt brottsplats som förhindrar att digitala bevis korrumperas.
- Förvärva och duplicera data, återställa raderade filer och partitioner från digitala medier och sedan validera dem.
- Identifiera bevis snabbt och uppskatta den potentiella effekten av den skadliga aktiviteten på offret.
- Upprätta en kriminalteknisk rapport om utredningen och bevara bevisen genom att följa spårbarhetskedjan.
Processen för Digital Forensics
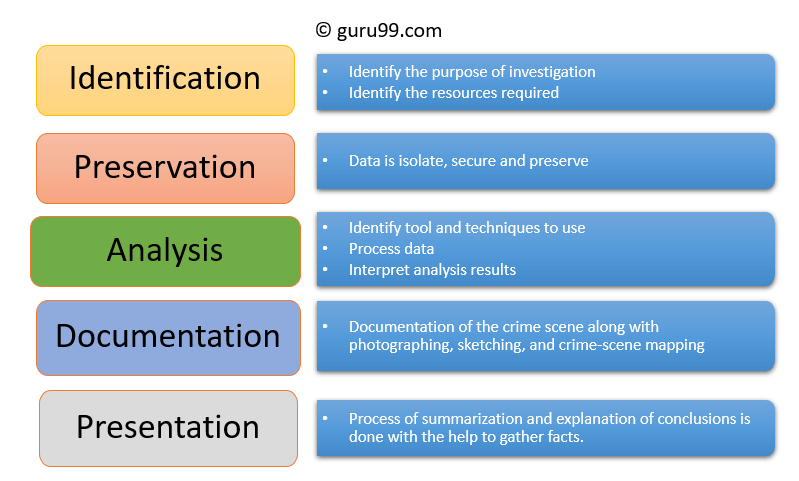
DigiTalforensik omfattar fem steg, kodifierade i riktlinjer som NIST SP 800-86 och ISO/IEC 27037:
- Identifiering
- Bevarande
- Analys
- Dokumentation
- Presentation
Diagrammet nedan visar hur de fem stegen följer på varandra, från första observationen av en anordning till den slutliga domstolsrapporten.
Identifiering
Detta är det första steget i den forensiska processen. Identifiering omfattar vilka bevis som finns, var de lagras och i vilket format.
Elektroniska lagringsmedia kan inkludera persondatorer, mobiltelefoner, surfplattor, externa hårddiskar och flyttbara kort.
Bevarande
I den här fasen isoleras, säkras och bevaras data. Det inkluderar att förhindra att personer använder enheten så att de digitala bevisen inte manipuleras.
Analys
I det här steget rekonstruerar utredarna datafragment och drar slutsatser baserat på de bevis som hittats. Det kan krävas flera omgångar av undersökningar för att stödja en specifik teori om brottet.
Dokumentation
En registrering av all synlig data måste skapas. Det hjälper till att återskapa brottsplatsen och granska den, och det innebär korrekt dokumentation av platsen tillsammans med fotografering, skissering och brottsplatskarta.ping.
Presentation
I detta sista steg sammanfattas och förklaras slutsatserna. Rapporten bör skrivas på ett lekmannamässigt sätt med hjälp av abstracted terminologi, och varje abstracted-termen bör hänvisa till den specifika stödjande detaljen.
Typer av Digital Forensics
DigiForensisk vetenskap är inte en enda disciplin. Den är uppdelad i specialistgrenar, som var och en syftar till en annan beviskälla:
| Branch | Vad den undersöker |
|---|---|
| Disk forensics | Extracts-data från lagringsmedia genom att söka efter aktiva, ändrade eller raderade filer. |
| Nätverksforensik | Övervakar och analyserar nätverkstrafik för att samla in information och juridiska bevis. |
| Trådlös kriminalteknik | En avdelning inom nätverksforensik som samlar in och analyserar trådlös trafik. |
| Databasforensik | Studerar databaser och deras relaterade metadata för tecken på förändring eller åtkomst. |
| Forensisk granskning av skadlig kod | Identifierar skadlig kod och studerar dess nyttolast, inklusive virus och maskar. |
| E-postforensik | Återställer och analyserar e-postmeddelanden, inklusive raderade e-postmeddelanden, kalendrar och kontakter. |
| Minneskriminalteknik | Samlar in rådata från systemminnet, såsom register, cache och RAM, och bearbetar den sedan. |
| Mobiltelefonforensik | Hämtar telefon- och SIM-kontakter, samtalsloggar, SMS och MMS, ljud och video. |
| Molnforensik | Inhämtar bevis som innehas av en tjänsteleverantör snarare än på en enhet i handen. |
Utmaningar Digital Forensics
Här är de största utmaningarna som digitala forensiska team står inför:
- Antal enheter: Tillväxten av persondatorer och nästan universell internetåtkomst mångfaldigar antalet enheter i samtliga fall.
- Tillgänglighet av attackverktyg: Färdiga hackverktyg låta lågutbildade förövare orsaka skada som är svår att tillskriva.
- Brist på fysiska bevis: Åtal blir svårt när hela ärendet vilar på digitala register.
- Lagringsskala: Terabytestora hårddiskar gör det långsamt att hitta de få relevanta filerna.
- Ständig teknisk förändring: Varje ny enhet, filsystem eller krypteringsschema tvingar fram en uppgradering av verktyg och procedurer.
Exempel på användningar av Digital Forensics
Kommersiella organisationer, inte bara brottsbekämpande myndigheter, förlitar sig nu på digital forensisk forskning i fall som:
- Stöld av immateriella rättigheter
- Industrispionage
- Anställningstvister
- Bedrägeriutredningar
- Olämplig användning av internet och e-post på jobbet
- Förfalskningsrelaterade ärenden
- Konkursutredningar
- Frågor om regelefterlevnad
Fördelar med Digital Forensics
Här är de viktigaste fördelarna med digital forensisk forskning:
- Bekräftar integriteten hos ett datorsystem efter en incident.
- Lägger fram bevis i domstol som kan leda till straff för den skyldige.
- Hjälper företag att samla in viktig information när deras system eller nätverk är komprometterade.
- Tracks nätbrottslingar effektivt över gränserna, vilket skyddar organisationens pengar och tid.
Nackdelar med Digital Forensics
Här är de största nackdelarna med digital forensisk forskning:
- DigiFullständigt bevis accepteras i domstol endast när det kan bevisas att ingen manipulering har förekommit.
- Att producera och lagra elektroniska dokument är en extremt kostsam verksamhet.
- Jurister måste ha omfattande datorkunskaper för att kunna argumentera i ett ärende.
- Utredarna måste lägga fram autentiska och övertygande bevis.
- Om det använda verktyget inte uppfyller angivna standarder kan en domstol ogilla bevisningen.
- Bristande teknisk kunskap från utredarens sida kanske inte ger önskat resultat.
