
Tutorial Criptografie
 Oliver Jones
⚡ Rezumat inteligent
Criptografia protejează informațiile prin transformarea lor într-o formă nelizibilă de către om, pe care doar deținătorul cheii corecte o poate inversa, iar această pagină prezintă caracteristicile, aplicațiile, algoritmii și un exercițiu practic cu CrypTool.
Informațiile joacă un rol vital în afaceri, guvern și operațiuni militare, iar informațiile căzute pe mâini greșite pot costa venituri sau chiar mai rău. Pentru a securiza comunicarea, o organizație folosește criptografia pentru a cifra informațiile - transformându-le într-un format care nu poate fi citit de om și invers.
În acest articol despre criptografie și securitatea rețelelor, veți învăța cum funcționează criptologia și cum să țineți informațiile departe de mâini greșite.
Ce este criptografia?
Criptografia este studiul și aplicarea tehnicilor care ascund sensul real al informațiilor prin transformarea acestora în formate care nu pot fi citite de om și invers.
Să luăm un exemplu. Pentru a trimite mesajul „I LOVE APPLES” (Iubesc merele), înlocuiești fiecare literă cu a treia literă succesivă a alfabetului, rezultând „K NQXG CRRNGU”. Pentru a-l citi, destinatarul trimite trei litere înapoi, așa cum se arată mai jos.

Transformarea informațiilor într-o formă care nu poate fi citită de om se numește criptare, iar inversarea acesteia se numește decriptareRezultatul criptat este cunoscut sub numele de cifru.
Decriptarea folosește o cheie secretă cunoscută doar destinatarilor legitimi. Deoarece cheia este necesară, comunicarea rămâne securizată chiar și atunci când un atacator interceptează cifrul, ceea ce nu are sens fără ea.
Caracteristicile criptografiei
Un sistem criptografic este evaluat pe baza caracteristicilor de mai jos.
| Caracteristică | Ce înseamnă |
|---|---|
| Algoritm | Procedura matematică publicată care efectuează transformarea. |
| Confidențialitatea | Doar deținătorii cheii pot citi datele protejate. |
| Integrity | Orice modificare a datelor este detectabilă. |
| Adaptabilitate | Schema se adaptează la diferite dimensiuni ale cheilor și niveluri de amenințare. |
| Interoperabilitate | Diferiți sisteme și furnizori fac schimb de date protejate. |
| Autentificare | Originea unui mesaj poate fi dovedită. |
| Scalabilitate | Performanța se menține pe măsură ce volumele de date cresc. |
| Managementul cheilor | Cheile sunt generate, stocate, rotite și retrase în siguranță. |
Aplicații ale criptografiei
Aceste caracteristici devin servicii de zi cu zi pe care oamenii se bazează fără să observe.
| Aplicatii | Cum se utilizează criptografia |
|---|---|
| Criptare TLS | Protejează traficul dintre un browser și un site web. |
| Stocarea parolei | Stochează hash-uri sărate în loc de parole lizibile. |
| Servicii bancare online | Securizează tranzacțiile și verifică banca. |
| Cryptocurrency | Semnează tranzacțiile și leagă blocurile cu hash-uri. |
| E-mail criptat | Păstrează confidențialitatea conținutului mesajelor în timpul transportului și stocării. |
| Digital semnături | Dovedește autoritatea și faptul că un document este neschimbat. |
| Mesagerie sigură | Aplică criptare end-to-end între dispozitive. |
| E-commerce | Protejează detaliile cardului în timpul finalizării comenzii. |
Ce este criptoanaliza?
Criptanaliza este arta decriptării mesajelor fără cheia utilizată pentru criptarea lor. Aplică analiza matematică și algoritmii pentru a descifra cifruri și este utilizată atât pentru a sparge sistemele, cât și, în mod defensiv, pentru a măsura cât de multă protecție oferă un algoritm.
Succesul unui atac de criptanaliză depinde de:
- Cantitatea de timp disponibilă
- Putere de calcul disponibilă
- Capacitate de stocare disponibilă
Următoarele sunt atacurile de criptanaliză discutate frecvent:
- Atac de forță brută — încearcă fiecare combinație posibilă a textului sau a cheii, cifrând fiecare combinație și comparând-o cu cifrul original.
- Dicționar attack — folosește o listă de cuvinte pentru a se potrivi fie cu textul simplu, fie cu cheia. Se folosește mai ales atunci când se încearcă sparge parole criptate.
- Atacul cu masa curcubeu — compară textul cifrat cu hash-uri precalculate pentru a găsi potriviri. Saltarea fiecărei parole stocate o anulează.
Ce este criptologia?
Criptologia este domeniul general care combină criptografia și criptanaliza. Ambele jumătăți contează: un algoritm este considerat de încredere doar după ce criptoanaliștii au încercat și nu au reușit să îl descifreze.
Criptare Algorithms
Algoritmii de mai jos apar în mod repetat în lucrările de securitate. Rețineți care rămân aprobați și care supraviețuiesc doar în sistemele vechi.
- MD5 — prescurtare de la Message-Digest 5, produce valori hash pe 128 de biți. MD5 este o funcție hash mai degrabă decât criptare, deci nu poate fi inversat prin design. Nu este rezistent la coliziuni — două intrări diferite pot produce același hash — și nu este potrivit pentru parole sau semnături.
- SHA — prescurtare de la Secure Hash Algorithm (Algoritmul de hash securizat), această familie generează reprezentări condensate ale unui mesaj, numite rezumat de mesaj:
- SHA-0: produce valori hash pe 160 de biți. A fost retras din cauza unei erori semnificative și înlocuit cu SHA-1.
- SHA-1: produce valori hash pe 160 de biți. O coliziune practică a fost demonstrată în 2017, iar NIST a interzis-o pentru semnăturile digitale, așa că evitați-o.
- SHA-2o familie de șase funcții, inclusiv SHA-256 și SHA-512, care funcționează pe cuvinte pe 32 de biți, respectiv 64 de biți. Ambele rămân aprobate.
- SHA-3Standardizat în 2015 și cunoscut anterior sub numele de Keccak, folosește un design intern diferit ca rezervă față de SHA-2.
- AES — Standardul Avansat de Criptare este cifrul bloc simetric care protejează majoritatea datelor aflate în repaus și în tranzit în prezent, cu chei de 128, 192 și 256 de biți. A înlocuit DES și este implicit pentru sistemele noi.
- RC4 — un cifru de flux cândva comun în Secure Sockets Layer (SSL) și Wired Equivalent Privacy (WEP). Ambele protocoale sunt învechite, iar RFC 7465 a interzis RC4 în fiecare versiune de TLS în 2015. Acesta supraviețuiește aici ca exemplu didactic.
- Blowfish — un cifru bloc simetric cu cheie folosit în mod tradițional pentru parole și fișiere. Dimensiunea sa de bloc de 64 de biți face ca AES să fie alegerea modernă mai bună.
Privind în perspectivă, NIST a publicat primele sale standarde post-cuantice în august 2024 — ML-KEM pentru schimbul de chei, ML-DSA și SLH-DSA pentru semnături — care vor înlocui treptat algoritmii actuali cu cheie publică.
Activitate de hacking: Cum să creezi un cifru folosind CryptTool
În acest exercițiu practic CrypTool, creați un cifru simplu cu RC4 și apoi îl recuperați cu o analiză de forță brută, presupunând că se știe că cheia are 24 de biți. Ideea este de a arăta de ce o cheie scurtă și un cifru defect nu oferă o protecție reală.
Crearea RC4 Stream Cipher
Pasul 1) Descărcați și instalați CrypTool
CrypTool 1 este un instrument educațional open-source pentru criptologie. Dezvoltarea activă a trecut de atunci la CrypTool 2, dar versiunea 1.4.42 încă rulează pe Windows și corespunde ecranelor de mai jos. Descărcați-l de pe cryptool.org.
Pasul 2) Deschideți CrypTool și înlocuiți textul
Expresia a cripta este Nu subestima niciodată determinarea unui copil care este bogat în timp și sărac în numerarCheia este 00 00 00.
- Deschideți CrypTool 1.
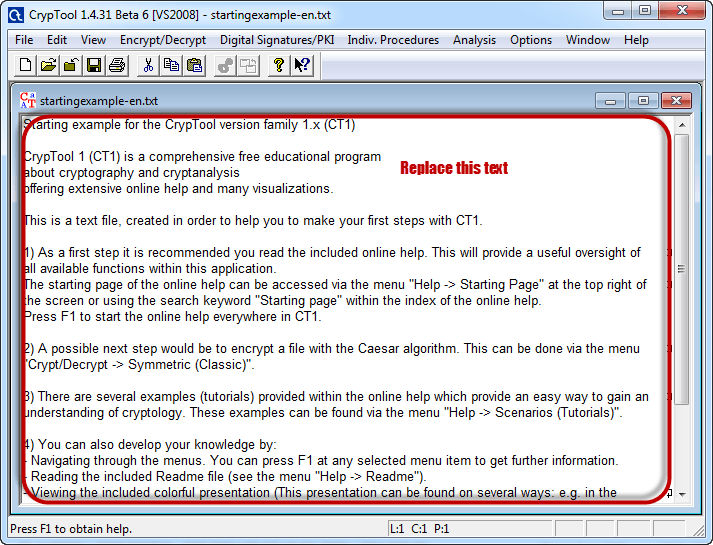
- Înlocuiți textul cu sintagma de mai sus.

Pasul 3) Criptați textul
- Faceți clic pe meniul Criptare/Decriptare.

- Indicați spre Simetric (modern), apoi selectați RC4.

Pasul 4) Selectați cheia de criptare
- Selectați 24 de biți ca lungime a cheii.
- Setați valoarea la 00 00 00.
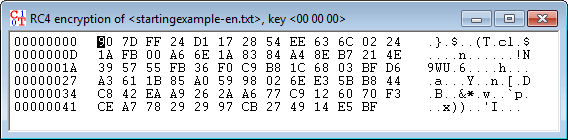
- Faceți clic pe Criptare pentru a genera cifrul de flux de mai jos.
Atacarea Stream Cipher
Pasul 5) Începeți analiza
- Faceți clic pe meniul Analiză.

- Indicați spre Criptare simetrică (modernă), apoi selectați RC4.

- Presupunerea este o cheie secretă pe 24 de biți, deci selectați 24 de biți ca lungime a cheii.
- Faceți clic pe Start.

- Notă: Timpul necesar depinde de capacitatea de procesare a mașinii utilizate și de lungimea cheii. O cheie mai lungă durează mai mult, motiv pentru care cheile moderne au 128 de biți sau mai mult.
Pasul 6) Analizați rezultatele
- Când analiza se termină, cheile candidate apar clasificate după cum urmează.

- Notă: O valoare mai mică a entropiei indică de obicei rezultatul corect, deși una mai mare poate fi corectă.
- Selectați rândul care se citește ca text logic, apoi faceți clic pe Acceptați selecția.
